Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Fosi-Audio-BTA20A-Pro
Top-Angebote
Produkte zum Begriff Fosi-Audio-BTA20A-Pro:
-
Fosi Audio BT30D Pro 2.1 VerstärkerLeistung: 2x 165 Watt + 350 Watt Max. (4 Ohm), Einstellbare Trennfrequenz (0 bis 300 Hz), Subwoofer-Lautststärke separat regelbar, 2-Band-Equalizer, Eingänge: Cinch, Bluetooth, Ausgänge: 3x Speaker Out (L/R, Subwoofer), Pre Out (3,5 mm Stereoklinke),119,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
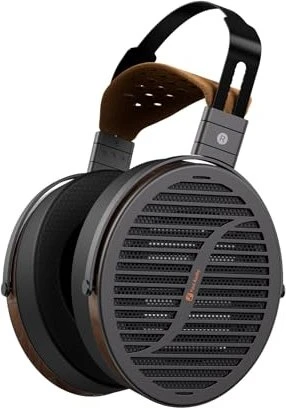
Fosi Audio i5Kopfhörer - über den Kopf, On-Ear, Konstruktion: offen, 3,5 mm Jack, 6,3 mm Jack, Frequenzbereich: 10-50000 Hz, Empfindlichkeit: 98 dB/mW, Impedanz: 28 Ohm, Wandler: 97 mm, 1,6m abnehmbares Kabel Die Fosi Audio i5 sind offene magnetoplanare Over-Ear-Kopfhörer in Schwarz-Braun, entwickelt für anspruchsvolle Hörer, die Studioqualität und eine realistische räumliche Klangwiedergabe suchen. Mit ih545,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
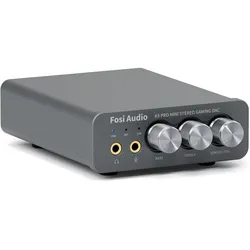
Fosi Audio K5 Pro (Bass Boost), Kopfhörerverstärker, GrauDer Fosi Audio K5 Pro ist ein Audio-Konverter der nächsten Generation mit herausragender Leistung und reichhaltigen Audio-Details. Der Stereo-DAC-Kopfhörerverstärker ist perfekt für Ihr Heim-Gaming-System und eignet sich für PlayStation, Computer, PC, Mac und aktive Lautsprecher. Der K5 Pro USB-DAC wandelt USB-Typ-C, optische und koaxiale Signale in 3,5 mm AUX- und Cinch-Signale mit geringer Verzerrung und grossem Dynamikbereich um. Mit der 2-in-1 USB Typ C Schnittstelle mit Ladeanschluss und Audioeingang ist der K5 Pro problemlos mit Ihren Handys kompatibel (Hinweis: Ihre Audioquelle muss an den USB-A/C-Anschluss angeschlossen sein). Der Cinch-Ausgang kann an einen Verstärker oder aktive Lautsprecher auf Ihrem Desktop angeschlossen werden. Die 3,5 mm AUX- und Mikrofon-Schnittstelle können 16 bis 300 Ohm Kopfhörer antreiben. Der K5 Pro Kopfhörer DAC beinhaltet den Texas Instruments NE5532 Operationsverstärker-Chip.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
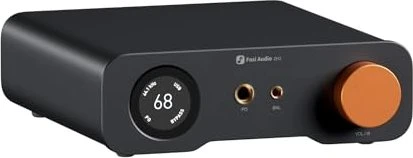
Fosi Audio ZH3 DACKopfhörerverstärker - mit Kabel, Impedanz: 32 Ohm, Frequenz von 20 bis 20000 Hz, Anschlüsse IN: Koaxial, optisch und RCA, Anschlüsse OUT: RCA, Jack 4,4 mm und XLR, Lautstärkeregler und Display, kompatibel mit Windows, MAC, Android und iOS, Abmessungen: 5 × 155 × 162 mm (H×B×T), Gewicht: 500 g Der Fosi Audio ZH3 DAC ist ein modernes Desktop-Audio-Zentrum, das in einem Gerät einen hochwertigen DAC-Wandler, einen leistungsstarken Kopfhörerverstärker und einen Vorverstärker für Aktivlautsprech241,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Gibt es AirPods Pro ohne 3D-Audio?
Nein, die AirPods Pro unterstützen 3D-Audio. 3D-Audio ist eine Funktion, die es ermöglicht, einen räumlichen Klang zu erzeugen und ein immersives Hörerlebnis zu bieten. Es ist eine der Hauptfunktionen der AirPods Pro. **
Top-Angebote
Produkte zum Begriff Fosi-Audio-BTA20A-Pro:
-
Fosi Audio BTA20A Pro - Bluetooth Stereo Amplifier - 2x 300WDer TI TPA3255 Verstärkerchip liefert eine leistungsstarke Ausgangsleistung von 2 x 300 Watt an 4 Ohm. Sein fortschrittliches Rückkopplungs- und Fehlerkorrektursystem in Kombination mit einem schnellen Gate-Treiber sorgt für Effizienz und hochwertige Klangperformance und hält zugleich den Standby-Verbrauch unter 2,5 Watt. Dieses Modell ist eine verbesserte Version des BT20A und bietet die Möglichkeit, Op-Amps zu tauschen, damit Sie die Klangsignatur nach Ihren Vorlieben anpassen können. Die Standard-NE5532-Op-Amps lassen sich leicht durch MUSES02, OPA2604AP oder SS3602 ersetzen und verleihen so einen individuellen Klangcharakter. Der Verstärker überzeugt mit einem Signal-Rausch-Verhältnis von mindestens 108 dB und einem Gesamtklirrfaktor unter 0,005 Prozent. Die Bluetooth 5.0-Verbindung ist stabil und lässt sich durch Gedrückthalten des Lautstärkereglers für fünf Sekunden einfach zurücksetzen, um Pairings zu löschen. Das Gerät merkt sich zuvor verbundene Geräte und gibt beim Koppeln ein Audiosignal aus. Zusätzlich bietet der BT20A Pro eine detaillierte Klangregelung mit einstellbaren Bass- und Höhenwerten, wobei die Mittelstellung einen neutralen Klang ohne zusätzliche Effekte liefert. Im Lieferumfang enthalten sind der BT20A Pro Verstärker, Bluetooth-Antenne, ein 48V-Netzteil, Netzkabel, Benutzerhandbuch und eine 24-monatige Garantie mit freundlichem Kundenservice. Der Verstärker unterstützt Impedanzen von 2 bis 8 Ohm, verfügt über Bluetooth- und RCA-Eingänge und gibt an passive Lautsprecher sowie über Pre-Out aus. Der Frequenzbereich reicht von 20 Hz bis 20 kHz mit einer Toleranz von ±1,2 dB. Die Bluetooth-Reichweite beträgt bis zu 15 Meter, unterstützte Audioformate sind SBC und AAC.149,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Fosi Audio BT30D Pro 2.1 VerstärkerLeistung: 2x 165 Watt + 350 Watt Max. (4 Ohm), Einstellbare Trennfrequenz (0 bis 300 Hz), Subwoofer-Lautststärke separat regelbar, 2-Band-Equalizer, Eingänge: Cinch, Bluetooth, Ausgänge: 3x Speaker Out (L/R, Subwoofer), Pre Out (3,5 mm Stereoklinke),119,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fosi Audio i5Kopfhörer - über den Kopf, On-Ear, Konstruktion: offen, 3,5 mm Jack, 6,3 mm Jack, Frequenzbereich: 10-50000 Hz, Empfindlichkeit: 98 dB/mW, Impedanz: 28 Ohm, Wandler: 97 mm, 1,6m abnehmbares Kabel Die Fosi Audio i5 sind offene magnetoplanare Over-Ear-Kopfhörer in Schwarz-Braun, entwickelt für anspruchsvolle Hörer, die Studioqualität und eine realistische räumliche Klangwiedergabe suchen. Mit ih545,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Fosi-Audio-BTA20A-Pro
-
Fosi Audio K5 Pro (Bass Boost), Kopfhörerverstärker, GrauDer Fosi Audio K5 Pro ist ein Audio-Konverter der nächsten Generation mit herausragender Leistung und reichhaltigen Audio-Details. Der Stereo-DAC-Kopfhörerverstärker ist perfekt für Ihr Heim-Gaming-System und eignet sich für PlayStation, Computer, PC, Mac und aktive Lautsprecher. Der K5 Pro USB-DAC wandelt USB-Typ-C, optische und koaxiale Signale in 3,5 mm AUX- und Cinch-Signale mit geringer Verzerrung und grossem Dynamikbereich um. Mit der 2-in-1 USB Typ C Schnittstelle mit Ladeanschluss und Audioeingang ist der K5 Pro problemlos mit Ihren Handys kompatibel (Hinweis: Ihre Audioquelle muss an den USB-A/C-Anschluss angeschlossen sein). Der Cinch-Ausgang kann an einen Verstärker oder aktive Lautsprecher auf Ihrem Desktop angeschlossen werden. Die 3,5 mm AUX- und Mikrofon-Schnittstelle können 16 bis 300 Ohm Kopfhörer antreiben. Der K5 Pro Kopfhörer DAC beinhaltet den Texas Instruments NE5532 Operationsverstärker-Chip.89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fosi Audio ZH3 DACKopfhörerverstärker - mit Kabel, Impedanz: 32 Ohm, Frequenz von 20 bis 20000 Hz, Anschlüsse IN: Koaxial, optisch und RCA, Anschlüsse OUT: RCA, Jack 4,4 mm und XLR, Lautstärkeregler und Display, kompatibel mit Windows, MAC, Android und iOS, Abmessungen: 5 × 155 × 162 mm (H×B×T), Gewicht: 500 g Der Fosi Audio ZH3 DAC ist ein modernes Desktop-Audio-Zentrum, das in einem Gerät einen hochwertigen DAC-Wandler, einen leistungsstarken Kopfhörerverstärker und einen Vorverstärker für Aktivlautsprech241,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
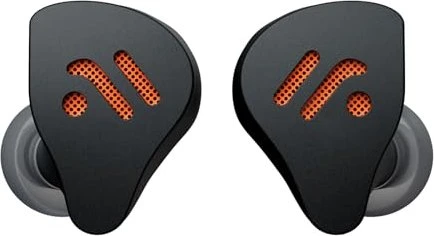
Fosi Audio IM4 schwarzKopfhörer - In-Ear, Konstruktion: offen, 3,5 mm Jack, Frequenzbereich: 20-20000 Hz, Empfindlichkeit: 109 dB/mW, Impedanz: 21 Ohm, Wandler: 10 mm, 1,3m abnehmbares Kabel, Lieferumfang: Etui Die Fosi Audio IM4 Kopfhörer im eleganten schwarzen Design sind offene In-Ear-Monitore, die für Hörer entwickelt wurden, die ein kompaktes Ohrstöpselformat wünschen, jedoch auch ein luftiges Surround-96,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Fosi Audio K7 DACKopfhörerverstärker - kabellos mit Kabel, Frequenz von 20 bis 20000 Hz, Anschlüsse IN: USB-C, Koaxial und optisch, Anschlüsse OUT: Jack 3,5 mm, RCA und Jack 4,4 mm, Lautstärkeregler und Display, Unterstützung für Bluetooth 5.0, kompatibel mit Windows, MAC und Android, Abmessungen: 55 × 155 × 95 mm (H×B×T), Gewicht: 530 g Der Fosi Audio K7 DAC ist ein kompakter Desktop-DAC-Wandler und Kopfhörerverstärker, der für anspruchsvollen Musikgenuss, Filme, Gaming sowie die tägliche Arbeit am Computer entwickelt wurde. In einem212,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Gibt es AirPods Pro ohne 3D-Audio?
Nein, die AirPods Pro unterstützen 3D-Audio. 3D-Audio ist eine Funktion, die es ermöglicht, einen räumlichen Klang zu erzeugen und ein immersives Hörerlebnis zu bieten. Es ist eine der Hauptfunktionen der AirPods Pro. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.