Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Fosi-Audio-LC30
Top-Angebote
Produkte zum Begriff Fosi-Audio-LC30:
-
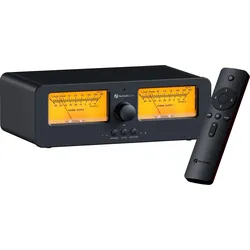
Fosi Audio LC30 VU Verstärker/Boxen Umschalter OrangeEingänge 1/2 für 2 Verstärker, Ausgänge A/B für 2 Paar passive Lautsprecher, Maximale Leistungsunterstützung: 250 Watt bei 4 Ohm (pro Kanal), 2 orangene VU-Meter mit einstellbarer Helligkeit und Nadelsensivität, Leerlaufverstärkerschutz: Eingebauter 390 Ohm Widerstandsschutz,169,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fosi Audio LC30 VU Verstärker/Boxen Umschalter BlackEingänge 1/2 für 2 Verstärker, Ausgänge A/B für 2 Paar passive Lautsprecher, Maximale Leistungsunterstützung: 250 Watt bei 4 Ohm (pro Kanal), 2 schwarze VU-Meter mit einstellbarer Helligkeit und Nadelsensitivität, Leerlaufverstärkerschutz: Eingebauter 390 Ohm Widerstandsschutz,169,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
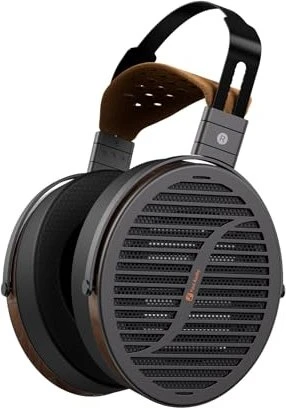
Fosi Audio i5Kopfhörer - über den Kopf, On-Ear, Konstruktion: offen, 3,5 mm Jack, 6,3 mm Jack, Frequenzbereich: 10-50000 Hz, Empfindlichkeit: 98 dB/mW, Impedanz: 28 Ohm, Wandler: 97 mm, 1,6m abnehmbares Kabel Die Fosi Audio i5 sind offene magnetoplanare Over-Ear-Kopfhörer in Schwarz-Braun, entwickelt für anspruchsvolle Hörer, die Studioqualität und eine realistische räumliche Klangwiedergabe suchen. Mit ih545,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
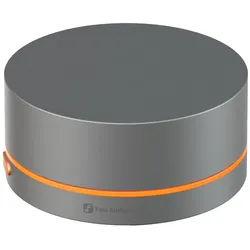
Fosi Audio VOL20, Audio Zubehör, GrauDer VOL20 von Fosi Audio ist ein vielseitiger Desktop-Lautstärkeregler mit Bluetooth- und USB-C-Anschluss, der Lautstärkeanpassungen in Echtzeit ermöglicht. Ideal für Musikliebhaber, Gamer und Profis, die Wert auf präzise Lautstärkeregelung legen. Der Regler ist einfach und dennoch vielseitig. Mit dem Knopf steuern Sie bequem Wiedergabe, Pause, vorherigen/nächsten Titel, Stummschaltung und Lautstärke. Mit nur einem Regler haben Sie alle Funktionen Ihrer Musikwiedergabe im Griff. Präzise aus Zinklegierung CNC-gefräst für ein hochwertiges Erscheinungsbild. Der grosse Durchmesser von 55 mm sorgt für ein angenehmes Gewicht und einen sicheren, rutschfesten Stand. Der VOL20 bietet verschiedene RGB-Modi: Dauerlicht, automatische Abschaltung nach 5 Sekunden, Farbwechsel und Aus. Vier Modi zur Auswahl - wechseln Sie frei zwischen Farben und Beleuchtungsmodi, um die perfekte Atmosphäre zu schaffen. Kompatibel mit digitalen Audioquellen, die USB- oder Bluetooth-Peripheriegeräte unterstützen.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Fosi-Audio-LC30:
-
Fosi Audio LC30 - Amplifier Speaker SwitcherKlassische Eleganz: Der LC30 verfügt über zwei große VU-Meter mit fünf Stufen einstellbarer Helligkeit. Er bietet vielseitige Konnektivität mit zwei Eingängen und zwei Ausgängen und ermöglicht damit vier verschiedene Konfigurationsoptionen. Neben der Funktion als Umschalter dient er auch als dekoratives Element mit dynamischem visuellem Feedback. Breite Kompatibilität: Unterstützt eine große Bandbreite an Verstärkern. Sein großes Gehäuse bietet oben Platz für zwei Fosi Audio Mini-Verstärker und lässt sich gleichzeitig problemlos mit klassischen Class A-, B-, AB- und Röhrenverstärkern integrieren. Premium-Komponenten: Ausgestattet mit 390?-Schutzwiderständen, verstärkten Kupferleiterbahnen, hochwertigen Klemmen und Relais - für unterbrechungsfreien Klang und bis zu 250W pro Kanal. Das Ergebnis ist sauberes und detailreiches Hi-Fi-Audio. Einfache Bedienung: Wechseln Sie mühelos per Taste oder Fernbedienung zwischen zwei Verstärkern und Lautsprecher-Sets. Perfekt für A/B-Vergleiche und Soundtests. Auch Helligkeits- und Empfindlichkeitsanpassungen lassen sich einfach durchführen. Für Enthusiasten entwickelt: Der LC30 wurde auf Basis von Nutzerfeedback entwickelt und ist im charakteristischen Aluminiumgehäuse von Fosi Audio aufgebaut. Er wird mit 24 Monaten Garantie geliefert und ist für den langfristigen Einsatz in Ihrem Hi-Fi-Setup ausgelegt.169,90 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Fosi Audio LC30 VU Verstärker/Boxen Umschalter OrangeEingänge 1/2 für 2 Verstärker, Ausgänge A/B für 2 Paar passive Lautsprecher, Maximale Leistungsunterstützung: 250 Watt bei 4 Ohm (pro Kanal), 2 orangene VU-Meter mit einstellbarer Helligkeit und Nadelsensivität, Leerlaufverstärkerschutz: Eingebauter 390 Ohm Widerstandsschutz,169,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fosi Audio LC30 VU Verstärker/Boxen Umschalter BlackEingänge 1/2 für 2 Verstärker, Ausgänge A/B für 2 Paar passive Lautsprecher, Maximale Leistungsunterstützung: 250 Watt bei 4 Ohm (pro Kanal), 2 schwarze VU-Meter mit einstellbarer Helligkeit und Nadelsensitivität, Leerlaufverstärkerschutz: Eingebauter 390 Ohm Widerstandsschutz,169,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Fosi-Audio-LC30
-
Fosi Audio i5Kopfhörer - über den Kopf, On-Ear, Konstruktion: offen, 3,5 mm Jack, 6,3 mm Jack, Frequenzbereich: 10-50000 Hz, Empfindlichkeit: 98 dB/mW, Impedanz: 28 Ohm, Wandler: 97 mm, 1,6m abnehmbares Kabel Die Fosi Audio i5 sind offene magnetoplanare Over-Ear-Kopfhörer in Schwarz-Braun, entwickelt für anspruchsvolle Hörer, die Studioqualität und eine realistische räumliche Klangwiedergabe suchen. Mit ih545,00 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Fosi Audio VOL20, Audio Zubehör, GrauDer VOL20 von Fosi Audio ist ein vielseitiger Desktop-Lautstärkeregler mit Bluetooth- und USB-C-Anschluss, der Lautstärkeanpassungen in Echtzeit ermöglicht. Ideal für Musikliebhaber, Gamer und Profis, die Wert auf präzise Lautstärkeregelung legen. Der Regler ist einfach und dennoch vielseitig. Mit dem Knopf steuern Sie bequem Wiedergabe, Pause, vorherigen/nächsten Titel, Stummschaltung und Lautstärke. Mit nur einem Regler haben Sie alle Funktionen Ihrer Musikwiedergabe im Griff. Präzise aus Zinklegierung CNC-gefräst für ein hochwertiges Erscheinungsbild. Der grosse Durchmesser von 55 mm sorgt für ein angenehmes Gewicht und einen sicheren, rutschfesten Stand. Der VOL20 bietet verschiedene RGB-Modi: Dauerlicht, automatische Abschaltung nach 5 Sekunden, Farbwechsel und Aus. Vier Modi zur Auswahl - wechseln Sie frei zwischen Farben und Beleuchtungsmodi, um die perfekte Atmosphäre zu schaffen. Kompatibel mit digitalen Audioquellen, die USB- oder Bluetooth-Peripheriegeräte unterstützen.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
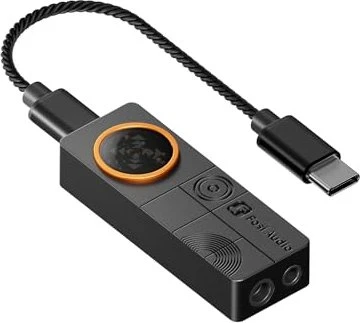
Fosi Audio DS3 schwarzKopfhörerverstärker - mit Kabel, Leistung: 220 mW, Impedanz: 300 Ohm, Frequenz von 20 bis 48000 Hz, Anschlüsse IN: USB-C, Anschlüsse OUT: Jack 3,5 mm und Jack 4,4 mm, RGB Indikator, Gain-Switch und Funktionen des DAC-Wandlers, kompatibel mit Windows, Android und iOS, Abmessungen: 11 × 20 × 55 mm (H×B×T), Gewicht: 16 g Sie möchten Musik in bester Qualität über Ihre Kopfhörer hören? Dann testen Sie den Kopfhörerverstärker Fosi Audio DS3 schwarz, der sich garantiert koppeln lässt mit dem Betriebssystem Windows, Androi96,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Fosi Audio C3 schwarzExterne Soundkarte - Anschluss über USB-C, geeignet für Gaming, mit LED-Anzeige, einschließlich Mikrofonvorverstärker, mit Equalizer, mit Frequenzfilter, Lautstärke-Einstellung und mute Funktion, Abtastfrequenz: 384 kHz, Bittiefe: 32 bit, 2 Kanäle, Eingänge: 1× Jack 3,5 mm, 1× Digital - Toslink, 1× Digital - Coaxial, Ausgänge: 1× Jack 3,5 mm, 1× RCA, Abmessungen: 43,8 × 94 × 93,8 mm (H×B×T), einschließlich Kabel mit Stecker USB-A und USB-C, mit Bedienungsanleitung Wenn Sie eine gute Tonqualität benötigen, besorgen Sie sich eine externe Soundkarte von Fosi Audio. Seien Sie Profi- oder Hobbymusiker, begeisterter Computerspieler oder Filmliebhaber - die Soundkarte161,26 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.