Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Fragile-Earth-Die-zerbrechliche
Top-Angebote
Produkte zum Begriff Fragile-Earth-Die-zerbrechliche:
-
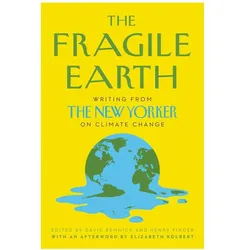
Remnick:The Fragile Earth, Sachbücher von Henry Finder, David RemnickEin New York Times Neu- und Beachtenswertes Buch Eines der fünf unverzichtbaren Bücher, die man vor der Wahl lesen sollte, laut Daily Beast. Eine Sammlung der bahnbrechenden Berichterstattung des New Yorker von den Frontlinien des Klimawandels, einschliesslich Beiträgen von Bill McKibben, Elizabeth Kolbert, Ian Frazier, Kathryn Schulz und anderen. Nur ein Jahr nachdem der Klimatologe James Hansen erstmals vor einem Senatsausschuss aussagte, dass die Erde jetzt wärmer sei als je zuvor in der aufgezeichneten Geschichte, dank des unbedachten Verbrauchs fossiler Brennstoffe durch die Menschheit, veröffentlichte der New Yorker-Autor Bill McKibben einen tiefgründig recherchierten und durchdachten Artikel über den Klimawandel und was das für den Planeten bedeuten könnte. Zu diesem Zeitpunkt wurde der Artikel als zu spekulativ und alarmistisch angesehen; rückblickend ist McKibbens Arbeit heldenhaft vorausschauend. Seitdem hat der New Yorker enorme Aufmerksamkeit auf den Klimawandel gerichtet, die Ursachen der Krise beschrieben, die politischen und ökologischen Bedingungen, in denen wir uns jetzt befinden, sowie die Szenarien und Lösungen, denen wir gegenüberstehen. Die Fragile Erde erzählt die Geschichte des Klimawandels – seine Vergangenheit, Gegenwart und Zukunft – und führt die Leser von Grönland über die Great Plains bis in Labore und Regenwälder. Sie enthält einige der besten Texte über die globale Erwärmung der letzten drei Jahrzehnte, einschliesslich Bill McKibbens wegweisendem Essay „Das Ende der Natur“, dem ersten Stück, das sowohl die Wissenschaft als auch die Politik des Klimawandels für ein allgemeines Publikum populär machte, sowie die mit dem Pulitzer-Preis ausgezeichneten Arbeiten von Elizabeth Kolbert, und auch von Kathryn Schulz, Dexter Filkins, Jonathan Franzen, Ian Frazier, Eric Klinenberg und anderen. Das Ergebnis, in seiner Vielfalt, Tiefe und Leidenschaft, verspricht, Licht und manchmal auch Wärme in die grosse Notlage unserer Zeit zu bringen.28,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Fragile-Earth-Die-zerbrechliche:
-
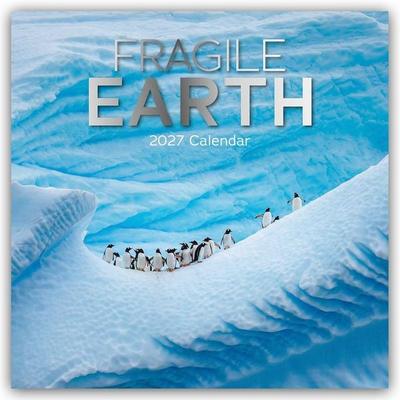
Fragile Earth – Die zerbrechliche Erde 2027 – 16-MonatskalenderDer Praktische 16-monats-kalender Von Gifted Stationery Co. Ltd Ist Zum Aufklappen (30,5 X 30,5 Cm, Aufgeklappt 30,5 X 61 Cm). Er Bietet 12 Verschiedene, Sorgfältig Ausgewählte Bilder Mit Meist Kurzen Informationen Zum Thema. Das Große,...14,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
E-Raptor Token und Marker: Spirit Island Jagged Earth Token Set (GB)Ultradurable Spielsteine aus 2 mm Plexiglas. Mit UV-Technologie gedruckt und mit einem durchscheinenden Effekt. Die Spielsteine haben die gleichen Abmessungen wie die aus Karton und passen in unser Insert. Wir bieten auch Spielsteinsätze für das Grundspiel und die Erweiterung Branch and Claws an. Unsere Acrylspielsteine bieten ein viel intensiveres Erlebnis in Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! Achtung! Nicht für Kinder unter 36 Monaten geeignet.46,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Remnick:The Fragile Earth, Sachbücher von Henry Finder, David RemnickEin New York Times Neu- und Beachtenswertes Buch Eines der fünf unverzichtbaren Bücher, die man vor der Wahl lesen sollte, laut Daily Beast. Eine Sammlung der bahnbrechenden Berichterstattung des New Yorker von den Frontlinien des Klimawandels, einschliesslich Beiträgen von Bill McKibben, Elizabeth Kolbert, Ian Frazier, Kathryn Schulz und anderen. Nur ein Jahr nachdem der Klimatologe James Hansen erstmals vor einem Senatsausschuss aussagte, dass die Erde jetzt wärmer sei als je zuvor in der aufgezeichneten Geschichte, dank des unbedachten Verbrauchs fossiler Brennstoffe durch die Menschheit, veröffentlichte der New Yorker-Autor Bill McKibben einen tiefgründig recherchierten und durchdachten Artikel über den Klimawandel und was das für den Planeten bedeuten könnte. Zu diesem Zeitpunkt wurde der Artikel als zu spekulativ und alarmistisch angesehen; rückblickend ist McKibbens Arbeit heldenhaft vorausschauend. Seitdem hat der New Yorker enorme Aufmerksamkeit auf den Klimawandel gerichtet, die Ursachen der Krise beschrieben, die politischen und ökologischen Bedingungen, in denen wir uns jetzt befinden, sowie die Szenarien und Lösungen, denen wir gegenüberstehen. Die Fragile Erde erzählt die Geschichte des Klimawandels – seine Vergangenheit, Gegenwart und Zukunft – und führt die Leser von Grönland über die Great Plains bis in Labore und Regenwälder. Sie enthält einige der besten Texte über die globale Erwärmung der letzten drei Jahrzehnte, einschliesslich Bill McKibbens wegweisendem Essay „Das Ende der Natur“, dem ersten Stück, das sowohl die Wissenschaft als auch die Politik des Klimawandels für ein allgemeines Publikum populär machte, sowie die mit dem Pulitzer-Preis ausgezeichneten Arbeiten von Elizabeth Kolbert, und auch von Kathryn Schulz, Dexter Filkins, Jonathan Franzen, Ian Frazier, Eric Klinenberg und anderen. Das Ergebnis, in seiner Vielfalt, Tiefe und Leidenschaft, verspricht, Licht und manchmal auch Wärme in die grosse Notlage unserer Zeit zu bringen.28,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Fragile-Earth-Die-zerbrechliche
-
Bibi Blocksberg - Die Klassenreise,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Fragile Beauty - zerbrechliche SchönheitFragile Beauty - zerbrechliche Schönheit , Fotografien aus der Sir Elton John and David Furnish Collection , Luftversorgung > Auto-Tuning & -Styling , Erscheinungsjahr: 20240627, Produktform: Leinen, Redaktion: Forbes, Duncan~Harbin, Newell~Caston, Lydia, Übersetzung: Bick, Alexander, Seitenzahl/Blattzahl: 256, Abbildungen: 95 farbige und 140 s/w-Abbildungen, Keyword: Ai Weiwei; Bildband; Bildband Fotografie; David Furnish; David LaChapelle; Elton John; Fashion; Fotografen; Fotografie; Fotografie Ausstellung; Fotografiegeschichte; Fotografiesammlung; Fotojournalismus; Fotokunst; Fotosammlung; Helmut Newton; Kunstgeschichte; Kunstsammlung; Mode; Popkultur; Sammlung; Victoria and Albert Museum; bekannte Fotografen; berühmte Fotografen; ikonische Fotografie; zeitgenössische Kunst, Fachschema: Ausstellungskatalog~Fotobände (allgemein)~Geschenkband / Fotobände~Populärkultur~Trivialkultur, Fachkategorie: Ausstellungskataloge, Museumskataloge und Sammlungen~Fotografie: Sammlungen, Warengruppe: HC/Fotografie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 295, Breite: 256, Höhe: 30, Gewicht: 1703, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,68,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.