Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Frap-Tools-Washers-M3
Top-Angebote
Produkte zum Begriff Frap-Tools-Washers-M3:
-
Frap Tools USTAFrap Tools USTA; Eurorack Modul; 4-Spur Stepsequenzer; jede Spur erzeugt 2 CV-Spannungen und 2 Gates; Zeitwert/Dauer sind pro Step in Relation zum Tempo einstellbar; CV-Signale können unquantisiert oder auf Tonskalen quantisiert ausgegeben werden; Microtuning pro Spur; Step-Editierung über 16 Encoder mit LED-Ring; Glide, Legato und Ratcheting pro Step; frei definierbare Ketten und Loops aus Pattern; Songmodus; Eingabe von Noten über externe Tastatur/CV-Eingang möglich; 2x CV und 2x Gate Ausgang pro Spur; 2 CV-Eingänge zur Modulation verschiedener Parameter; 2 Gate-Eingänge; Strombedarf: 260mA (+12V) / 50mA (-12V); Breite: 36 TE; Tiefe: 38mm749,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Frap Tools MagnoliaFrap Tools Magnolia; Polyphoner Bi-Timbraler Analogsynthesizer; 8-stimmig polyphon; vollständig analoger Signalweg; Analoger Through-Zero Linear-FM-Synthesizer; 61-Tasten Fatar-Tastatur mit Anschlagdynamik und polyphonem Aftertouch; Pitch- und Modulationsrad, frei zuweisbarer Macro-Regler und Morph-Regler; pro Stimme zwei Oszillatoren mit stufenlos wählbaren Wellenformen (Sinus, Dreieck, Rechteck, Sägezahn), Sync, Through-Zero FM & Wavefolder (Oszillator 1), Harmonics-Regler & Pulsweitenmodulation (Oszillator 2); Mixer für Oszillator 1 & 2 und Rauschgenerator; Hochpassfilter (18dB/Okt.) mit Resonanz; Tiefpassfilter (24dB/Okt.) mit Resonanz und linearer FM; stereo VCA und analoger Distortion; drei digitale LFOs mit stufenlos variabler Wellenform; drei digitale DAHDSR-Hüllkurven mit Loop-Modus; "Polymove"-Modulator für polyphone Zufallsmodulation pro Stimme; Modulationsmatrix mit 16 Quellen und 38 Zielen; Arpeggiator und Step-Sequenzer pro Part; 200 Speicherplätze für Presets; Delay- und Chorus-Effekt; stereo Main Out (2x 6.3mm Klinke); stereo Kopfhörerausgang (6.3mm Klinke); Eingänge für Sustain-Pedal und 2x Expression-Pedal (6.3mm Klinke); MIDI In/Out/Thru (5-Pol DIN); USB-C Port; Abmessungen (BxTxH): 990 x 380 x 110 mm; Gewicht: 15.0 kg4199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
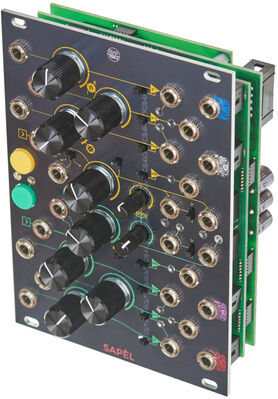
Frap Tools SapelFrap Tools Sapel; Zufallsgenerator für Steuerspannungen; besteht aus einer mehrkanaligen Rauschquelle und zwei Random-Sektionen; Rauschgenerator mit vier Ausgängen: Blaues, Weißes, Pinkes und Rotes beziehungsweise Braunes Rauschen; Random-Sektionen verfügen über jeweils vier Kanäle die fluktuierende und auf Halbtöne sowie Oktaven quantisierte Zufallsspannungen plus Sample-&-Hold-Material abgeben; zusätzliche Random Clock Generatoren pro Random Sektion an denen sich normale und zufällige Clock-Signale einzeln abgreifen lassen; Breite: 18 TE / HP; Tiefe: 38mm; Strombedarf: +250mA (+12V) / -170mA (-12V)459,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
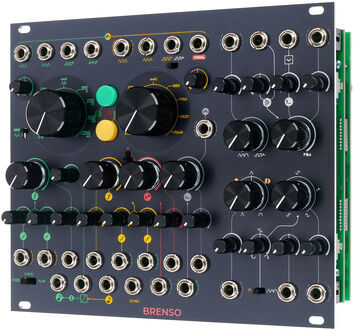
Frap Tools BrensoFrap Tools Brenso; Eurorack Modul; analoger Dual-Oszillator; zwei Thru-Zero Oszillatoren mit Dreieck-Kern; pro Oszillator: Grob- und Feinstimmung, linearer und exponentieller FM-Eingang (mit Abschwächer) und 4 Wellenform-Ausgänge; grüner Oszillator als LFO nutzbar; Oszillator-Synchronisation; neu entwickelter CV-steuerbarer Waveshaper / Wavefolder; interner VCA zur steuerung der Modulationstiefe; Trigger-Eingang und Decay-Hüllkurve für den Waveshaper zur Erzeugung perkussiver Klänge; 4 interne Modulationsbusse: FM je Oszillator, Waveshaper, AM & Ringmodulation; Strombedarf: 325mA (+12V) / 235mA (-12V); Breite: 30 TE; Tiefe: 38mm649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Kannst du den frap Versuch wiedergeben?
Der frap (fluorescence recovery after photobleaching) Versuch ist eine Methode, um die Mobilität von Molekülen in lebenden Zellen zu untersuchen. Dabei wird ein bestimmter Bereich einer Zelle mit einem Laser gebleicht, wodurch die Fluoreszenz der markierten Moleküle in diesem Bereich verloren geht. Anschließend wird die Erholung der Fluoreszenz beobachtet, um Rückschlüsse auf die Beweglichkeit der Moleküle zu ziehen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Frap-Tools-Washers-M3:
-
Frap Tools BagaiFrap Tools Bagai; Eurorack Modul; Analoger Zufallsgenerator, Burst-Gnerator, Sample & Hold und Downsampler; interner Clock-Genrator (Bereich: 0.05Hz bis 34kHz) mit Tempo-Regler, CV-Eingang mit Abschwächer, Start/Stop-Taster mit Gate-Eingang und drei Ausgängen (Main Clock und zwei Zufallsvariationen); Rauschgenerator mit Color-Regler; Generator für bipolare zufällige Steuerspannungen (Bereich: -5V bis +5V) mit Rate-Regler, Rate CV-Eingang mit Abschwächer, einstellbarer Gewichtung mit CV-Eingang; Sample & Hold Sektion, normalisiert auf den internen Rauschgenerator und Clock; 8-Bit Quantisierung für Sample & Hold mit separatem Ausgang, einstellbarer Bit-Tiefe und CV-Eingang mit Abschwächer; Burst-Sektion mit Gate-Eingang, Clock-Eingang (normalisiert auf interne Clock) und Burst-Ausgang; Strombedarf: 190mA (+12V) / 90mA (-12V); Breite: 12 TE; Tiefe: 38mm289,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Frap Tools USTAFrap Tools USTA; Eurorack Modul; 4-Spur Stepsequenzer; jede Spur erzeugt 2 CV-Spannungen und 2 Gates; Zeitwert/Dauer sind pro Step in Relation zum Tempo einstellbar; CV-Signale können unquantisiert oder auf Tonskalen quantisiert ausgegeben werden; Microtuning pro Spur; Step-Editierung über 16 Encoder mit LED-Ring; Glide, Legato und Ratcheting pro Step; frei definierbare Ketten und Loops aus Pattern; Songmodus; Eingabe von Noten über externe Tastatur/CV-Eingang möglich; 2x CV und 2x Gate Ausgang pro Spur; 2 CV-Eingänge zur Modulation verschiedener Parameter; 2 Gate-Eingänge; Strombedarf: 260mA (+12V) / 50mA (-12V); Breite: 36 TE; Tiefe: 38mm749,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Frap Tools MagnoliaFrap Tools Magnolia; Polyphoner Bi-Timbraler Analogsynthesizer; 8-stimmig polyphon; vollständig analoger Signalweg; Analoger Through-Zero Linear-FM-Synthesizer; 61-Tasten Fatar-Tastatur mit Anschlagdynamik und polyphonem Aftertouch; Pitch- und Modulationsrad, frei zuweisbarer Macro-Regler und Morph-Regler; pro Stimme zwei Oszillatoren mit stufenlos wählbaren Wellenformen (Sinus, Dreieck, Rechteck, Sägezahn), Sync, Through-Zero FM & Wavefolder (Oszillator 1), Harmonics-Regler & Pulsweitenmodulation (Oszillator 2); Mixer für Oszillator 1 & 2 und Rauschgenerator; Hochpassfilter (18dB/Okt.) mit Resonanz; Tiefpassfilter (24dB/Okt.) mit Resonanz und linearer FM; stereo VCA und analoger Distortion; drei digitale LFOs mit stufenlos variabler Wellenform; drei digitale DAHDSR-Hüllkurven mit Loop-Modus; "Polymove"-Modulator für polyphone Zufallsmodulation pro Stimme; Modulationsmatrix mit 16 Quellen und 38 Zielen; Arpeggiator und Step-Sequenzer pro Part; 200 Speicherplätze für Presets; Delay- und Chorus-Effekt; stereo Main Out (2x 6.3mm Klinke); stereo Kopfhörerausgang (6.3mm Klinke); Eingänge für Sustain-Pedal und 2x Expression-Pedal (6.3mm Klinke); MIDI In/Out/Thru (5-Pol DIN); USB-C Port; Abmessungen (BxTxH): 990 x 380 x 110 mm; Gewicht: 15.0 kg4199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Frap-Tools-Washers-M3
-
Frap Tools SapelFrap Tools Sapel; Zufallsgenerator für Steuerspannungen; besteht aus einer mehrkanaligen Rauschquelle und zwei Random-Sektionen; Rauschgenerator mit vier Ausgängen: Blaues, Weißes, Pinkes und Rotes beziehungsweise Braunes Rauschen; Random-Sektionen verfügen über jeweils vier Kanäle die fluktuierende und auf Halbtöne sowie Oktaven quantisierte Zufallsspannungen plus Sample-&-Hold-Material abgeben; zusätzliche Random Clock Generatoren pro Random Sektion an denen sich normale und zufällige Clock-Signale einzeln abgreifen lassen; Breite: 18 TE / HP; Tiefe: 38mm; Strombedarf: +250mA (+12V) / -170mA (-12V)459,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Frap Tools BrensoFrap Tools Brenso; Eurorack Modul; analoger Dual-Oszillator; zwei Thru-Zero Oszillatoren mit Dreieck-Kern; pro Oszillator: Grob- und Feinstimmung, linearer und exponentieller FM-Eingang (mit Abschwächer) und 4 Wellenform-Ausgänge; grüner Oszillator als LFO nutzbar; Oszillator-Synchronisation; neu entwickelter CV-steuerbarer Waveshaper / Wavefolder; interner VCA zur steuerung der Modulationstiefe; Trigger-Eingang und Decay-Hüllkurve für den Waveshaper zur Erzeugung perkussiver Klänge; 4 interne Modulationsbusse: FM je Oszillator, Waveshaper, AM & Ringmodulation; Strombedarf: 325mA (+12V) / 235mA (-12V); Breite: 30 TE; Tiefe: 38mm649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Frap Tools FumanaFrap Tools Fumana, Dual 16 Band Spectral Editor Modul; vollanaloge, spannungssteuerbare Dual-Filterbank bestehend aus einem Array von 16 unabhängigen 48dB/Oktave Bandpassfiltern; Envelope-Follower pro Band für den ersten Audiopfad - ideal für Modulator-Signale; VCAs in den Filterwegen des zweiten Kanals um Trägermaterial zu prozessieren; verschiedene Signale sind auf ungerade und gerade Bänder, sowohl für Haupt- als auch für Modulator-Arrays, anwendbar; direkte Ausgänge jedes Hauptfilters; 4 spannungssteuerbare Parameter, um zwei unabhängige Funktionen für die weitere Spektralbearbeitung zu verwalten: Neigung und parametrischer Scan; Unvoiced-Eingang für Vocoder-Effekte; Breite: 42 TE / HP; Tiefe: 42mm; Strombedarf: +410mA (+12V) / -370mA (-12V)959,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
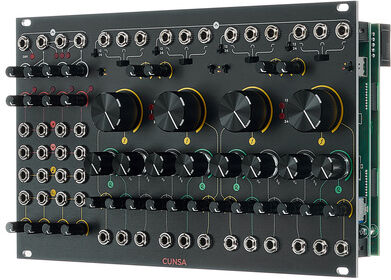
Frap Tools CunsaFrap Tools Cunsa; Eurorack Modul; Analoger 4-Kanal Multimode-Filter; pro Filter: Einstellmöglichkeiten für Cutoff, Resonanz und Saturation (je mit CV-Eingang und bipolarem Abschwächer), Eingangspegel, wählbare Flankensteilheit (12dB/24dB), 1V/Okt. CV-Eingang, Ping-Eingang mit einstellbarer Abklingphase und Ausgänge für Tiefpass, Bandpass und Hochpass; Mixer-Sektion für das unbearbeitete Eingangssignal und 4 wählbare Filtercharakteristika (Tiefpass, Bandpass, Hochpass); Strombedarf: 330mA (+12V) / 330mA (-12V); Breite: 42 TE; Tiefe: 38mm949,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kannst du den frap Versuch wiedergeben?
Der frap (fluorescence recovery after photobleaching) Versuch ist eine Methode, um die Mobilität von Molekülen in lebenden Zellen zu untersuchen. Dabei wird ein bestimmter Bereich einer Zelle mit einem Laser gebleicht, wodurch die Fluoreszenz der markierten Moleküle in diesem Bereich verloren geht. Anschließend wird die Erholung der Fluoreszenz beobachtet, um Rückschlüsse auf die Beweglichkeit der Moleküle zu ziehen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.