Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
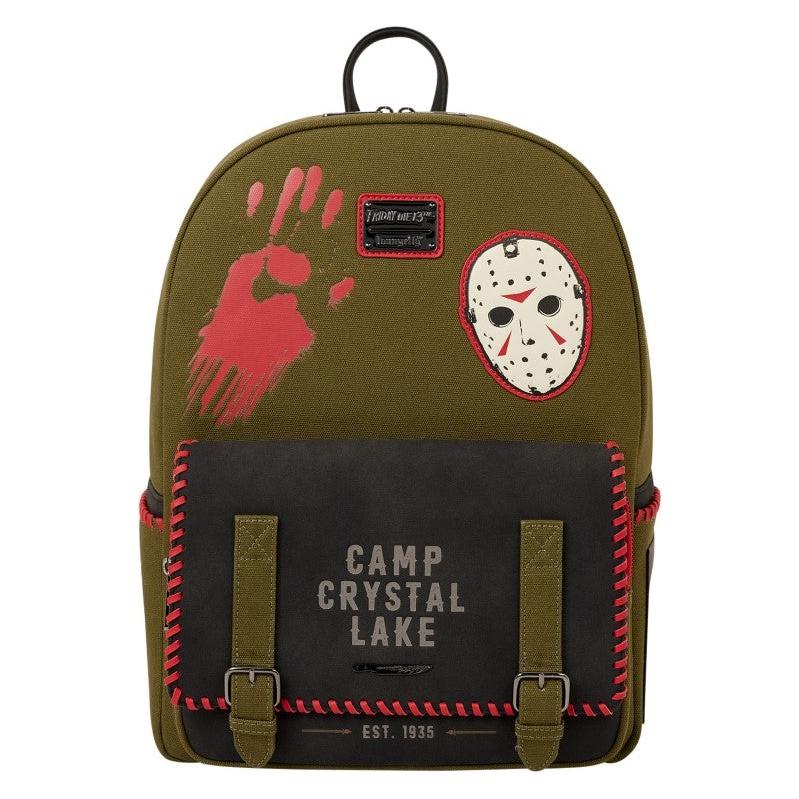
Ähnliche Suchbegriffe für Funko-Loungefly-Zaino-Friday
Top-Angebote
Produkte zum Begriff Funko-Loungefly-Zaino-Friday:
-
Oliver, Jamie: Jamie's Friday Night Feast CookbookJamie's Friday Night Feast Cookbook , Jamie Oliver is a global phenomenon in food and campaigning. During a 20-year television and publishing career he has inspired millions of people to enjoy cooking from scratch and eating fresh, delicious food. Through his organization, Jamie is leading the charge on a global food revolution, aiming to reduce childhood obesity and improve everyone's health and happiness through food. Jamie started cooking at his parents' pub, The Cricketers, in Clavering, Essex, at the age of eight. After leaving school he began a career as a chef that took him to the River Caf¿where he was famously spotted by a television production company and the Naked Chef was born. He has now published 22 bestselling cookery books, all with accompanying TV shows. Jamie lives in London and Essex with his wife Jools and their children. , > , Erscheinungsjahr: 20181115, Produktform: Kartoniert, Autoren: Oliver, Jamie, Seitenzahl/Blattzahl: 253, Abbildungen: ILLUSTRATED, Themenüberschrift: COOKING / Individual Chefs & Restaurants, Keyword: deliciously ella; the roasting tin; nigel slater; mob kitchen; ottolenghi simple; the green roasting tin; jack monroe; nigella lawson; fever tree; lose weight; rukmini iyer; lean in; cooking for one; pinch of nom books 2022; christmas cookbook; plant based; rachel khoo; ginos italian adriatic escape; bosh vegan; christmas cook books; classic mary berry; the hairy bikers; gizzi erskine slow; mary berry latest book; books joe wicks; art of; ella mills; 30 minute meals; liam charles; borough market; indian cookery books; one pot cooking; cookbooks; cooking; food, Fachschema: Englische Bücher / Kochbuch~Kochen / Allgemeines Kochbuch, Grundwissen~Kochen / Biologisch, alternativ, Trennkost, Vollwertkost~Kochen / Eierspeise, Mehlprodukt, Nudel, Reis~Kochen / Fisch, Meeresfrüchte~Kochen / Fleisch, Geflügel, Wild~Kochen / Gemüse, Obst~Kochen / vegetarisch, vegan~Kochen / Käse, Milch~Kochen / Preisgünstig Kochen~Kochen / Schnelle Küche~Kochen / Prominente kochen, TV-Küche~Kochen / Partyrezepte (allgemein)~Partyrezepte~Nudel~Pasta~Gericht (Speise)~Kochbuch~Kochen~Küche (Kochbuch)~Rezept (Kochrezept), Fachkategorie: Kochen und Rezepte allgemein~TV-, Starkoch-Kochbücher~Preisgünstig Kochen~Schnelle Küche~Kochen: Gesundheit und Vollwertkost~Kochen für und mit Kindern~Kochen für Feste~Kochen mit Fisch und Meeresfrüchten~Kochen / Essen nach Zutaten: Obst und Gemüse~Kochen / Essen nach Zutaten: Pasta und Nudeln~Kochen mit Milchprodukten~Kochen: Hauptgerichte~Vegetarische Küche, Imprint-Titels: Michael Joseph, Warengruppe: HC/Themenkochbücher, Fachkategorie: Kochen mit Huhn und anderem Geflügel, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Penguin Books Ltd (UK), Verlag: Penguin Books Ltd (UK), Länge: 246, Breite: 189, Höhe: 22, Gewicht: 821, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Herkunftsland: DEUTSCHLAND (DE), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 184013221,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie kann man Funko Pops auf der offiziellen Funko-Website bestellen?
Um Funko Pops auf der offiziellen Funko-Website zu bestellen, besuche die Website und suche nach den gewünschten Pops. Füge sie dann zum Warenkorb hinzu und gehe zur Kasse. Gib deine Versand- und Zahlungsinformationen ein und schließe den Bestellvorgang ab. **
Top-Angebote
Produkte zum Begriff Funko-Loungefly-Zaino-Friday:
-
Oliver, Jamie: Jamie's Friday Night Feast CookbookJamie's Friday Night Feast Cookbook , Jamie Oliver is a global phenomenon in food and campaigning. During a 20-year television and publishing career he has inspired millions of people to enjoy cooking from scratch and eating fresh, delicious food. Through his organization, Jamie is leading the charge on a global food revolution, aiming to reduce childhood obesity and improve everyone's health and happiness through food. Jamie started cooking at his parents' pub, The Cricketers, in Clavering, Essex, at the age of eight. After leaving school he began a career as a chef that took him to the River Caf¿where he was famously spotted by a television production company and the Naked Chef was born. He has now published 22 bestselling cookery books, all with accompanying TV shows. Jamie lives in London and Essex with his wife Jools and their children. , > , Erscheinungsjahr: 20181115, Produktform: Kartoniert, Autoren: Oliver, Jamie, Seitenzahl/Blattzahl: 253, Abbildungen: ILLUSTRATED, Themenüberschrift: COOKING / Individual Chefs & Restaurants, Keyword: deliciously ella; the roasting tin; nigel slater; mob kitchen; ottolenghi simple; the green roasting tin; jack monroe; nigella lawson; fever tree; lose weight; rukmini iyer; lean in; cooking for one; pinch of nom books 2022; christmas cookbook; plant based; rachel khoo; ginos italian adriatic escape; bosh vegan; christmas cook books; classic mary berry; the hairy bikers; gizzi erskine slow; mary berry latest book; books joe wicks; art of; ella mills; 30 minute meals; liam charles; borough market; indian cookery books; one pot cooking; cookbooks; cooking; food, Fachschema: Englische Bücher / Kochbuch~Kochen / Allgemeines Kochbuch, Grundwissen~Kochen / Biologisch, alternativ, Trennkost, Vollwertkost~Kochen / Eierspeise, Mehlprodukt, Nudel, Reis~Kochen / Fisch, Meeresfrüchte~Kochen / Fleisch, Geflügel, Wild~Kochen / Gemüse, Obst~Kochen / vegetarisch, vegan~Kochen / Käse, Milch~Kochen / Preisgünstig Kochen~Kochen / Schnelle Küche~Kochen / Prominente kochen, TV-Küche~Kochen / Partyrezepte (allgemein)~Partyrezepte~Nudel~Pasta~Gericht (Speise)~Kochbuch~Kochen~Küche (Kochbuch)~Rezept (Kochrezept), Fachkategorie: Kochen und Rezepte allgemein~TV-, Starkoch-Kochbücher~Preisgünstig Kochen~Schnelle Küche~Kochen: Gesundheit und Vollwertkost~Kochen für und mit Kindern~Kochen für Feste~Kochen mit Fisch und Meeresfrüchten~Kochen / Essen nach Zutaten: Obst und Gemüse~Kochen / Essen nach Zutaten: Pasta und Nudeln~Kochen mit Milchprodukten~Kochen: Hauptgerichte~Vegetarische Küche, Imprint-Titels: Michael Joseph, Warengruppe: HC/Themenkochbücher, Fachkategorie: Kochen mit Huhn und anderem Geflügel, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Penguin Books Ltd (UK), Verlag: Penguin Books Ltd (UK), Länge: 246, Breite: 189, Höhe: 22, Gewicht: 821, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Herkunftsland: DEUTSCHLAND (DE), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 184013221,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Funko-Loungefly-Zaino-Friday
-
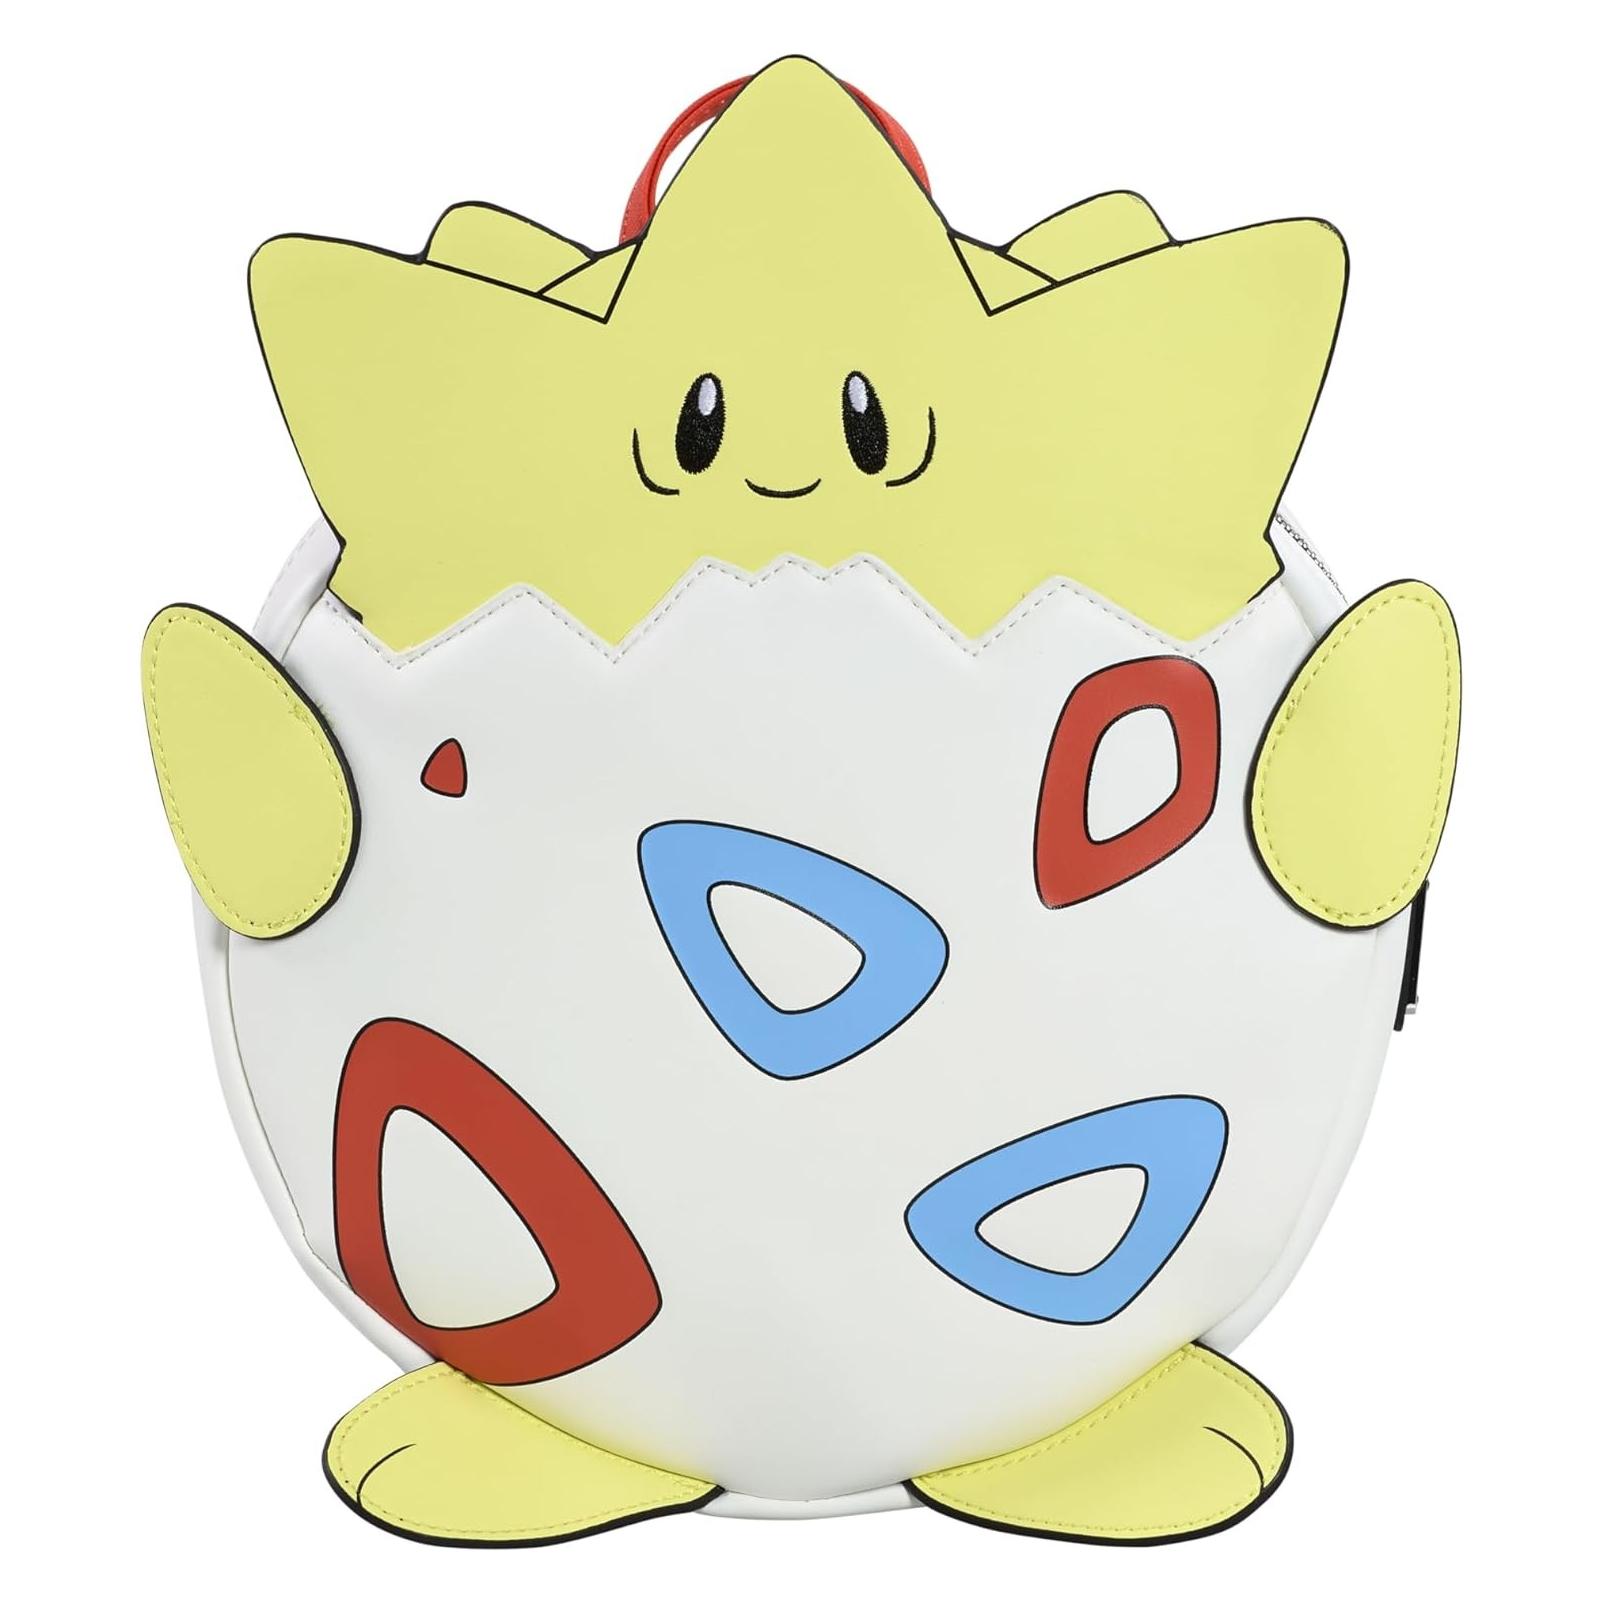
Loungefly FUNKO Mini Zaino Pokemon TogepiDer Funko Mini Zaino Pokemon Togepi ist ein offiziell lizenzierter Rucksack, der sich durch sein einzigartiges Design und die Verwendung hochwertiger Materialien auszeichnet. Hergestellt aus einer Kombination von Polyester und PU-Leder, bietet dieser Rucksack sowohl Stil als auch Funktionalität. Mit seinen kompakten Abmessungen ist er ideal für Sammler und Fans der Pokemon-Reihe, die ihre Leidenschaft für die beliebten Charaktere stilvoll zum Ausdruck bringen möchten. Der Rucksack ist nicht nur ein praktisches Accessoire, sondern auch ein attraktives Sammlerstück, das in keiner Pokemon-Sammlung fehlen sollte. Die mehrfarbige Gestaltung sorgt dafür, dass der Rucksack sowohl auffällig als auch vielseitig einsetzbar ist, egal ob für den Alltag oder besondere Anlässe. - Offiziell lizenzierter Pokemon-Rucksack - Hergestellt aus strapazierfähigem Polyester und PU-Leder - Kompakte Grösse, ideal für Sammler und Fans.90,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie kann man Funko Pops auf der offiziellen Funko-Website bestellen?
Um Funko Pops auf der offiziellen Funko-Website zu bestellen, besuche die Website und suche nach den gewünschten Pops. Füge sie dann zum Warenkorb hinzu und gehe zur Kasse. Gib deine Versand- und Zahlungsinformationen ein und schließe den Bestellvorgang ab. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.