Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Funksensor-Extech-RH200W-T-Passend
Top-Angebote
Produkte zum Begriff Funksensor-Extech-RH200W-T-Passend:
-
Solight TE8S FunksensorWetterstation-Außensensor - kompatibel mit den Wetterstationen TE81, TE81W, TE81XL und TE81BK, Aufzeichnung von Temperatur und Luftfeuchtigkeit, Reichweite des Sensors 40 m im freien Raum Der externe Sensor Solight TE8S ist eine praktische Erweiterung kompatibler Wetterstationen und ermöglicht eine präzise Überwachung der Temperatur und Luftfeuchtigkeit im Außenbereich. Dank kabelloser5,09 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
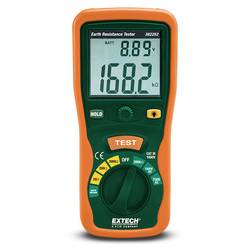
Extech Extech 382252 ErdungsmessgerätBeim Modell 382252 handelt es sich um ein Erdungswiderstandsprüfer-Kit, das alle zur Messung des Erdungswiderstands in 3 Bereichen von 20 bis 2000 Ohm erforderlichen Komponenten enthält. Misst auch Wechsel-/Gleichspannung, Widerstand und Durchgängigkeit. Automatische Nullpunkteinstellung und drei Erdungswiderstandsbereiche 20 ΩΩ/200 ΩΩ/2000Ω.343,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
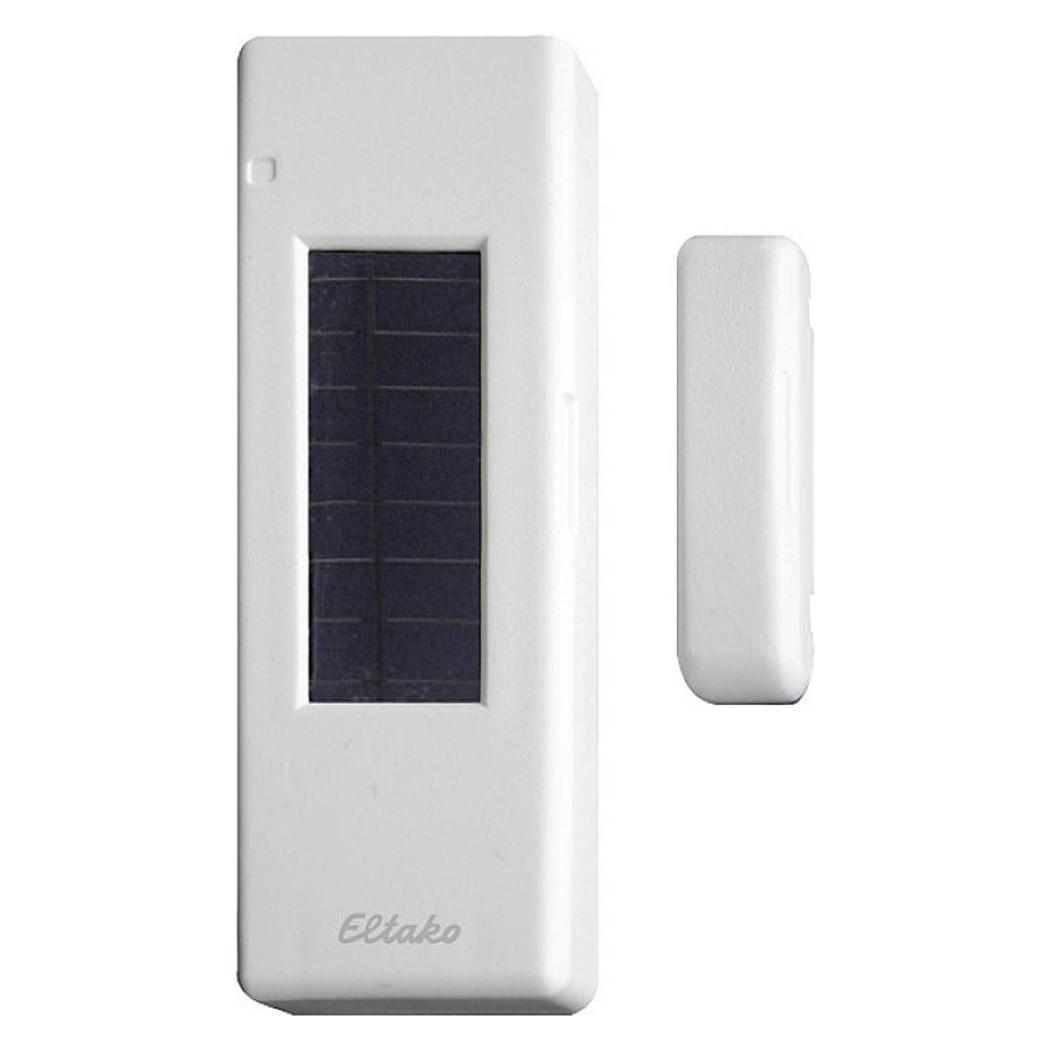
Eltako, Einbruchschutz + Alarmanlage, FunksensorFunk-Fenster-Türkontakt mit Solarzelle und Batterie, 75x25x12 mm, reinweiss glänzend. Der Fenster-Türkontakt FTKB versorgt sich ab 100 Lux Tageslicht selbst mit einer Solarzelle, sonst mehrere Jahre mit einer Knopfzelle CR2032. Beim Schliessen und Öffnen wird jeweils ein Signal gesendet. Ca. alle 20 Minuten wird zusätzlich der aktuelle Status gesendet. Die Befestigung erfolgt durch Kleben. Masse Fenster-Türkontakt LxBxH: 75x25x12 mm, Masse Magnet LxBxH: 37x10x6 mm. Reicht die Stromversorgung des Solarmoduls nicht aus, wird die Elektronik mehrere Jahre von einer innenliegenden Knopfzelle CR2032 versorgt. Zum Wechseln muss lediglich das Gehäuse geöffnet werden. Dies ist auch zum Aktivieren der Batterieversorgung durch Herausziehen eines Isolierstreifens erforderlich. Zum Einlernen in einen lernbereiten Aktor muss das Gehäuse geöffnet und die innenliegende Taste gedrückt werden. Werden Fenster-Türkontakte FTK in Schaltaktoren FSR14 eingelernt, sind Verknüpfungen bis zu 116 FTK möglich. Hierzu bitte die Bedienungsanleitung des Aktors beachten. Werden Fenster-Türkontakte FTK in Schaltaktoren FSB14, FSB61NP oder FSB71 eingelernt, ist bei geöffneter Tür ein Aussperrschutz eingerichtet, welcher einen Zentral-Ab-Befehl sperrt. Hierzu bitte die Bedienungsanleitung des Aktors beachten. Werden Fenster-Türkontakte FTK in Schaltaktoren FHK14, FHK61, FZK14 oder FZK61 eingelernt, werden Heizungen und Klimageräte bei geöffnetem Fenster abgeschaltet. Sowohl der Fenster-Türkontakt als auch der Magnet haben eine ca. 10 mm lange Kerbe als Markierung an der Stelle, an welcher sie bei geschlossenem Fenster nebeneinander liegen müssen. Ihr Abstand darf nicht grösser als 5 mm sein. Der Funksensor kann in verschiedene Aktoren und in die Gebäudefunk-Visualisierungs- und Steuerungs-Software eingelernt werden.62,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Funksensor-Extech-RH200W-T-Passend:
-
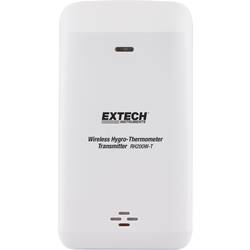
Funksensor Extech RH200W-T Passend für Marke (Messgeräte-Zubehör) ExtechDer Extech RH200W-T ist ein drahtloser Temperatur-/Feuchtigkeitstransmitter für den RH200W. Sie können bis zu 8 Funksender anschließen, um Temperatur-/Feuchtigkeitswerte bis zu einer Entfernung von 30 m zu messen. Ideal für die Überwachung von Restaurants, Produktionsstätten, Büros, Wohnungen, Gewächshäusern und Lager-/Archivgebäuden.39,26 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Garni 052H FunksensorWetterstation-Außensensor an die Wand und auf den Tisch, benötigte Batterien 2 × AA Der externe Sensor GARNI 052H ist ein hochwertiger, drahtloser Ersatzsensor, der für die Wetterstation GARNI 502 (mit Unterstützung von bis zu drei Sensoren) vorgesehen ist. Er bietet eine präzise Mes15,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Solight TE8S FunksensorWetterstation-Außensensor - kompatibel mit den Wetterstationen TE81, TE81W, TE81XL und TE81BK, Aufzeichnung von Temperatur und Luftfeuchtigkeit, Reichweite des Sensors 40 m im freien Raum Der externe Sensor Solight TE8S ist eine praktische Erweiterung kompatibler Wetterstationen und ermöglicht eine präzise Überwachung der Temperatur und Luftfeuchtigkeit im Außenbereich. Dank kabelloser5,09 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Funksensor-Extech-RH200W-T-Passend
-
Extech Extech 382252 ErdungsmessgerätBeim Modell 382252 handelt es sich um ein Erdungswiderstandsprüfer-Kit, das alle zur Messung des Erdungswiderstands in 3 Bereichen von 20 bis 2000 Ohm erforderlichen Komponenten enthält. Misst auch Wechsel-/Gleichspannung, Widerstand und Durchgängigkeit. Automatische Nullpunkteinstellung und drei Erdungswiderstandsbereiche 20 ΩΩ/200 ΩΩ/2000Ω.343,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eltako, Einbruchschutz + Alarmanlage, FunksensorFunk-Fenster-Türkontakt mit Solarzelle und Batterie, 75x25x12 mm, reinweiss glänzend. Der Fenster-Türkontakt FTKB versorgt sich ab 100 Lux Tageslicht selbst mit einer Solarzelle, sonst mehrere Jahre mit einer Knopfzelle CR2032. Beim Schliessen und Öffnen wird jeweils ein Signal gesendet. Ca. alle 20 Minuten wird zusätzlich der aktuelle Status gesendet. Die Befestigung erfolgt durch Kleben. Masse Fenster-Türkontakt LxBxH: 75x25x12 mm, Masse Magnet LxBxH: 37x10x6 mm. Reicht die Stromversorgung des Solarmoduls nicht aus, wird die Elektronik mehrere Jahre von einer innenliegenden Knopfzelle CR2032 versorgt. Zum Wechseln muss lediglich das Gehäuse geöffnet werden. Dies ist auch zum Aktivieren der Batterieversorgung durch Herausziehen eines Isolierstreifens erforderlich. Zum Einlernen in einen lernbereiten Aktor muss das Gehäuse geöffnet und die innenliegende Taste gedrückt werden. Werden Fenster-Türkontakte FTK in Schaltaktoren FSR14 eingelernt, sind Verknüpfungen bis zu 116 FTK möglich. Hierzu bitte die Bedienungsanleitung des Aktors beachten. Werden Fenster-Türkontakte FTK in Schaltaktoren FSB14, FSB61NP oder FSB71 eingelernt, ist bei geöffneter Tür ein Aussperrschutz eingerichtet, welcher einen Zentral-Ab-Befehl sperrt. Hierzu bitte die Bedienungsanleitung des Aktors beachten. Werden Fenster-Türkontakte FTK in Schaltaktoren FHK14, FHK61, FZK14 oder FZK61 eingelernt, werden Heizungen und Klimageräte bei geöffnetem Fenster abgeschaltet. Sowohl der Fenster-Türkontakt als auch der Magnet haben eine ca. 10 mm lange Kerbe als Markierung an der Stelle, an welcher sie bei geschlossenem Fenster nebeneinander liegen müssen. Ihr Abstand darf nicht grösser als 5 mm sein. Der Funksensor kann in verschiedene Aktoren und in die Gebäudefunk-Visualisierungs- und Steuerungs-Software eingelernt werden.62,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.