Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für GigaBlue-USB-2-0
Top-Angebote
Produkte zum Begriff GigaBlue-USB-2-0:
-
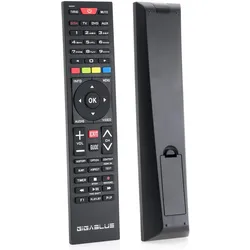
Original GigaBlue Fernbedienung V2FERNBEDIENUNG GIGABLUE V2 Original Ersatz-Fernbedienung für GigaBlue E2 Receiver. Die Remotecontrol Standard V2 Universal von Gigablue eignet sich für eine Vielzahl unterschiedlichster Geräte: Von Receivern und Set-Top Boxen, über TV-Geräte vieler Hersteller bis hin zu CD- und DVD-Playern lassen sich nahezu alle bekannten Funktionen mit der Fernbedienung ersetzen. Die Infrarot-Fernbedienung kann über drei Methoden konfiguriert werden: Per Codeeingabe, Suchmethode und über Code-Ausblinken. Passend zu den GigaBlue Set-Top-Boxen Modellen: GigaBlue UHD Quad 4K GigaBlue UHD Ultra UE 4K GigaBlue Quad Plus GigaBlue Ultra UE GigaBlue X3 GigaBlue UE 4K GigaBlue Trio 4K und viele andere Modelle Lieferumfang 1x Original Fernbedienung GigaBlue V2 (neue Version)16,00 €*Versand: 4,00 €Sichere Weiterleitung zum Anbieter
-
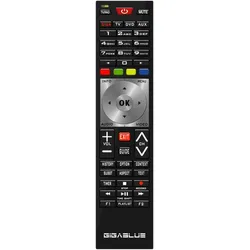
Original GigaBlue Fernbedienung V3FERNBEDIENUNG GIGABLUE V3 Original Ersatz-Fernbedienung für GigaBlue E2 Receiver. Die Remotecontrol Standard V3 Universal von Gigablue eignet sich für eine Vielzahl unterschiedlichster Geräte: Von Receivern und Set-Top Boxen, über TV-Geräte vieler Hersteller bis hin zu CD- und DVD-Playern lassen sich nahezu alle bekannten Funktionen mit der Fernbedienung ersetzen. Die Infrarot-Fernbedienung kann über drei Methoden konfiguriert werden: Per Codeeingabe, Suchmethode und über Code-Ausblinken. Passend zu den GigaBlue Set-Top-Boxen Modellen: GigaBlue UHD Quad 4K GigaBlue UHD Ultra UE 4K GigaBlue Quad Plus GigaBlue Ultra UE GigaBlue X3 GigaBlue UE 4K GigaBlue Trio 4K und viele andere Modelle Lieferumfang 1x Original Fernbedienung GigaBlue V314,90 €*Versand: 4,00 €Sichere Weiterleitung zum Anbieter
-
ACS USB Token NFC Reader II, Notebook Security, SchwarzDer ACS USB Token NFC Reader II ist ein kontaktloser Smartcard-Leser für sichere Authentifizierungs- und Datentransferanwendungen. Dieses kompakte Gerät verbindet sich über USB-Schnittstelle und unterstützt NFC-Technologie (Near Field Communication) zum Lesen kompatibler Smartcards, Token und Tags. Mit Abmessungen von etwa 85 mm Länge, 54 mm Breite und 10 mm Höhe sowie einem Gewicht von rund 45 g bietet dieser Leser eine portable Lösung für verschiedene Sicherheits- und Zutrittskontrollszenarien. Das Gerät arbeitet im Temperaturbereich von 0°C bis 50°C und unterstützt mehrere Kartenprotokolle einschliesslich ISO 14443 Typ A und Typ B Standards. Mit einer robusten Konstruktion aus Polycarbonat-Gehäuse bietet der Leser zuverlässige Leistung für professionelle Umgebungen mit Sicherheitsidentifikationsanforderungen. Der USB Token NFC Reader II verfügt über integrierte LED-Anzeigen für Statusüberwachung und unterstützt Plug-and-Play-Funktionalität mit gängigen Betriebssystemen. Dieses Modell stellt das Nachfolgemodell von früheren ACS Smartcard-Lesern dar und bietet verbesserte Kompatibilität mit modernen Sicherheitstoken sowie erhöhte Datentransferraten. Geeignet für Büroumgebungen, gesicherte Einrichtungen und Authentifizierungssysteme ermöglicht dieser Leser kontaktlose Kommunikation mit kompatiblen Karten bis zu einer Entfernung von 50 mm. Das Gerät benötigt neben der USB-Verbindung keine externe Stromversorgung und gewährleistet Datenintegrität durch Fehlerprüfprotokolle. Mit Fokus auf Sicherheitsanwendungen unterstützt der Leser verschiedene Verschlüsselungsstandards und Authentifizierungsmethoden bei gleichzeitig benutzerfreundlicher Bedienung durch einfache Installationsprozesse.44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
Top-Angebote
Produkte zum Begriff GigaBlue-USB-2-0:
-
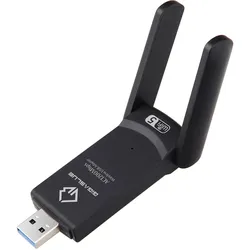
GigaBlue USB 3.0 WiFi 1200Mbps adapterTechnische Daten GigaBlue Ultra 1200Mbps W-LAN 2.4 & 5 GHz USB 3.0 Adapter: - Unterstütze Standards: IEEE 802.11 /b/g/n 2.4 GHz, a/n/ac 5 GHz - WiFi-Band: 2.5 oder 5 GHz - Antenne: 2dBi - Kompatibel mit: Win8/WIN7/XP/Vista, MAC OS X, LINUX - Verschlüsselung: WEP, WPA, WPA2, QoS - Datenraten: 11 Mbps (802.11b), 54 Mbps (802.11g), 540 Mbps (802.11n), 1120 Mbps (802.11ac, 5 GHz) - Kompatibel zu nahezu allen gängigen Router-Modellen - Betriebstemperatur: 0°C – 40°C - Lagertemperatur: -40° - 70°C - Arbeitsfeuchtigkeit: 10 % - 90 % Relative Luftfeuchtigkeit - Lagerfeuchtigkeit: - 5 % - 95 % Relative Luftfeuchtigkeit - Gewicht: 40 g - Abmessungen (LxBxT): 7x4x2 cm Lieferumfang: 1x GigaBlue Ultra 1200Mbps W-LAN 2.4 & 5 GHz USB 3.0 1x GigaBlue Treiber-CD22,90 €*Versand: 4,00 €Sichere Weiterleitung zum Anbieter
-
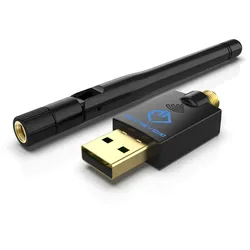
GigaBlue USB 2.0 WiFi 600Mbps adapterGigaBlue WiFi 600 arbeitet nach dem neuen WLAN-Standard 802.11ac, der bis zu 3-mal so schnell wie WLAN-N ist. Mit einer Datenrate von bis zu 433 MBit/s auf dem 5GHz-Band oder bis zu 150 MBit/s auf 2,4GHz ist der GigaBlue WiFi 600die perfekte Wahl für bandbreitenintensive Anwendungen wie IPTV, Online-Gaming und HD-Videostreaming, Datentransfer usw. Das Beste aus beiden Frequenzbändern GigaBLue WLAN600 macht Ihren Enigma Box, Smart TV, Laptop oder PC fit für 5GHz. So können Sie für bandbreitenintensive Anwendungen wie IPTV, UHD/HD-Videostreaming oder Online-Gaming das weniger frequentierte 5GHz-Band nutzen, während Sie nach wie vor die Kompatibilität zu 2,4GHz wahren. Durch die externe abnehmbare 2dBi-Antenne, die frei ausgerichtet werden kann, können Sie eine optimale Signalreichweite erreichen. Bei größeren Ansprüchen kann die Antenne ganz einfach ausgetauscht werden. WPA/WPA2-Verschlüsselungen GigaBLue WLAN600 bietet eine WPA/WPA2-Verschlüsselung nach dem Standard der WiFi-Alliance zum optimalen Schutz Ihrer Drahtlosverbindung. Kinderleichte Einrichtung Mit dem mitgelieferten Konfigurationsprogramm und Anleitung ist der GigaBLue WLAN600 auch von weniger geübten Benutzern im Handumdrehen eingerichtet. Standart - IEEE 802.11 b/g/n 2.4GHz / IEEE 802.11 a/n/ac 5.0GHz Wifi Band - Dual Band 2.4 or 5GHz Wifi Performance - AC600Mbps ( 2.4G 150M/5.8G 433M ) Wifi Range - Large Homes Antenna - 2dBi Hardware version - version 1.0 Support - WIN XP/VISTA / WIN7/WIN8/MAC/LINUX Working Temperature - 0°C - 40°C Storage Temperature - -40°C - -70°C Working Humidity - 10% - 90% RH noncondensing Storage Humidity - 5% - 90% RH noncondensing EAN: 426019096176519,00 €*Versand: 4,00 €Sichere Weiterleitung zum Anbieter
-
Original GigaBlue Fernbedienung V2FERNBEDIENUNG GIGABLUE V2 Original Ersatz-Fernbedienung für GigaBlue E2 Receiver. Die Remotecontrol Standard V2 Universal von Gigablue eignet sich für eine Vielzahl unterschiedlichster Geräte: Von Receivern und Set-Top Boxen, über TV-Geräte vieler Hersteller bis hin zu CD- und DVD-Playern lassen sich nahezu alle bekannten Funktionen mit der Fernbedienung ersetzen. Die Infrarot-Fernbedienung kann über drei Methoden konfiguriert werden: Per Codeeingabe, Suchmethode und über Code-Ausblinken. Passend zu den GigaBlue Set-Top-Boxen Modellen: GigaBlue UHD Quad 4K GigaBlue UHD Ultra UE 4K GigaBlue Quad Plus GigaBlue Ultra UE GigaBlue X3 GigaBlue UE 4K GigaBlue Trio 4K und viele andere Modelle Lieferumfang 1x Original Fernbedienung GigaBlue V2 (neue Version)16,00 €*Versand: 4,00 €Sichere Weiterleitung zum Anbieter
-
Original GigaBlue Fernbedienung V3FERNBEDIENUNG GIGABLUE V3 Original Ersatz-Fernbedienung für GigaBlue E2 Receiver. Die Remotecontrol Standard V3 Universal von Gigablue eignet sich für eine Vielzahl unterschiedlichster Geräte: Von Receivern und Set-Top Boxen, über TV-Geräte vieler Hersteller bis hin zu CD- und DVD-Playern lassen sich nahezu alle bekannten Funktionen mit der Fernbedienung ersetzen. Die Infrarot-Fernbedienung kann über drei Methoden konfiguriert werden: Per Codeeingabe, Suchmethode und über Code-Ausblinken. Passend zu den GigaBlue Set-Top-Boxen Modellen: GigaBlue UHD Quad 4K GigaBlue UHD Ultra UE 4K GigaBlue Quad Plus GigaBlue Ultra UE GigaBlue X3 GigaBlue UE 4K GigaBlue Trio 4K und viele andere Modelle Lieferumfang 1x Original Fernbedienung GigaBlue V314,90 €*Versand: 4,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für GigaBlue-USB-2-0
-
ACS USB Token NFC Reader II, Notebook Security, SchwarzDer ACS USB Token NFC Reader II ist ein kontaktloser Smartcard-Leser für sichere Authentifizierungs- und Datentransferanwendungen. Dieses kompakte Gerät verbindet sich über USB-Schnittstelle und unterstützt NFC-Technologie (Near Field Communication) zum Lesen kompatibler Smartcards, Token und Tags. Mit Abmessungen von etwa 85 mm Länge, 54 mm Breite und 10 mm Höhe sowie einem Gewicht von rund 45 g bietet dieser Leser eine portable Lösung für verschiedene Sicherheits- und Zutrittskontrollszenarien. Das Gerät arbeitet im Temperaturbereich von 0°C bis 50°C und unterstützt mehrere Kartenprotokolle einschliesslich ISO 14443 Typ A und Typ B Standards. Mit einer robusten Konstruktion aus Polycarbonat-Gehäuse bietet der Leser zuverlässige Leistung für professionelle Umgebungen mit Sicherheitsidentifikationsanforderungen. Der USB Token NFC Reader II verfügt über integrierte LED-Anzeigen für Statusüberwachung und unterstützt Plug-and-Play-Funktionalität mit gängigen Betriebssystemen. Dieses Modell stellt das Nachfolgemodell von früheren ACS Smartcard-Lesern dar und bietet verbesserte Kompatibilität mit modernen Sicherheitstoken sowie erhöhte Datentransferraten. Geeignet für Büroumgebungen, gesicherte Einrichtungen und Authentifizierungssysteme ermöglicht dieser Leser kontaktlose Kommunikation mit kompatiblen Karten bis zu einer Entfernung von 50 mm. Das Gerät benötigt neben der USB-Verbindung keine externe Stromversorgung und gewährleistet Datenintegrität durch Fehlerprüfprotokolle. Mit Fokus auf Sicherheitsanwendungen unterstützt der Leser verschiedene Verschlüsselungsstandards und Authentifizierungsmethoden bei gleichzeitig benutzerfreundlicher Bedienung durch einfache Installationsprozesse.44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.