Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

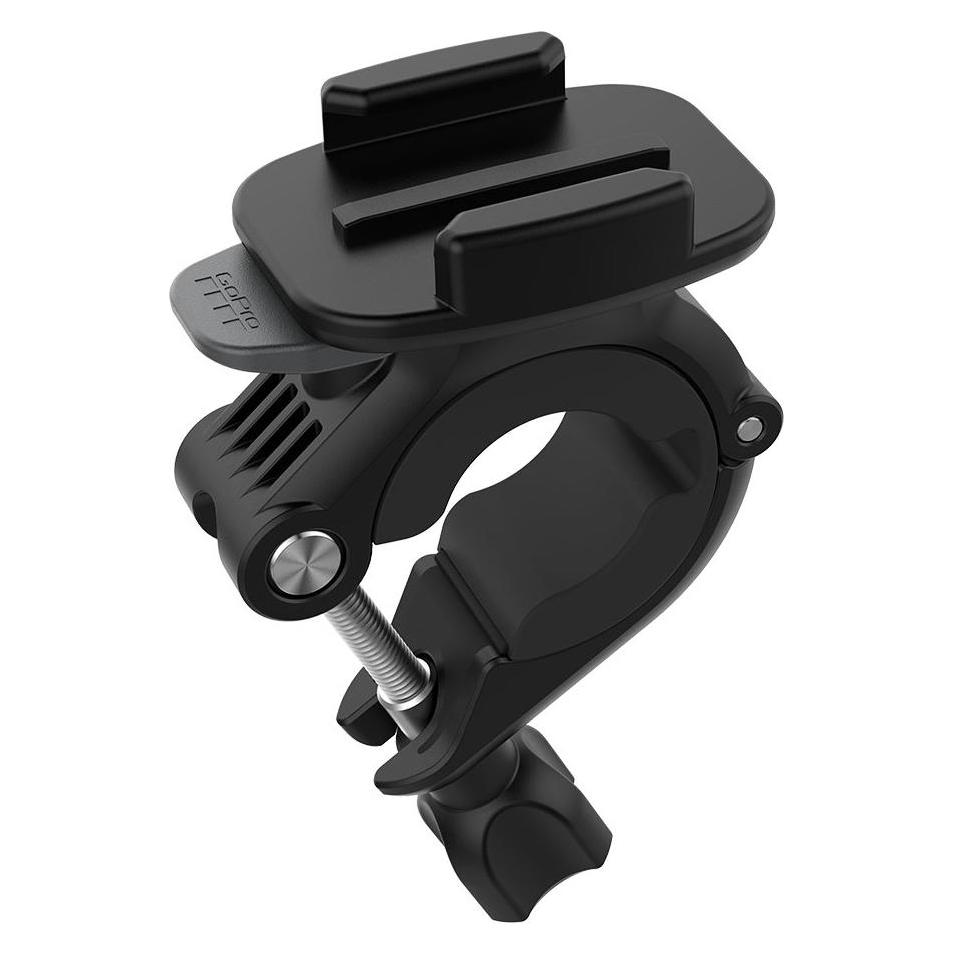
Ähnliche Suchbegriffe für GoPro-Handlebar-Seatpost-Pole
Top-Angebote
Produkte zum Begriff GoPro-Handlebar-Seatpost-Pole:
-
GoPro Handlebar / Seatpost / Pole Mount AGTSM-001-VN Befestigungs-SetLässt sich im Handumdrehen anbringen und leicht festklemmen Mit dieser Halterung kannst du die GoPro an Lenkern, Sitzrohren, Skistöcken und vielem mehr befestigen. Durch das Design mit Gelenk lässt sich die Halterung leicht an verschiedene Objekte klemmen. Die Befestigungsplatte ist für verschiedene Aufnahmewinkel auf Knopfdruck um 360° drehbar und ermöglicht einen schnellen Wechsel der Halterungen. Geeignet für Durchmesser von 9 bis 35 mm.33,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
GoPro 32in (80cm) Floating Extension PoleKeeps your GoPro afloat and features a brightly colored end cap that makes it easy to spot. Extends to 32in (80cm) and collapses to 12.5in (31cm). Nonslip handle and wrist lanyard help you keep a firm grip on the pole even when it's wet.38,46 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
GoPro Extra lange ausziehbare Stange (Premium Pole)Halterung extra lange ausziehbare Stange GoPro Premium PoleDie ultimative Lösung für atemberaubende AnsichtenDieses Premium-Teleskop aus Kohlefaser vereint Stärke, Leichtigkeit und Haltbarkeit. Es kann auf bis zu 2,7 m ausgezogen und auf nur119,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
GoPro 40in (1m) Carbon Fiber Extension PolePremium lightweight (4oz/115g) carbon fiber construction for exceptional strength and durability. Extends to 40in (1m) and collapses to 10in (25cm). Steel-reinforced mounting threads designed to withstand the stress of higher-vibration activities.50,28 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff GoPro-Handlebar-Seatpost-Pole:
-
GoPro Handlebar / Seatpost / Pole Mount AGTSM-001-VN Befestigungs-SetLässt sich im Handumdrehen anbringen und leicht festklemmen Mit dieser Halterung kannst du die GoPro an Lenkern, Sitzrohren, Skistöcken und vielem mehr befestigen. Durch das Design mit Gelenk lässt sich die Halterung leicht an verschiedene Objekte klemmen. Die Befestigungsplatte ist für verschiedene Aufnahmewinkel auf Knopfdruck um 360° drehbar und ermöglicht einen schnellen Wechsel der Halterungen. Geeignet für Durchmesser von 9 bis 35 mm.33,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
GoPro 32in (80cm) Floating Extension PoleKeeps your GoPro afloat and features a brightly colored end cap that makes it easy to spot. Extends to 32in (80cm) and collapses to 12.5in (31cm). Nonslip handle and wrist lanyard help you keep a firm grip on the pole even when it's wet.38,46 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für GoPro-Handlebar-Seatpost-Pole
-
GoPro Extra lange ausziehbare Stange (Premium Pole)Halterung extra lange ausziehbare Stange GoPro Premium PoleDie ultimative Lösung für atemberaubende AnsichtenDieses Premium-Teleskop aus Kohlefaser vereint Stärke, Leichtigkeit und Haltbarkeit. Es kann auf bis zu 2,7 m ausgezogen und auf nur119,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
GoPro 40in (1m) Carbon Fiber Extension PolePremium lightweight (4oz/115g) carbon fiber construction for exceptional strength and durability. Extends to 40in (1m) and collapses to 10in (25cm). Steel-reinforced mounting threads designed to withstand the stress of higher-vibration activities.50,28 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
GoPro Ski Pole Mount for Extension Poles Verlängerungsstange GoPro MAX2 ASKIM-001Mit der Skistockhalterung für Verlängerungsstangen können Sie die GoPro 40-Zoll-Kohlefaser-Verlängerungsstange (separat erhältlich) direkt an Ihrem Skistock befestigen, sodass Sie unsichtbare 360°-Aufnahmen auf der Piste machen können, ohne eine Verlängerungsstange halten zu müssen. Sie können eine einzelne Fahrt in POV-Aufnahmen, Selfies, Follow-Cam-Aufnahmen und mehr verwandeln, während der Stab vollständig aus Ihrem Filmmaterial entfernt wird. So können Sie eine einzige Abfahrt in POV-Aufnahmen, Selfies, Follow-Cam-Aufnahmen und mehr verwandeln, während der Stock vollständig aus Ihrem Filmmaterial entfernt wird. Er ist aus strapazierfähigem, leichtem Aluminium gefertigt und verfügt über einen gummierten Feststellknopf, mit dem Sie die Verlängerungsstange auch mit Handschuhen anbringen oder abnehmen können. Im Lieferumfang sind 5 Distanzstücke enthalten, die für einen festen Sitz an Ihrem Skistock sorgen und ohne Werkzeug einfach montiert werden können.26,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
GoPro 40in (1m) Carbon Fiber Extension Pole Verbinder-Set GoPro MAX2 255861Mit dieser hochwertigen und besonders robusten CarbonfaserVerlängerungsstange hältst du problemlos jedes deiner Abenteuer fest. Dank ihres extrem stabilen 1/4-20-Gewindes aus verstärktem Stahl kannst du sie sicher an Fahrzeughalterungen, Skistock-Halterungen und anderen Setups befestigen, die starken Erschütterungen ausgesetzt sind. So kannst du mit einer 360°-Kamera fantastische Aufnahmen machen, in denen die Stange nicht zu sehen ist. Die Verlängerungsstange lässt sich auf bis zu 1 m Länge ausziehen und misst zusammengeschoben nur 25 cm – und mit ihrem rutschfesten Griff liegt sie besonders gut in der Hand. Kompatibel mit allen GoPro Kameras.57,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.