Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Godemann-Talkin-Jazz
Top-Angebote
Produkte zum Begriff Godemann-Talkin-Jazz:
-
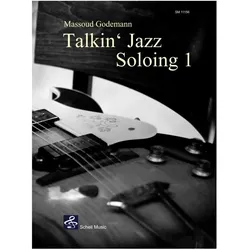
Godemann:Talkin' Jazz - Soloing 1, Fachbücher von Massoud GodemannDas Buch "Talkin' Jazz - Soloing 1" von Massoud Godemann richtet sich an Jazz-Gitarrist*innen, die ihre Improvisationsfähigkeiten vertiefen möchten. Godemann, ein erfahrener Jazz-Gitarrist und Komponist aus Hamburg, bietet in diesem Werk eine tiefgehende Auseinandersetzung mit der Kunst des Solierens. Anstatt einfache Lösungen oder vorgefertigte Licks zu präsentieren, lädt das Buch dazu ein, die eigene musikalische Identität zu hinterfragen und zu entwickeln. Es werden verschiedene Ansätze zur Improvisation vorgestellt, die auf Klarheit und Einfachheit basieren. Die Leser*innen werden ermutigt, melodische Linien direkt aus ihrem inneren Ohr auf die Gitarre zu übertragen, was zu einem authentischen Musikerlebnis führt. Die Inhalte sind für Gitarrist*innen mit grundlegender Erfahrung im Jazz-Solieren konzipiert und bieten wertvolle Einblicke in die Transformation klassischer Blues-Formen in moderne Jazz-Improvisation.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
La Bella 760FGS Deep Talkin BassLa Bella 760FGS Deep Talkin Bass Flat Gold Alloy, 4-Saiter Satz für E-Bass, Material: Gold Alloy, Flat Wound, die goldene Legierung, die für die äußere Wicklung verwendet wird, greift sich etwas weicher und gibt dem Klang mehr Anschlag und Mitten im Vergleich zu anderen Flat Wound Saiten, handpoliert für besonders glatte Oberfläche,verpackt in modifizierter Atmosphäre um ein Anlaufen zu verhindern und frische zu erhalten, Saitenstärken: .045, .065, .085, .105, dieser Satz ist nicht geeignet für Bässe deren Saiten durch den Korpus geführt werden, made In USA67,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
La Bella 0760M-B Deep Talkin BassLa Bella 0760M-B Deep Talkin Bass 1954, 5-saiter Satz für E-Bass, Stärke: Heavy Tension, Mensur: Long Scale, Material (Kern): Thick Steel Core, Material (Wicklung): Stainless Steel, Wickulungsart: Flat Wound, dieser Satz wurde auf praktisch jeder Motown Aufnahme in den 1960er Jahren verwendet, dicke Kerne für vollen und tiefen Vintage Ton, nicht geeignet für Bässe deren Saiten durch den Korpus geführt werden, verpackt in modifizierter Atmosphäre um ein Anlaufen zu verhindern und Frische zu erhalten, Saitenstärken: .052, .073, .095, .110., .128, made in USA69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
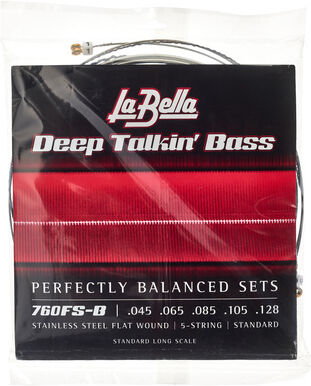
La Bella 760FS-B Deep Talkin BassLa Bella 760FS-B Deep Talkin Bass, Flat Wound 5-saiter Satz für E-Bass, Stärke: Standard Tension, Mensur: Long Scale, Material (Wicklung): Stainless Steel, hand-poliert für eine besonders glatte Oberfläche, nicht geeignet für Bässe mit Brücken deren Saiten durch den Korpus geführt werden (Thru-Body), verpackt in modifizierter Atmosphäre um ein Anlaufen zu verhindern und Frische zu erhalten, Saitenstärken: .045, .065, .085, .105, .128T, made in USA67,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Godemann-Talkin-Jazz:
-
Talkin‘ Jazz – Soloing 2, Fachbücher von Massoud GodemannDieses Lehrwerk zur Jazzimprovisation auf der Gitarre widmet sich eingehend dem Minor Blues. Ausgehend von der Blues Scale werden weitere Ansätze der Improvisation aufgezeigt, wie Feature Tones, Triads, Triad Plus und Triad over Triad. Ein zusätzliches Kapitel widmet sich der Diminished Scale, die mit ihrem kraftvollen, alterierten Sound jedes Solo verfeinert. • mit Fingersätzen, Lagenbezeichnungen und Akkordboxen • mit Scales und Chords in allen Lagen • mit Beispiel-Linien • mit Beispiel-Chorussen • mit Playback zum Mitspielen • mit Klangbeispielen zur Gestaltung • mit Tipps zur Kreativität.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Godemann:Talkin' Jazz - Soloing 1, Fachbücher von Massoud GodemannDas Buch "Talkin' Jazz - Soloing 1" von Massoud Godemann richtet sich an Jazz-Gitarrist*innen, die ihre Improvisationsfähigkeiten vertiefen möchten. Godemann, ein erfahrener Jazz-Gitarrist und Komponist aus Hamburg, bietet in diesem Werk eine tiefgehende Auseinandersetzung mit der Kunst des Solierens. Anstatt einfache Lösungen oder vorgefertigte Licks zu präsentieren, lädt das Buch dazu ein, die eigene musikalische Identität zu hinterfragen und zu entwickeln. Es werden verschiedene Ansätze zur Improvisation vorgestellt, die auf Klarheit und Einfachheit basieren. Die Leser*innen werden ermutigt, melodische Linien direkt aus ihrem inneren Ohr auf die Gitarre zu übertragen, was zu einem authentischen Musikerlebnis führt. Die Inhalte sind für Gitarrist*innen mit grundlegender Erfahrung im Jazz-Solieren konzipiert und bieten wertvolle Einblicke in die Transformation klassischer Blues-Formen in moderne Jazz-Improvisation.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
La Bella 760FGS Deep Talkin BassLa Bella 760FGS Deep Talkin Bass Flat Gold Alloy, 4-Saiter Satz für E-Bass, Material: Gold Alloy, Flat Wound, die goldene Legierung, die für die äußere Wicklung verwendet wird, greift sich etwas weicher und gibt dem Klang mehr Anschlag und Mitten im Vergleich zu anderen Flat Wound Saiten, handpoliert für besonders glatte Oberfläche,verpackt in modifizierter Atmosphäre um ein Anlaufen zu verhindern und frische zu erhalten, Saitenstärken: .045, .065, .085, .105, dieser Satz ist nicht geeignet für Bässe deren Saiten durch den Korpus geführt werden, made In USA67,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Godemann-Talkin-Jazz
-
La Bella 0760M-B Deep Talkin BassLa Bella 0760M-B Deep Talkin Bass 1954, 5-saiter Satz für E-Bass, Stärke: Heavy Tension, Mensur: Long Scale, Material (Kern): Thick Steel Core, Material (Wicklung): Stainless Steel, Wickulungsart: Flat Wound, dieser Satz wurde auf praktisch jeder Motown Aufnahme in den 1960er Jahren verwendet, dicke Kerne für vollen und tiefen Vintage Ton, nicht geeignet für Bässe deren Saiten durch den Korpus geführt werden, verpackt in modifizierter Atmosphäre um ein Anlaufen zu verhindern und Frische zu erhalten, Saitenstärken: .052, .073, .095, .110., .128, made in USA69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
La Bella 760FS-B Deep Talkin BassLa Bella 760FS-B Deep Talkin Bass, Flat Wound 5-saiter Satz für E-Bass, Stärke: Standard Tension, Mensur: Long Scale, Material (Wicklung): Stainless Steel, hand-poliert für eine besonders glatte Oberfläche, nicht geeignet für Bässe mit Brücken deren Saiten durch den Korpus geführt werden (Thru-Body), verpackt in modifizierter Atmosphäre um ein Anlaufen zu verhindern und Frische zu erhalten, Saitenstärken: .045, .065, .085, .105, .128T, made in USA67,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
La Bella 760FS-CB Deep Talkin' BassLa Bella 760FS-CB Deep Talkin' Bass, 6-Saiter Flat Wound Satz für E-Bass, Material: Stainless Steel, handpoliert für besonders glatte Oberfläche, verpackt in modifizierter Atmosphäre um ein Anlaufen zu verhindern und frische zu erhalten, nicht geeignet für Bässe deren Saiten durch den Korpus geführt werden, Saitenstärken: .029, .045, .065, .085, .105, .128, made In USA77,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
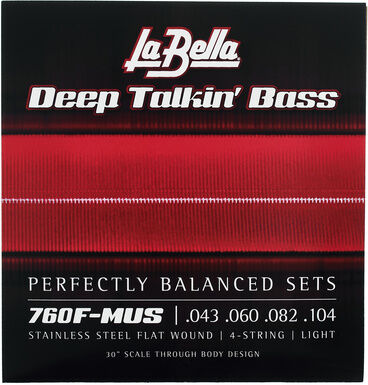
La Bella 760F-MUS Deep Talkin BassLa Bella 760F-MUS Deep Talkin Bass, Flat Wound Saitensatz für E-Bass, Stärke: Light Tension, Mensur: Short Scale, Material (Wicklung): Stainless Steel, speziell für Bässe mit 30 " (762 mm) Mensur, deren Saiten durch den Korpus geführt werden (Thru-Body), Die Wickellänge von Ball-End zur Seide ist 33,25" (844 mm), hand-poliert für eine besonders glatte Oberfläche, verpackt in modifizierter Atmosphäre um ein Anlaufen zu verhindern und Frische zu erhalten, made In USA, Saitenstärken: .043, .060, .082, .104, made in USA52,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.