Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Godly-Play-Taschenbuch-von
Top-Angebote
Produkte zum Begriff Godly-Play-Taschenbuch-von:
-
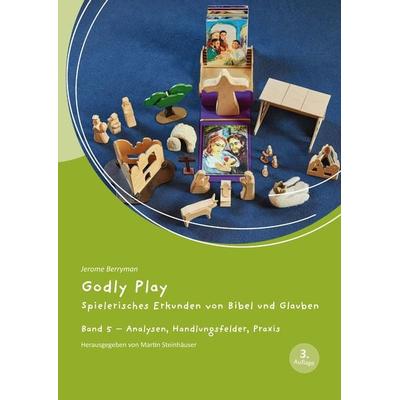
Godly Play 05Godly Play 05 , Godly Play ist ein Konzept spiritueller Bildung. Es lädt Kinder, Jugendliche und Erwachsene dazu ein, Grundfragen ihres Lebens und Glaubens nachzugehen und eine Sprache für diese Auseinandersetzungen zu finden. Auf spielerische und kreative Weise verknüpft Godly Play Impulse aus der Montessori-Pädagogik mit biblischen Geschichten und christlichen Traditionen. Das Konzept wurde seit 1970 von Jerome Berryman (USA) entwickelt und wird seit ca. 2003 in Kirchgemeinden, Kindergärten, Schulen und anderen Bildungsorten im deutschsprachigen Raum eingesetzt und dabei stetig weiterentwickelt. Die 24 Beiträge dieses Bandes - laden zur kritischen Reflexion des Godly Play-Konzeptes ein - zeigen Adaptionsbedarfe für Schulen, Gemeinden und Kindertagesstätten unter den religionsdidaktischen Bedingungen im deutschsprachigen Raum - bieten Anregungen für praktische Vertiefungen, etwa zum Erkundungsgespräch und zum Entwickeln neuer Materialien. Für alle Beiträge ist die Frage maßgeblich, wie ein Dialog mit Godly Play vom 'Kind in der Mitte' her geführt werden kann. [Godly Play. Playful Exploration of the Bible and Faith] Godly Play is a concept for spiritual formation and religious education. It invites children, young people, and adults to explore fundamental questions about their lives and faith as well as to find a language for these discussions. In a playful and creative way, Godly Play combines impulses from Montessori education with biblical stories and Christian traditions. The concept was developed by Jerome Berryman (USA) in 1970 and has been used in parishes, kindergartens, schools, and other educational institutions in German-speaking countries since around 2003 and is constantly being developed further. The 24 contributions in this volume - invite critical reflection on the Godly Play concept - show the need for adaptation for schools, congregations and daycare centers under the conditions of religious didactics in German-speaking countries - offer suggestions for practical in-depth consideration, for example for exploratory discussions and the development of new materials. The key question for all contributions is how a dialog with Godly Play can be conducted from the 'child in the middle'. , Sonstige > Batterieladegeräte & -tester , Auflage: 3. aktualisierte Auflage, Erscheinungsjahr: 20241018, Produktform: Kartoniert, Titel der Reihe: Godly Play#5#, Redaktion: Steinhäuser, Martin, Auflage: 24003, Auflage/Ausgabe: 3. aktualisierte Auflage, Seitenzahl/Blattzahl: 240, Keyword: Bibel entdecken; Biblisches Erzählen; Christenlehre; Gemeindearbeit; Gemeindepraxis; Gemeindepädagogik; Kindergottesdienst; Montessori; Religionspädagogik, Fachschema: Bibel / Bibelkunde, Kommentar, Auslegung~Christentum / Glaube, Bekenntnis~Theologie~Christentum / Gebet, Meditation, Spiritualität~Abendgebet~Gebet~Gottesdienst / Liturgie~Liturgie~Pontifikale~Religiosität, Fachkategorie: Theologie~Christliches Leben und christliche Praxis~Predigten und Liturgie~Religiöses Leben und religiöse Praxis, Warengruppe: HC/Praktische Theologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 210, Höhe: 22, Gewicht: 701, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Warum ist Godly von R6 nicht in der Pro League?
Es gibt verschiedene Gründe, warum ein Spieler wie Godly möglicherweise nicht in der Pro League von Rainbow Six Siege vertreten ist. Es könnte sein, dass er bisher nicht die Möglichkeit hatte, sich für ein professionelles Team zu qualifizieren oder dass er sich entschieden hat, nicht aktiv an der Pro League teilzunehmen. Es ist auch möglich, dass er in der Vergangenheit in der Pro League vertreten war, aber aus verschiedenen Gründen nicht mehr dabei ist. **
Top-Angebote
Produkte zum Begriff Godly-Play-Taschenbuch-von:
-
Godly Play 05Godly Play 05 , Godly Play ist ein Konzept spiritueller Bildung. Es lädt Kinder, Jugendliche und Erwachsene dazu ein, Grundfragen ihres Lebens und Glaubens nachzugehen und eine Sprache für diese Auseinandersetzungen zu finden. Auf spielerische und kreative Weise verknüpft Godly Play Impulse aus der Montessori-Pädagogik mit biblischen Geschichten und christlichen Traditionen. Das Konzept wurde seit 1970 von Jerome Berryman (USA) entwickelt und wird seit ca. 2003 in Kirchgemeinden, Kindergärten, Schulen und anderen Bildungsorten im deutschsprachigen Raum eingesetzt und dabei stetig weiterentwickelt. Die 24 Beiträge dieses Bandes - laden zur kritischen Reflexion des Godly Play-Konzeptes ein - zeigen Adaptionsbedarfe für Schulen, Gemeinden und Kindertagesstätten unter den religionsdidaktischen Bedingungen im deutschsprachigen Raum - bieten Anregungen für praktische Vertiefungen, etwa zum Erkundungsgespräch und zum Entwickeln neuer Materialien. Für alle Beiträge ist die Frage maßgeblich, wie ein Dialog mit Godly Play vom 'Kind in der Mitte' her geführt werden kann. [Godly Play. Playful Exploration of the Bible and Faith] Godly Play is a concept for spiritual formation and religious education. It invites children, young people, and adults to explore fundamental questions about their lives and faith as well as to find a language for these discussions. In a playful and creative way, Godly Play combines impulses from Montessori education with biblical stories and Christian traditions. The concept was developed by Jerome Berryman (USA) in 1970 and has been used in parishes, kindergartens, schools, and other educational institutions in German-speaking countries since around 2003 and is constantly being developed further. The 24 contributions in this volume - invite critical reflection on the Godly Play concept - show the need for adaptation for schools, congregations and daycare centers under the conditions of religious didactics in German-speaking countries - offer suggestions for practical in-depth consideration, for example for exploratory discussions and the development of new materials. The key question for all contributions is how a dialog with Godly Play can be conducted from the 'child in the middle'. , Sonstige > Batterieladegeräte & -tester , Auflage: 3. aktualisierte Auflage, Erscheinungsjahr: 20241018, Produktform: Kartoniert, Titel der Reihe: Godly Play#5#, Redaktion: Steinhäuser, Martin, Auflage: 24003, Auflage/Ausgabe: 3. aktualisierte Auflage, Seitenzahl/Blattzahl: 240, Keyword: Bibel entdecken; Biblisches Erzählen; Christenlehre; Gemeindearbeit; Gemeindepraxis; Gemeindepädagogik; Kindergottesdienst; Montessori; Religionspädagogik, Fachschema: Bibel / Bibelkunde, Kommentar, Auslegung~Christentum / Glaube, Bekenntnis~Theologie~Christentum / Gebet, Meditation, Spiritualität~Abendgebet~Gebet~Gottesdienst / Liturgie~Liturgie~Pontifikale~Religiosität, Fachkategorie: Theologie~Christliches Leben und christliche Praxis~Predigten und Liturgie~Religiöses Leben und religiöse Praxis, Warengruppe: HC/Praktische Theologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 210, Höhe: 22, Gewicht: 701, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ähnliche Suchbegriffe für Godly-Play-Taschenbuch-von
-
'Godly Play' und religiöse Erziehung nach Montessori, Taschenbuch von Linda Dürigen, AV Akademikerverlag, 978-3-639-72606-0'godly Play' Und Religiöse Erziehung Nach Montessori, Taschenbuch Von Linda Dürigen, Av Akademikerverlag, 978-3-639-72606-0, Seitenanzahl: 7295,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Warum ist Godly von R6 nicht in der Pro League?
Es gibt verschiedene Gründe, warum ein Spieler wie Godly möglicherweise nicht in der Pro League von Rainbow Six Siege vertreten ist. Es könnte sein, dass er bisher nicht die Möglichkeit hatte, sich für ein professionelles Team zu qualifizieren oder dass er sich entschieden hat, nicht aktiv an der Pro League teilzunehmen. Es ist auch möglich, dass er in der Vergangenheit in der Pro League vertreten war, aber aus verschiedenen Gründen nicht mehr dabei ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.