Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
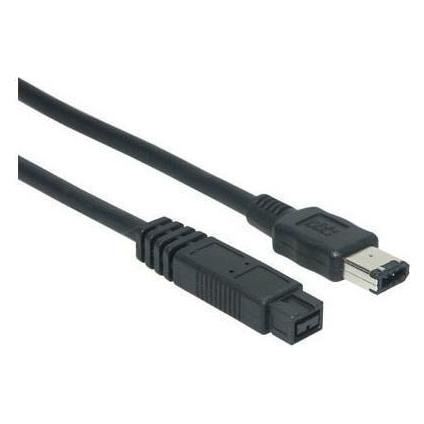

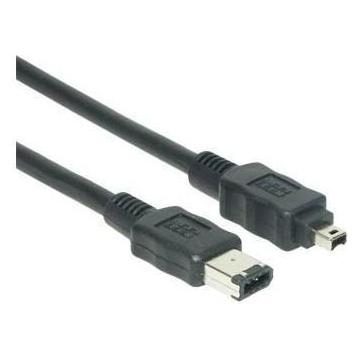
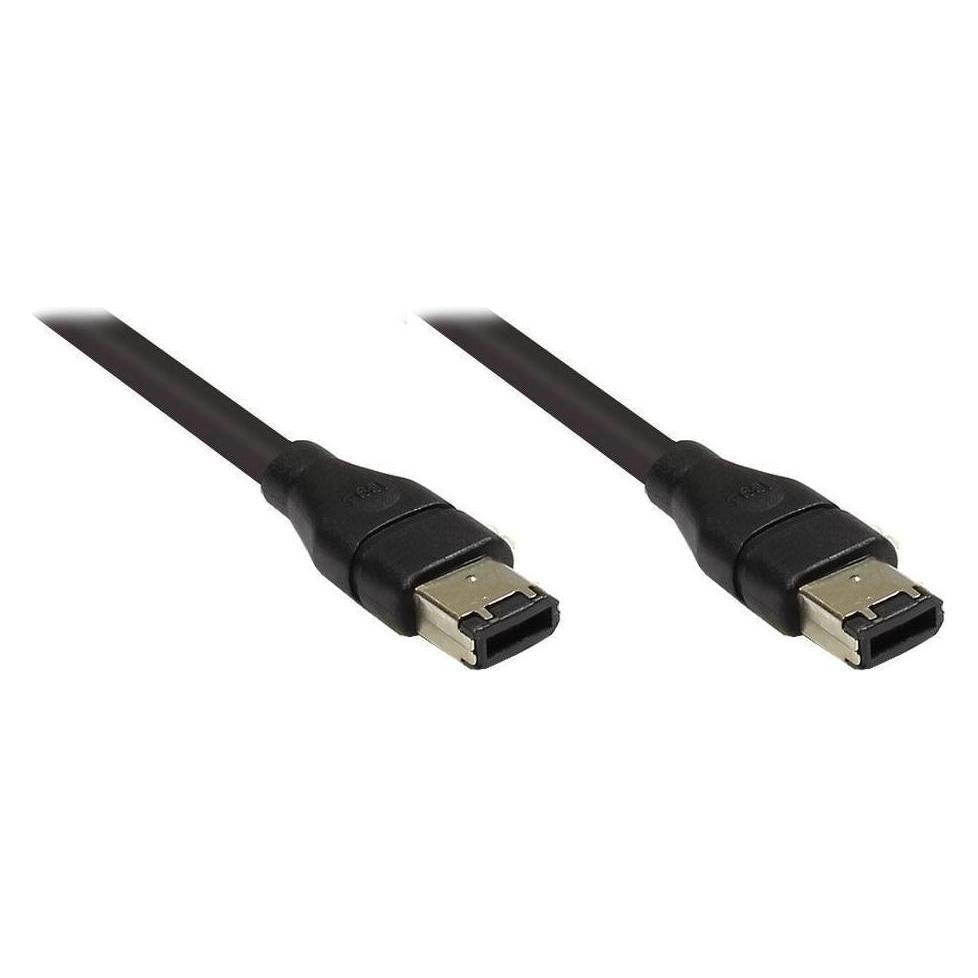
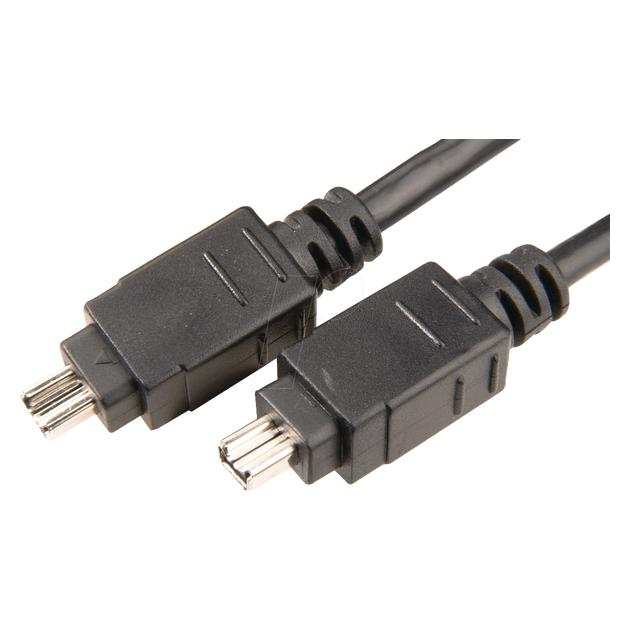
Ähnliche Suchbegriffe für Good-Connections-FireWire-IEEE1394b
Top-Angebote
Produkte zum Begriff Good-Connections-FireWire-IEEE1394b:
-
Skidmore, Maisie: Look Good, Feel Good, Play Good: Nike ApparelLook Good, Feel Good, Play Good: Nike Apparel , The first book to chart a visual history of women's sportswear, and the key role that Nike has played in it over the last 50 years This is a book about Nike sportswear and what it means to women. The garments women wear, and why they wear them. It's about athletes, from the elite to the aspiring amateur, running marathons or running errands. It's about the spaces we perform in, and the way we use clothing to do it: from the track and the fitness studio, to an online world and the street outside. Look Good, Feel Good, Play Good visualizes the relationship between women and the garments they wear through five design archetypes from sporting history: warm-ups, jerseys, leggings, sport bras, and shorts. Steeped in narrative, history, and Nike's abundant archive, the book's rich imagery spans reproductions of Nike's trade catalogues that date back to the early 1980s, period and contemporary photography, sketches, advertisements, fabric swatches, seasonal color palettes, original design proposals and patents, logos, product and campaign shots, and everything in between. Each chapter features interviews with Nike athletes, trainers, and other collaborators, along with insightful texts from cultural commentators. Across more than 350 pages and 575 images, this unprecedented volume not only maps the development of women's sports apparel but proves its potential, in whatever context, to make athletes who identify as women feel at their most powerful. Featuring contributions from: Dina Asher-Smith, Scout Bassett, Joan Benoit Samuelson, Sue Bird, Deyna Castellanos, Chandra Cheeseborough, Anna Cockrell, Shelly-Ann Fraser-Pryce, Kirsty Godso, Xochilt Hoover, Rayssa Leal, Tatyana Mcfadden, Naomi Osaka, Megan Rapinoe, Sha'Carri Richardson, Caster Semenya, and Dawn Staley. Featuring essays by: Dal Chodha, the Editor-in-Chief of Archivist Addendum ; Michelle Millar Fisher, the Wornick Curator of Contemporary Decorative Arts at the Museum of Fine Arts, Boston; Heather Radke, an essayist, journalist, and contributing editor, and reporter at Radiolab; Samantha N. Sheppard, an Associate Professor of Cinema and Media Studies at Cornell University; and Natalie E. Wright, a historian of design and disability. , Unterbodenleuchten > Lichter & Leuchten , Erscheinungsjahr: 20241210, Produktform: Leinen, Titel der Reihe: Phaidon Press##, Autoren: Skidmore, Maisie, Seitenzahl/Blattzahl: 400, Themenüberschrift: DESIGN / Fashion & Accessories, Keyword: Design; Fashion; Frauen; Geschichte; Mode; Nike; Sport; Sportkleidung; Women; history; sportswear, Fachschema: Architekt / Innenarchitekt~Innenarchitektur - Innenarchitekt, Fachkategorie: Andere Sportarten und sportliche Wettbewerbe~Architektur: Innenarchitektur, Warengruppe: HC/Innenarchitektur/Design, Fachkategorie: Mode und Bekleidung, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Phaidon Verlag GmbH, Verlag: Phaidon Verlag GmbH, Produktverfügbarkeit: 02, Länge: 321, Breite: 249, Höhe: 39, Gewicht: 2058, Produktform: Gebunden, Genre: Importe, Genre: Importe, Ähnliches Produkt: 9781838660512, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0000, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,65,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie kann ich ein Firewire-Audio-Interface an einen PC ohne Firewire-Anschluss anschließen?
Wenn dein PC keinen Firewire-Anschluss hat, kannst du ein Firewire-Audio-Interface nicht direkt anschließen. Eine mögliche Lösung wäre die Verwendung eines Firewire-zu-USB-Adapters, um das Interface mit einem USB-Anschluss zu verbinden. Es ist jedoch wichtig zu beachten, dass nicht alle Firewire-Interfaces mit einem solchen Adapter kompatibel sind, daher solltest du vor dem Kauf sicherstellen, dass dein Interface mit dieser Methode funktioniert. **
Top-Angebote
Produkte zum Begriff Good-Connections-FireWire-IEEE1394b:
-
Skidmore, Maisie: Look Good, Feel Good, Play Good: Nike ApparelLook Good, Feel Good, Play Good: Nike Apparel , The first book to chart a visual history of women's sportswear, and the key role that Nike has played in it over the last 50 years This is a book about Nike sportswear and what it means to women. The garments women wear, and why they wear them. It's about athletes, from the elite to the aspiring amateur, running marathons or running errands. It's about the spaces we perform in, and the way we use clothing to do it: from the track and the fitness studio, to an online world and the street outside. Look Good, Feel Good, Play Good visualizes the relationship between women and the garments they wear through five design archetypes from sporting history: warm-ups, jerseys, leggings, sport bras, and shorts. Steeped in narrative, history, and Nike's abundant archive, the book's rich imagery spans reproductions of Nike's trade catalogues that date back to the early 1980s, period and contemporary photography, sketches, advertisements, fabric swatches, seasonal color palettes, original design proposals and patents, logos, product and campaign shots, and everything in between. Each chapter features interviews with Nike athletes, trainers, and other collaborators, along with insightful texts from cultural commentators. Across more than 350 pages and 575 images, this unprecedented volume not only maps the development of women's sports apparel but proves its potential, in whatever context, to make athletes who identify as women feel at their most powerful. Featuring contributions from: Dina Asher-Smith, Scout Bassett, Joan Benoit Samuelson, Sue Bird, Deyna Castellanos, Chandra Cheeseborough, Anna Cockrell, Shelly-Ann Fraser-Pryce, Kirsty Godso, Xochilt Hoover, Rayssa Leal, Tatyana Mcfadden, Naomi Osaka, Megan Rapinoe, Sha'Carri Richardson, Caster Semenya, and Dawn Staley. Featuring essays by: Dal Chodha, the Editor-in-Chief of Archivist Addendum ; Michelle Millar Fisher, the Wornick Curator of Contemporary Decorative Arts at the Museum of Fine Arts, Boston; Heather Radke, an essayist, journalist, and contributing editor, and reporter at Radiolab; Samantha N. Sheppard, an Associate Professor of Cinema and Media Studies at Cornell University; and Natalie E. Wright, a historian of design and disability. , Unterbodenleuchten > Lichter & Leuchten , Erscheinungsjahr: 20241210, Produktform: Leinen, Titel der Reihe: Phaidon Press##, Autoren: Skidmore, Maisie, Seitenzahl/Blattzahl: 400, Themenüberschrift: DESIGN / Fashion & Accessories, Keyword: Design; Fashion; Frauen; Geschichte; Mode; Nike; Sport; Sportkleidung; Women; history; sportswear, Fachschema: Architekt / Innenarchitekt~Innenarchitektur - Innenarchitekt, Fachkategorie: Andere Sportarten und sportliche Wettbewerbe~Architektur: Innenarchitektur, Warengruppe: HC/Innenarchitektur/Design, Fachkategorie: Mode und Bekleidung, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Phaidon Verlag GmbH, Verlag: Phaidon Verlag GmbH, Produktverfügbarkeit: 02, Länge: 321, Breite: 249, Höhe: 39, Gewicht: 2058, Produktform: Gebunden, Genre: Importe, Genre: Importe, Ähnliches Produkt: 9781838660512, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0000, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,65,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Good-Connections-FireWire-IEEE1394b
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie kann ich ein Firewire-Audio-Interface an einen PC ohne Firewire-Anschluss anschließen?
Wenn dein PC keinen Firewire-Anschluss hat, kannst du ein Firewire-Audio-Interface nicht direkt anschließen. Eine mögliche Lösung wäre die Verwendung eines Firewire-zu-USB-Adapters, um das Interface mit einem USB-Anschluss zu verbinden. Es ist jedoch wichtig zu beachten, dass nicht alle Firewire-Interfaces mit einem solchen Adapter kompatibel sind, daher solltest du vor dem Kauf sicherstellen, dass dein Interface mit dieser Methode funktioniert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.