Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für GoodWe-SEC3000C-Smart-Energy
Top-Angebote
Produkte zum Begriff GoodWe-SEC3000C-Smart-Energy:
-
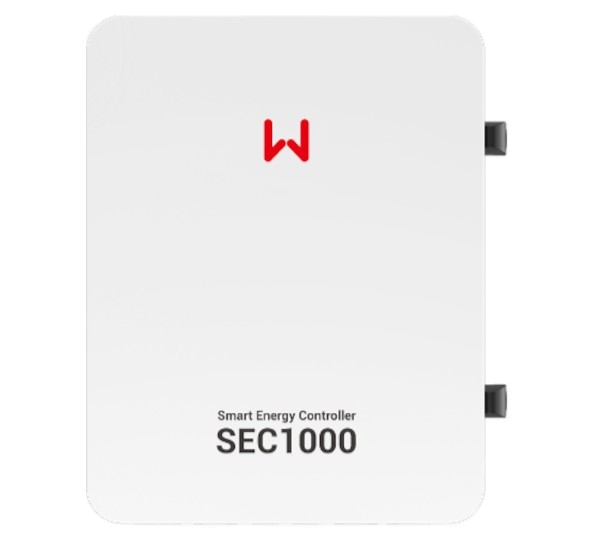
GoodWe 'SMART ENERGY CONTROLLER SEC '(0% MwSt §12 III UstG)SMART ENERGY CONTROLLER SEC1000 GRID SKU: 0131253 ZUR ERFASSUNG UND ANALYSE VON DATEN HERSTELLERBEZEICHNUNG: SMART ENERGY CONTROLLER SEC1000 GRID Der SEC (Smart Energy Controller) besteht aus dem Drehstromzähler und der Steuerplatine von GoodWe. Er kann mit dem SEMS verbunden werden, um die Leistung der Wechselrichter in jedem String zu steuern und zu verwalten. Der SEC1000 dient zur Überwachung, Exportleistungsregelung und Blindleistungskompensation. Hersteller: Goodwe Hersteller Artikelbezeichnung: SEC1000 (On-grid) Intrastat Warennummer: 85049090 Hersteller Artikelnummer: GA10081-60-00P Höhe (mm): 131 Länge (mm): 420 Breite (mm): 320 Gewicht (kg): 4,00 Garantiegeber: Goodwe Produktgarantie (Jahre): 2425,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Meross Smart Energy MonitorVerbrauchsmesser - DIN Modul, mit Schutz gegen Überspannung und Kurzschluss, max. Strom 150 A, in der Ausstattung: Smart, Anwendung für Elektroinstallationen, Verbindung per WiFi 2,4 GHz, unterstützt Android und iOS, Anwendung englisch und tschechisch, Netzstromversorgung Verschaffen Sie sich einen vollständigen Überblick über den Verbrauch Ihres Haushalts oder Kleinunternehmens. Das Meross EM06 überwacht bis zu 6 einphasige Stromkreise gleichzeitig (mit Unterstützung105,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
FRITZ!Smart Energy 250Schaltbare Steckdose mit Stromverbrauchsmessung / über die FRITZ!Box steuerbar (intelligente DECT-Steckdose) / Schaltung angeschlossener Geräte, auch über Smartphone oder FRITZ!Fon / benötigt FRITZ!Box mit DECT-Basis und FRITZ!OS ab Version 6.0 / 2 Jahre Garantie FRITZ!DECT 200 ist die schaltbare Steckdose von AVM für Ihr Heimnetz und eine ideale Ergänzung zu Ihrer FRITZ!Box.80,64 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff GoodWe-SEC3000C-Smart-Energy:
-
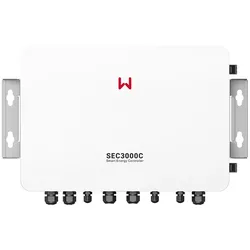
GoodWe SEC3000C Smart Energy Controller EnergiereglerZentrale Steuereinheit für Photovoltaik-Anlagen GoodWe SEC3000C Energieregler ist eine zentrale Steuereinheit zur Überwachung und Regelung von Photovoltaik-Anlagen. Das Gerät bündelt die Kommunikation mehrerer Wechselrichter und ermöglicht ein umfassendes Energiemanagement. Es ist für den Einsatz in größeren Anlagen konzipiert und integriert wichtige Komponenten wie einen Datenlogger, einen Switch und ein Smart Meter in einem Gehäuse. Auf einen Blick Umfassende Anlagensteuerung Steuert bis zu 60 Wechselrichter gleichzeitig. Robuste Bauweise Schutzart IP65 und hohe Korrosionsschutzklasse. Vielfältige Konnektivität RS485, Ethernet und digitale Eingänge. Integrierte Komponenten Datenlogger, Switch und Smart Meter enthalten. Verwaltung von Wechselrichtern Dieses Gerät dient als zentrale Steuerungseinheit für Deine Photovoltaik-Anlage. Du kannst bis zu 60 Wechselrichter über die RS485-Schnittstellen und bis zu 10 Wechselrichter über LAN verbinden und verwalten. Für die Datenerfassung ist ein Datenlogger vom Typ EzLogger3000C integriert. DerGoodWe SEC3000C Energieregler ermöglicht somit ein zentralisiertes Monitoring und Management Deiner gesamten Anlage. Anschlussvielfalt für die Datenkommunikation Für die Kommunikation stehen Dir zahlreiche Schnittstellen zur Verfügung. Das Gerät besitzt vier RS485-Schnittstellen und zwei Ethernet-Anschlüsse. Ein integrierter Switch mit 15 Anschlüssen erleichtert die Vernetzung der Komponenten. Zusätzlich bietet der GoodWe SEC3000C Energieregler vier digitale Eingänge, zwei digitale Ausgänge und vier analoge Eingänge zur Anbindung externer Sensoren oder Steuerungen. Einsatz in anspruchsvollen Umgebungen Das Gehäuse ist mit der Schutzart IP65 gegen Staub und Wasser geschützt. Die Korrosionsschutzklasse C5M stellt die Langlebigkeit auch unter rauen Bedingungen sicher. Der Betrieb ist in einem Temperaturbereich von -30 °C bis +60 °C und in einer Höhe von bis zu 3 000 m möglich. Du kannst den GoodWe SEC3000C Smart Energy Controller Energieregler flexibel per Wand-, Halterungs- oder Mastmontage installieren. Technische Details Modell SEC3000C Kommunikation Max. unterstützte Wechselrichter (RS485) 60 Max. unterstützte Wechselrichter (LAN) 10 RS485-Schnittstellen 4 Ethernet 2 × RJ45, 10 / 100 Mbps 4G Nein Digitale / Analoge Ein-/Ausgänge DI × 4, DO × 2, AI × 4 Konfiguration Datenlogger EzLogger3000C Switch 15 Anschlüsse Smart Meter GM330 Messbereiche Zähler Spannungsmessbereich (3L/N/PE) 172 ~ 817 Vac Spannungsmessbereich (3L/PE) 100 ~ 472 Vac Frequenzmessbereich 50 / 60 Hz Strommessbereich nA: 5A (200 ≤ n ≤ 5000) Stromversorgung Netzversorgung 100 ~ 240 V, 50 / 60 Hz Stromverbrauch ≤ 25 W Umgebungsbedingungen Betriebstemperaturbereich -30°C bis +60°C Lagertemperaturbereich -40°C bis +70°C Relative Luftfeuchtigkeit 0 ~ 95% (nicht kondensierend) Max. Betriebshöhe 3000 m Schutzart IP65 Korrosionsschutzklasse C5M Installationsmethoden Wandmontage, Halterungsmontage, Mastmontage Zertifikate CE-RED (EN18031), RCM Allgemeines Abmessungen (B × H × T) 575 × 400 × 242 mm Gewicht ≤ 14 kg Hersteller-Garantie 2 Jahre Hersteller GoodWe Lieferumfang GoodWe SEC3000C Energieregler1x GoodWe SEC3000C Energieregler mit: 1x Datenlogger EzLogger3000C1x 24V Leistungsmodul1x Blitzschutzmodul1x Begrenzungshebel1x RS485 Kommunikationsanschluss1x Switch1x Smartmeter GM3301x Einphasiger Leistungsschalter1x Dreiphasiger Leistungsschalter1x Bedienungsanleitung Hast Du Fragen zum GoodWe SEC3000C Energieregler? Wir helfen Dir gerne! Kontakt aufnehmen786,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GoodWe SEC3000C 4G Smart Energy Controller EnergiereglerZentrale Steuereinheit für Photovoltaik-Anlagen mit 4G GoodWe SEC3000C 4G Energieregler ist eine zentrale Steuereinheit zur Überwachung und Regelung von Photovoltaik-Anlagen. Das Gerät bündelt die Kommunikation mehrerer Wechselrichter und ermöglicht ein umfassendes Energiemanagement. Es ist für den Einsatz in größeren Anlagen konzipiert und integriert wichtige Komponenten wie einen Datenlogger, einen Switch und ein Smart Meter in einem Gehäuse. Dank integriertem 4G-Modul ist eine drahtlose Kommunikation möglich – ideal für Standorte ohne festen Internetanschluss. Auf einen Blick Umfassende Anlagensteuerung Steuert bis zu 60 Wechselrichter gleichzeitig. Robuste Bauweise Schutzart IP65 und hohe Korrosionsschutzklasse. Vielfältige Konnektivität RS485, Ethernet, digitale Eingänge und 4G. Integrierte Komponenten Datenlogger, Switch, Smart Meter und 4G-Modul enthalten. Verwaltung von Wechselrichtern Dieses Gerät dient als zentrale Steuerungseinheit für Deine Photovoltaik-Anlage. Du kannst bis zu 60 Wechselrichter über die RS485-Schnittstellen und bis zu 10 Wechselrichter über LAN verbinden und verwalten. Für die Datenerfassung ist ein Datenlogger vom Typ EzLogger3000C integriert. Der GoodWe SEC3000C 4G Energieregler ermöglicht somit ein zentralisiertes Monitoring und Management Deiner gesamten Anlage. Anschlussvielfalt für die Datenkommunikation Für die Kommunikation stehen Dir zahlreiche Schnittstellen zur Verfügung. Das Gerät besitzt vier RS485-Schnittstellen und zwei Ethernet-Anschlüsse. Ein integrierter Switch mit 15 Anschlüssen erleichtert die Vernetzung der Komponenten. Zusätzlich bietet der GoodWe SEC3000C 4G Energieregler vier digitale Eingänge, zwei digitale Ausgänge und vier analoge Eingänge zur Anbindung externer Sensoren oder Steuerungen. Dank integriertem 4G-Modul ist eine drahtlose Kommunikation direkt ab Werk möglich – ideal für Standorte ohne festen Internetanschluss. Einsatz in anspruchsvollen Umgebungen Das Gehäuse ist mit der Schutzart IP65 gegen Staub und Wasser geschützt. Die Korrosionsschutzklasse C5M stellt die Langlebigkeit auch unter rauen Bedingungen sicher. Der Betrieb ist in einem Temperaturbereich von -30 °C bis +60 °C und in einer Höhe von bis zu 3 000 m möglich. Du kannst den GoodWe SEC3000C 4G Energieregler flexibel per Wand-, Halterungs- oder Mastmontage installieren. Technische Details Modell SEC3000C Kommunikation Max. unterstützte Wechselrichter (RS485) 60 Max. unterstützte Wechselrichter (LAN) 10 RS485-Schnittstellen 4 Ethernet 2 × RJ45, 10 / 100 Mbps 4G Ja Digitale / Analoge Ein-/Ausgänge DI × 4, DO × 2, AI × 4 Konfiguration Datenlogger EzLogger3000C Switch 15 Anschlüsse Smart Meter GM330 Messbereiche Zähler Spannungsmessbereich (3L/N/PE) 172 ~ 817 Vac Spannungsmessbereich (3L/PE) 100 ~ 472 Vac Frequenzmessbereich 50 / 60 Hz Strommessbereich nA: 5A (200 ≤ n ≤ 5000) Stromversorgung Netzversorgung 100 ~ 240 V, 50 / 60 Hz Stromverbrauch ≤ 25 W Umgebungsbedingungen Betriebstemperaturbereich -30°C bis +60°C Lagertemperaturbereich -40°C bis +70°C Relative Luftfeuchtigkeit 0 ~ 95% (nicht kondensierend) Max. Betriebshöhe 3000 m Schutzart IP65 Korrosionsschutzklasse C5M Installationsmethoden Wandmontage, Halterungsmontage, Mastmontage Zertifikate CE-RED (EN18031), RCM Allgemeines Abmessungen (B × H × T) 575 × 400 × 242 mm Gewicht ≤ 14 kg Hersteller-Garantie 2 Jahre Hersteller GoodWe Lieferumfang GoodWe SEC3000C 4G Energieregler1x SEC3000C 4G Energieregler mit: 1x Datenlogger EzLogger3000C1x 4G-Router1x 24V Leistungsmodul1x Blitzschutzmodul1x Begrenzungshebel1x RS485 Kommunikationsanschluss1x Switch1x Smartmeter GM3301x Einphasiger Leistungsschalter1x Dreiphasiger Leistungsschalter1x Bedienungsanleitung Hast Du Fragen zum GoodWe SEC3000C 4G Energieregler? Wir helfen Dir gerne! Kontakt aufnehmen1016,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GoodWe 'SMART ENERGY CONTROLLER SEC '(0% MwSt §12 III UstG)SMART ENERGY CONTROLLER SEC1000 GRID SKU: 0131253 ZUR ERFASSUNG UND ANALYSE VON DATEN HERSTELLERBEZEICHNUNG: SMART ENERGY CONTROLLER SEC1000 GRID Der SEC (Smart Energy Controller) besteht aus dem Drehstromzähler und der Steuerplatine von GoodWe. Er kann mit dem SEMS verbunden werden, um die Leistung der Wechselrichter in jedem String zu steuern und zu verwalten. Der SEC1000 dient zur Überwachung, Exportleistungsregelung und Blindleistungskompensation. Hersteller: Goodwe Hersteller Artikelbezeichnung: SEC1000 (On-grid) Intrastat Warennummer: 85049090 Hersteller Artikelnummer: GA10081-60-00P Höhe (mm): 131 Länge (mm): 420 Breite (mm): 320 Gewicht (kg): 4,00 Garantiegeber: Goodwe Produktgarantie (Jahre): 2425,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für GoodWe-SEC3000C-Smart-Energy
-
Meross Smart Energy MonitorVerbrauchsmesser - DIN Modul, mit Schutz gegen Überspannung und Kurzschluss, max. Strom 150 A, in der Ausstattung: Smart, Anwendung für Elektroinstallationen, Verbindung per WiFi 2,4 GHz, unterstützt Android und iOS, Anwendung englisch und tschechisch, Netzstromversorgung Verschaffen Sie sich einen vollständigen Überblick über den Verbrauch Ihres Haushalts oder Kleinunternehmens. Das Meross EM06 überwacht bis zu 6 einphasige Stromkreise gleichzeitig (mit Unterstützung105,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
FRITZ!Smart Energy 250Schaltbare Steckdose mit Stromverbrauchsmessung / über die FRITZ!Box steuerbar (intelligente DECT-Steckdose) / Schaltung angeschlossener Geräte, auch über Smartphone oder FRITZ!Fon / benötigt FRITZ!Box mit DECT-Basis und FRITZ!OS ab Version 6.0 / 2 Jahre Garantie FRITZ!DECT 200 ist die schaltbare Steckdose von AVM für Ihr Heimnetz und eine ideale Ergänzung zu Ihrer FRITZ!Box.80,64 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.