Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
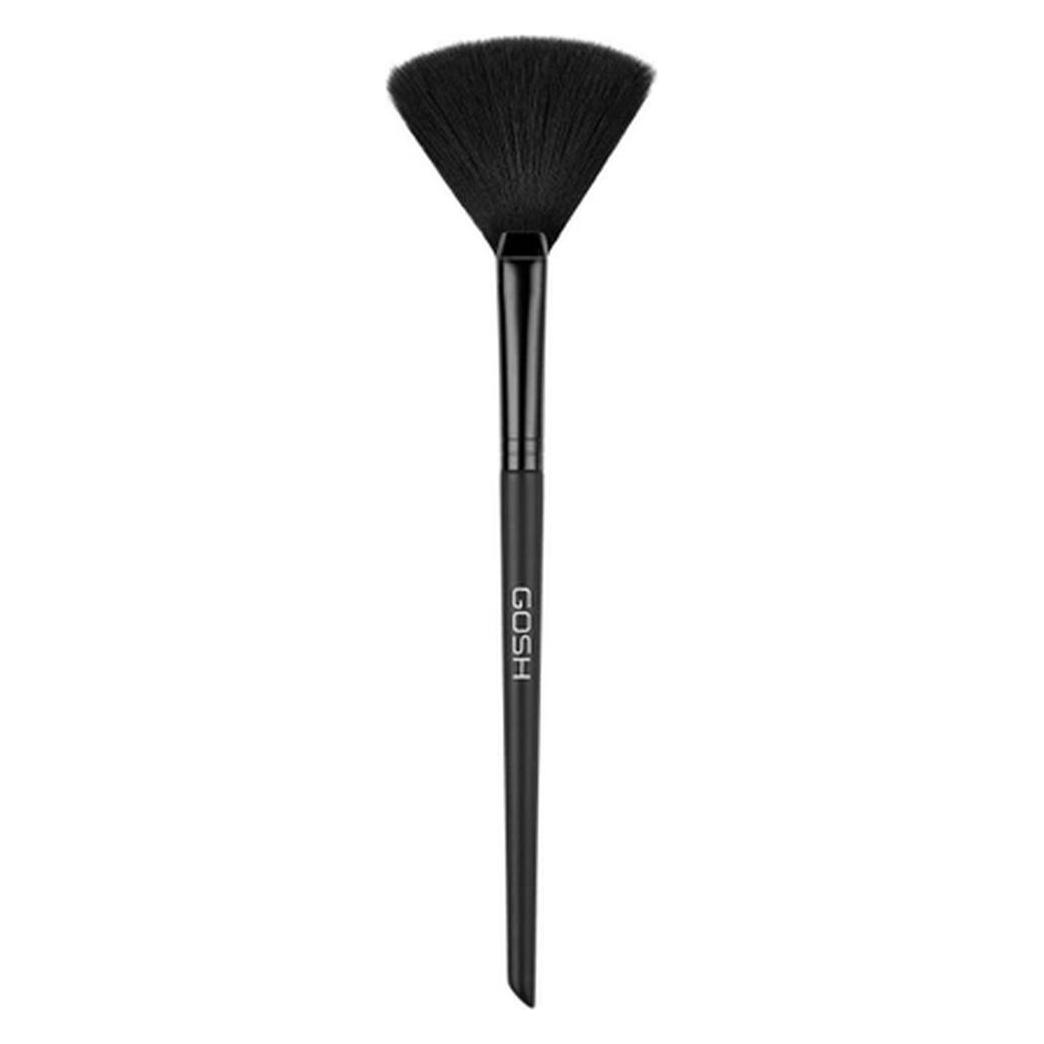

Ähnliche Suchbegriffe für Gosh-Copenhagen-Fan-Brush
Top-Angebote
Produkte zum Begriff Gosh-Copenhagen-Fan-Brush:
-
GOSH Copenhagen Foundation Brush.- 011GOSH Foundation Brush.- 011 Create an even, smooth and flawless makeup base with the GOSH Foundation Brush 011. The practical foundation brush is designed to distribute foundation evenly on the skin and make it easy to achieve a professional result at home. The brush has soft, synthetic bristles that help to blend foundation effectively into the skin without leaving noticeable streaks. It is particularly suitable for liquid foundation, but can also be used for cream and powder-based products. The precise brush shape makes it easy to work foundation around the nose, under the eyes and along the contours of the face. Apply foundation from the center of the face and blend it out towards the edges for a natural and even finish. The brush is 100% synthetic and vegan, making it a practical choice for your daily makeup routine.12,42 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
GOSH Copenhagen Contour Brush 013GOSH Contour Brush 013 Create precise contours and beautifully defined makeup with the GOSH Contour Brush 013. The extra soft, angled brush is designed to make it easy to apply and blend contour, bronzer, blush and highlighter, allowing you to sculpt your face and create a natural, well-balanced result. The angled and dense brush shape follows the contours of the face and makes it easy to place the product precisely along the cheekbones, jawline and forehead. The 100% synthetic bristles are soft against the skin and do not absorb unnecessary product, providing an effective application and making the brush easy to clean. The brush is vegan and a versatile tool in your makeup bag. Use it with powder or cream products to build up everything from a subtle shadow to more pronounced and sculpted facial features.8,62 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Ist Copenhagen Grooming schädlich?
Copenhagen Grooming ist eine Marke, die natürliche Pflegeprodukte für Männer anbietet. Es gibt keine Hinweise darauf, dass ihre Produkte schädlich sind. Wie bei allen Pflegeprodukten ist es jedoch wichtig, die Inhaltsstoffe zu überprüfen und sicherzustellen, dass sie für Ihre individuellen Bedürfnisse und Hauttypen geeignet sind. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Gosh-Copenhagen-Fan-Brush:
-
GOSH Copenhagen Blusher Brush.- 009GOSH Copenhagen Blusher Brush.- 009 Create a beautiful and natural blush with the GOSH Copenhagen Blusher Brush 009, a practical makeup brush designed to apply and blend blush with an even and professional result. The shape of the brush makes it easy to work the product into the skin and build the color gradually, so you can control the intensity yourself. It is ideal for both powder blush and other types of face makeup where you want a soft and well-blended finish. Use the brush to place the blush precisely on the cheeks and then blend the color out for a natural, fresh and harmonious makeup look. The GOSH Copenhagen Blusher Brush 009 is an obvious choice for your makeup bag when you want a brush that makes daily application simple and helps create a beautiful finish.8,62 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
GOSH Copenhagen Foundation Brush.- 011GOSH Foundation Brush.- 011 Create an even, smooth and flawless makeup base with the GOSH Foundation Brush 011. The practical foundation brush is designed to distribute foundation evenly on the skin and make it easy to achieve a professional result at home. The brush has soft, synthetic bristles that help to blend foundation effectively into the skin without leaving noticeable streaks. It is particularly suitable for liquid foundation, but can also be used for cream and powder-based products. The precise brush shape makes it easy to work foundation around the nose, under the eyes and along the contours of the face. Apply foundation from the center of the face and blend it out towards the edges for a natural and even finish. The brush is 100% synthetic and vegan, making it a practical choice for your daily makeup routine.12,42 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
GOSH Copenhagen Contour Brush 013GOSH Contour Brush 013 Create precise contours and beautifully defined makeup with the GOSH Contour Brush 013. The extra soft, angled brush is designed to make it easy to apply and blend contour, bronzer, blush and highlighter, allowing you to sculpt your face and create a natural, well-balanced result. The angled and dense brush shape follows the contours of the face and makes it easy to place the product precisely along the cheekbones, jawline and forehead. The 100% synthetic bristles are soft against the skin and do not absorb unnecessary product, providing an effective application and making the brush easy to clean. The brush is vegan and a versatile tool in your makeup bag. Use it with powder or cream products to build up everything from a subtle shadow to more pronounced and sculpted facial features.8,62 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Gosh-Copenhagen-Fan-Brush
-
GOSH Copenhagen Eye Shadow Makeup Brush Slanted 027GOSH Eye Shadow Makeup Brush Slanted 027 GOSH Eye Shadow Brush Slanted 027 is a slanted eyeshadow brush designed for precise application and soft blending around the eyes. The angled shape makes it easy to work along the lash line, crease and brow bone where you want more control and definition. The 100% synthetic bristles are soft and flexible and can be used with both powder and cream products. The slanted shape makes the brush suitable for both fine details and for creating more dramatic looks, depending on how much product you apply. The brush is vegan and can be cleaned regularly with warm water and mild soap.8,57 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Ist Copenhagen Grooming schädlich?
Copenhagen Grooming ist eine Marke, die natürliche Pflegeprodukte für Männer anbietet. Es gibt keine Hinweise darauf, dass ihre Produkte schädlich sind. Wie bei allen Pflegeprodukten ist es jedoch wichtig, die Inhaltsstoffe zu überprüfen und sicherzustellen, dass sie für Ihre individuellen Bedürfnisse und Hauttypen geeignet sind. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.