Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Graef-Sliced-Kitchen-S10001
Top-Angebote
Produkte zum Begriff Graef-Sliced-Kitchen-S10001:
-
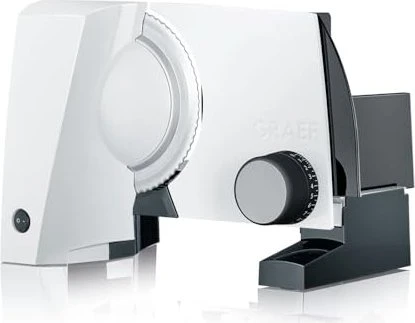
Graef Sliced Kitchen, Aufschnittmaschine, GrauMit ihrem kompakten Design findet diese Serie in jeder Küche ihren Platz. S+J5ie ist für junge Haushalte und letztlich für jeden gedacht, derWert auf frische, gesunde Ernährung legt. Die Metallmaschinen überzeugen vor allem durch das solide Zusammenspiel aller Komponenten. Ihr energiesparender Gleichstrommotor Eco Power Motion arbeitet zugleich stark und leise mit 45 Watt und einer Spitzenschneidleistung von 170 Watt. Er lässt ein 170 mm breites, rostfreies Edelstahlmesser mit Wellenschliff rotieren. Sliced Kitchen Serie mit dem Safety-Verschluss und der Kindersicherung „Clip“ ausgestattet und in der Twin-Version erhältlich. Nicht zuletzt glänzen die Geräte durch ihre zeitlose Form. Auch die verschiedenen Farben, in denen sie erhältlich sind, lassen keinen Designwunsch offen. Zudem kann zwischen zwei Linien gewählt werden, mit Standfuss und mit Bodenplatte.138,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
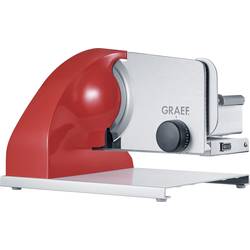
Graef Sliced Kitchen SKS 903 Allesschneider SKS903EU RotProduktbeschreibung : Graef Sliced Kitchen SKS 903 - Schneidemaschine Produkttyp : Schneidemaschine Max. Energieverbrauch : 185 W Spannung : 230 V / 50 Hz Abmessungen (Breite x Tiefe x Höhe) : 33.5 cm x 45 cm x 27.7 cm Gewicht : 9.645 kg905,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was bedeutet "Soul Kitchen"?
"Soul Kitchen" ist ein Begriff, der ursprünglich aus der afroamerikanischen Musik stammt und eine Art von Musik beschreibt, die stark von Rhythm and Blues und Gospel beeinflusst ist. Im übertragenen Sinne kann "Soul Kitchen" auch eine Metapher für einen Ort sein, an dem man sich wohl und geborgen fühlt und wo man gute Musik, Essen und Gesellschaft genießen kann. **
Top-Angebote
Produkte zum Begriff Graef-Sliced-Kitchen-S10001:
-
Graef Sliced Kitchen, Aufschnittmaschine, SchwarzMetallmaschine mit rutschfestem Stand, rostfreien gezahnten Klingen und einem Sicherheitsverschluss für schnelle und sichere Klingenwechsel. Sie verfügt über einen leisen Eco Power Motor mit konstanter Geschwindigkeit, ein Kunststofftablett, eine Kindersicherung und eine Klingenabdeckplatte für optimale Schneidergebnisse. Ausserdem ist ein Kabelfach enthalten.110,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Graef Sliced Kitchen, Aufschnittmaschine, GrauMit ihrem kompakten Design findet diese Serie in jeder Küche ihren Platz. S+J5ie ist für junge Haushalte und letztlich für jeden gedacht, derWert auf frische, gesunde Ernährung legt. Die Metallmaschinen überzeugen vor allem durch das solide Zusammenspiel aller Komponenten. Ihr energiesparender Gleichstrommotor Eco Power Motion arbeitet zugleich stark und leise mit 45 Watt und einer Spitzenschneidleistung von 170 Watt. Er lässt ein 170 mm breites, rostfreies Edelstahlmesser mit Wellenschliff rotieren. Sliced Kitchen Serie mit dem Safety-Verschluss und der Kindersicherung „Clip“ ausgestattet und in der Twin-Version erhältlich. Nicht zuletzt glänzen die Geräte durch ihre zeitlose Form. Auch die verschiedenen Farben, in denen sie erhältlich sind, lassen keinen Designwunsch offen. Zudem kann zwischen zwei Linien gewählt werden, mit Standfuss und mit Bodenplatte.138,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Graef-Sliced-Kitchen-S10001
-
Graef Sliced Kitchen SKS 903 Allesschneider SKS903EU RotProduktbeschreibung : Graef Sliced Kitchen SKS 903 - Schneidemaschine Produkttyp : Schneidemaschine Max. Energieverbrauch : 185 W Spannung : 230 V / 50 Hz Abmessungen (Breite x Tiefe x Höhe) : 33.5 cm x 45 cm x 27.7 cm Gewicht : 9.645 kg905,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
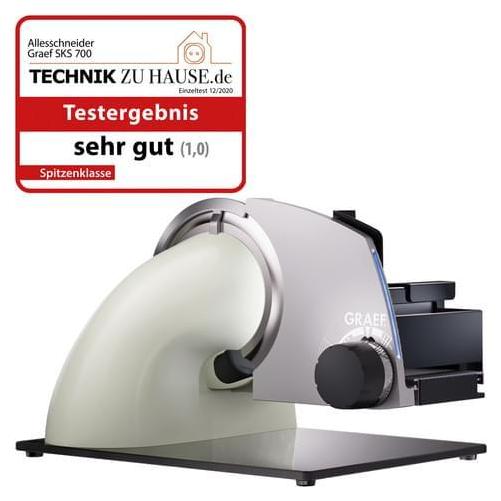
Graef SKS700 Sliced Kitchen grauweiß Allesschneider inkl. MiniSlice-AufsatzAllesschneider SKS 700 - der ErleuchteteLicht an, Messer auf und volle Schneidepower voraus - im neuen GRAEF Allesschneider SKS 700 stecken 100 Jahre geballte Erfahrung und zahlreiche neue Features, die die Herzen echter Design- und Technikfans höherschlagen lassen. So bringt das einzigartige, noch nie da gewesene Beleuchtungskonzept des formschönen Kraftpakets nicht nur besonders stilvoll Licht ins Küchendunkel, es macht das Arbeiten mit dem neuen Feinschneider auch noch sicher wie nie. Denn ob Abend- oder Morgendämmerung, müde Augen oder einfach nur dunkle Küchenecken - dank der neuen Beleuchtung an Einstellskala und Schneidebereich kann sich keine Zutat mehr vor der unermüdlich schneidenden Vollstahlklinge verstecken.Die neue LED-Safety-ControlBesonders sicher und smart: die neue LED-Safety-Control. Dank ihr zeigt der neue Alleskönner in der Küche an, ob der Anschlag noch geöffnet ist. Denn während das integrierte Licht zunächst blau leuchtet, wechselt es nach etwa einer Minute auf527,61 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was bedeutet "Soul Kitchen"?
"Soul Kitchen" ist ein Begriff, der ursprünglich aus der afroamerikanischen Musik stammt und eine Art von Musik beschreibt, die stark von Rhythm and Blues und Gospel beeinflusst ist. Im übertragenen Sinne kann "Soul Kitchen" auch eine Metapher für einen Ort sein, an dem man sich wohl und geborgen fühlt und wo man gute Musik, Essen und Gesellschaft genießen kann. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.