Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Grandi-Liutai-Strad-Messiah
Top-Angebote
Produkte zum Begriff Grandi-Liutai-Strad-Messiah:
-
Hidersine Espressione Violin Set Strad.Hidersine Espressione Violin Set Stradivari 4/4, vollmassive Violine, Stradivari Modell, massive von Hand ausgearbeitete Fichtendecke, massiver geflammter Ahornboden und Ahornzargen, Ahornhals, Ebenholzgriffbrett, Ebenholzwirbel, Ebenholzkinnhalter, Aubert Ahornsteg, Ebenholzsaitenhalter mit einem Feinstimmer für die e-Saite, Thomastik Dominant Saiten, leichter rechteckiger Violinkoffer mit Styropor-Schale, Bogen aus Bulletwood (Manilkara bidentata), Hidersine Kolofon.889,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bärenreiter Händel MessiahBärenreiter Georg Friedrich Händel Messiah HWV 56 – Oratorium in drei Teilen: Klavierauszug, Urtext, mit Stimmen für Soli, Chor und Orchester (Sopran solo, Alt solo I, Alt Solo II, Tenor solo, Bass solo, Gemischter Chor (SSATB) ), mittlerer bis gehobener Schwierigkeitsgrad, herausgegeben von John Tobin, bearbeitet von Andreas Köhs und Max Schneider, ISMN 9790006442843, BA04012-73, 19 x 27 cm, 345 Seiten, in englischer Sprache22,50 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Ist der Netflix-Film "Messiah" haram?
Als KI kann ich keine persönlichen Meinungen haben, aber ich kann dir sagen, dass die Frage, ob der Netflix-Film "Messiah" haram ist, von individuellen Überzeugungen und Interpretationen des Islams abhängt. Einige Muslime könnten Bedenken haben, da der Film religiöse Themen behandelt und möglicherweise als blasphemisch empfunden werden könnte. Es ist wichtig, dass jeder Muslim seine eigenen Entscheidungen trifft, basierend auf seinem persönlichen Glauben und seinen Werten. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Grandi-Liutai-Strad-Messiah:
-
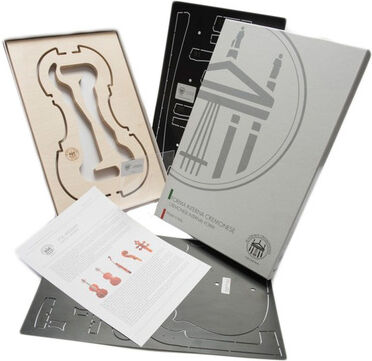
Grandi Liutai Strad. Messiah Template SetGrandi Liutai Stradivari Messiah 1716 Schablonen Set, zum Bau einer Violine nach A. Stradivari Modell Messiah 1716, interne Form in 15mm Phenol-Birkensperrholz, feuchtigkeitsbeständig, schwarzes Hartlaminatmodell der Ecken des Geigenkörpers, schwarzes Hartlaminatmodell der Schnecke und des Halses einschließlich der Wirbellöcher, schwarzes Hartlaminatmodell aller Blöcke, schwarzes Hartlaminatmodell der Wölbungen von Decke und Boden, transparentes Polycarbonat-Modell der F-Löcher, Beschreibung von Autor und Violine, Montageanleitung.189,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grandi Liutai Strad. Cremonese Template SetGrandi Liutai Stradivari Cremonese 1715 Schablonen Set, zum Bau einer Violine nach A. Stradivari Modell Cremonese 1715, interne Form in 15mm Phenol-Birkensperrholz, feuchtigkeitsbeständig, schwarzes Hartlaminatmodell der Ecken des Geigenkörpers, schwarzes Hartlaminatmodell der Schnecke und des Halses einschließlich der Wirbellöcher, schwarzes Hartlaminatmodell aller Blöcke, schwarzes Hartlaminatmodell der Wölbungen von Decke und Boden, transparentes Polycarbonat-Modell der F-Löcher, Beschreibung von Autor und Violine, Montageanleitung.189,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hidersine Espressione Violin Set Strad.Hidersine Espressione Violin Set Stradivari 4/4, vollmassive Violine, Stradivari Modell, massive von Hand ausgearbeitete Fichtendecke, massiver geflammter Ahornboden und Ahornzargen, Ahornhals, Ebenholzgriffbrett, Ebenholzwirbel, Ebenholzkinnhalter, Aubert Ahornsteg, Ebenholzsaitenhalter mit einem Feinstimmer für die e-Saite, Thomastik Dominant Saiten, leichter rechteckiger Violinkoffer mit Styropor-Schale, Bogen aus Bulletwood (Manilkara bidentata), Hidersine Kolofon.889,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Grandi-Liutai-Strad-Messiah
-
Bärenreiter Händel MessiahBärenreiter Georg Friedrich Händel Messiah HWV 56 – Oratorium in drei Teilen: Klavierauszug, Urtext, mit Stimmen für Soli, Chor und Orchester (Sopran solo, Alt solo I, Alt Solo II, Tenor solo, Bass solo, Gemischter Chor (SSATB) ), mittlerer bis gehobener Schwierigkeitsgrad, herausgegeben von John Tobin, bearbeitet von Andreas Köhs und Max Schneider, ISMN 9790006442843, BA04012-73, 19 x 27 cm, 345 Seiten, in englischer Sprache22,50 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Anton Stöhr & Sohn Faszination Cello Strad. ***Anton Stöhr & Sohn Faszination Cello Modell Stradivari *** 4/4, Klangeinstellung durch Geigenbaumeister Thomas Stöhr (3-facher Gewinner des Deutschen Musikinstrumentenpreises), warmer, voluminös kraftvoller und dunkler Bassbereich, A-Saite singend offen mit Schmelz, ohne Schärfe, leichte Spielbarkeit und leichte Ansprache des Instruments, runder und ausgewogener Klang im Saitensatz, individuelle Saitenanpassung um volle Klangentfaltung zu unterstützen, kein Wolfton, selektierte und langjährig luft-getrocknete Tonhölzer aus eigenem Generationen-Tonholzlager, klassische Holzwahl: schön geflammter Berg-Ahorn für Boden und Zargen, Decke aus Alpenfichte, Griffbrett und Wirbel aus Ebenholz, mit Echtheits-Zertifikat, Besaitung: A Larsen Il Cannone Silber, D Larsen Magnacore Arioso, G & C Thomastik Rondo.9980,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Ist der Netflix-Film "Messiah" haram?
Als KI kann ich keine persönlichen Meinungen haben, aber ich kann dir sagen, dass die Frage, ob der Netflix-Film "Messiah" haram ist, von individuellen Überzeugungen und Interpretationen des Islams abhängt. Einige Muslime könnten Bedenken haben, da der Film religiöse Themen behandelt und möglicherweise als blasphemisch empfunden werden könnte. Es ist wichtig, dass jeder Muslim seine eigenen Entscheidungen trifft, basierend auf seinem persönlichen Glauben und seinen Werten. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.