Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Gravity-TLS-P-431
Top-Angebote
Produkte zum Begriff Gravity-TLS-P-431:
-
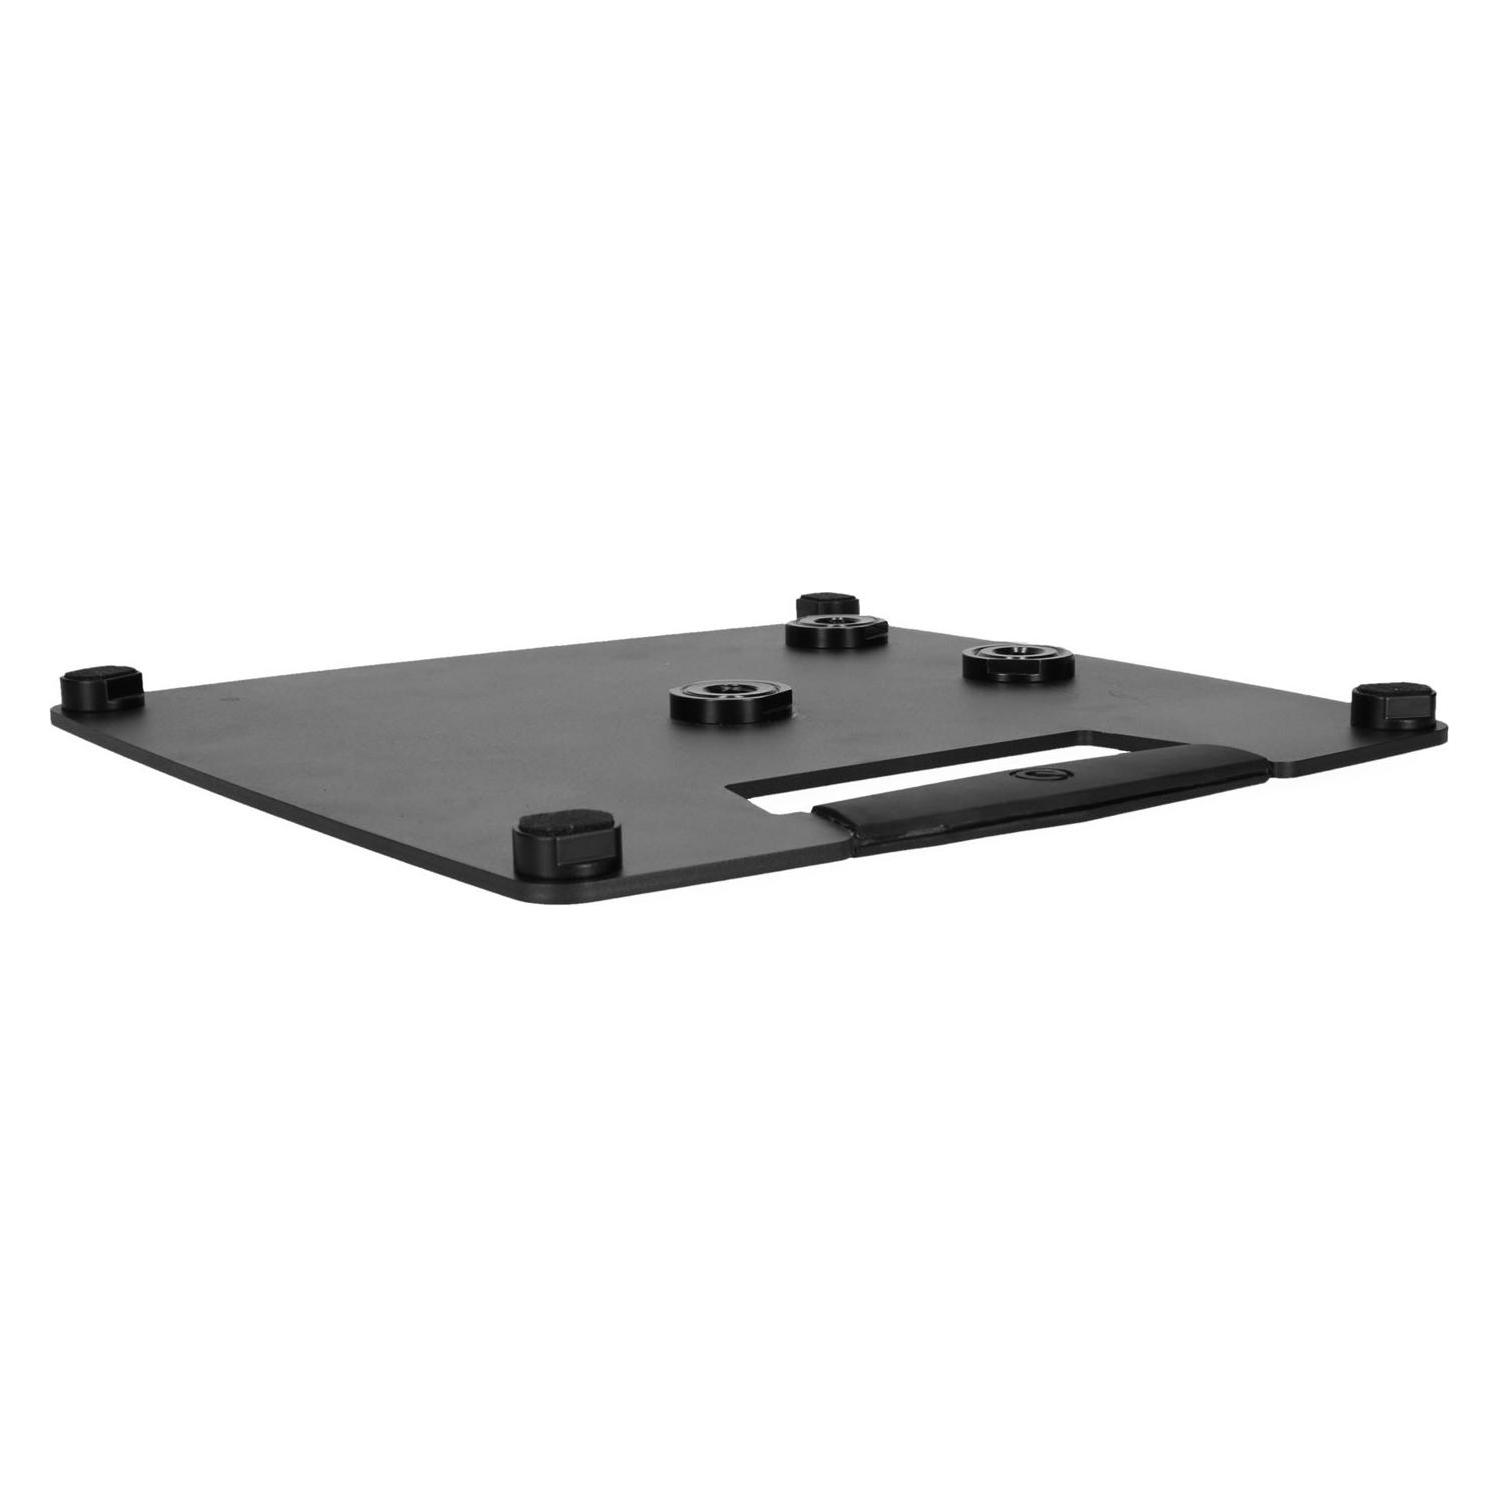
Gravity LS 431 C B LichtstativKompakter, schwerer Stahlfuß für sicheren & stabilen Stand, Fuß mit 3 x M20-Innengewinde & exzentrischer Montageoption, Höhenverstellbar von 105 - 184 cm, Bequemer Tragegriff am Stahlfuß, Filzüberzogene Füße zum Schutz der Bodenfläche, Max. Belastbarkeit: 30 kg,129,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
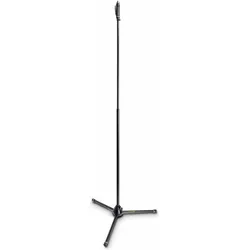
Gravity MS 431 HB Mikrofonständer, Mikrofonständer, SchwarzDer GMS 431 HB ist ein Premium-Mikrofonständer mit besonders kräftiger Rohrstärke, schwarzer Pulverbeschichtung und einer maximalen Höhe von 179 cm. Der hochstabile Dreibeiner besitzt eine Glocke aus Zinkdruckguss und grosszügig dimensionierte, passgenaue Klappfüsse aus Stahl mit kräftigen Gummikappen zum Schutz der Stellfläche. Der GMS 431 HB verfügt über eine neuartige, besonders komfortable 1-Hand-Höhenverstellung, die sich mit dem rutschfesten ergonomischen Griff jederzeit ultraleicht bedienen lässt. Zudem ermöglicht die speziell designte Gegenmutter eine rasche und feste Montage des Mikrofonhalters ohne Werkzeuge. Der GMS 431 HB wird mit einem zusätzlichen Satz schwarzer Kodierringe geliefert, weitere Ringe sind zur deutlichen Personalisierung in vielen Farben erhältlich. - Gerades Mikrofonstativ mit schwerem Dreibein-Klappfuss - Bequeme und schnelle Höhenverstellung mit nur 1 Hand - Langlebige robuste Konstruktion - Max. Höhe 179 cm, min.48,07 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was bedeutet "431 rasieren"?
"431 rasieren" ist ein umgangssprachlicher Ausdruck, der in der Jugendsprache verwendet wird. Er bedeutet so viel wie "sich schnell bewegen" oder "sich beeilen". Die genaue Herkunft oder Bedeutung des Ausdrucks ist jedoch nicht eindeutig geklärt. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Gravity-TLS-P-431:
-
Gravity Tls P 431 - Touring Distanzrohr Für Gtls431b / Gls431b / Gls331bTouring Distanzrohr für GTLS431B / GLS431B / GLS331B: Ideal für Verleiher und Eventveranstalter, Stabilisierungshülse für eine bessere Verbindung von Standfuß und Stange, 35-mm-Auszugsrohr mit M10-Innengewinde, Automatische LockPin®-Verriegelung, 2,40 m maximale Höhe, Wenn Du im harten Alltag unter Zeitdruck auf Tour Scheinwerfer oder Lautsprecher montieren musst, bist Du mit der stabilen Distanzstange TLS P 431 bestens gerüstet. Sie gehört zur, eigens für die hohen Anforderungen der Arbeit on Stage entwickelten, Gravity Touring-Serie. Der große Vorteil: Dank der automatischen LockPin®-Technologie erfolgt der Auf- und Abbau deutlich schneller, da die Verriegelung der Höhenverstellung automatisch einrastet und kein zusätzlicher Splint erforderlich ist. Die Verbindung zwischen Standfuß und Stange wurde mit einer Stabilisierungshülse zusätzlich verstärkt, um jegliches Wackeln zu verhindern. Mit dem 35-mm- Auszugsrohr mit M10-Innengewinde, kannst Du das Stativ bis zu einer Höhe von 2,40 m nutzen und es bleibt dabei stabil. Das Gravity TLSP 431 Distanzstange stellt eine weitere praktische Erleichterung Deines Tour-Alltags dar, getreu dem Motto: "Tours are yours". Technische Daten: Produktart: Ständer und Stative, Typ: Lichtstative, Material Rohre: Stahl, Farbe Rohre: Schwarz, Oberfläche Rohre: Pulverbeschichtet, Höhe min.: 1430 mm, Höhe max.: 2400 mm, Transportlänge: 1430 mm, Höhenverstellung: Automatische LockPin®-Verriegelung, Material Höhenverstellung: Stahl, Max. Belastbarkeit: 25 kg, Gewicht: 4,65 kg111,33 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Gravity-TLS-P-431
-
Gravity LS 431 C B LichtstativKompakter, schwerer Stahlfuß für sicheren & stabilen Stand, Fuß mit 3 x M20-Innengewinde & exzentrischer Montageoption, Höhenverstellbar von 105 - 184 cm, Bequemer Tragegriff am Stahlfuß, Filzüberzogene Füße zum Schutz der Bodenfläche, Max. Belastbarkeit: 30 kg,129,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gravity MS 431 HB Mikrofonständer, Mikrofonständer, SchwarzDer GMS 431 HB ist ein Premium-Mikrofonständer mit besonders kräftiger Rohrstärke, schwarzer Pulverbeschichtung und einer maximalen Höhe von 179 cm. Der hochstabile Dreibeiner besitzt eine Glocke aus Zinkdruckguss und grosszügig dimensionierte, passgenaue Klappfüsse aus Stahl mit kräftigen Gummikappen zum Schutz der Stellfläche. Der GMS 431 HB verfügt über eine neuartige, besonders komfortable 1-Hand-Höhenverstellung, die sich mit dem rutschfesten ergonomischen Griff jederzeit ultraleicht bedienen lässt. Zudem ermöglicht die speziell designte Gegenmutter eine rasche und feste Montage des Mikrofonhalters ohne Werkzeuge. Der GMS 431 HB wird mit einem zusätzlichen Satz schwarzer Kodierringe geliefert, weitere Ringe sind zur deutlichen Personalisierung in vielen Farben erhältlich. - Gerades Mikrofonstativ mit schwerem Dreibein-Klappfuss - Bequeme und schnelle Höhenverstellung mit nur 1 Hand - Langlebige robuste Konstruktion - Max. Höhe 179 cm, min.48,07 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hartle, James B.: GravityGravity , An Introduction to Einstein's General Relativity , > , Erscheinungsjahr: 20210624, Produktform: Leinen, Autoren: Hartle, James B., Themenüberschrift: SCIENCE / Environmental Science (see also Chemistry / Environmental), Fachschema: Einstein, Albert~Englische Bücher / Naturwissenschaften / Physik, Astronomie~Relativitätstheorie~Kosmologie~All~Universum - Weltraum~Weltall~Atmosphäre~Klimawandel - Treibhauseffekt~Treibhauseffekt~Gravitation~Schwerkraft, Fachkategorie: Kosmologie und das Universum~Relativitätstheorie~Klimawandel~Gravitation~Umweltwissenschaften, Umwelttechnik, Warengruppe: HC/Theoretische Physik, Fachkategorie: Atmosphärenphysik, Text Sprache: eng, Seitenanzahl: XXII, Seitenanzahl: 582, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Cambridge University Pr., Verlag: Cambridge University Pr., Länge: 241, Breite: 189, Höhe: 33, Gewicht: 1393, Produktform: Gebunden, Genre: Importe, Genre: Importe, Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0018, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,62,27 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "431 rasieren"?
"431 rasieren" ist ein umgangssprachlicher Ausdruck, der in der Jugendsprache verwendet wird. Er bedeutet so viel wie "sich schnell bewegen" oder "sich beeilen". Die genaue Herkunft oder Bedeutung des Ausdrucks ist jedoch nicht eindeutig geklärt. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.