Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Grillenberger-Markus-Locker-lässig-lecker-Kombidämpfen
Top-Angebote
Produkte zum Begriff Grillenberger-Markus-Locker-lässig-lecker-Kombidämpfen:
-
Lecker LavaWer Ist Das Größte Lava-leckermaul?der Vulkan Bricht Aus! Ein Festtag Für Die Kleinen Drachen, Da Die Glühende Lava Ihre Lieblingsspeise Ist. Schon Kommen Die Hungrigen Drachen Angeflogen Und Setzen Sich Vor Die Heißen Lavaströme. Die Leckere Lava...32,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grillenberger, Markus: Locker-lässig-lecker KombidämpfenLocker-lässig-lecker Kombidämpfen , mit Markus Grillenberger , Zündvorrichtungen > Zünd- & Glühanlagen , Auflage: dritte Auflage, Erscheinungsjahr: 20231207, Produktform: Kartoniert, Autoren: Grillenberger, Markus, Auflage: 24003, Auflage/Ausgabe: dritte Auflage, Seitenzahl/Blattzahl: 208, Keyword: Dämpfen; Kobidämpfen; Kochen; Kulinarik; Rezepte, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 248, Breite: 213, Höhe: 25, Gewicht: 1028, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,29,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Frühstücksbrettchen 'LECKER'Brettchen “lecker” Machs Dir Lecker Zu Hause! Das Ist Unser Homefarming-motto. Denn Am Leckersten Machst Du Es Dir Zu Hause Natürlich Mit Dem Obst- Und Gemüseanbau, Aber Auch Gekaufte Leckereien Schmecken Auf Diesem Lecker-brettchen Besonders Gut!...13,90 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
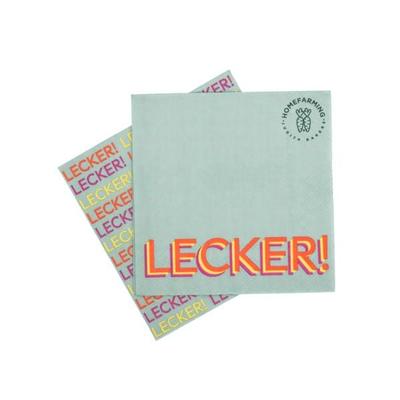
Servietten 'LECKER'Servietten 'lecker' Für Alle, Die Genießen Möchten. Mach's Dir Lecker Zu Hause Mit Der Homefarming Servietten-kollektion! Die Regional Produzierten Papier-servietten Schmücken Deinen Tisch, Sind Tolle Deko Bei Der Nächsten Gartenparty Und Retten...5,90 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter


-
Wie kann ein Mann cool, lässig, selbstbewusst und locker werden?
Um cool, lässig, selbstbewusst und locker zu werden, kann ein Mann verschiedene Dinge tun. Er kann an seinem Selbstvertrauen arbeiten, indem er seine Stärken und Erfolge anerkennt und sich selbst akzeptiert. Es kann auch hilfreich sein, sich selbst Ziele zu setzen und diese konsequent zu verfolgen, um ein Gefühl der Erfüllung und Zufriedenheit zu erreichen. Zudem kann es hilfreich sein, sich mit positiven und inspirierenden Menschen zu umgeben und sich von negativen Einflüssen zu distanzieren. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Grillenberger-Markus-Locker-lässig-lecker-Kombidämpfen:
-
Locker-lässig-lecker Kombidämpfen, Ratgeber von Markus GrillenbergerDie meisten sagen Grilly zu mir. Geboren wurde ich am 30.05.1988 und aufgewachsen bin ich in Klam im schönen Mühlviertel. Dort lernte ich die heimische Küche an Omas und Mamas Herd kennen und lieben. Schon in jungen Jahren war mir bewusst, dass ich Koch werden möchte.Meine Lehre absolvierte ich im Gasthof Letter in Perg - da konnte ich ein breites Fundament an Kochwissen vom Butternockerl und Leberknödel bis hin zu Hummer und Trüffel aufbauen. Danach ging meine mehrjährige kulinarische Reise durch die unterschiedlichsten Betriebe mit 2, 3 oder 4 Hauben bis hin zur Skihütte am Arlberg oder großen Caterings. Neben einem eigenen Lokal und Küchenchef-Positionen interessierten mich vermehrt Kochkurse und Foodstyling. Daher gehe ich dieser Leidenschaft seit 5 Jahren intensiv nach, biete Kochkurse mit dem Fokus an, wie Kochen zuhause einfacher und raffinierter werden kann.Im Zuge dessen lernte ich die Haushaltsgeräte von AEG kennen und bin seither mit meinen Kursen in ganz Österreich unterwegs. Dabei entstand auch die Idee zu diesem Buch mit den Zielen, jedem Leser ein paar Profitricks in die Hand zu geben und einfach raffiniertes Kochen zu vermitteln.28,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lecker LavaWer Ist Das Größte Lava-leckermaul?der Vulkan Bricht Aus! Ein Festtag Für Die Kleinen Drachen, Da Die Glühende Lava Ihre Lieblingsspeise Ist. Schon Kommen Die Hungrigen Drachen Angeflogen Und Setzen Sich Vor Die Heißen Lavaströme. Die Leckere Lava...32,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grillenberger, Markus: Locker-lässig-lecker KombidämpfenLocker-lässig-lecker Kombidämpfen , mit Markus Grillenberger , Zündvorrichtungen > Zünd- & Glühanlagen , Auflage: dritte Auflage, Erscheinungsjahr: 20231207, Produktform: Kartoniert, Autoren: Grillenberger, Markus, Auflage: 24003, Auflage/Ausgabe: dritte Auflage, Seitenzahl/Blattzahl: 208, Keyword: Dämpfen; Kobidämpfen; Kochen; Kulinarik; Rezepte, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 248, Breite: 213, Höhe: 25, Gewicht: 1028, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,29,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie kann ein Mann cool, lässig, selbstbewusst und locker werden?
Um cool, lässig, selbstbewusst und locker zu werden, kann ein Mann verschiedene Dinge tun. Er kann an seinem Selbstvertrauen arbeiten, indem er seine Stärken und Erfolge anerkennt und sich selbst akzeptiert. Es kann auch hilfreich sein, sich selbst Ziele zu setzen und diese konsequent zu verfolgen, um ein Gefühl der Erfüllung und Zufriedenheit zu erreichen. Zudem kann es hilfreich sein, sich mit positiven und inspirierenden Menschen zu umgeben und sich von negativen Einflüssen zu distanzieren. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Grillenberger-Markus-Locker-lässig-lecker-Kombidämpfen
-
Frühstücksbrettchen 'LECKER'Brettchen “lecker” Machs Dir Lecker Zu Hause! Das Ist Unser Homefarming-motto. Denn Am Leckersten Machst Du Es Dir Zu Hause Natürlich Mit Dem Obst- Und Gemüseanbau, Aber Auch Gekaufte Leckereien Schmecken Auf Diesem Lecker-brettchen Besonders Gut!...13,90 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Servietten 'LECKER'Servietten 'lecker' Für Alle, Die Genießen Möchten. Mach's Dir Lecker Zu Hause Mit Der Homefarming Servietten-kollektion! Die Regional Produzierten Papier-servietten Schmücken Deinen Tisch, Sind Tolle Deko Bei Der Nächsten Gartenparty Und Retten...5,90 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Lecker essen – locker abnehmen, Gebundene Ausgabe von , Dr. Oetker - ein Verlag der Edel Verlagsgruppe, 978-3-7670-1793-1Lecker Essen – Locker Abnehmen, Gebundene Ausgabe Von, Dr. Oetker - Ein Verlag Der Edel Verlagsgruppe, 978-3-7670-1793-1, Seitenanzahl: 14416,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
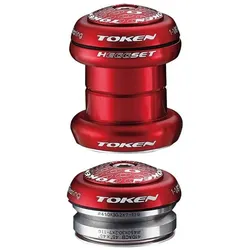
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.61,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.