Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Grosch-Nicola-Algenspaghetti-on
Top-Angebote
Produkte zum Begriff Grosch-Nicola-Algenspaghetti-on:
-
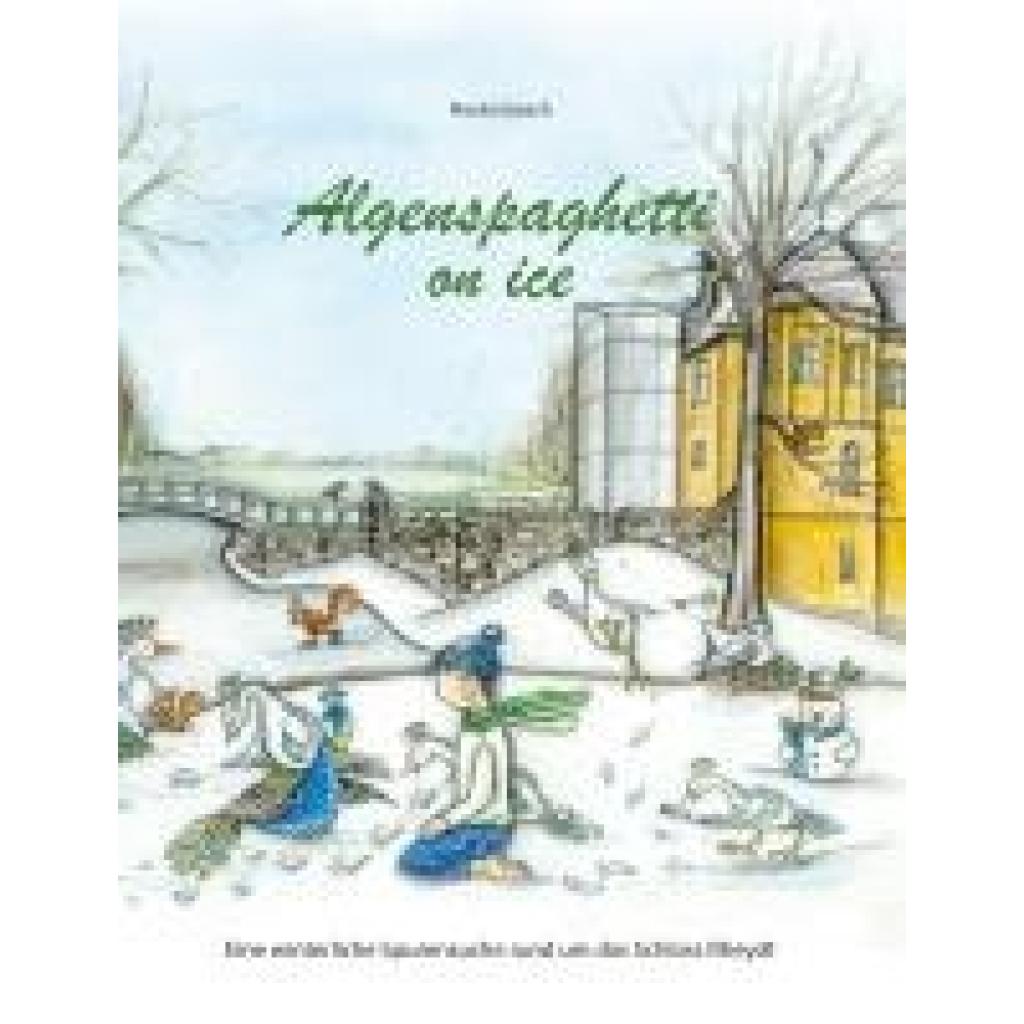
Grosch, Nicola: Algenspaghetti on iceAlgenspaghetti on ice , In diesem farbenfrohen und liebevoll illustrierten Kinderbuch begeben sich die Leser und Vorleser auf eine spannende Spurensuche vor der zauberhaften Kulisse eines mittelalterlichen Schlosses. Nach einem Schneesturm sucht das Wassergespenst Arthur nach seinen Freunden. Glücklicherweise hat die sechsköpfige Pfauenfamilie die eisige Nacht gut überstanden. Als er sie auf dem Schlossgelände trifft, überraschen sie ihn mit einem ganz besonderen Geschenk. Sie kennen ihren Freund gut und wissen, dass er sich über einen Tannenbaum zum Weihnachtsfest sehr freut. Die große Frage: Wie schaffen sie den Baum in Arthurs Höhle unterhalb des Burggrabenufers? Viele Tücken und Hindernisse müssen sie überwinden und schließlich ist da noch die magische Schneelandschaft, in der sich die Pfauenkinder austoben möchten. Dann passiert das Unvorstellbare: Der Baum ist spurlos verschwunden. Der mysteriöse Diebstahl kurz vor Weihnachten versetzt alle in helle Aufregung. Entlang des tiefverschneiten Burggrabens entdecken sie Hinweise, die sie Schritt für Schritt dem Rätsel näherbringen. Wird es ihnen gelingen, den Dieb zu stellen und das Weihnachtsfest zu retten? Das Winterabenteuer mit Spurensuche, die weihnachtliche Atmosphäre, das schlaueste Wassergespenst der Welt und die liebenswerten tierischen Bewohner der Schlossanlage, die alles tun, um ein friedliches Weihnachtsfest wahrwerden zu lassen, beflügeln die Fantasie und Vorfreude ganz besonders. Schauplatz der Geschichte: Die winterliche Umgebung von Schloss Rheydt, das im Mittelalter einst eine Burg war. Das Buch gehört zur Algenspaghetti Kinderbuchserie von Nicola Grosch mit den weiteren Titeln: 1. Algenspaghetti - Paul & Arthur auf Schloss Rheydt (Band 1) 2. Algenspaghetti - Paul & Arthur und der Berg des Lichts (Band 2) 3. Algenspaghetti - Paul & Arthur im Reich der Ahnen (Band 3) 4. Algenspaghetti & die Biberburger auf Schloss Rheydt (Vorlesebuch) , Armaturenbretter & Handschuhfächer > Innenausstattung , Erscheinungsjahr: 20241108, Autoren: Grosch, Nicola, Seitenzahl/Blattzahl: 53, Abbildungen: farbige Illustrationen im Innenteil von Nicola Grosch, Cover Illustration Nicola Grosch, Back-Cover Illustration Nicola Grosch, Illustration Vor- und Nachsatzpapier Nicola Grosch, Autorenfoto Nicola G, Keyword: Abenteuergeschichte; Achtsamkeit im Winter; Algenspaghetti Kinderbuchserie; Besinnlichkeit; Biber und ihr Lebensraum; Biberbau; Detektive; Dieb; Eis; Familie; Feste im Jahr; Freundschaft; Gemütlichkeit; Geschenke; Gespenst; Lichtermeer; Pfauenfamilie; Schloss; Schloss Rheydt; Schneeballschlacht; Schneesturm; Selbstlesebuch; Spuren im Schnee; Spurensuche; Tierfreundschaft; Träume; Vorfreude; Vorlesebuch; Wald; Wassergespenst Arthur; Weihnachten; Weihnachtsbaum; Weihnachtsfest; Wintergeschichte; Winterschlaf; Wintervorräte; Witterung; Wünsche; bebildertes Kinderbuch; sich helfende Freunde; zugefrorener Graben, Fachschema: Europa / Westeuropa~Westeuropa~Bilderbuch, Fachkategorie: Kinder/Jugendliche: Romane, Erzählungen, Tatsachenberichte, Interesse Alter: Zielgruppenalter, empfohlenes Alter~Feiertage, besondere Feste und saisonale Ereignisse, Altersempfehlung / Lesealter: 18, ab Alter: 6, bis Alter: 10, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 62 Blätter, Länge: 275, Breite: 216, Höhe: 12, Gewicht: 478, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Ist Nicola ein Mädchenname?
Ist Nicola ein Mädchenname? Ja, Nicola ist ein geschlechtsneutraler Name, der sowohl für Mädchen als auch für Jungen verwendet werden kann. In einigen Ländern wird der Name Nicola häufiger für Mädchen verwendet, während er in anderen Ländern eher als männlicher Name gilt. Es hängt also von der kulturellen und regionalen Verwendung ab, ob Nicola als Mädchenname angesehen wird. Letztendlich ist es wichtig zu beachten, dass Namen oft keine festgelegten Geschlechter haben und individuell interpretiert werden können. **
-
Wie kann ich den Syntaxfehler "on token else" in Java beheben?
Der Syntaxfehler "on token else" tritt normalerweise auf, wenn das Schlüsselwort "else" an einer Stelle im Code verwendet wird, an der es nicht erwartet wird. Überprüfen Sie Ihren Code sorgfältig und stellen Sie sicher, dass das "else" korrekt in einer if-Anweisung oder einer switch-Anweisung verwendet wird. Stellen Sie sicher, dass alle öffnenden und schließenden Klammern korrekt platziert sind. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Grosch-Nicola-Algenspaghetti-on:
-
Grosch, Nicola: Algenspaghetti on iceAlgenspaghetti on ice , In diesem farbenfrohen und liebevoll illustrierten Kinderbuch begeben sich die Leser und Vorleser auf eine spannende Spurensuche vor der zauberhaften Kulisse eines mittelalterlichen Schlosses. Nach einem Schneesturm sucht das Wassergespenst Arthur nach seinen Freunden. Glücklicherweise hat die sechsköpfige Pfauenfamilie die eisige Nacht gut überstanden. Als er sie auf dem Schlossgelände trifft, überraschen sie ihn mit einem ganz besonderen Geschenk. Sie kennen ihren Freund gut und wissen, dass er sich über einen Tannenbaum zum Weihnachtsfest sehr freut. Die große Frage: Wie schaffen sie den Baum in Arthurs Höhle unterhalb des Burggrabenufers? Viele Tücken und Hindernisse müssen sie überwinden und schließlich ist da noch die magische Schneelandschaft, in der sich die Pfauenkinder austoben möchten. Dann passiert das Unvorstellbare: Der Baum ist spurlos verschwunden. Der mysteriöse Diebstahl kurz vor Weihnachten versetzt alle in helle Aufregung. Entlang des tiefverschneiten Burggrabens entdecken sie Hinweise, die sie Schritt für Schritt dem Rätsel näherbringen. Wird es ihnen gelingen, den Dieb zu stellen und das Weihnachtsfest zu retten? Das Winterabenteuer mit Spurensuche, die weihnachtliche Atmosphäre, das schlaueste Wassergespenst der Welt und die liebenswerten tierischen Bewohner der Schlossanlage, die alles tun, um ein friedliches Weihnachtsfest wahrwerden zu lassen, beflügeln die Fantasie und Vorfreude ganz besonders. Schauplatz der Geschichte: Die winterliche Umgebung von Schloss Rheydt, das im Mittelalter einst eine Burg war. Das Buch gehört zur Algenspaghetti Kinderbuchserie von Nicola Grosch mit den weiteren Titeln: 1. Algenspaghetti - Paul & Arthur auf Schloss Rheydt (Band 1) 2. Algenspaghetti - Paul & Arthur und der Berg des Lichts (Band 2) 3. Algenspaghetti - Paul & Arthur im Reich der Ahnen (Band 3) 4. Algenspaghetti & die Biberburger auf Schloss Rheydt (Vorlesebuch) , Armaturenbretter & Handschuhfächer > Innenausstattung , Erscheinungsjahr: 20241108, Autoren: Grosch, Nicola, Seitenzahl/Blattzahl: 53, Abbildungen: farbige Illustrationen im Innenteil von Nicola Grosch, Cover Illustration Nicola Grosch, Back-Cover Illustration Nicola Grosch, Illustration Vor- und Nachsatzpapier Nicola Grosch, Autorenfoto Nicola G, Keyword: Abenteuergeschichte; Achtsamkeit im Winter; Algenspaghetti Kinderbuchserie; Besinnlichkeit; Biber und ihr Lebensraum; Biberbau; Detektive; Dieb; Eis; Familie; Feste im Jahr; Freundschaft; Gemütlichkeit; Geschenke; Gespenst; Lichtermeer; Pfauenfamilie; Schloss; Schloss Rheydt; Schneeballschlacht; Schneesturm; Selbstlesebuch; Spuren im Schnee; Spurensuche; Tierfreundschaft; Träume; Vorfreude; Vorlesebuch; Wald; Wassergespenst Arthur; Weihnachten; Weihnachtsbaum; Weihnachtsfest; Wintergeschichte; Winterschlaf; Wintervorräte; Witterung; Wünsche; bebildertes Kinderbuch; sich helfende Freunde; zugefrorener Graben, Fachschema: Europa / Westeuropa~Westeuropa~Bilderbuch, Fachkategorie: Kinder/Jugendliche: Romane, Erzählungen, Tatsachenberichte, Interesse Alter: Zielgruppenalter, empfohlenes Alter~Feiertage, besondere Feste und saisonale Ereignisse, Altersempfehlung / Lesealter: 18, ab Alter: 6, bis Alter: 10, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 62 Blätter, Länge: 275, Breite: 216, Höhe: 12, Gewicht: 478, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Grosch-Nicola-Algenspaghetti-on
-
Ist Nicola ein Mädchenname?
Ist Nicola ein Mädchenname? Ja, Nicola ist ein geschlechtsneutraler Name, der sowohl für Mädchen als auch für Jungen verwendet werden kann. In einigen Ländern wird der Name Nicola häufiger für Mädchen verwendet, während er in anderen Ländern eher als männlicher Name gilt. Es hängt also von der kulturellen und regionalen Verwendung ab, ob Nicola als Mädchenname angesehen wird. Letztendlich ist es wichtig zu beachten, dass Namen oft keine festgelegten Geschlechter haben und individuell interpretiert werden können. **
-
Wie kann ich den Syntaxfehler "on token else" in Java beheben?
Der Syntaxfehler "on token else" tritt normalerweise auf, wenn das Schlüsselwort "else" an einer Stelle im Code verwendet wird, an der es nicht erwartet wird. Überprüfen Sie Ihren Code sorgfältig und stellen Sie sicher, dass das "else" korrekt in einer if-Anweisung oder einer switch-Anweisung verwendet wird. Stellen Sie sicher, dass alle öffnenden und schließenden Klammern korrekt platziert sind. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.