Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Grusel-Gruft
Top-Angebote
Produkte zum Begriff Grusel-Gruft:
-
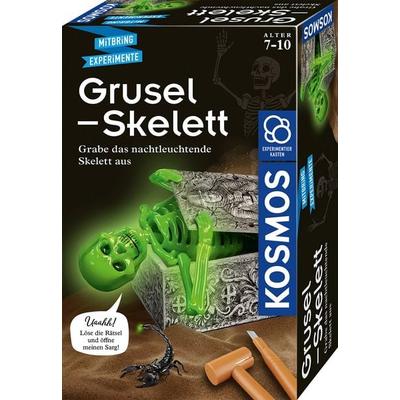
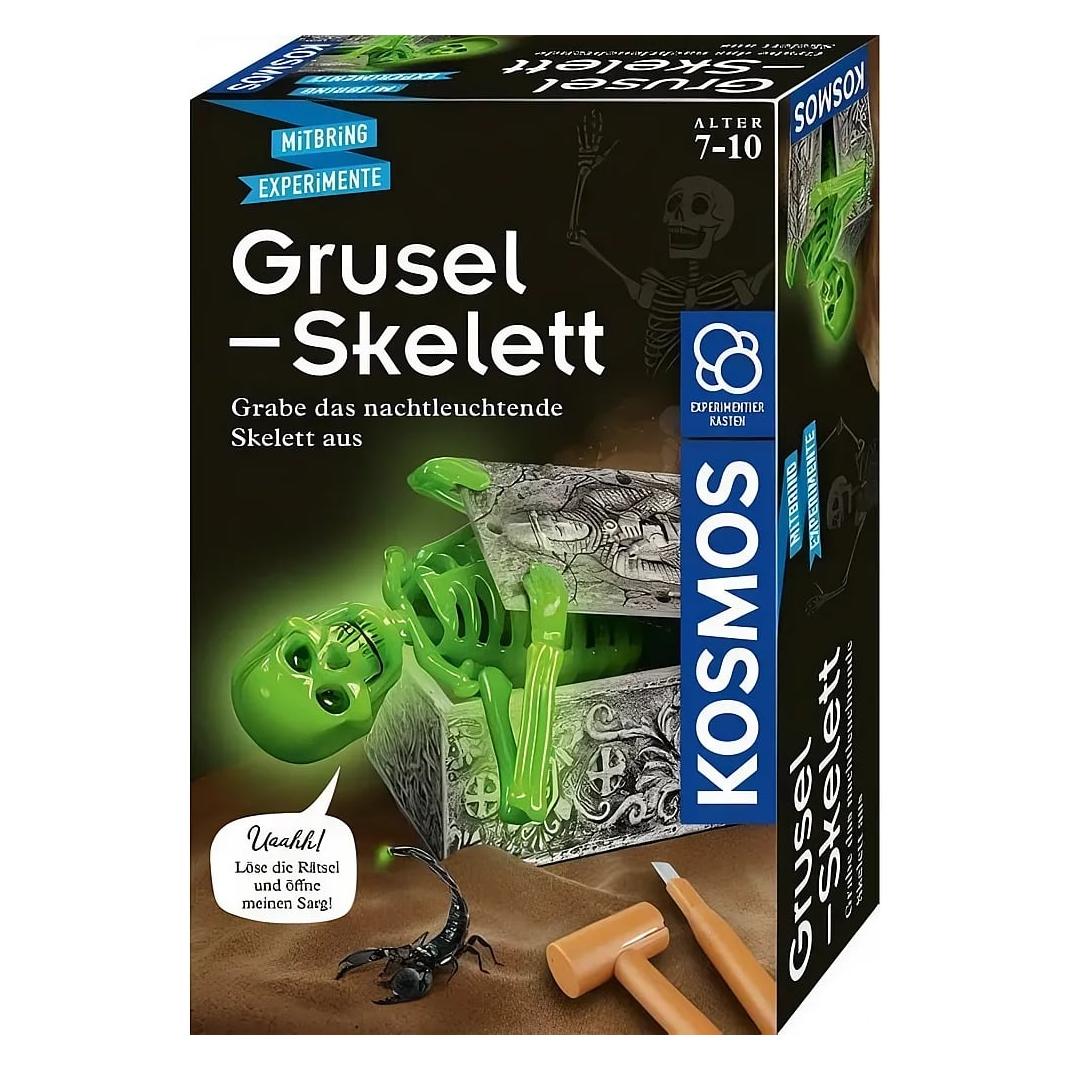
Grusel-SkelettEin Mysteriöser Sarkophag Aus Längst Vergangener Zeit Birgt Ein Dunkles Geheimnis. Einfach Wasser Auf Die Richtigen Stellen Tropfen Lassen, Und Der Sarkophag Lässt Sich Öffnen – Darunter Kommt Nach Etwas Graben Ein Nachtleuchtendes Skelett Mit...11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Compton, John: Pathfinder 2 - Gruft des HimmelskönigsPathfinder 2 - Gruft des Himmelskönigs , Enthülle das Geheimnis von Taargicks Gruft und entdecke die verlorene Geschichte Hochhelms! Vor Jahrtausenden erschütterte der zwergische Schöpfergott Torag die Erde und rief die Zwerge durch die Himmelsqueste an die Oberfläche. Taargick stieg aus den Strapazen dieser Reise auf und wurde der Himmelskönig von Hochhelm. Er regierte jahrhundertelang und schuf Denkmäler für Torag und die Errungenschaften seines Volkes... Und dann verschwand er spurlos. Die Gäste der Clans von Hochhelm werden in eine Geschichte von Suchenden, Überlebenden und Helden verwickelt, die die Gruft des Himmelskönigs entdecken. Der Abenteuerpfad Gruft des Himmelskönigs führt die Helden von Stufe 1-11. Format: DIN A4, Hardcover Seitenanzahl: 276 Seiten , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20240725, Autoren: Compton, John~Young, Scott D.~Catalan, Jessica, Edition: NED, Seitenzahl/Blattzahl: 273, Themenüberschrift: GAMES & ACTIVITIES / Role Playing & Fantasy, Keyword: Fantasy; Pathfinder; Rollenspiel, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Fantasyliteratur, Warengruppe: TB/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 279, Breite: 222, Höhe: 20, Gewicht: 1006, Produktform: Kartoniert, Genre: Belletristik,59,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
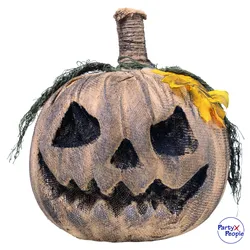
Grusel KürbisDer Grusel Kürbis von PARTY X PEOPLE ist eine schaurig-schöne Dekoration für jede Halloween-Party oder als herbstlicher Blickfang. Mit seinem unheimlichen Gesichtsausdruck sorgt er für die passende Stimmung. mit einer Höhe von ca. 24 cm und einem Durchmesser von ca. 20 cm aus Sackleinen gefertigt für eine rustikale Optik detailreich gestaltet mit einem Stiel aus Kordel und einem Dekoblatt geeignet ab 14 Jahren Dieser Deko-Kürbis besticht durch sein einzigartiges Design. Die Oberfläche aus grobem Gewebe verleiht ihm eine besondere Haptik, während die schwarzen Augen und der zackige Mund für einen gruseligen Akzent sorgen. Das gelbliche Blatt und die grüne Stoffbindung am Stiel runden das herbstliche Erscheinungsbild ab.14,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Langhaarperücke "Grusel-Puppe"Langhaarperücke Grusel-Puppe – um Mitternacht kommt sie gemeinsam mit anderen furchteinflößenden Gestalten aus ihrem Versteck: die Horror-Doll! Rette sich, wer kann!Lieferumfang: PerückeGrößenhinweis: Universalgröße für Erwachsene, Haarlänge 100 cmFarbe: schwarzMaterial: 100 % Polyester14,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist ein Gruft?
Ein Gruft ist ein unterirdisches Grab oder eine Grabkammer, die oft in Verbindung mit einer Kirche oder einem Friedhof steht. In der Regel werden in einer Gruft die sterblichen Überreste von Verstorbenen aufbewahrt, manchmal auch in Särgen oder Urnen. Gruften können unterschiedliche Größen und Ausstattungen haben, von einfachen Nischen bis hin zu aufwändig gestalteten Kammern. Oft werden Gruften von Adelsfamilien oder prominenten Persönlichkeiten genutzt, um ihre Verstorbenen in einem würdevollen und geschützten Umfeld zu bestatten. In einigen Kulturen und Religionen haben Gruften auch eine spirituelle Bedeutung und dienen als Ort der Verehrung oder des Gedenkens. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Grusel-Gruft:
-
Grusel-SkelettEin Mysteriöser Sarkophag Aus Längst Vergangener Zeit Birgt Ein Dunkles Geheimnis. Einfach Wasser Auf Die Richtigen Stellen Tropfen Lassen, Und Der Sarkophag Lässt Sich Öffnen – Darunter Kommt Nach Etwas Graben Ein Nachtleuchtendes Skelett Mit...11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Compton, John: Pathfinder 2 - Gruft des HimmelskönigsPathfinder 2 - Gruft des Himmelskönigs , Enthülle das Geheimnis von Taargicks Gruft und entdecke die verlorene Geschichte Hochhelms! Vor Jahrtausenden erschütterte der zwergische Schöpfergott Torag die Erde und rief die Zwerge durch die Himmelsqueste an die Oberfläche. Taargick stieg aus den Strapazen dieser Reise auf und wurde der Himmelskönig von Hochhelm. Er regierte jahrhundertelang und schuf Denkmäler für Torag und die Errungenschaften seines Volkes... Und dann verschwand er spurlos. Die Gäste der Clans von Hochhelm werden in eine Geschichte von Suchenden, Überlebenden und Helden verwickelt, die die Gruft des Himmelskönigs entdecken. Der Abenteuerpfad Gruft des Himmelskönigs führt die Helden von Stufe 1-11. Format: DIN A4, Hardcover Seitenanzahl: 276 Seiten , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20240725, Autoren: Compton, John~Young, Scott D.~Catalan, Jessica, Edition: NED, Seitenzahl/Blattzahl: 273, Themenüberschrift: GAMES & ACTIVITIES / Role Playing & Fantasy, Keyword: Fantasy; Pathfinder; Rollenspiel, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Fantasyliteratur, Warengruppe: TB/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 279, Breite: 222, Höhe: 20, Gewicht: 1006, Produktform: Kartoniert, Genre: Belletristik,59,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Grusel-Gruft
-
Grusel KürbisDer Grusel Kürbis von PARTY X PEOPLE ist eine schaurig-schöne Dekoration für jede Halloween-Party oder als herbstlicher Blickfang. Mit seinem unheimlichen Gesichtsausdruck sorgt er für die passende Stimmung. mit einer Höhe von ca. 24 cm und einem Durchmesser von ca. 20 cm aus Sackleinen gefertigt für eine rustikale Optik detailreich gestaltet mit einem Stiel aus Kordel und einem Dekoblatt geeignet ab 14 Jahren Dieser Deko-Kürbis besticht durch sein einzigartiges Design. Die Oberfläche aus grobem Gewebe verleiht ihm eine besondere Haptik, während die schwarzen Augen und der zackige Mund für einen gruseligen Akzent sorgen. Das gelbliche Blatt und die grüne Stoffbindung am Stiel runden das herbstliche Erscheinungsbild ab.14,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Langhaarperücke "Grusel-Puppe"Langhaarperücke Grusel-Puppe – um Mitternacht kommt sie gemeinsam mit anderen furchteinflößenden Gestalten aus ihrem Versteck: die Horror-Doll! Rette sich, wer kann!Lieferumfang: PerückeGrößenhinweis: Universalgröße für Erwachsene, Haarlänge 100 cmFarbe: schwarzMaterial: 100 % Polyester14,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist ein Gruft?
Ein Gruft ist ein unterirdisches Grab oder eine Grabkammer, die oft in Verbindung mit einer Kirche oder einem Friedhof steht. In der Regel werden in einer Gruft die sterblichen Überreste von Verstorbenen aufbewahrt, manchmal auch in Särgen oder Urnen. Gruften können unterschiedliche Größen und Ausstattungen haben, von einfachen Nischen bis hin zu aufwändig gestalteten Kammern. Oft werden Gruften von Adelsfamilien oder prominenten Persönlichkeiten genutzt, um ihre Verstorbenen in einem würdevollen und geschützten Umfeld zu bestatten. In einigen Kulturen und Religionen haben Gruften auch eine spirituelle Bedeutung und dienen als Ort der Verehrung oder des Gedenkens. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.