Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Guànzhong-Luó-Vollständige-Überlieferung
Top-Angebote
Produkte zum Begriff Guànzhong-Luó-Vollständige-Überlieferung:
-
Guànzhong, Luó: Vollständige Überlieferung von den Ufern der FlüsseVollständige Überlieferung von den Ufern der Flüsse , Ein Klassiker der chinesischen Literatur - erstmals vollständig übersetzt , Elektromotoren > Elektromotoren & -teile , Auflage: Kommentierte Ausgabe, Erscheinungsjahr: 20240318, Produktform: Leinen, Autoren: Guànzhong, Luó~Shi, Nàian, Kommentar: Simon, Rainald, Übersetzung: Simon, Rainald, Auflage/Ausgabe: Kommentierte Ausgabe, Seitenzahl/Blattzahl: 1879, Abbildungen: Mit 40 Abbildungen nach Holzschnitten der Yongzhèng-Ausgabe von 1723 bis 1735, Keyword: Albert Ehrenstein; Altes China; Buddhismus; Bücher Neuererscheinung; China; Chinesische Literatur; Der Traum der roten Kammer; Die Geschichte der drei Reiche; Die Reise nach Westen; Die Räuber vom Liang Schan Moor; Die Räuber vom Liang-Schan-Moor; Eva Schestag; Konfuzianismus; Luo Guanzhong; Neuererscheinung; Räuber und Soldaten; Shi Naian; aktuelles Buch; neues Buch; shu¿ h¿ quán zhuàn; sì dà míngzhù, Fachschema: Chinesische Belletristik / Roman, Erzählung, Fachkategorie: Belletristik in Übersetzung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 173, Höhe: 60, Gewicht: 1908, Produktform: Gebunden, Genre: Belletristik,98,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Guànzhong-Luó-Vollständige-Überlieferung:
-
Vollständige Überlieferung von den Ufern der Flüsse, Belletristik von Luó Guànzhōng, Shī NàiānErbitterte Schlachten, Intrigen, Treue und Verrat – eine faszinierende ferne Welt unvergesslicher Figuren. Dies ist die erste originalgetreue, ungekürzte Übersetzung der vollständigen Überlieferung von den Ufern der Flüsse, einem der vier grossen Klassiker der alten chinesischen Literatur. Der Roman spielt zur Zeit der Song-Dynastie (960-1279). 107 Männer und eine Frau um ihren Anführer Song Jiang bilden den verschworenen Bund von den „Flachseen am Brückenberg“, in dem sie sich gegen Korruption und krasse Willkür der Herrschenden zur Wehr setzen. Ihr Leitstern sind dabei traditionelle Werte des Neokonfuzianismus wie der grundsätzlich wohlwollende und fürsorgliche Umgang aller Menschen miteinander – was erbitterte kriegerische Auseinandersetzungen zu deren Durchsetzung nicht ausschliesst. Der Roman besticht durch seinen Handlungs- und Personenreichtum und die naturalistischen Schilderungen gesellschaftlicher Umstände während der Song- und ausgehenden Yuan-Zeit, wie Ess- und Trinkkultur, urbanes Leben, Wohnung, Familienbeziehungen, aber auch Kriegsführung, das Geschlechterverhältnis, Hierarchien und Gepflogenheiten in den Gefängnissen. Lyrische Passagen von mitreissender Bildkraft beschwören Natureindrücke oder vergegenwärtigen die zentrale Bedeutung von Kleidung als Ausdruck von Schönheit und Rang. Auf rund 2000 Seiten ist hier der chinesische Originaltext so getreu wie möglich und dabei gut lesbar übertragen. Sachkundige Kommentare und umfassende Erläuterungen des gesamten historischen, daoistischen, buddhistischen, neokonfuzianischen Kontextes und Bildreservoirs ergänzen die weitverzweigte Handlung.98,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Vollständige Überlieferung von den Ufern der Flüsse, Gebundene Ausgabe von Luó Guànzhōng,Shī Nàiān, Insel, 978-3-458-64384-5Vollständige Überlieferung Von Den Ufern Der Flüsse, Gebundene Ausgabe Von Luó Guànzhōng,shī Nàiān, Insel, 978-3-458-64384-5, Seitenanzahl: 187998,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Guànzhong, Luó: Vollständige Überlieferung von den Ufern der FlüsseVollständige Überlieferung von den Ufern der Flüsse , Ein Klassiker der chinesischen Literatur - erstmals vollständig übersetzt , Elektromotoren > Elektromotoren & -teile , Auflage: Kommentierte Ausgabe, Erscheinungsjahr: 20240318, Produktform: Leinen, Autoren: Guànzhong, Luó~Shi, Nàian, Kommentar: Simon, Rainald, Übersetzung: Simon, Rainald, Auflage/Ausgabe: Kommentierte Ausgabe, Seitenzahl/Blattzahl: 1879, Abbildungen: Mit 40 Abbildungen nach Holzschnitten der Yongzhèng-Ausgabe von 1723 bis 1735, Keyword: Albert Ehrenstein; Altes China; Buddhismus; Bücher Neuererscheinung; China; Chinesische Literatur; Der Traum der roten Kammer; Die Geschichte der drei Reiche; Die Reise nach Westen; Die Räuber vom Liang Schan Moor; Die Räuber vom Liang-Schan-Moor; Eva Schestag; Konfuzianismus; Luo Guanzhong; Neuererscheinung; Räuber und Soldaten; Shi Naian; aktuelles Buch; neues Buch; shu¿ h¿ quán zhuàn; sì dà míngzhù, Fachschema: Chinesische Belletristik / Roman, Erzählung, Fachkategorie: Belletristik in Übersetzung, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 173, Höhe: 60, Gewicht: 1908, Produktform: Gebunden, Genre: Belletristik,98,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Guànzhong-Luó-Vollständige-Überlieferung
-
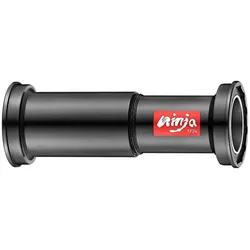
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.66,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.