Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für HAY---Chisel-Lounge
Top-Angebote
Produkte zum Begriff HAY---Chisel-Lounge:
-
Hay, Donna: WeihnachtenWeihnachten , Festlich geniessen , Zündvorrichtungen > Zünd- & Glühanlagen , Auflage: 2. Auflage, überarbeitete Neuausgabe, 2023, Erscheinungsjahr: 202311, Produktform: Leinen, Autoren: Hay, Donna, Fotograph: Court, Chris~Dearnley, Ben~Meppem, William~Poulos, Con~Smart, Anson, Übersetzung: Sonntag, Kirsten~Bonn, Susanne, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, überarbeitete Neuausgabe, 2023, Seitenzahl/Blattzahl: 272, Keyword: Adventskalender; Einfaches Weihnachtsessen; Festtagsmenü; Gerichte zu Weihnachten; Hauptspeise Weihnachten; Kekse backen; Klassisches Weihnachtsessen; Kochbuch Weihnachten; Plätzchen Rezept; Rezept Ausstechplätzchen; Rezepte Weihnachtskekse; Typisches Weinhachtsessen; Vanillekipferl; Vorspeise Weihnachten; Weihnachten; Weihnachten essen; Weihnachten kochen; Weihnachtliche Vorspeise; Weihnachtsbäckerei; Weihnachtsessen; Weihnachtsessen Ideen; Weihnachtsgerichte; Weihnachtsgerichte einfach; Weihnachtskekse; Weihnachtsklassiker; Weihnachtsmenü; Weihnachtsmenü Rezepte; Weihnachtspltäzchen Rezept; Weihnachtsplätzchen; Weihnachtsrezepte; Weihnachtstraditionen; Wintergerichte, Fachschema: Weihnachten / Festtagsküche~Kochen / Prominente kochen, TV-Küche~Kochen / Partyrezepte (allgemein)~Partyrezepte, Fachkategorie: Kochen für Feste, Interesse Alter: Weihnachten, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 268, Breite: 220, Höhe: 21, Gewicht: 1274, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,37,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie benutze ich den Carpenter's Chisel?
Um den Carpenter's Chisel zu verwenden, halten Sie den Griff fest und platzieren Sie die scharfe Kante des Meißels auf dem Holz. Verwenden Sie dann einen Hammer, um den Meißel vorsichtig in das Holz zu treiben und es zu bearbeiten. Achten Sie darauf, den Meißel in einem Winkel zu halten, der für Ihre gewünschte Schnitttiefe geeignet ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff HAY---Chisel-Lounge:
-
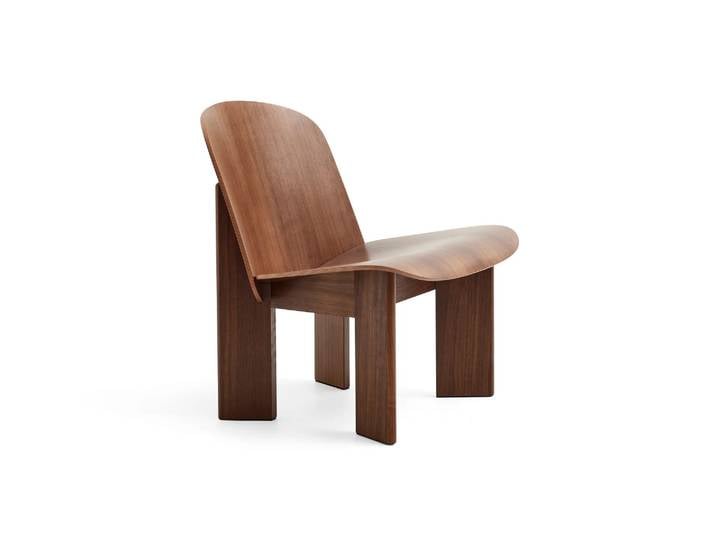
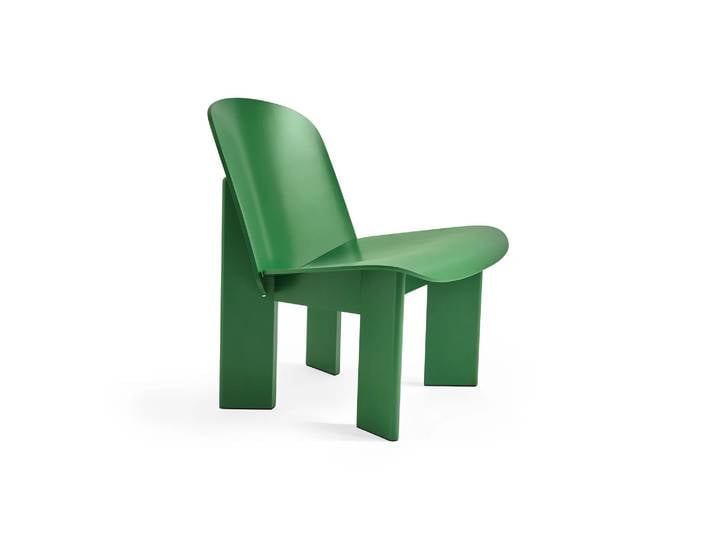
HAY - Chisel Lounge Sessel<p>Der <strong>Chisel Lounge Sessel</strong> von <strong>HAY</strong> ist ein herausragendes Möbelstück, das durch die kreative Handschrift des norwegischen Designers Andreas Bergsaker geprägt ist. Inspiriert von einem Tischlerwerkzeug, spiegelt die Formgebung des Sessels die Eleganz und Funktionalität eines Meißels wider. Die großzügig dimensionierten, abgeschrägten Holzbeine verleihen dem Sessel nicht nur Stabilität, sondern auch eine unverwechselbare Silhouette, die in jedem Raum zum Blickfang wird.</p><p>Der Chisel Lounge Chair bietet nicht nur ein ansprechendes Design, sondern auch einen herausragenden Komfort. Der Massivholzsitz ist so konzipiert, dass er über die Jahre hinweg bestehen bleibt und sich perfekt in verschiedene Einrichtungsstile integriert. Die Möglichkeit, mit unterschiedlichen Holzarten zu spielen, ermöglicht eine individuelle Anpassung, die den persönlichen Geschmack unterstreicht.</p><p>Dieser vielseitige Loungesessel eignet sich ideal für eine Vielzahl von Anwendungen, sei es im <strong>Wohnzimmer</strong>, <strong>Schlafzimmer</strong> oder in öffentlichen Räumen wie Wartezimmern, Lobbys und Bibliotheken. Die warme <strong>braune Farbe</strong> des Sessels sorgt für eine einladende Atmosphäre und harmoniert mit unterschiedlichen Farbkonzepten. Der Chisel Lounge Sessel ist nicht nur ein Möbelstück, sondern ein Statement für Stil und Qualität.</p>845,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für HAY---Chisel-Lounge
-
Hay, Donna: WeihnachtenWeihnachten , Festlich geniessen , Zündvorrichtungen > Zünd- & Glühanlagen , Auflage: 2. Auflage, überarbeitete Neuausgabe, 2023, Erscheinungsjahr: 202311, Produktform: Leinen, Autoren: Hay, Donna, Fotograph: Court, Chris~Dearnley, Ben~Meppem, William~Poulos, Con~Smart, Anson, Übersetzung: Sonntag, Kirsten~Bonn, Susanne, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, überarbeitete Neuausgabe, 2023, Seitenzahl/Blattzahl: 272, Keyword: Adventskalender; Einfaches Weihnachtsessen; Festtagsmenü; Gerichte zu Weihnachten; Hauptspeise Weihnachten; Kekse backen; Klassisches Weihnachtsessen; Kochbuch Weihnachten; Plätzchen Rezept; Rezept Ausstechplätzchen; Rezepte Weihnachtskekse; Typisches Weinhachtsessen; Vanillekipferl; Vorspeise Weihnachten; Weihnachten; Weihnachten essen; Weihnachten kochen; Weihnachtliche Vorspeise; Weihnachtsbäckerei; Weihnachtsessen; Weihnachtsessen Ideen; Weihnachtsgerichte; Weihnachtsgerichte einfach; Weihnachtskekse; Weihnachtsklassiker; Weihnachtsmenü; Weihnachtsmenü Rezepte; Weihnachtspltäzchen Rezept; Weihnachtsplätzchen; Weihnachtsrezepte; Weihnachtstraditionen; Wintergerichte, Fachschema: Weihnachten / Festtagsküche~Kochen / Prominente kochen, TV-Küche~Kochen / Partyrezepte (allgemein)~Partyrezepte, Fachkategorie: Kochen für Feste, Interesse Alter: Weihnachten, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 268, Breite: 220, Höhe: 21, Gewicht: 1274, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,37,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hay, Donna: Modern BakingModern Baking , Torten, Kuchen, Cookies und mehr , Sonstige > Autoteile & Zubehör , Erscheinungsjahr: 201810, Produktform: Leinen, Autoren: Hay, Donna, Übersetzung: Sonntag, Kirsten, Seitenzahl/Blattzahl: 400, Abbildungen: 410 farbige Abbildungen, Keyword: Donna Hay; Küche für jeden Tag; Backen & Desserts; Karamell; Schokolade; Backen mit Früchten; Backen mit Beeren; Backen mit Kaffee; Eisdesserts; Kekse, Fachschema: Kochen / Prominente kochen, TV-Küche~Gericht (Speise)~Kochbuch~Kochen~Küche (Kochbuch)~Rezept (Kochrezept)~Backen~Teig, Fachkategorie: TV-, Starkoch-Kochbücher~Kochen / Essen nach Zutaten, Warengruppe: HC/Backen, Fachkategorie: Backen: Brot & Kuchen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: AT Verlag, Verlag: AT Verlag, Verlag: AT Verlag AG, Länge: 274, Breite: 225, Höhe: 45, Gewicht: 1943, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,43,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
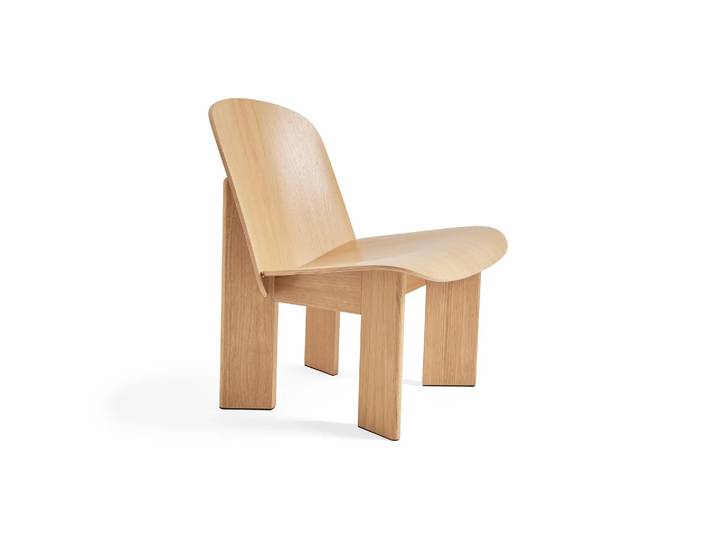
HAY - Chisel Lounge Sessel<p>Der <strong>Chisel Lounge Sessel</strong> von <strong>HAY</strong> ist ein herausragendes Beispiel für modernes Möbeldesign, entworfen von dem talentierten norwegischen Designer Andreas Bergsaker. Inspiriert von der Form eines Tischlerwerkzeugs, zeichnet sich dieser Sessel durch seine großzügig dimensionierten, abgeschrägten Holzbeine aus, die ihm eine markante Silhouette verleihen. Der Name „Chisel“, was auf Englisch „Meißel“ bedeutet, spiegelt die handwerkliche Präzision wider, die in die Gestaltung dieses einzigartigen Möbelstücks eingeflossen ist.</p><p>Der Chisel Lounge Chair bietet nicht nur einen <strong>herausragenden Komfort</strong>, sondern auch ein visuell ansprechendes, kompaktes Design, das sich harmonisch in verschiedene Einrichtungsstile einfügt. Die Möglichkeit, mit unterschiedlichen Holzarten zu spielen, ermöglicht eine individuelle Anpassung, die den persönlichen Stil unterstreicht. Ob im <strong>Wohnzimmer</strong>, <strong>Schlafzimmer</strong> oder in öffentlichen Räumen wie Wartezimmern, Lobbys und Bibliotheken – dieser Sessel ist vielseitig einsetzbar und zieht überall die Blicke auf sich.</p><p>In der eleganten Farbe <strong>beige</strong> fügt sich der Chisel Lounge Sessel nahtlos in jede Umgebung ein und sorgt für eine einladende Atmosphäre. Er ist nicht nur ein Möbelstück, sondern ein Statement, das zeitlose Eleganz und Funktionalität vereint.</p>699,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie benutze ich den Carpenter's Chisel?
Um den Carpenter's Chisel zu verwenden, halten Sie den Griff fest und platzieren Sie die scharfe Kante des Meißels auf dem Holz. Verwenden Sie dann einen Hammer, um den Meißel vorsichtig in das Holz zu treiben und es zu bearbeiten. Achten Sie darauf, den Meißel in einem Winkel zu halten, der für Ihre gewünschte Schnitttiefe geeignet ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.