Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für HAY---Kofi-Beistelltisch
Top-Angebote
Produkte zum Begriff HAY---Kofi-Beistelltisch:


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was ist ACNL Kofi?
ACNL Kofi ist ein Charakter aus dem Videospiel Animal Crossing: New Leaf. Er ist ein Koala und betreibt einen Kaffee-Shop namens "Kofi's Kaffee". Spieler können bei ihm Kaffee bestellen und mit ihm Gespräche führen. **
-
Warum kommt Kofi nicht?
Es gibt verschiedene mögliche Gründe, warum Kofi nicht kommt. Es könnte sein, dass er eine andere Verpflichtung hat oder dass er krank ist. Es ist auch möglich, dass er einfach keine Lust hat, zu kommen. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff HAY---Kofi-Beistelltisch:
-
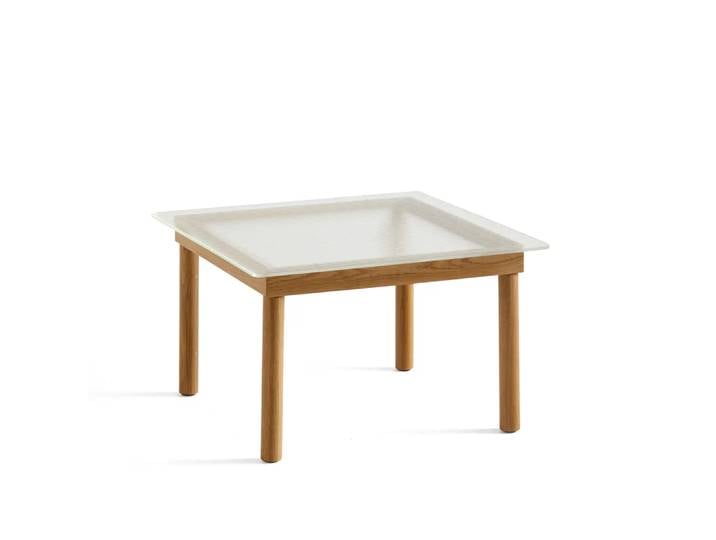
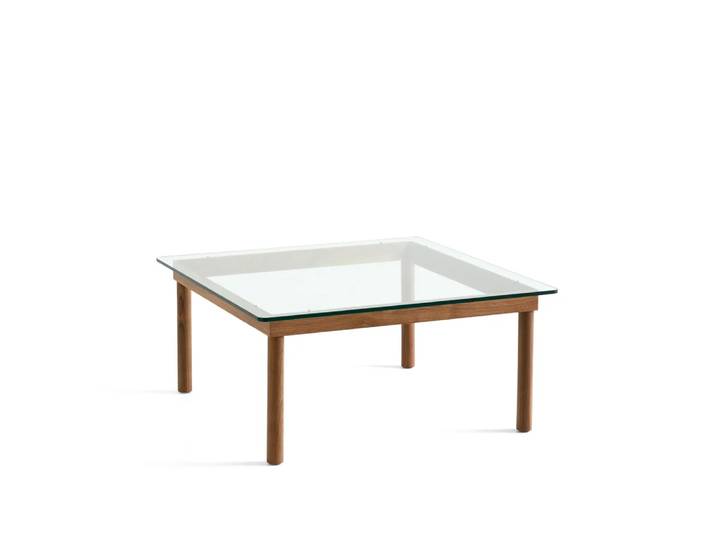
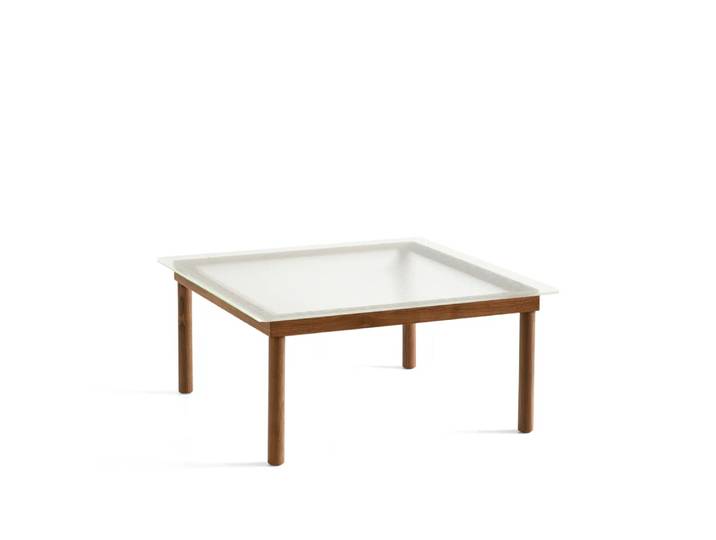
HAY - Kofi Beistelltisch Quadratisch<p>Der <strong>Kofi Beistelltisch</strong> von der renommierten Marke <strong>HAY</strong> vereint skandinavisches Design mit funktionaler Eleganz. Entworfen vom norwegischen Designer Martin Solem, ist dieser quadratische Tisch Teil einer vielseitigen Kollektion, die sich durch ihre klare Ästhetik und hochwertige Verarbeitung auszeichnet. Der Kofi Beistelltisch wird aus <strong>massivem Eichen- oder Nussbaumholz</strong> gefertigt, das aus <strong>FSC-zertifizierten Quellen</strong> stammt. Die umweltfreundliche wasserbasierte Lackierung sorgt für eine ansprechende Oberfläche und Langlebigkeit.</p><p>Die Tischplatte besteht aus glattem oder schilfgedecktem Glas, das mit einer markanten Rippenstruktur versehen ist. Diese Kombination aus Holz und Glas verleiht dem Tisch nicht nur eine zeitlose Qualität, sondern auch eine moderne Note, die in jede Einrichtung passt. Mit seinen klaren Linien und der aufgeräumten Ästhetik fügt sich der Kofi Beistelltisch harmonisch in verschiedene Wohn- und Arbeitsumgebungen ein, sei es im Wohnzimmer, Flur oder in Besprechungsräumen.</p><p>Der Kofi Beistelltisch ist in verschiedenen Größen und Farbausführungen erhältlich, sodass Du ihn individuell an Deine Bedürfnisse anpassen kannst. Die zahlreichen Designkombinationen machen ihn zu einem idealen Möbelstück für stilbewusste Menschen, die Wert auf Funktionalität und Ästhetik legen.</p>608,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HAY - Kofi Beistelltisch Rechteckig<p>Der <strong>Kofi Beistelltisch</strong> von <strong>HAY</strong> vereint elegantes Design mit funktionaler Vielseitigkeit. Entworfen von dem norwegischen Designer Martin Solem, ist dieser rechteckige Tisch Teil einer Kollektion, die sich durch ihre klare Ästhetik und umweltfreundliche Produktionsmethoden auszeichnet. Die Kofi-Serie wird im praktischen <strong>Flat-Pack-Design</strong> gefertigt, was nicht nur die Montage erleichtert, sondern auch den ökologischen Fußabdruck minimiert.</p><p>Das Gestell des Tisches besteht aus hochwertigem, <strong>FSC-zertifiziertem Eichen- oder Nussbaumholz</strong>, das mit einer umweltfreundlichen, wasserbasierten Lackierung veredelt ist. Die Tischplatte ist in zwei Varianten erhältlich: entweder aus glattem Glas oder mit einer markanten Rippenstruktur, die dem Tisch eine besondere Note verleiht. Die Kombination aus klaren Linien und durchdachten Proportionen sorgt für eine zeitlose Qualität, die in jedem Raum zur Geltung kommt.</p><p>Der Kofi Beistelltisch ist in verschiedenen Größen und Farbausführungen erhältlich, sodass er sich ideal für unterschiedliche Wohn- und Arbeitsumgebungen eignet. Ob im Wohnzimmer, Flur oder in Besprechungsräumen – die zahlreichen Designkombinationen machen diesen Tisch zu einem flexiblen Möbelstück, das sowohl stilvoll als auch funktional ist. Mit seiner transparenten Tischplatte fügt sich der Kofi harmonisch in jede Einrichtung ein und setzt gleichzeitig stilvolle Akzente.</p>759,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für HAY---Kofi-Beistelltisch
-
Hay, Donna: WeihnachtenWeihnachten , Festlich geniessen , Zündvorrichtungen > Zünd- & Glühanlagen , Auflage: 2. Auflage, überarbeitete Neuausgabe, 2023, Erscheinungsjahr: 202311, Produktform: Leinen, Autoren: Hay, Donna, Fotograph: Court, Chris~Dearnley, Ben~Meppem, William~Poulos, Con~Smart, Anson, Übersetzung: Sonntag, Kirsten~Bonn, Susanne, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, überarbeitete Neuausgabe, 2023, Seitenzahl/Blattzahl: 272, Keyword: Adventskalender; Einfaches Weihnachtsessen; Festtagsmenü; Gerichte zu Weihnachten; Hauptspeise Weihnachten; Kekse backen; Klassisches Weihnachtsessen; Kochbuch Weihnachten; Plätzchen Rezept; Rezept Ausstechplätzchen; Rezepte Weihnachtskekse; Typisches Weinhachtsessen; Vanillekipferl; Vorspeise Weihnachten; Weihnachten; Weihnachten essen; Weihnachten kochen; Weihnachtliche Vorspeise; Weihnachtsbäckerei; Weihnachtsessen; Weihnachtsessen Ideen; Weihnachtsgerichte; Weihnachtsgerichte einfach; Weihnachtskekse; Weihnachtsklassiker; Weihnachtsmenü; Weihnachtsmenü Rezepte; Weihnachtspltäzchen Rezept; Weihnachtsplätzchen; Weihnachtsrezepte; Weihnachtstraditionen; Wintergerichte, Fachschema: Weihnachten / Festtagsküche~Kochen / Prominente kochen, TV-Küche~Kochen / Partyrezepte (allgemein)~Partyrezepte, Fachkategorie: Kochen für Feste, Interesse Alter: Weihnachten, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 268, Breite: 220, Höhe: 21, Gewicht: 1274, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,37,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ACNL Kofi?
ACNL Kofi ist ein Charakter aus dem Videospiel Animal Crossing: New Leaf. Er ist ein Koala und betreibt einen Kaffee-Shop namens "Kofi's Kaffee". Spieler können bei ihm Kaffee bestellen und mit ihm Gespräche führen. **
-
Warum kommt Kofi nicht?
Es gibt verschiedene mögliche Gründe, warum Kofi nicht kommt. Es könnte sein, dass er eine andere Verpflichtung hat oder dass er krank ist. Es ist auch möglich, dass er einfach keine Lust hat, zu kommen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.