Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für HEAT-IT-classic-Insektenstichheiler
Top-Angebote
Produkte zum Begriff HEAT-IT-classic-Insektenstichheiler:
-
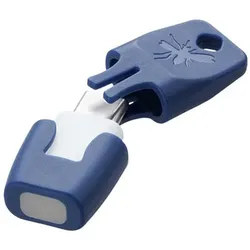
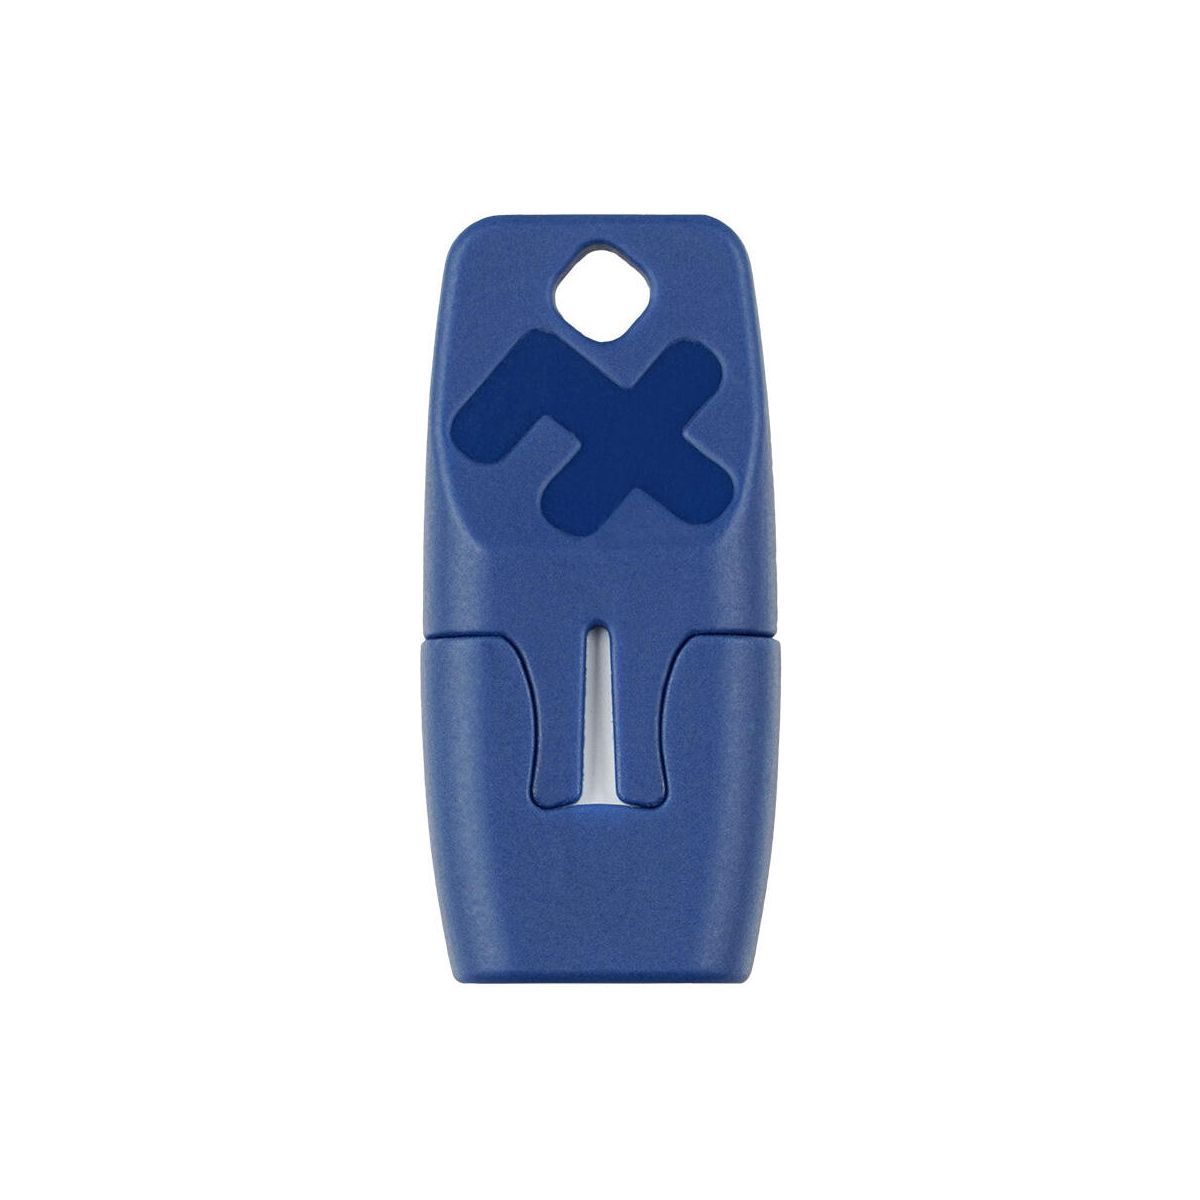
heat it Heat it Classic USB-C 010_00575-0Das Heat it Classic ist der perfekte Begleiter für alle, die im Alltag, auf Reisen oder beim Sport nicht auf den Komfort einer schnellen und effektiven Insektenstichbehandlung verzichten möchten. Dieses innovative Medizinprodukt der Klasse IIa nutzt das Prinzip der lokalen Hyperthermie, um Juckreiz und Schmerzen durch Insektenstiche zu lindern. Durch die Erwärmung der betroffenen Hautstelle auf rund 51 °C wird der Juckreiz zuverlässig reduziert – ganz ohne Chemie. Entwickelt in Zusammenarbeit mit der Charité Berlin, bietet Heat it eine wissenschaftlich belegte Wirksamkeit. Mit seiner kompakten Größe und robusten Bauweise ist der Heat it Classic immer griffbereit am Schlüsselbund und somit jederzeit einsatzbereit. Die Anwendung ist denkbar einfach: Stecke das Gerät in den Ladeanschluss deines Smartphones und öffne die zugehörige App, die dir 12 verschiedene Behandlungsoptionen bietet. Die Behandlung kann individuell angepasst werden und dauert je nach Einstellung nur 4, 7 oder 9 Sekunden. Dank des minimalen Stromverbrauchs von nur 0,1% des Smartphone-Akkus pro Behandlung kannst du bis zu 1.000 Anwendungen mit einer einzigen Akkuladung durchführen. Ideal für die ganze Familie geeignet, können Kinder ab 3 Jahren von der sanften Wärmebehandlung profitieren, wobei die eigenständige Anwendung ab 12 Jahren empfohlen wird. Der Heat it Classic kommt ohne eigene Batterien aus und verursacht keine Folgekosten. Ob im urbanen Alltag oder auf Abenteuerreisen – mit Heat it bist du bestens gegen juckende Stiche gewappnet. Produktdetails Optimal für: Freizeit Reisen Alltag Abmessungen: Länge: 4cm Breite: 2cm Höhe: 1cm Gewicht: 4g 12 Behandlungsoptionen: 47 - 52 °C / 4, 7 oder 9 Sekunden Altersbeschränkung: Ab 3 Jahren (Eigenanwendung ab 12 Jahren) Stromverbrauch: ca. 0,1% des Smartphone-Akkus je Behandlung Klassifizierung: Medizinprodukt der Klasse IIa Medizinisch belegtes Wirkprinzip: Zur Linderung von Juckreiz & Schmerz wird die betroffene Hautstelle kurzzeitig auf rund 51 °C erwärmt. Durch den Einsatz konzentrierter Wärme kannst du Insektenstiche zuverlässig und unkompliziert behandeln. Dieses chemiefreie Wirkprinzip der lokalen Hyperthermie ist medizinisch bestätigt. Für die klinische Bewertung als zertifiziertes Medizinprodukt haben wir mit Prof. Maurer von der Charité Berlin zusammengearbeitet. Im Juni 2023 haben wir die weltweit umfangreichste Studie zur Wirksamkeit von thermischen Insektenstichheilern veröffentlicht. Immer dabei am Schlüsselbund: Klein, handlich und robust. heat it® ist dein idealer Begleiter im Alltag, auf Reisen oder beim Sport. Durch das kompakte Design hast du ihn immer am Schlüsselbund dabei und bist gegen juckende Stiche gewappnet. Für die ganze Familie*: Mit unserer App kannst du die Behandlung individuell auf dein persönliches Empfinden abstimmen. Daher ist heat it® auch perfekt für Kinder ab 3 Jahren geeignet (selbsttätige Anwendung ab 12 Jahren). Insgesamt bietet die kostenlose und intuitiv gestaltete heat it® App 12 verschiedene Behandlungsoptionen. Chemiefrei & minimaler Akkuverbrauch: heat it® wirkt nur mit natürlicher Wärme und völlig ohne Chemie. Durch den Verzicht auf eigene Batterien entstehen keine Folgekosten. Bis zu 1.000 Behandlungen auf der höchsten Stufe sind am Stück mit einem vollem Smartphone-Akku möglich. Das reicht für dich, deine Familie, Freunde und den gesamten Baggersee. Schnelle Anwendung: Behandle Stiche innerhalb weniger Augenblicke mit deinem Smartphone. Einfach heat it® in den Ladeanschluss einstecken und die heat it® App öffnet sich. Bei Bedarf kannst du nun die Behandlung individualisieren. Nach kurzem Aufheizen wird die Kontaktfläche des heat it® auf den Stich aufgelegt. Je nach Einstellung in der App dauert die Behandlung 4, 7 oder 9 Sekunden. Materialien: Aluminiumnitrid29,35 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
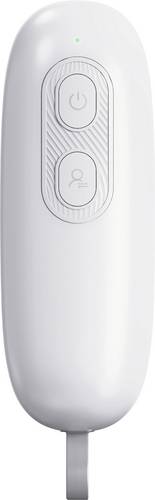
Beurer Insektenstichheiler BR 60 Insektenstichheiler BR 60Durch Die Hitzeentwicklung Wird Die Heilung Beschleunigtohne Chemische Stoffe, Nur Mittels Wärme Und Somit Auch Für Schwangere Geeignet2 Unterschiedliche Programmeprogramm 1: Für Die Erstanwendung Und Personen Mit Empfindlicher Hautprogramm 2: Für...34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff HEAT-IT-classic-Insektenstichheiler:
-
HEAT IT® classic Insektenstichheiler Medizinprodukt individuelle Therapie ChemiefreiEffektives Insektenstich-Treatment fürs Smartphone Adieu Mückenstiche! Wenn das Smartphone schon praktisch alles kann, kann es ab jetzt auch bei Stichen helfen – dank des HEAT IT® classic Insektenstich-Tools. Einfach die betroffene Stelle mit Wärme behandeln, und schon lässt der Juckreiz nach. Perfekt für zu Hause & unterwegs. Unser Wohlfühl-Tipp im Juni! Was erhalte ich? HEAT IT® Insektenstichheiler Auf einen Blick Medizinprodukt zur Linderung von Juckreiz & Schmerz bei Insektenstichen durch die Behandlung mittels Wärme können juckende Stiche schnell und unkompliziert mit dem Smartphone gelindert werden funktioniert mit iPhone 15 und neuer sowie Android-Smartphones mit USB-C-Anschluss Anschlüsse: HEAT IT® classic USB-C für Android / iPhone 15, 16, 17 Anschlüsse: HEAT IT® classic Lightning für iPhone 6s bis 14 Maße ca. 37 x 17 x 8 mm Gewicht ca. 4 g Bitte beachten HEAT IT® ist nicht geeignet, um allergische Reaktionen (anaphylaktische Reaktionen) zu behandeln. Wende dich bei Anzeichen unmittelbar an einen Arzt. HEAT IT® kann keine Krankheitsübertragung oder Krankheiten verhindern oder Symptome lindern, die nicht im Anwendungszweck aufgelistet sind. Bei Hinweisen auf eine übertragene Krankheit muss unbedingt ein Arzt konsultiert werden. Bei jeglichem Zweifel in Zusammenhang mit der Benutzung des HEAT IT® muss ärztlicher Rat eingeholt werden. Eine einzelne Hautstelle darf nicht mehr als fünfmal pro Stunde behandelt werden. Zwischen der wiederholten Behandlung derselben Hautstelle muss eine Pause von mindestens 2 Minuten eingehalten werden. Drücke HEAT IT® niemals während des Aufheizens und nie länger als 10 Sekunden auf die Haut. Von Kindern fernhalten, Gefahr des Verschluckens von Kleinteilen. Bei ungewöhnlichem Verhalten HEAT IT® nicht weiterverwenden und den Hersteller kontaktieren. Auftretende schwerwiegende Vorkommnisse im Zusammenhang mit HEAT IT® bitte zusätzlich der zuständigen Behörde in deinem Land melden. HEAT IT® nicht öffnen oder ändern und bei Beschädigung nicht weiterverwenden. Während der Verwendung des HEAT IT® das Smartphone unter keinen Umständen laden. Bei Missachtung kann Kontakt mit gefährlicher Spannung nicht ausgeschlossen werden HEAT IT® kann mit Unterstützung eines Erwachsenen bei Kindern ab 3 Jahren angewendet werden. Ab 12 Jahren ist eine eigenständige Anwendung möglich.23,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
heat it Heat it Classic USB-C 010_00575-0Das Heat it Classic ist der perfekte Begleiter für alle, die im Alltag, auf Reisen oder beim Sport nicht auf den Komfort einer schnellen und effektiven Insektenstichbehandlung verzichten möchten. Dieses innovative Medizinprodukt der Klasse IIa nutzt das Prinzip der lokalen Hyperthermie, um Juckreiz und Schmerzen durch Insektenstiche zu lindern. Durch die Erwärmung der betroffenen Hautstelle auf rund 51 °C wird der Juckreiz zuverlässig reduziert – ganz ohne Chemie. Entwickelt in Zusammenarbeit mit der Charité Berlin, bietet Heat it eine wissenschaftlich belegte Wirksamkeit. Mit seiner kompakten Größe und robusten Bauweise ist der Heat it Classic immer griffbereit am Schlüsselbund und somit jederzeit einsatzbereit. Die Anwendung ist denkbar einfach: Stecke das Gerät in den Ladeanschluss deines Smartphones und öffne die zugehörige App, die dir 12 verschiedene Behandlungsoptionen bietet. Die Behandlung kann individuell angepasst werden und dauert je nach Einstellung nur 4, 7 oder 9 Sekunden. Dank des minimalen Stromverbrauchs von nur 0,1% des Smartphone-Akkus pro Behandlung kannst du bis zu 1.000 Anwendungen mit einer einzigen Akkuladung durchführen. Ideal für die ganze Familie geeignet, können Kinder ab 3 Jahren von der sanften Wärmebehandlung profitieren, wobei die eigenständige Anwendung ab 12 Jahren empfohlen wird. Der Heat it Classic kommt ohne eigene Batterien aus und verursacht keine Folgekosten. Ob im urbanen Alltag oder auf Abenteuerreisen – mit Heat it bist du bestens gegen juckende Stiche gewappnet. Produktdetails Optimal für: Freizeit Reisen Alltag Abmessungen: Länge: 4cm Breite: 2cm Höhe: 1cm Gewicht: 4g 12 Behandlungsoptionen: 47 - 52 °C / 4, 7 oder 9 Sekunden Altersbeschränkung: Ab 3 Jahren (Eigenanwendung ab 12 Jahren) Stromverbrauch: ca. 0,1% des Smartphone-Akkus je Behandlung Klassifizierung: Medizinprodukt der Klasse IIa Medizinisch belegtes Wirkprinzip: Zur Linderung von Juckreiz & Schmerz wird die betroffene Hautstelle kurzzeitig auf rund 51 °C erwärmt. Durch den Einsatz konzentrierter Wärme kannst du Insektenstiche zuverlässig und unkompliziert behandeln. Dieses chemiefreie Wirkprinzip der lokalen Hyperthermie ist medizinisch bestätigt. Für die klinische Bewertung als zertifiziertes Medizinprodukt haben wir mit Prof. Maurer von der Charité Berlin zusammengearbeitet. Im Juni 2023 haben wir die weltweit umfangreichste Studie zur Wirksamkeit von thermischen Insektenstichheilern veröffentlicht. Immer dabei am Schlüsselbund: Klein, handlich und robust. heat it® ist dein idealer Begleiter im Alltag, auf Reisen oder beim Sport. Durch das kompakte Design hast du ihn immer am Schlüsselbund dabei und bist gegen juckende Stiche gewappnet. Für die ganze Familie*: Mit unserer App kannst du die Behandlung individuell auf dein persönliches Empfinden abstimmen. Daher ist heat it® auch perfekt für Kinder ab 3 Jahren geeignet (selbsttätige Anwendung ab 12 Jahren). Insgesamt bietet die kostenlose und intuitiv gestaltete heat it® App 12 verschiedene Behandlungsoptionen. Chemiefrei & minimaler Akkuverbrauch: heat it® wirkt nur mit natürlicher Wärme und völlig ohne Chemie. Durch den Verzicht auf eigene Batterien entstehen keine Folgekosten. Bis zu 1.000 Behandlungen auf der höchsten Stufe sind am Stück mit einem vollem Smartphone-Akku möglich. Das reicht für dich, deine Familie, Freunde und den gesamten Baggersee. Schnelle Anwendung: Behandle Stiche innerhalb weniger Augenblicke mit deinem Smartphone. Einfach heat it® in den Ladeanschluss einstecken und die heat it® App öffnet sich. Bei Bedarf kannst du nun die Behandlung individualisieren. Nach kurzem Aufheizen wird die Kontaktfläche des heat it® auf den Stich aufgelegt. Je nach Einstellung in der App dauert die Behandlung 4, 7 oder 9 Sekunden. Materialien: Aluminiumnitrid29,35 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für HEAT-IT-classic-Insektenstichheiler
-
Beurer Insektenstichheiler BR 60 Insektenstichheiler BR 60Durch Die Hitzeentwicklung Wird Die Heilung Beschleunigtohne Chemische Stoffe, Nur Mittels Wärme Und Somit Auch Für Schwangere Geeignet2 Unterschiedliche Programmeprogramm 1: Für Die Erstanwendung Und Personen Mit Empfindlicher Hautprogramm 2: Für...34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
VitalMaxx InsektenstichheilerCopy lang: Sommerzeit - Insektenzeit. Und so wichtig die kleinen Tierchen für unsere Natur auch sind: Leider können manche von ihnen echt lästig werden - besonders dann, wenn sie unschöne Stiche auf unserer Haut hinterlassen. Mücken sind wohl Spitzenreiter, wenn es ums nächtliche Ruhestören und Zustechen geht. Auch der Grillabend kann schwierig werden, wenn uns die kleinen Blutsauger als ihr Dinner auserkoren haben. Doch auch Wespen können zu Plagegeistern werden, besonders, wenn man es sich mit einem Snack oder Getränk unter freiem Himmel bequem machen möchte. Haben Mücken, Wespen, Bremsen und Co. denn einen Treffer gelandet, braucht es schnelle Hilfe. Der VITALmaxx MEDICAL Stichheiler ist da genau der richtige Begleiter, der den Juckreiz und sogar Schwellungen ganz ohne chemische Stoffe lindern kann! Einfach den Stichheiler auf die Einstichstelle setzen, Startknopf drücken - fertig! Sodann wird ein Wärmeimpuls an die Haut abgegeben, der für schnelle Linderung sorgt. Für eine passgenauer Anwendung kannst du aus zwei verschiedenen Stufen wählen: 3 oder 6 Sekunden - für sensible und normale Haut. Dank des Batteriebetriebs (Batterien nicht enthalten) ist der Stichheiler wiederverwendbar, während das Handtaschenformat dafür sorgt, dass der kompakte Helfer einfach immer und überall zur Stelle ist - ob im Garten, beim Ausflug oder im Urlaub. Der VITALmaxx MEDICAL Stichheiler - das handliche Medizinprodukt für die ganze Familie. Auch ideal für Schwangere.13,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.