Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für HP-Internal-Serial-Port
Top-Angebote
Produkte zum Begriff HP-Internal-Serial-Port:
-
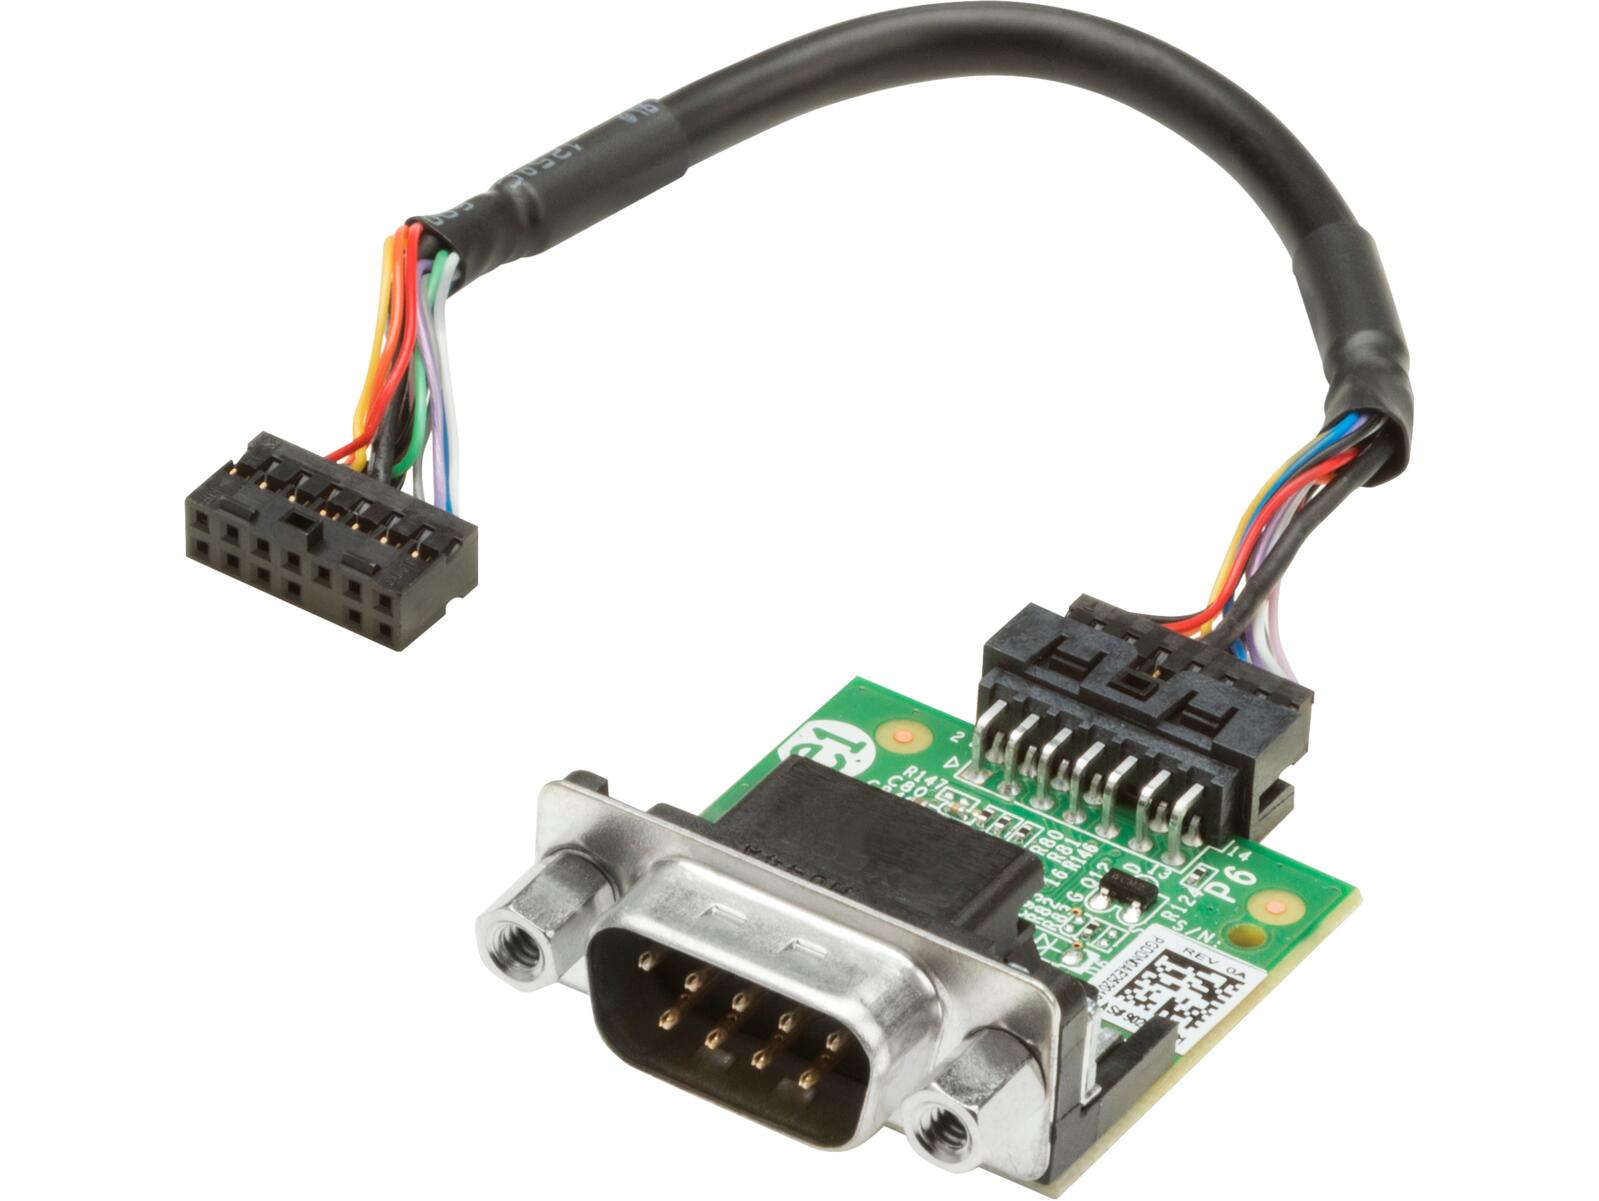
HP Internal Serial Port (600/705/800), Notebook Ersatzteile, GrünDie HP Internal Serial Port 600/705 ist eine dedizierte Schnittstellenkarte zum Hinzufügen eines RS-232-Seriellanschlusses an kompatible HP-Desktop-Computer. Mit diesem Adapter können serielle Geräte wie ältere Peripheriegeräte, Barcodescanner, Kassensysteme oder Industrieanlagen angeschlossen werden. Die Karte ist für den Einsatz mit HP Workstations der 600er und 700er Serie sowie ausgewählten Desktop-Modellen vorgesehen. Je nach Systemkonfiguration belegt sie einen PCI- oder PCI-Express-Steckplatz. Sie unterstützt Standard-Serielle-Übertragungsgeschwindigkeiten und bietet einen 9-poligen D-Sub-Stecker. Für die Installation muss das Computergehäuse geöffnet und die Karte in einen freien Erweiterungssteckplatz eingesteckt werden. Der Anschluss wird vom Betriebssystem in den meisten Fällen als standardmässiger COM-Port ohne zusätzliche Treiber erkannt, obwohl für ältere oder Nicht-Windows-Systeme möglicherweise Treiberunterstützung erforderlich ist. Die Karte wird nach HP-Qualitätsstandards gefertigt und gewährleistet zuverlässige Datenübertragung und langlebige Haltbarkeit. Sie eignet sich für Umgebungen, die stabile serielle Verbindungen für den professionellen oder industriellen Einsatz erfordern. Hinweis: Die Kompatibilität mit Ihrem spezifischen HP-Modell sollte vor dem Kauf überprüft werden. Dieses Produkt ist eine originale HP-Komponente und gewährleistet eine ordnungsgemässe Passform und Funktion in unterstützten Systemen.33,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet die Meldung "Primary Internal Battery 601" beim Starten von HP?
Die Meldung "Primary Internal Battery 601" bedeutet, dass der Akku des HP-Laptops möglicherweise nicht mehr ordnungsgemäß funktioniert. Es wird empfohlen, den Akku zu überprüfen und gegebenenfalls auszutauschen, um sicherzustellen, dass der Laptop ordnungsgemäß funktioniert. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Ist mein HP Switch oder der Console-Port defekt?
Es ist schwierig, diese Frage ohne weitere Informationen zu beantworten. Wenn Sie Probleme mit Ihrem HP Switch oder dem Console-Port haben, können Sie versuchen, das Kabel zu überprüfen, das den Switch mit Ihrem Computer verbindet, um sicherzustellen, dass es richtig angeschlossen ist. Sie können auch versuchen, eine andere Konsole oder einen anderen Computer anzuschließen, um festzustellen, ob das Problem am Switch oder am Gerät liegt, das Sie verwenden. Wenn diese Schritte nicht helfen, sollten Sie möglicherweise den technischen Support von HP kontaktieren, um weitere Unterstützung zu erhalten. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff HP-Internal-Serial-Port:
-
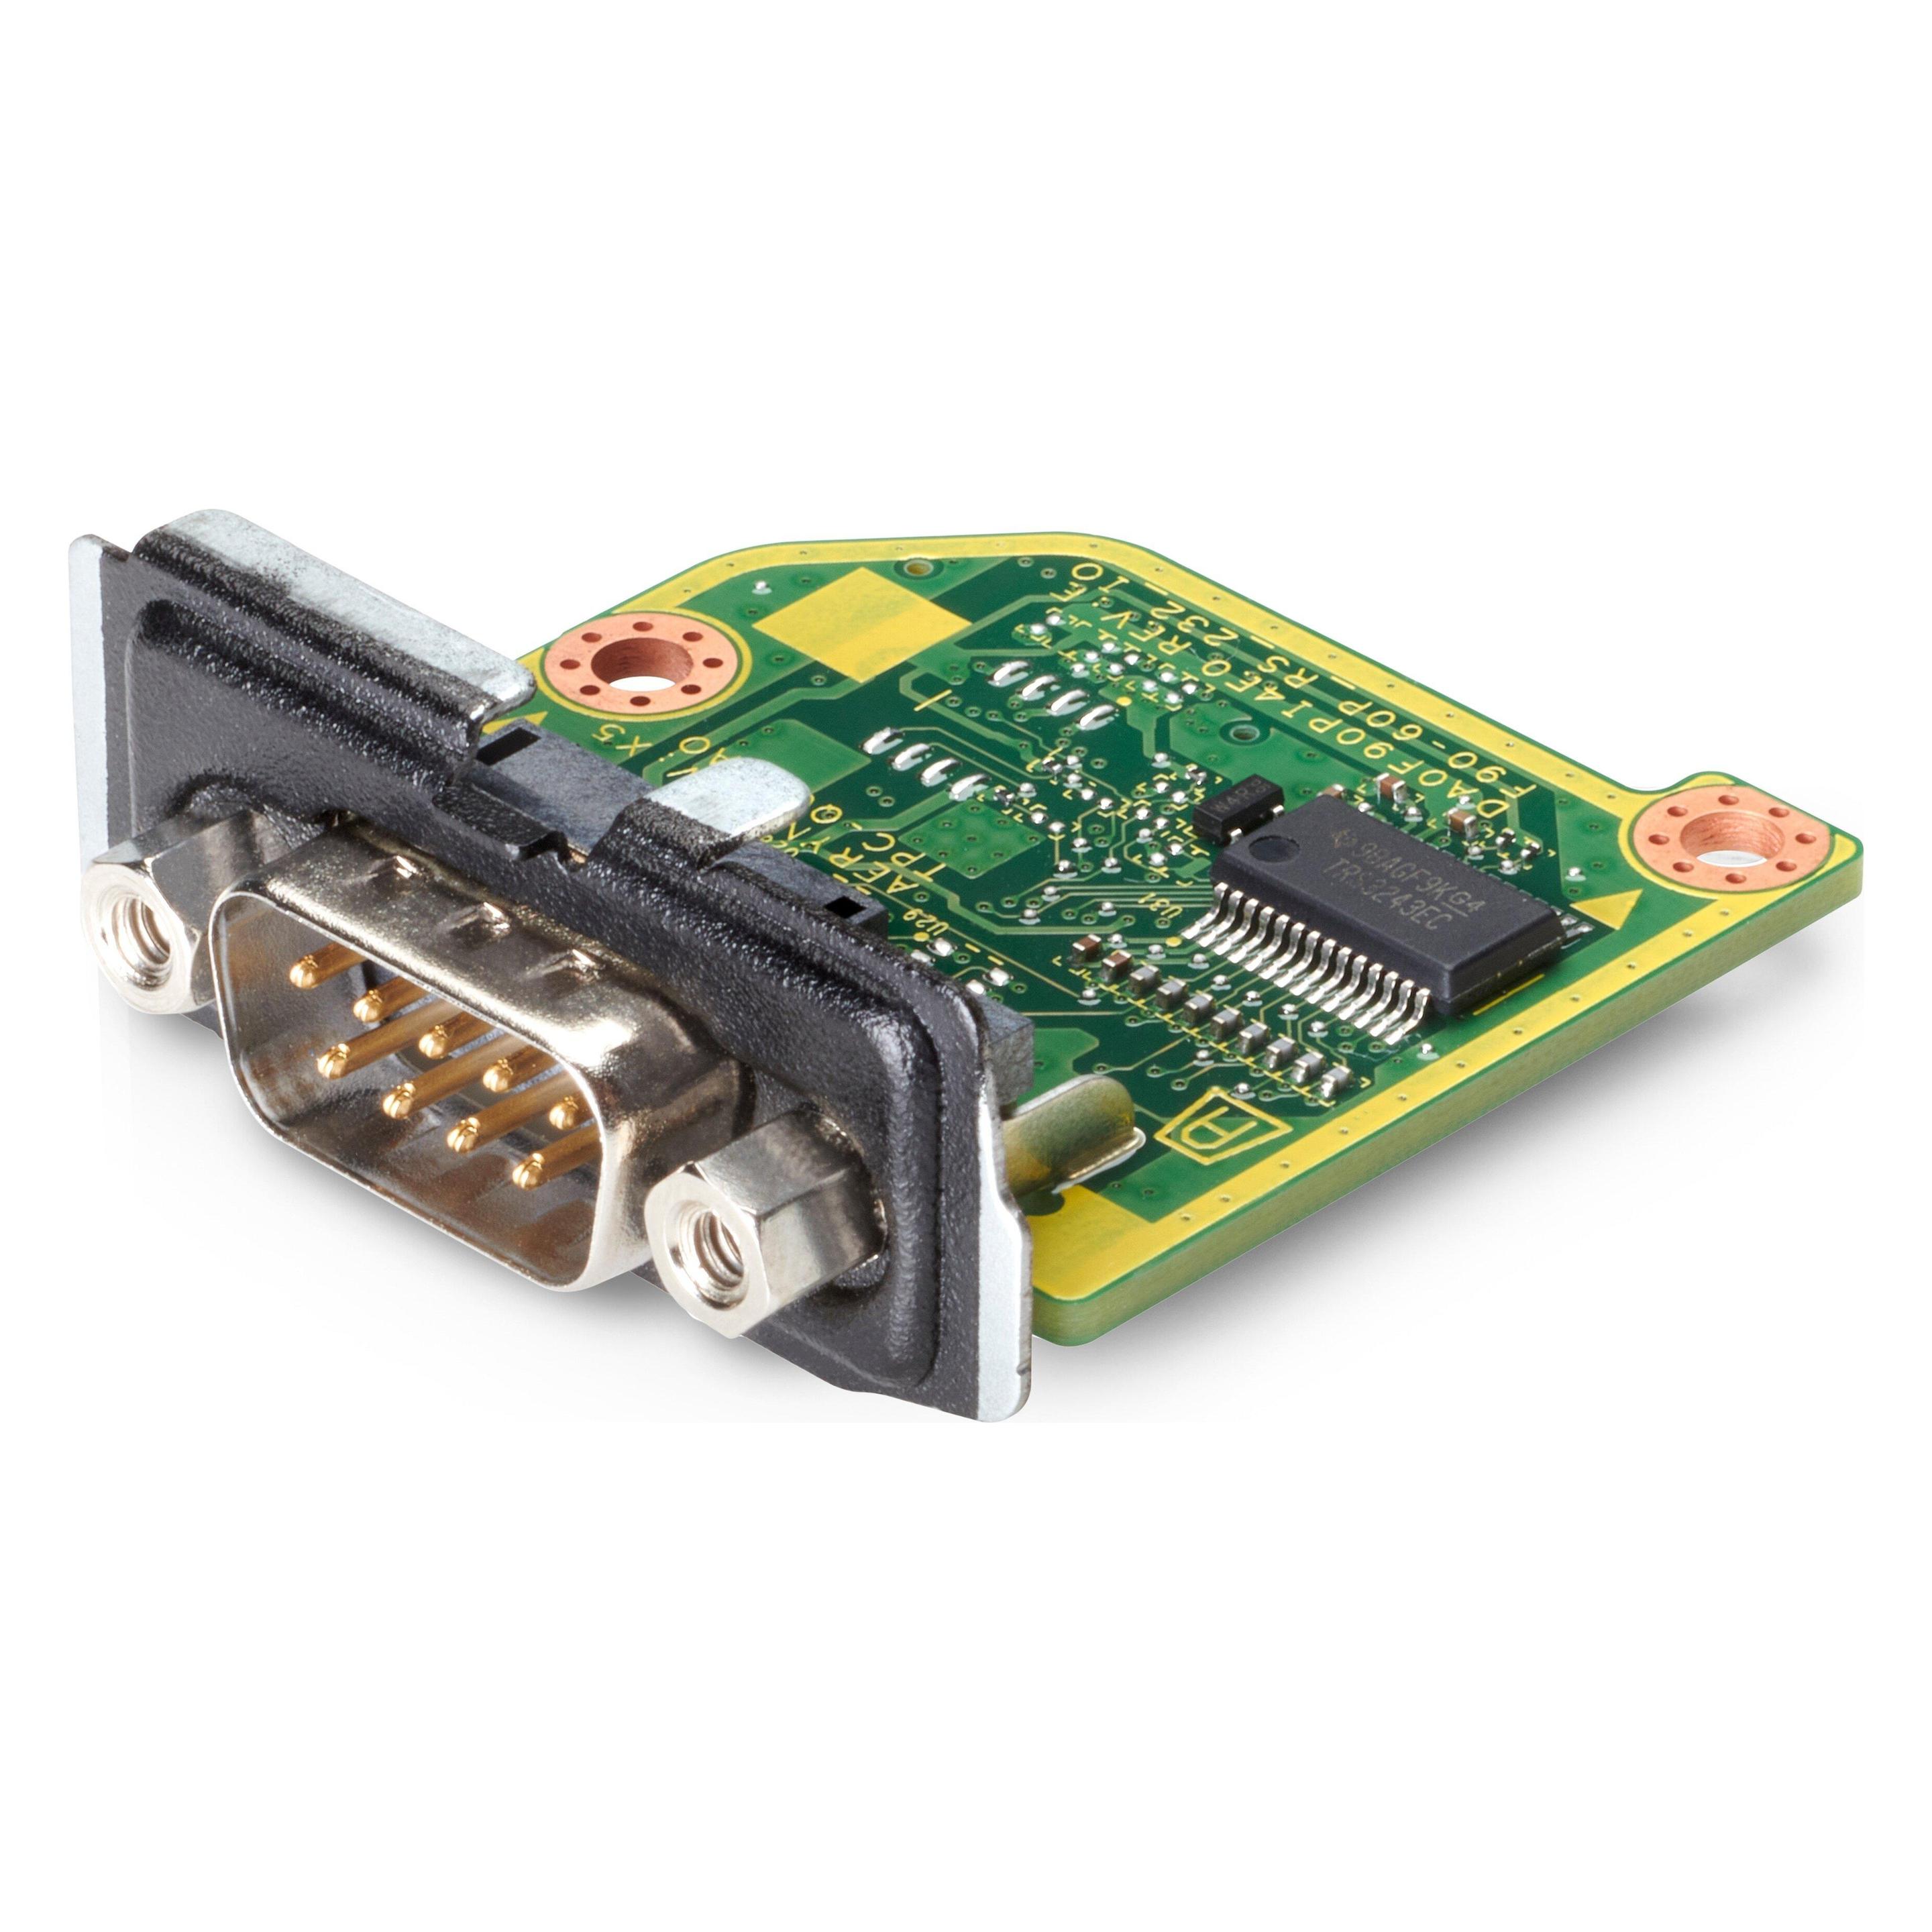
HP Internal Serial Port (600/705/800), Notebook Ersatzteile, GrünDie HP Internal Serial Port 600/705 ist eine dedizierte Schnittstellenkarte zum Hinzufügen eines RS-232-Seriellanschlusses an kompatible HP-Desktop-Computer. Mit diesem Adapter können serielle Geräte wie ältere Peripheriegeräte, Barcodescanner, Kassensysteme oder Industrieanlagen angeschlossen werden. Die Karte ist für den Einsatz mit HP Workstations der 600er und 700er Serie sowie ausgewählten Desktop-Modellen vorgesehen. Je nach Systemkonfiguration belegt sie einen PCI- oder PCI-Express-Steckplatz. Sie unterstützt Standard-Serielle-Übertragungsgeschwindigkeiten und bietet einen 9-poligen D-Sub-Stecker. Für die Installation muss das Computergehäuse geöffnet und die Karte in einen freien Erweiterungssteckplatz eingesteckt werden. Der Anschluss wird vom Betriebssystem in den meisten Fällen als standardmässiger COM-Port ohne zusätzliche Treiber erkannt, obwohl für ältere oder Nicht-Windows-Systeme möglicherweise Treiberunterstützung erforderlich ist. Die Karte wird nach HP-Qualitätsstandards gefertigt und gewährleistet zuverlässige Datenübertragung und langlebige Haltbarkeit. Sie eignet sich für Umgebungen, die stabile serielle Verbindungen für den professionellen oder industriellen Einsatz erfordern. Hinweis: Die Kompatibilität mit Ihrem spezifischen HP-Modell sollte vor dem Kauf überprüft werden. Dieses Produkt ist eine originale HP-Komponente und gewährleistet eine ordnungsgemässe Passform und Funktion in unterstützten Systemen.33,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Was bedeutet die Meldung "Primary Internal Battery 601" beim Starten von HP?
Die Meldung "Primary Internal Battery 601" bedeutet, dass der Akku des HP-Laptops möglicherweise nicht mehr ordnungsgemäß funktioniert. Es wird empfohlen, den Akku zu überprüfen und gegebenenfalls auszutauschen, um sicherzustellen, dass der Laptop ordnungsgemäß funktioniert. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für HP-Internal-Serial-Port
-
Mansoor, Andre: Frameworks for Internal MedicineFrameworks for Internal Medicine , Introducing an innovative, systematic approach to understanding differential diagnosis, Andre M. Mansoor’s Frameworks for Internal Medicine, 2nd Edition, trains students and other learners to think like clinicians and master the methodology behind diagnosing the most commonly encountered conditions in internal medicine. Significantly updated and enhanced throughout, the 2nd Edition of this highly visual resource uses a case-based, Q&A-style format to build frameworks that guide learners through each step in the differential diagnosis process. These unique frameworks not only equip learners for success during internal medicine clerkships, rotations, and residencies, but also help ensure more confident differential diagnoses in clinical settings. NEW! Includes access to full digital version of text, providing convenient access to the complete Frameworks in clinical settings. NEW! Eight new chapters walk students through proven diagnostic approaches for increasingly common clinical problems encountered in internal medicine. NEW! Full-color design with updated images throughout keeps students engaged and clarifies clinical details. Unfolding frameworks approach simplifies the differential diagnosis process and teaches students to think like clinicians. Case-based, Q&A-style format reinforces retention and clinical reasoning. , > , Auflage: Second, Erscheinungsjahr: 202409, Produktform: Kartoniert, Autoren: Mansoor, Andre, Auflage: 24002, Auflage/Ausgabe: Second, Seitenzahl/Blattzahl: 880, Themenüberschrift: MEDICAL / Internal Medicine, Keyword: Internal Medicine;Medical Textbook;Internal Medicine Frameworks;Medical Diagnosis Frameworks;Clinical Decision Making;Internal Medicine Textbook;Diagnostic Frameworks;Medical Problem Solving;Internal Medicine Reference;Diagnostic Reasoning;Internal Medicine Algorithms;Medical Decision Making;Clinical Reasoning;Internal Medicine Practice;Diagnostic Approaches;Internal Medicine Education;Medical Problem Frameworks, Fachschema: Medizin / Studium, Prüfungen, Approbation, Berufe, Warengruppe: HC/Allgemeinmedizin/Diagnostik/Therapie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 276, Breite: 213, Höhe: 39, Gewicht: 2291, Produktform: Kartoniert, Genre: Importe,58,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist mein HP Switch oder der Console-Port defekt?
Es ist schwierig, diese Frage ohne weitere Informationen zu beantworten. Wenn Sie Probleme mit Ihrem HP Switch oder dem Console-Port haben, können Sie versuchen, das Kabel zu überprüfen, das den Switch mit Ihrem Computer verbindet, um sicherzustellen, dass es richtig angeschlossen ist. Sie können auch versuchen, eine andere Konsole oder einen anderen Computer anzuschließen, um festzustellen, ob das Problem am Switch oder am Gerät liegt, das Sie verwenden. Wenn diese Schritte nicht helfen, sollten Sie möglicherweise den technischen Support von HP kontaktieren, um weitere Unterstützung zu erhalten. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.