Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für HPE-E-MSA-SFP28
Top-Angebote
Produkte zum Begriff HPE-E-MSA-SFP28:
-
HPE E MSA SSD SAS RI, SFF, SSD to MSA (1920 GB, 2.5"), SSDDie HPE MSA 1,92TB SAS RI SFF SSD ist eine leistungsstarke Solid-State-Disk, die speziell für den Einsatz in Modular Smart Arrays konzipiert wurde. Mit einer Speicherkapazität von 1,92 Terabyte bietet sie ausreichend Platz für umfangreiche Datenmengen und Anwendungen. Die SSD nutzt die SAS-Schnittstelle mit einer hohen Übertragungsrate von 12 Gb/s, was eine schnelle Datenverarbeitung und -übertragung ermöglicht. Diese Read Intensive SSD ist ideal für Umgebungen, in denen häufige Lesevorgänge erforderlich sind, und sorgt für eine verbesserte Leistung bei datenintensiven Anwendungen. Die kompakte Bauform im 2,5-Zoll-Format ermöglicht eine einfache Integration in bestehende Systeme. Darüber hinaus ist die SSD für ihre Zuverlässigkeit und Langlebigkeit bekannt, was sie zu einer ausgezeichneten Wahl für Unternehmen macht, die auf eine stabile und effiziente Datenspeicherung angewiesen sind. - Hohe Speicherkapazität von 1,92 TB für umfangreiche Datenmengen - SAS-Schnittstelle mit 12 Gb/s für schnelle Datenübertragung - Optimiert für häufige Lesevorgänge in datenintensiven Anwendungen - Kompakte 2,5-Zoll-Bauform für einfache Integration in Modular Smart Arrays.2155,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wann darf man den E-Token nutzen?
Der E-Token kann in verschiedenen Situationen genutzt werden, zum Beispiel beim Online-Banking, um sich sicher einzuloggen und Transaktionen zu bestätigen. Auch bei der Zwei-Faktor-Authentifizierung kann der E-Token verwendet werden, um die Sicherheit von Online-Konten zu erhöhen. Grundsätzlich kann der E-Token immer dann genutzt werden, wenn eine sichere Authentifizierung erforderlich ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was bedeutet HPE bei Vespa?
HPE steht bei Vespa für "High Performance Engine" und bezeichnet eine leistungsstärkere Motorvariante, die in einigen Modellen der Vespa-Roller verbaut ist. Diese Motoren zeichnen sich durch eine höhere Leistung und bessere Beschleunigung aus. Die HPE-Motoren sind besonders bei Fahrern beliebt, die mehr Leistung und Dynamik beim Fahren wünschen. Durch die Verwendung der HPE-Technologie kann Vespa ihren Kunden eine breitere Auswahl an Modellen mit unterschiedlichen Leistungsmerkmalen anbieten. Insgesamt steht HPE für eine verbesserte Leistung und Fahrerlebnis bei Vespa-Rollern. **
Top-Angebote
Produkte zum Begriff HPE-E-MSA-SFP28:
-
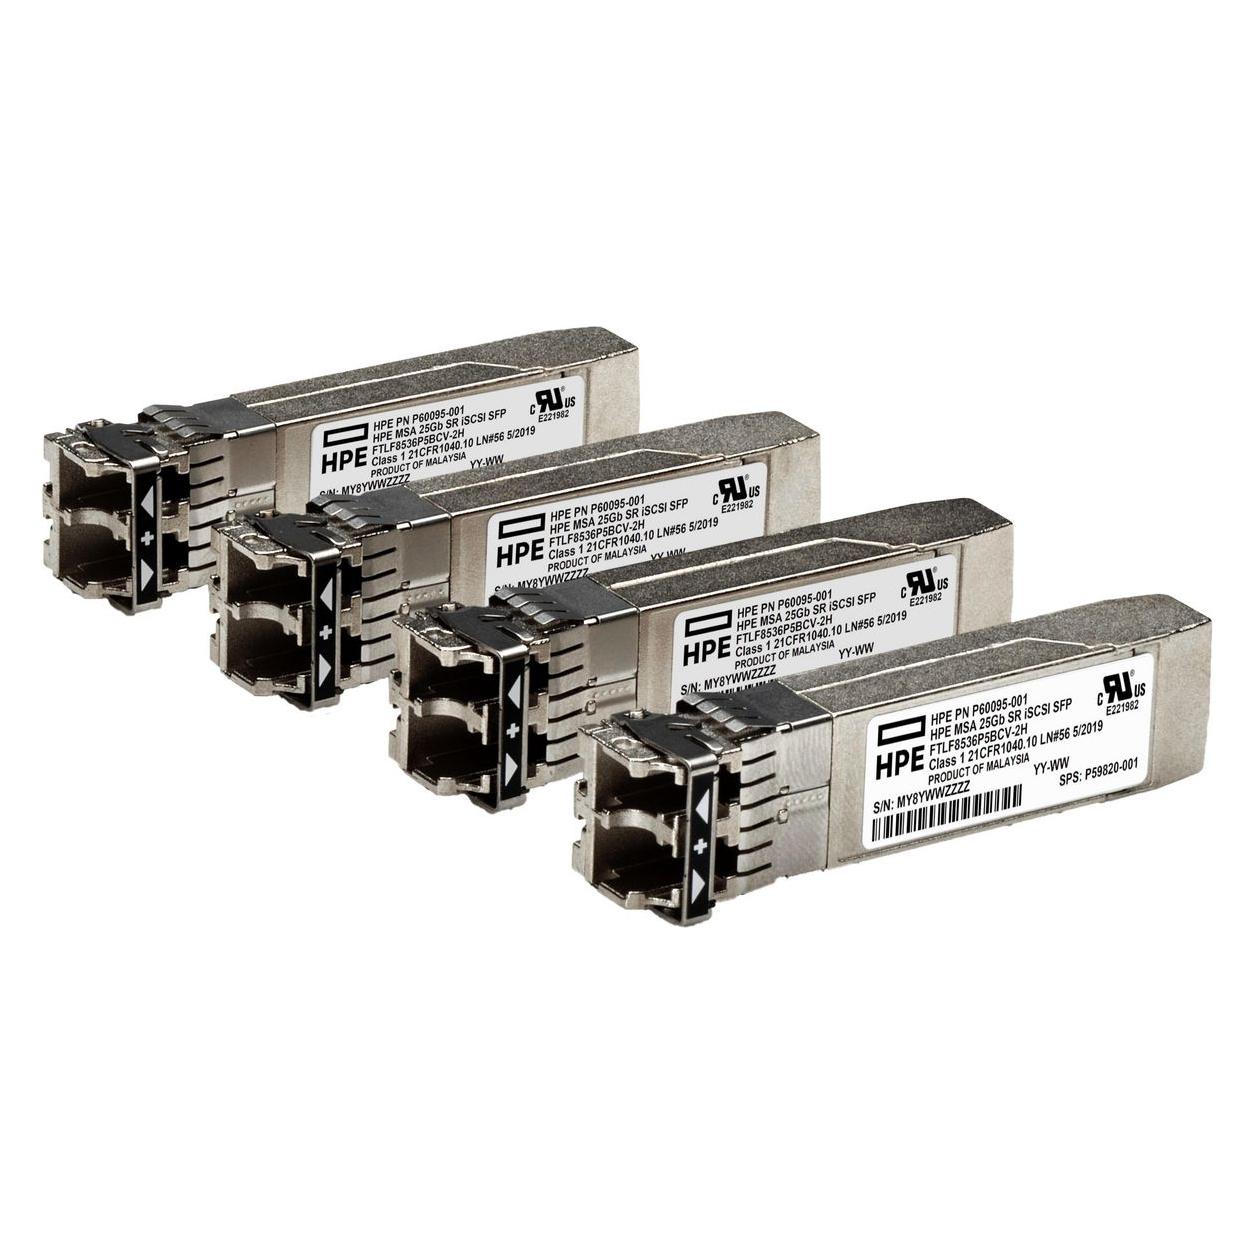
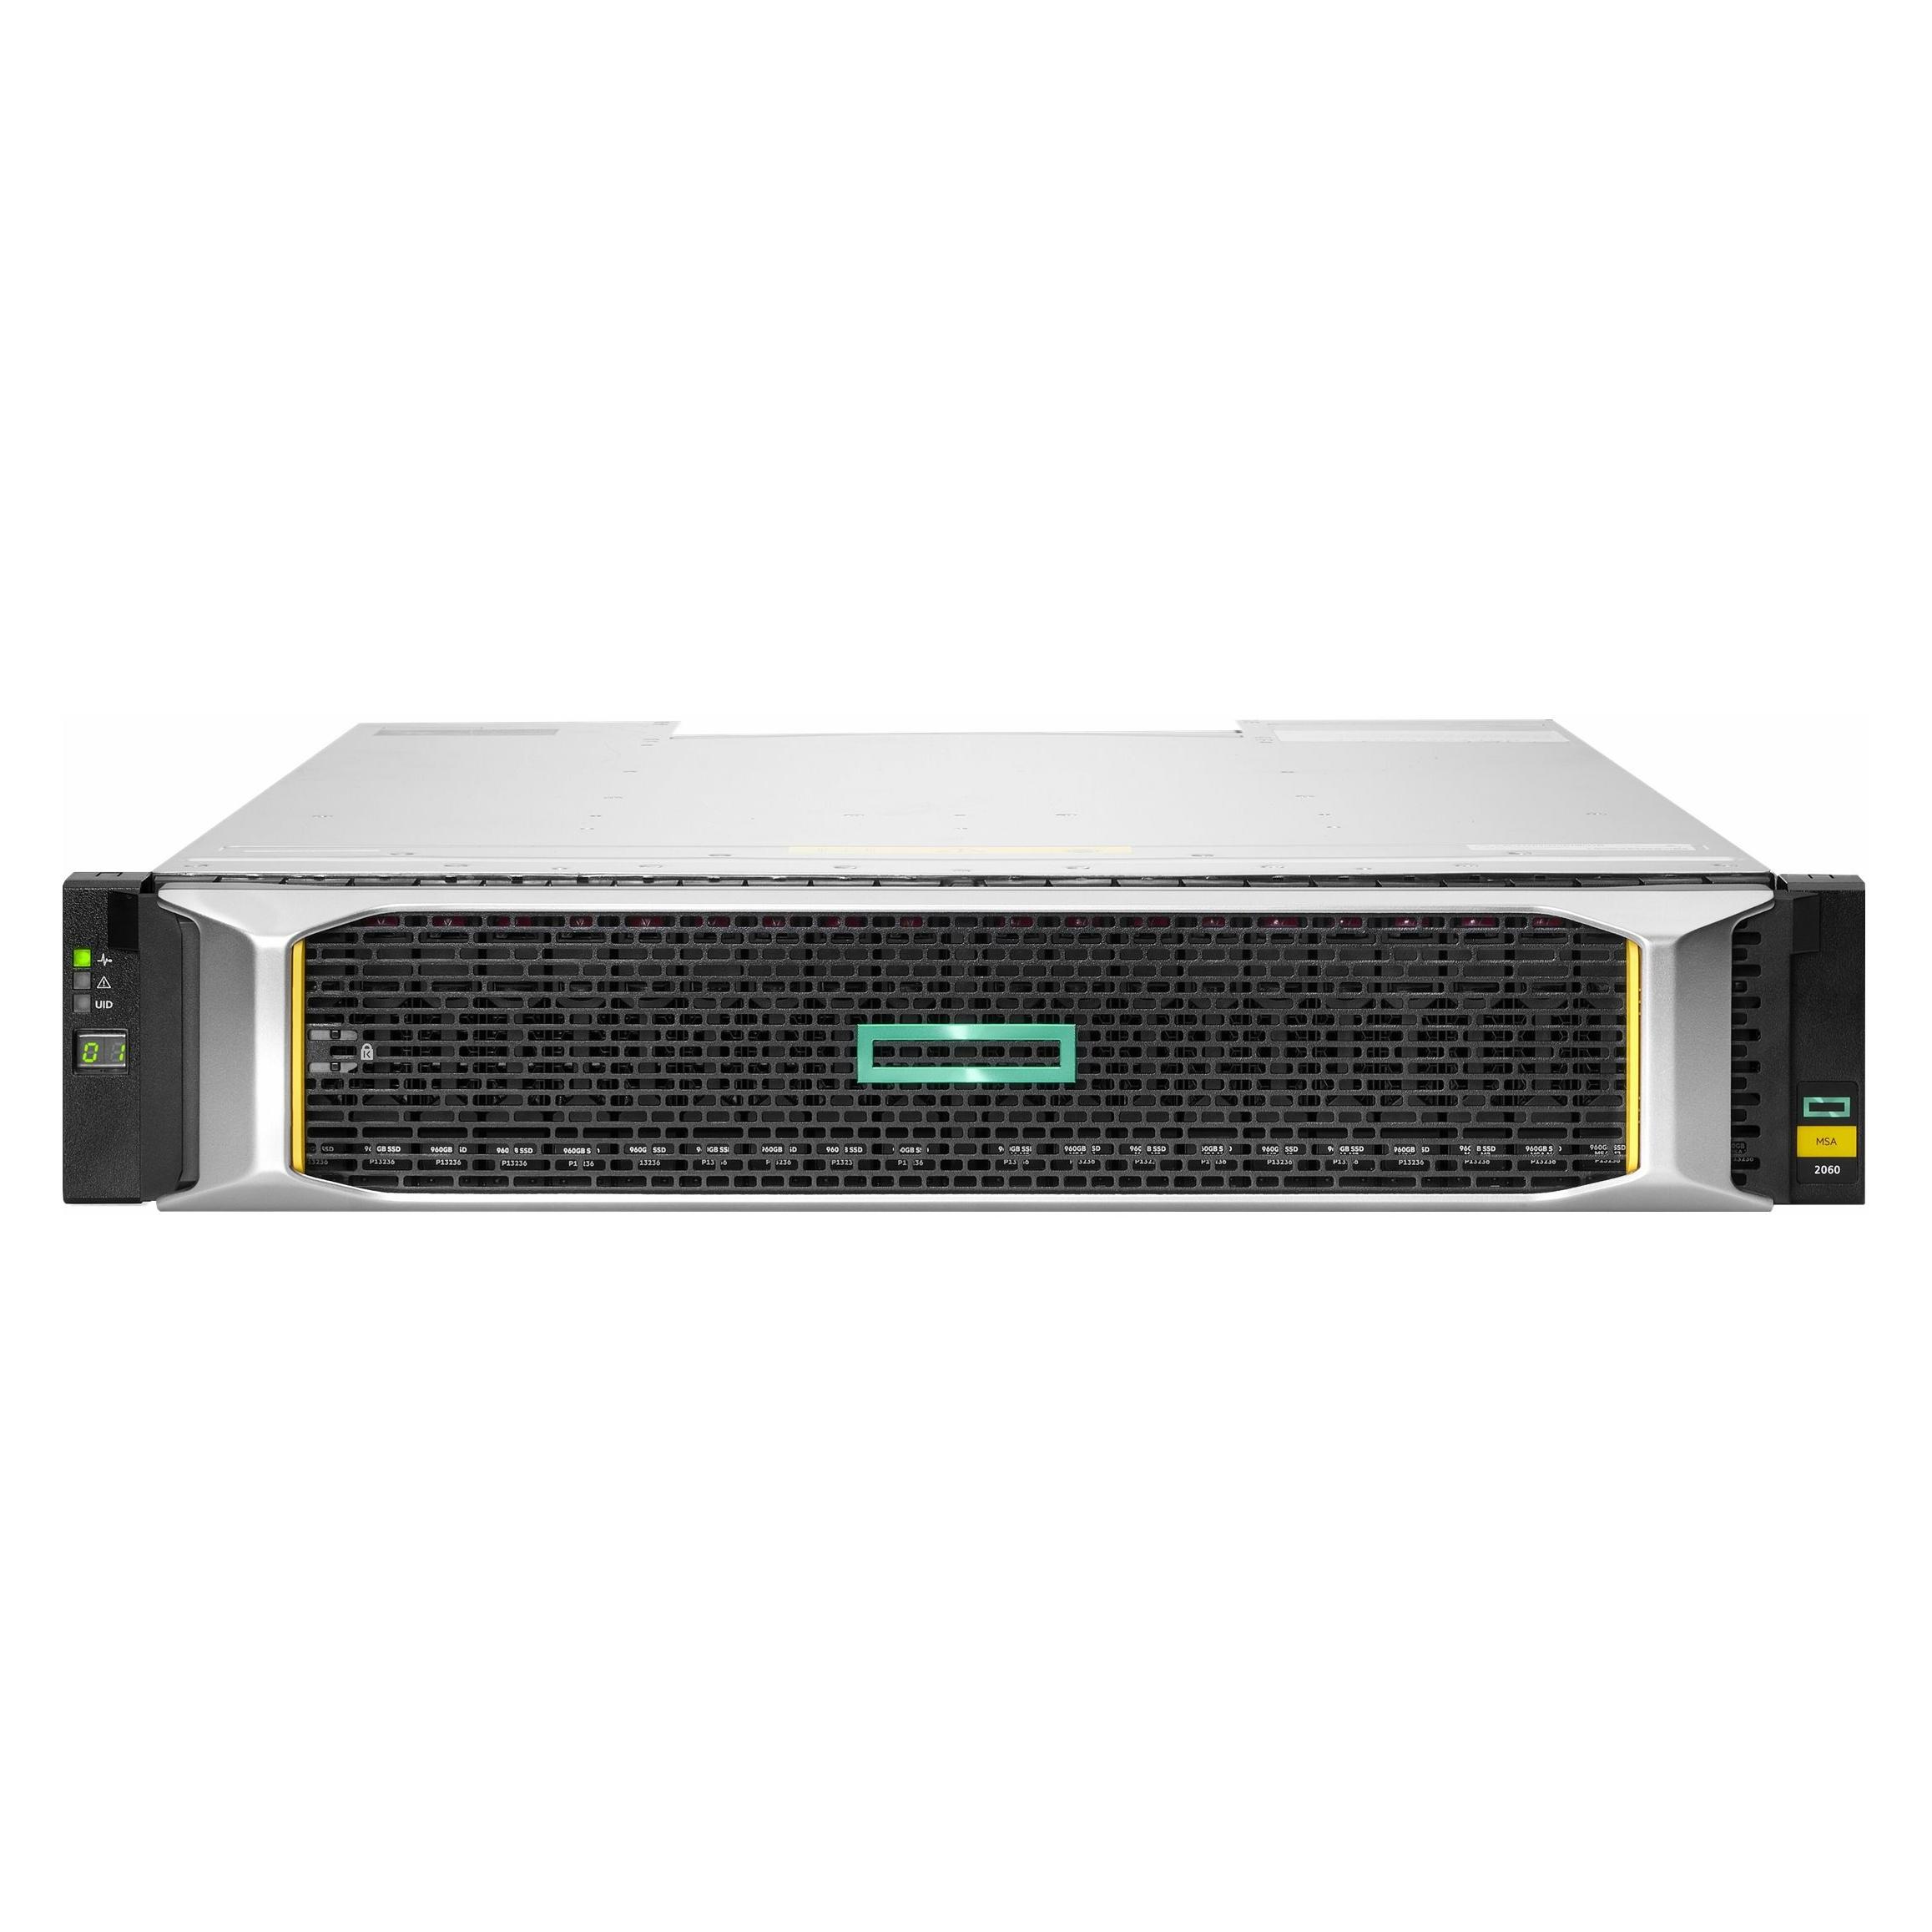
HPE E MSA, SFP28, Short Range, 4-pack, iSCSI, Transceiver, Transceiver, SilberDer HPE MSA 25Gb SFP28 Short Range iSCSI Transceiver ist eine leistungsstarke Lösung für die Datenübertragung in modernen Netzwerken. Dieses 4er-Pack bietet eine zuverlässige und effiziente Möglichkeit, um 25 Gigabit pro Sekunde über kurze Distanzen zu übertragen. Der Transceiver ist für den Einsatz in Hochgeschwindigkeitsnetzwerken konzipiert und unterstützt die iSCSI-Technologie, die eine effiziente Speicherung und Übertragung von Daten ermöglicht. Mit einer kompakten Bauweise und einer einfachen Plug-and-Play-Installation ist dieser Transceiver ideal für Unternehmen, die ihre Netzwerkleistung optimieren möchten. Die Verwendung von Single-Mode-Fasern sorgt für eine hohe Übertragungsqualität und Stabilität, während die Kompatibilität mit Hewlett Packard Enterprise Produkten eine nahtlose Integration in bestehende Systeme gewährleistet. - Modultyp: SFP28 für hohe Datenübertragungsraten - Unterstützt 25 Gigabit Ethernet für schnelle Netzwerkverbindungen - Single Mode Übertragung für verbesserte Reichweite und Signalqualität - Kompatibel mit Hewlett Packard Enterprise Geräten für einfache Integration.2169,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für HPE-E-MSA-SFP28
-
HPE E MSA SSD SAS RI, SFF, SSD to MSA (1920 GB, 2.5"), SSDDie HPE MSA 1,92TB SAS RI SFF SSD ist eine leistungsstarke Solid-State-Disk, die speziell für den Einsatz in Modular Smart Arrays konzipiert wurde. Mit einer Speicherkapazität von 1,92 Terabyte bietet sie ausreichend Platz für umfangreiche Datenmengen und Anwendungen. Die SSD nutzt die SAS-Schnittstelle mit einer hohen Übertragungsrate von 12 Gb/s, was eine schnelle Datenverarbeitung und -übertragung ermöglicht. Diese Read Intensive SSD ist ideal für Umgebungen, in denen häufige Lesevorgänge erforderlich sind, und sorgt für eine verbesserte Leistung bei datenintensiven Anwendungen. Die kompakte Bauform im 2,5-Zoll-Format ermöglicht eine einfache Integration in bestehende Systeme. Darüber hinaus ist die SSD für ihre Zuverlässigkeit und Langlebigkeit bekannt, was sie zu einer ausgezeichneten Wahl für Unternehmen macht, die auf eine stabile und effiziente Datenspeicherung angewiesen sind. - Hohe Speicherkapazität von 1,92 TB für umfangreiche Datenmengen - SAS-Schnittstelle mit 12 Gb/s für schnelle Datenübertragung - Optimiert für häufige Lesevorgänge in datenintensiven Anwendungen - Kompakte 2,5-Zoll-Bauform für einfache Integration in Modular Smart Arrays.2155,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann darf man den E-Token nutzen?
Der E-Token kann in verschiedenen Situationen genutzt werden, zum Beispiel beim Online-Banking, um sich sicher einzuloggen und Transaktionen zu bestätigen. Auch bei der Zwei-Faktor-Authentifizierung kann der E-Token verwendet werden, um die Sicherheit von Online-Konten zu erhöhen. Grundsätzlich kann der E-Token immer dann genutzt werden, wenn eine sichere Authentifizierung erforderlich ist. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet HPE bei Vespa?
HPE steht bei Vespa für "High Performance Engine" und bezeichnet eine leistungsstärkere Motorvariante, die in einigen Modellen der Vespa-Roller verbaut ist. Diese Motoren zeichnen sich durch eine höhere Leistung und bessere Beschleunigung aus. Die HPE-Motoren sind besonders bei Fahrern beliebt, die mehr Leistung und Dynamik beim Fahren wünschen. Durch die Verwendung der HPE-Technologie kann Vespa ihren Kunden eine breitere Auswahl an Modellen mit unterschiedlichen Leistungsmerkmalen anbieten. Insgesamt steht HPE für eine verbesserte Leistung und Fahrerlebnis bei Vespa-Rollern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.