Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Hacking-Sachbücher-von-Jon
Top-Angebote
Produkte zum Begriff Hacking-Sachbücher-von-Jon:
-
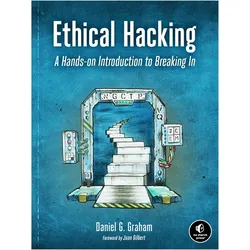
Ethical Hacking, Sachbücher von Daniel G. Graham"Ethical Hacking" ist ein praxisorientiertes Handbuch, das sich mit den Grundlagen und fortgeschrittenen Techniken des Hackens von Computersystemen beschäftigt. Es richtet sich an angehende Sicherheitsexperten und bietet eine umfassende Einführung in moderne Hacking-Methoden. Die Leser werden durch zahlreiche praktische Übungen geführt, die es ihnen ermöglichen, essentielle Fähigkeiten zu entwickeln, die für die Arbeit als Penetrationstester, Sicherheitsforscher oder Malware-Analyst erforderlich sind. Die Themen reichen von der Erfassung von Netzwerkverkehr über das Erstellen von Ransomware bis hin zu komplexen Angriffstechniken wie SQL-Injection und Cross-Site Scripting. Dieses Buch ist eine wertvolle Ressource für alle, die sich mit der Offensive Security auseinandersetzen möchten und bietet sowohl theoretische als auch praktische Einblicke in die Welt des Hackens.54,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erickson, Jon: HackingHacking , The Art of Exploitation , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2nd edition, Erscheinungsjahr: 20080201, Produktform: Kartoniert, Beilage: CD-ROM, Autoren: Erickson, Jon, Auflage: 08002, Auflage/Ausgabe: 2nd edition, Themenüberschrift: COMPUTERS / Security / General, Keyword: computers;security;computer;technology;hacking;networking;hackers;coding;code;privacy;algorithm;computer programming;clean code;algorithms;r;cybersecurity;tech;network;cyber security;cloud computing;computer networking;coding for beginners;penetration testing;computer networks;network security;computer books;cyber security books;hacking books;computer security;advanced r;programmer gifts;penetration test;computer programmer gifts;programming;computer science;cryptography;cyber;engineering, Fachschema: Hacker (EDV)~Datensicherheit / Netz~Datenschutz, Fachkategorie: Netzwerksicherheit~Online safety and behaviour~Computerprogrammierung und Softwareentwicklung~Datenschutz, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Computerkriminalität, Hacking, Text Sprache: eng, Seitenanzahl: X, Seitenanzahl: 474, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Random House LLC US, Verlag: Random House LLC US, Verlag: No Starch Press, Länge: 171, Breite: 230, Höhe: 32, Gewicht: 896, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Vorgänger EAN: 9781593270070, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0090, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 13880037,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token Supremacy, Sachbücher von Zachary SmallEin investigativer Reporter der New York Times taucht in die trüben, pixelierten Gewässer des multibillionenschweren NFT-Marktes ein – des virtuellen Casinos, das 2020 über Nacht aufblühte und nur zwei Jahre später mit all seinen prominenten Schwindlern wieder zusammenbrach. Diese lebendige und witzige Erkundung untersucht die zunehmend verschwommene Grenze zwischen Kunst und Geld, Künstler und Betrüger, Wert und Wertlosigkeit. "Ein perfektes Buch, um das Wahnsinnige der heutigen Kunstwelt zu verstehen und darüber zu lachen." – Jerry Saltz, Autor von How to Be an Artist. Im Jahr 2021, als der Hammer bei Christie's auf den Verkauf von Mike Winkelmanns Everydays-Serie – einer Sammlung von fünftausend digitalen Kunstwerken – fiel, gab es ein donnerndes Signal: Non-Fungible Tokens waren angekommen. Die absurde Welt der CryptoKitties und Bored Apes hatte gerade ein Kunstwerk hervorgebracht, das 69,3 Millionen Dollar wert war (zumindest laut dem Höchstbietenden). An diesem Tag setzte der traditionelle Kunstmarkt – der grösste unregulierte Markt der Welt – sein Gütesiegel auf eine sehr neue und karnevaleske digitale Realität. Aber was bedeutete es, dass diese beiden Welten aufeinanderprallten? War das alles nur ein Geldwäsche-Schema? Und mal ehrlich, was war dieses Stück digitalen Treibguts wirklich wert? In Token Supremacy arbeitet Zachary Small diese und andere faszinierende Fragen auf und verfolgt die Kryptoökonomie bis zu ihren Ursprüngen in der Finanzkrise von 2008 und die Abstammung der NFTs bis zu den ersten fotografischen Negativen. Small beschreibt atemberaubende Geschichten von Raubüberfällen, PR-Stunts und rug pulls, bevor er sich auf die Rolle von "Sicherheitstoken" im FTX-Skandal konzentriert. Umwege durch die Kunstgeschichte bieten Einblicke in die Mythos bildenden Taktiken, die stratosphärische Auktionsverkäufe antreiben und den Reichen helfen, ihre Finanzen (und Ruf) durch Kunst zu waschen. Die Erzählung wirft auch einen Blick auf eine Zukunft, in der NFTs den Weg für ein gefährliches, neues Schattenbanksystem geebnet haben. Dies ist eine wilde und fesselnde Tour durch eine Welt, die den Glauben strapaziert.36,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
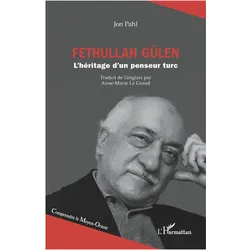
Fethullah Gülen, Sachbücher von Jon PahlDas Buch "Fethullah Gülen" von Jon Pahl bietet eine umfassende Analyse des Lebens und der Lehren von Fethullah Gülen, einem einflussreichen muslimischen Denker und Pädagogen. Geboren 1938 in einem kleinen anatolischen Dorf, hat Gülen eine globale Bewegung, den Hizmet, inspiriert, die sich der Bildung, sozialen Unternehmen und dem interreligiösen Dialog widmet. Pahl untersucht, wie Gülen es schaffte, ein positives Bild des türkischen Islams zu vermitteln, während er gleichzeitig mit erheblichem Widerstand konfrontiert war, insbesondere von Seiten des türkischen Präsidenten Recep Tayyip Erdoğan, der ihn als Feind Nummer eins bezeichnete. Das Buch beleuchtet Gülens Engagement für Bildung und Frieden in einer turbulenten Türkei und zeigt, wie seine Ideen auch nach seinem Exil in die USA im Jahr 1999 weiterlebten. Es ist eine tiefgründige Auseinandersetzung mit einem oft missverstandenen Aspekt des Islams und bietet wertvolle Einblicke in die Dynamik zwischen Religion und Gesellschaft.83,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was macht einen ethical hacking-Angriff zu einem Grenzfall?
Ein ethical hacking-Angriff wird zu einem Grenzfall, wenn die Grenzen zwischen legalen und illegalen Handlungen verschwimmen. Dies kann passieren, wenn der Hacker unerlaubt in Systeme eindringt, um Sicherheitslücken aufzudecken, ohne die Zustimmung des Eigentümers einzuholen. Zudem kann ein ethical hacking-Angriff zu einem Grenzfall werden, wenn die Aktionen des Hackers Schäden verursachen oder gegen geltendes Recht verstoßen. **
Top-Angebote
Produkte zum Begriff Hacking-Sachbücher-von-Jon:
-
Hacking, Sachbücher von Jon EricksonDas Buch "Hacking: The Art of Exploitation, 2nd Edition" von Jon Erickson bietet eine umfassende Einführung in die Welt des Hackings und der Computersicherheit. Es richtet sich an Leser, die ein tiefes Verständnis für die Grundlagen der Programmierung und der Sicherheitsanfälligkeiten entwickeln möchten. Mit einem klaren Fokus auf praktische Beispiele und Anleitungen ermutigt das Buch die Leser, aktiv zu lernen und ihre Fähigkeiten im Bereich der Netzwerksicherheit zu erweitern. Die zweite Auflage des Buches behandelt wichtige Themen wie C-Programmierung, Assemblersprache, Entdeckung von Schwachstellen und deren Ausnutzung. Es ist sowohl für Anfänger als auch für erfahrene Fachleute geeignet, die ihr Wissen über die Entwicklung von Hacking-Techniken und -Theorien vertiefen möchten. Die klare Struktur und die detaillierten Erklärungen machen es zu einem unverzichtbaren Werk für alle, die sich für die Sicherheitsaspekte der Informationstechnologie interessieren.38,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jon Liebman, Sachbücher von Jon LiebmanPerfekt für Anfänger bis Fortgeschrittene, bietet dieses Buch/CD-Paket des weltweit anerkannten Bassisten und Pädagogen Jon Liebman ein 52-wöchiges Trainingsprogramm mit einer Übung pro Woche zur Entwicklung, Verbesserung und Erhaltung der Bassgitarre-Technik. Liebman lehrt chromatische Skalen und Arpeggien, Saitenwechsel und fortgeschrittene Muster, Slappen und Popping und mehr, alles in Stilen von Rock, Funk und R&B bis hin zu Jazz, Disco, Reggae und mehr. Bassisten, die Bass Aerobics verwenden, profitieren von erhöhter Geschwindigkeit, verbesserter Geschicklichkeit, besserer Genauigkeit und gesteigerter Koordination, ganz zu schweigen von einem grossartigen neuen Groove-Vokabular. Die beiliegende CD enthält alle 52 Trainingsgrooves sowohl zur Demonstration als auch zum Mitspielen.31,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ethical Hacking, Sachbücher von Daniel G. Graham"Ethical Hacking" ist ein praxisorientiertes Handbuch, das sich mit den Grundlagen und fortgeschrittenen Techniken des Hackens von Computersystemen beschäftigt. Es richtet sich an angehende Sicherheitsexperten und bietet eine umfassende Einführung in moderne Hacking-Methoden. Die Leser werden durch zahlreiche praktische Übungen geführt, die es ihnen ermöglichen, essentielle Fähigkeiten zu entwickeln, die für die Arbeit als Penetrationstester, Sicherheitsforscher oder Malware-Analyst erforderlich sind. Die Themen reichen von der Erfassung von Netzwerkverkehr über das Erstellen von Ransomware bis hin zu komplexen Angriffstechniken wie SQL-Injection und Cross-Site Scripting. Dieses Buch ist eine wertvolle Ressource für alle, die sich mit der Offensive Security auseinandersetzen möchten und bietet sowohl theoretische als auch praktische Einblicke in die Welt des Hackens.54,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Erickson, Jon: HackingHacking , The Art of Exploitation , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2nd edition, Erscheinungsjahr: 20080201, Produktform: Kartoniert, Beilage: CD-ROM, Autoren: Erickson, Jon, Auflage: 08002, Auflage/Ausgabe: 2nd edition, Themenüberschrift: COMPUTERS / Security / General, Keyword: computers;security;computer;technology;hacking;networking;hackers;coding;code;privacy;algorithm;computer programming;clean code;algorithms;r;cybersecurity;tech;network;cyber security;cloud computing;computer networking;coding for beginners;penetration testing;computer networks;network security;computer books;cyber security books;hacking books;computer security;advanced r;programmer gifts;penetration test;computer programmer gifts;programming;computer science;cryptography;cyber;engineering, Fachschema: Hacker (EDV)~Datensicherheit / Netz~Datenschutz, Fachkategorie: Netzwerksicherheit~Online safety and behaviour~Computerprogrammierung und Softwareentwicklung~Datenschutz, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Computerkriminalität, Hacking, Text Sprache: eng, Seitenanzahl: X, Seitenanzahl: 474, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Random House LLC US, Verlag: Random House LLC US, Verlag: No Starch Press, Länge: 171, Breite: 230, Höhe: 32, Gewicht: 896, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Vorgänger EAN: 9781593270070, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0090, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 13880037,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ähnliche Suchbegriffe für Hacking-Sachbücher-von-Jon
-
Token Supremacy, Sachbücher von Zachary SmallEin investigativer Reporter der New York Times taucht in die trüben, pixelierten Gewässer des multibillionenschweren NFT-Marktes ein – des virtuellen Casinos, das 2020 über Nacht aufblühte und nur zwei Jahre später mit all seinen prominenten Schwindlern wieder zusammenbrach. Diese lebendige und witzige Erkundung untersucht die zunehmend verschwommene Grenze zwischen Kunst und Geld, Künstler und Betrüger, Wert und Wertlosigkeit. "Ein perfektes Buch, um das Wahnsinnige der heutigen Kunstwelt zu verstehen und darüber zu lachen." – Jerry Saltz, Autor von How to Be an Artist. Im Jahr 2021, als der Hammer bei Christie's auf den Verkauf von Mike Winkelmanns Everydays-Serie – einer Sammlung von fünftausend digitalen Kunstwerken – fiel, gab es ein donnerndes Signal: Non-Fungible Tokens waren angekommen. Die absurde Welt der CryptoKitties und Bored Apes hatte gerade ein Kunstwerk hervorgebracht, das 69,3 Millionen Dollar wert war (zumindest laut dem Höchstbietenden). An diesem Tag setzte der traditionelle Kunstmarkt – der grösste unregulierte Markt der Welt – sein Gütesiegel auf eine sehr neue und karnevaleske digitale Realität. Aber was bedeutete es, dass diese beiden Welten aufeinanderprallten? War das alles nur ein Geldwäsche-Schema? Und mal ehrlich, was war dieses Stück digitalen Treibguts wirklich wert? In Token Supremacy arbeitet Zachary Small diese und andere faszinierende Fragen auf und verfolgt die Kryptoökonomie bis zu ihren Ursprüngen in der Finanzkrise von 2008 und die Abstammung der NFTs bis zu den ersten fotografischen Negativen. Small beschreibt atemberaubende Geschichten von Raubüberfällen, PR-Stunts und rug pulls, bevor er sich auf die Rolle von "Sicherheitstoken" im FTX-Skandal konzentriert. Umwege durch die Kunstgeschichte bieten Einblicke in die Mythos bildenden Taktiken, die stratosphärische Auktionsverkäufe antreiben und den Reichen helfen, ihre Finanzen (und Ruf) durch Kunst zu waschen. Die Erzählung wirft auch einen Blick auf eine Zukunft, in der NFTs den Weg für ein gefährliches, neues Schattenbanksystem geebnet haben. Dies ist eine wilde und fesselnde Tour durch eine Welt, die den Glauben strapaziert.36,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fethullah Gülen, Sachbücher von Jon PahlDas Buch "Fethullah Gülen" von Jon Pahl bietet eine umfassende Analyse des Lebens und der Lehren von Fethullah Gülen, einem einflussreichen muslimischen Denker und Pädagogen. Geboren 1938 in einem kleinen anatolischen Dorf, hat Gülen eine globale Bewegung, den Hizmet, inspiriert, die sich der Bildung, sozialen Unternehmen und dem interreligiösen Dialog widmet. Pahl untersucht, wie Gülen es schaffte, ein positives Bild des türkischen Islams zu vermitteln, während er gleichzeitig mit erheblichem Widerstand konfrontiert war, insbesondere von Seiten des türkischen Präsidenten Recep Tayyip Erdoğan, der ihn als Feind Nummer eins bezeichnete. Das Buch beleuchtet Gülens Engagement für Bildung und Frieden in einer turbulenten Türkei und zeigt, wie seine Ideen auch nach seinem Exil in die USA im Jahr 1999 weiterlebten. Es ist eine tiefgründige Auseinandersetzung mit einem oft missverstandenen Aspekt des Islams und bietet wertvolle Einblicke in die Dynamik zwischen Religion und Gesellschaft.83,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
American Struggle, Sachbücher von Jon Meacham"American Struggle" von Jon Meacham ist ein fesselndes Sachbuch, das die moralischen und politischen Kämpfe der amerikanischen Revolution beleuchtet. Meacham untersucht die einflussreiche Rolle von Thomas Paine und anderen bedeutenden Persönlichkeiten, die sich für die Unabhängigkeit von Grossbritannien einsetzten. Durch die Analyse von Pamphleten und Reden wird deutlich, wie die Ideen von Freiheit und Gerechtigkeit die amerikanische Identität prägten. Das Buch bietet einen tiefen Einblick in die Herausforderungen und Errungenschaften der damaligen Zeit und zeigt, wie diese historischen Kämpfe auch heute noch relevant sind. Mit einem klaren Fokus auf die moralischen Dimensionen des Konflikts wird der Leser eingeladen, über die Bedeutung von Freiheit und die Verantwortung gegenüber zukünftigen Generationen nachzudenken. Meachams prägnante Erzählweise und fundierte Recherche machen dieses Werk zu einer wichtigen Lektüre für alle, die sich für die Geschichte der Vereinigten Staaten und die Entwicklung demokratischer Ideale interessieren.32,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Introducing Meteorology, Sachbücher von Jon Shonk"Introducing Meteorology" ist ein informatives Sachbuch, das sich mit den grundlegenden Aspekten der Meteorologie beschäftigt. Verfasst von Jon Shonk, bietet dieses Werk einen klaren und verständlichen Zugang zu den komplexen Themen rund um das Wetter und die atmosphärischen Phänomene. Mit einem kartonierten Einband und einer Seitenanzahl von 160 ist das Buch sowohl handlich als auch leicht zu lesen. Es richtet sich an Leserinnen und Leser, die ein Interesse an Mathematik und Naturwissenschaften haben und mehr über die wissenschaftlichen Grundlagen der Wettervorhersage erfahren möchten. Die englischsprachige Publikation, die 2020 erschienen ist, hat eine Breite von 17,3 cm und eine Höhe von 18,8 cm, was sie zu einem praktischen Begleiter für Studierende und Interessierte macht. Mit einem Gewicht von 320 Gramm ist das Buch zudem leicht transportierbar. "Introducing Meteorology" ist eine wertvolle Ressource für alle, die sich mit den dynamischen Prozessen der Atmosphäre auseinandersetzen möchten.41,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was macht einen ethical hacking-Angriff zu einem Grenzfall?
Ein ethical hacking-Angriff wird zu einem Grenzfall, wenn die Grenzen zwischen legalen und illegalen Handlungen verschwimmen. Dies kann passieren, wenn der Hacker unerlaubt in Systeme eindringt, um Sicherheitslücken aufzudecken, ohne die Zustimmung des Eigentümers einzuholen. Zudem kann ein ethical hacking-Angriff zu einem Grenzfall werden, wenn die Aktionen des Hackers Schäden verursachen oder gegen geltendes Recht verstoßen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.