Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Hanson-Dian-Sexy-Record
Top-Angebote
Produkte zum Begriff Hanson-Dian-Sexy-Record:
-
Hanson, Dian: Sexy Record CoversSexy Record Covers , Eric Godtland ist seit über 35 Jahren in der Plattenindustrie tätig und sammelt Schallplatten, seit er 1977 12 Jahre alt wurde. Als Manager der amerikanischen Band Third Eye Blind reiste er ab 1995 um die Welt, besuchte Plattenläden in jedem Land und erweiterte seine Sammlung. Sexy Covers hatten dabei keine Priorität, waren aber immer willkommen. Als Godtland in den 2010er Jahren Manager der Band Village People wurde und mit auf Tournee ging, stieß er in weit entfernten Ländern auf so exzentrische, komische und erotische Cover, dass er anfing, gezielt alle jemals produzierten sexy Plattencover zu sammeln. Und das mit Erfolg! Die Hunderte von Covern in diesem Buch stammen aus Nord- und Südamerika, Europa, Asien, Afrika und Australien. Die meisten wurden von kleinen Labels mit begrenzter Produktion veröffentlicht und waren außerhalb ihrer Herkunftsländer nie zu sehen. Ihr Erscheinungsdatum reicht von 1947 mit Music Out of the Moon, dem ersten elektronischen Album, bis zum Concept Album der Punkband Dwarves im Jahr 2023. Vom Mainstream-Pop über japanischen Jazz und deutschen Schlager sind sämtliche Musikgenres vertreten, außerdem anzügliche Comedy und unzensierte Sexgespräche. Zu den Künstlern gehören bekannte Namen wie Rolling Stones, James Brown, Charlie Mingus, 2 Live Crew und Queen, Kult-Favoriten wie Chicks on Speed und die Comic-Band Blowfly sowie Acts mit offen profanen Namen wie Sex Organs, V8 Wankers und The Pleasure Fuckers. Sie alle nutzten Sex, um ihre Musik zu verkaufen, und wir nutzen ihre kluge Entscheidung, um dieses frivole, überraschende und absolut witzige Buch zu verkaufen. , > , Erscheinungsjahr: 20250329, Autoren: Hanson, Dian~Godtland, Eric, Redaktion: Taschen, Seitenzahl/Blattzahl: 528, Themenüberschrift: ART / Subjects & Themes / Erotica, Keyword: Musik; Erotik; Music; erotica, Fachschema: Erotik (Motiv, bildende Kunst), Fachkategorie: Kunst: allgemeine Themen, Warengruppe: HC/Kunst/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 293, Breite: 293, Höhe: 39, Gewicht: 3896, Produktform: Gebunden,60,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Hanson-Dian-Sexy-Record:
-
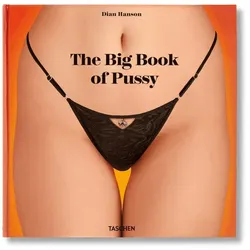
The Big Book of Pussy, Fachbücher von Dian HansonDas "Big Book of Pussy" ist eine umfassende und tiefgehende Untersuchung des weiblichen Geschlechtsorgans, das in der Reihe von Dian Hanson folgt, die bereits andere Körperteile wie Brüste und Penisse thematisiert hat. Dieses Fachbuch beleuchtet die historische und kulturelle Bedeutung der Vulva in verschiedenen Zivilisationen, von Irland bis Neuguinea, und zeigt, wie sie im Laufe der Geschichte sowohl begehrt als auch gefürchtet wurde. Mit über 400 Fotografien, die von 1900 bis heute reichen, präsentiert das Buch eine Vielzahl von Darstellungen, in denen Frauen ihre Vulva stolz und selbstbewusst zeigen. Die Fotografien sind nicht nur künstlerisch, sondern auch provokant und zielen darauf ab, die Scham, die oft mit diesem Körperteil verbunden ist, zu hinterfragen und neu zu definieren. Interviews mit verschiedenen Persönlichkeiten aus der Kunst- und Unterhaltungsbranche ergänzen die visuelle Darstellung und bieten zusätzliche Perspektiven auf das Thema. Dieses Buch ist sowohl für Kunstliebhaber als auch für jene, die sich für die gesellschaftlichen Aspekte der Sexualität interessieren, von Bedeutung.60,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dian Hanson’s: The History of Men’s Magazines. Vol. 6: 1970s Under the Counter, Fachbücher von Dian HansonDian Hanson’s "The History of Men’s Magazines. Vol. 6: 1970s Under the Counter" bietet einen tiefen Einblick in die Entwicklung und den Einfluss von Männerzeitschriften in den 1970er Jahren. Diese Ära war geprägt von einem Wandel in der Publikationslandschaft, als spezialisierte Buchhandlungen durch Sexshops ersetzt wurden, die eine Vielzahl von Inhalten anboten. Die Publikationen dieser Zeit waren oft provokant und schockierend, mit expliziten Titelbildern und einer breiten Palette von Themen, die von Fetischen bis hin zu verschiedenen Darstellungen von Sexualität reichten. Der Band beleuchtet die kulturellen und gesellschaftlichen Veränderungen, die zu dieser Diversifizierung führten, und bietet eine umfassende Analyse der verschiedenen Genres und Stile, die in dieser Zeit populär wurden. Mit 460 Seiten ist dieses Fachbuch nicht nur eine visuelle Reise durch die Ästhetik der 70er Jahre, sondern auch eine kritische Auseinandersetzung mit den sozialen Normen und Tabus der damaligen Zeit.50,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hanson, Dian: Sexy Record CoversSexy Record Covers , Eric Godtland ist seit über 35 Jahren in der Plattenindustrie tätig und sammelt Schallplatten, seit er 1977 12 Jahre alt wurde. Als Manager der amerikanischen Band Third Eye Blind reiste er ab 1995 um die Welt, besuchte Plattenläden in jedem Land und erweiterte seine Sammlung. Sexy Covers hatten dabei keine Priorität, waren aber immer willkommen. Als Godtland in den 2010er Jahren Manager der Band Village People wurde und mit auf Tournee ging, stieß er in weit entfernten Ländern auf so exzentrische, komische und erotische Cover, dass er anfing, gezielt alle jemals produzierten sexy Plattencover zu sammeln. Und das mit Erfolg! Die Hunderte von Covern in diesem Buch stammen aus Nord- und Südamerika, Europa, Asien, Afrika und Australien. Die meisten wurden von kleinen Labels mit begrenzter Produktion veröffentlicht und waren außerhalb ihrer Herkunftsländer nie zu sehen. Ihr Erscheinungsdatum reicht von 1947 mit Music Out of the Moon, dem ersten elektronischen Album, bis zum Concept Album der Punkband Dwarves im Jahr 2023. Vom Mainstream-Pop über japanischen Jazz und deutschen Schlager sind sämtliche Musikgenres vertreten, außerdem anzügliche Comedy und unzensierte Sexgespräche. Zu den Künstlern gehören bekannte Namen wie Rolling Stones, James Brown, Charlie Mingus, 2 Live Crew und Queen, Kult-Favoriten wie Chicks on Speed und die Comic-Band Blowfly sowie Acts mit offen profanen Namen wie Sex Organs, V8 Wankers und The Pleasure Fuckers. Sie alle nutzten Sex, um ihre Musik zu verkaufen, und wir nutzen ihre kluge Entscheidung, um dieses frivole, überraschende und absolut witzige Buch zu verkaufen. , > , Erscheinungsjahr: 20250329, Autoren: Hanson, Dian~Godtland, Eric, Redaktion: Taschen, Seitenzahl/Blattzahl: 528, Themenüberschrift: ART / Subjects & Themes / Erotica, Keyword: Musik; Erotik; Music; erotica, Fachschema: Erotik (Motiv, bildende Kunst), Fachkategorie: Kunst: allgemeine Themen, Warengruppe: HC/Kunst/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 293, Breite: 293, Höhe: 39, Gewicht: 3896, Produktform: Gebunden,60,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Hanson-Dian-Sexy-Record
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.