Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Hanwha-WAVE-recording-server
Top-Angebote
Produkte zum Begriff Hanwha-WAVE-recording-server:
-
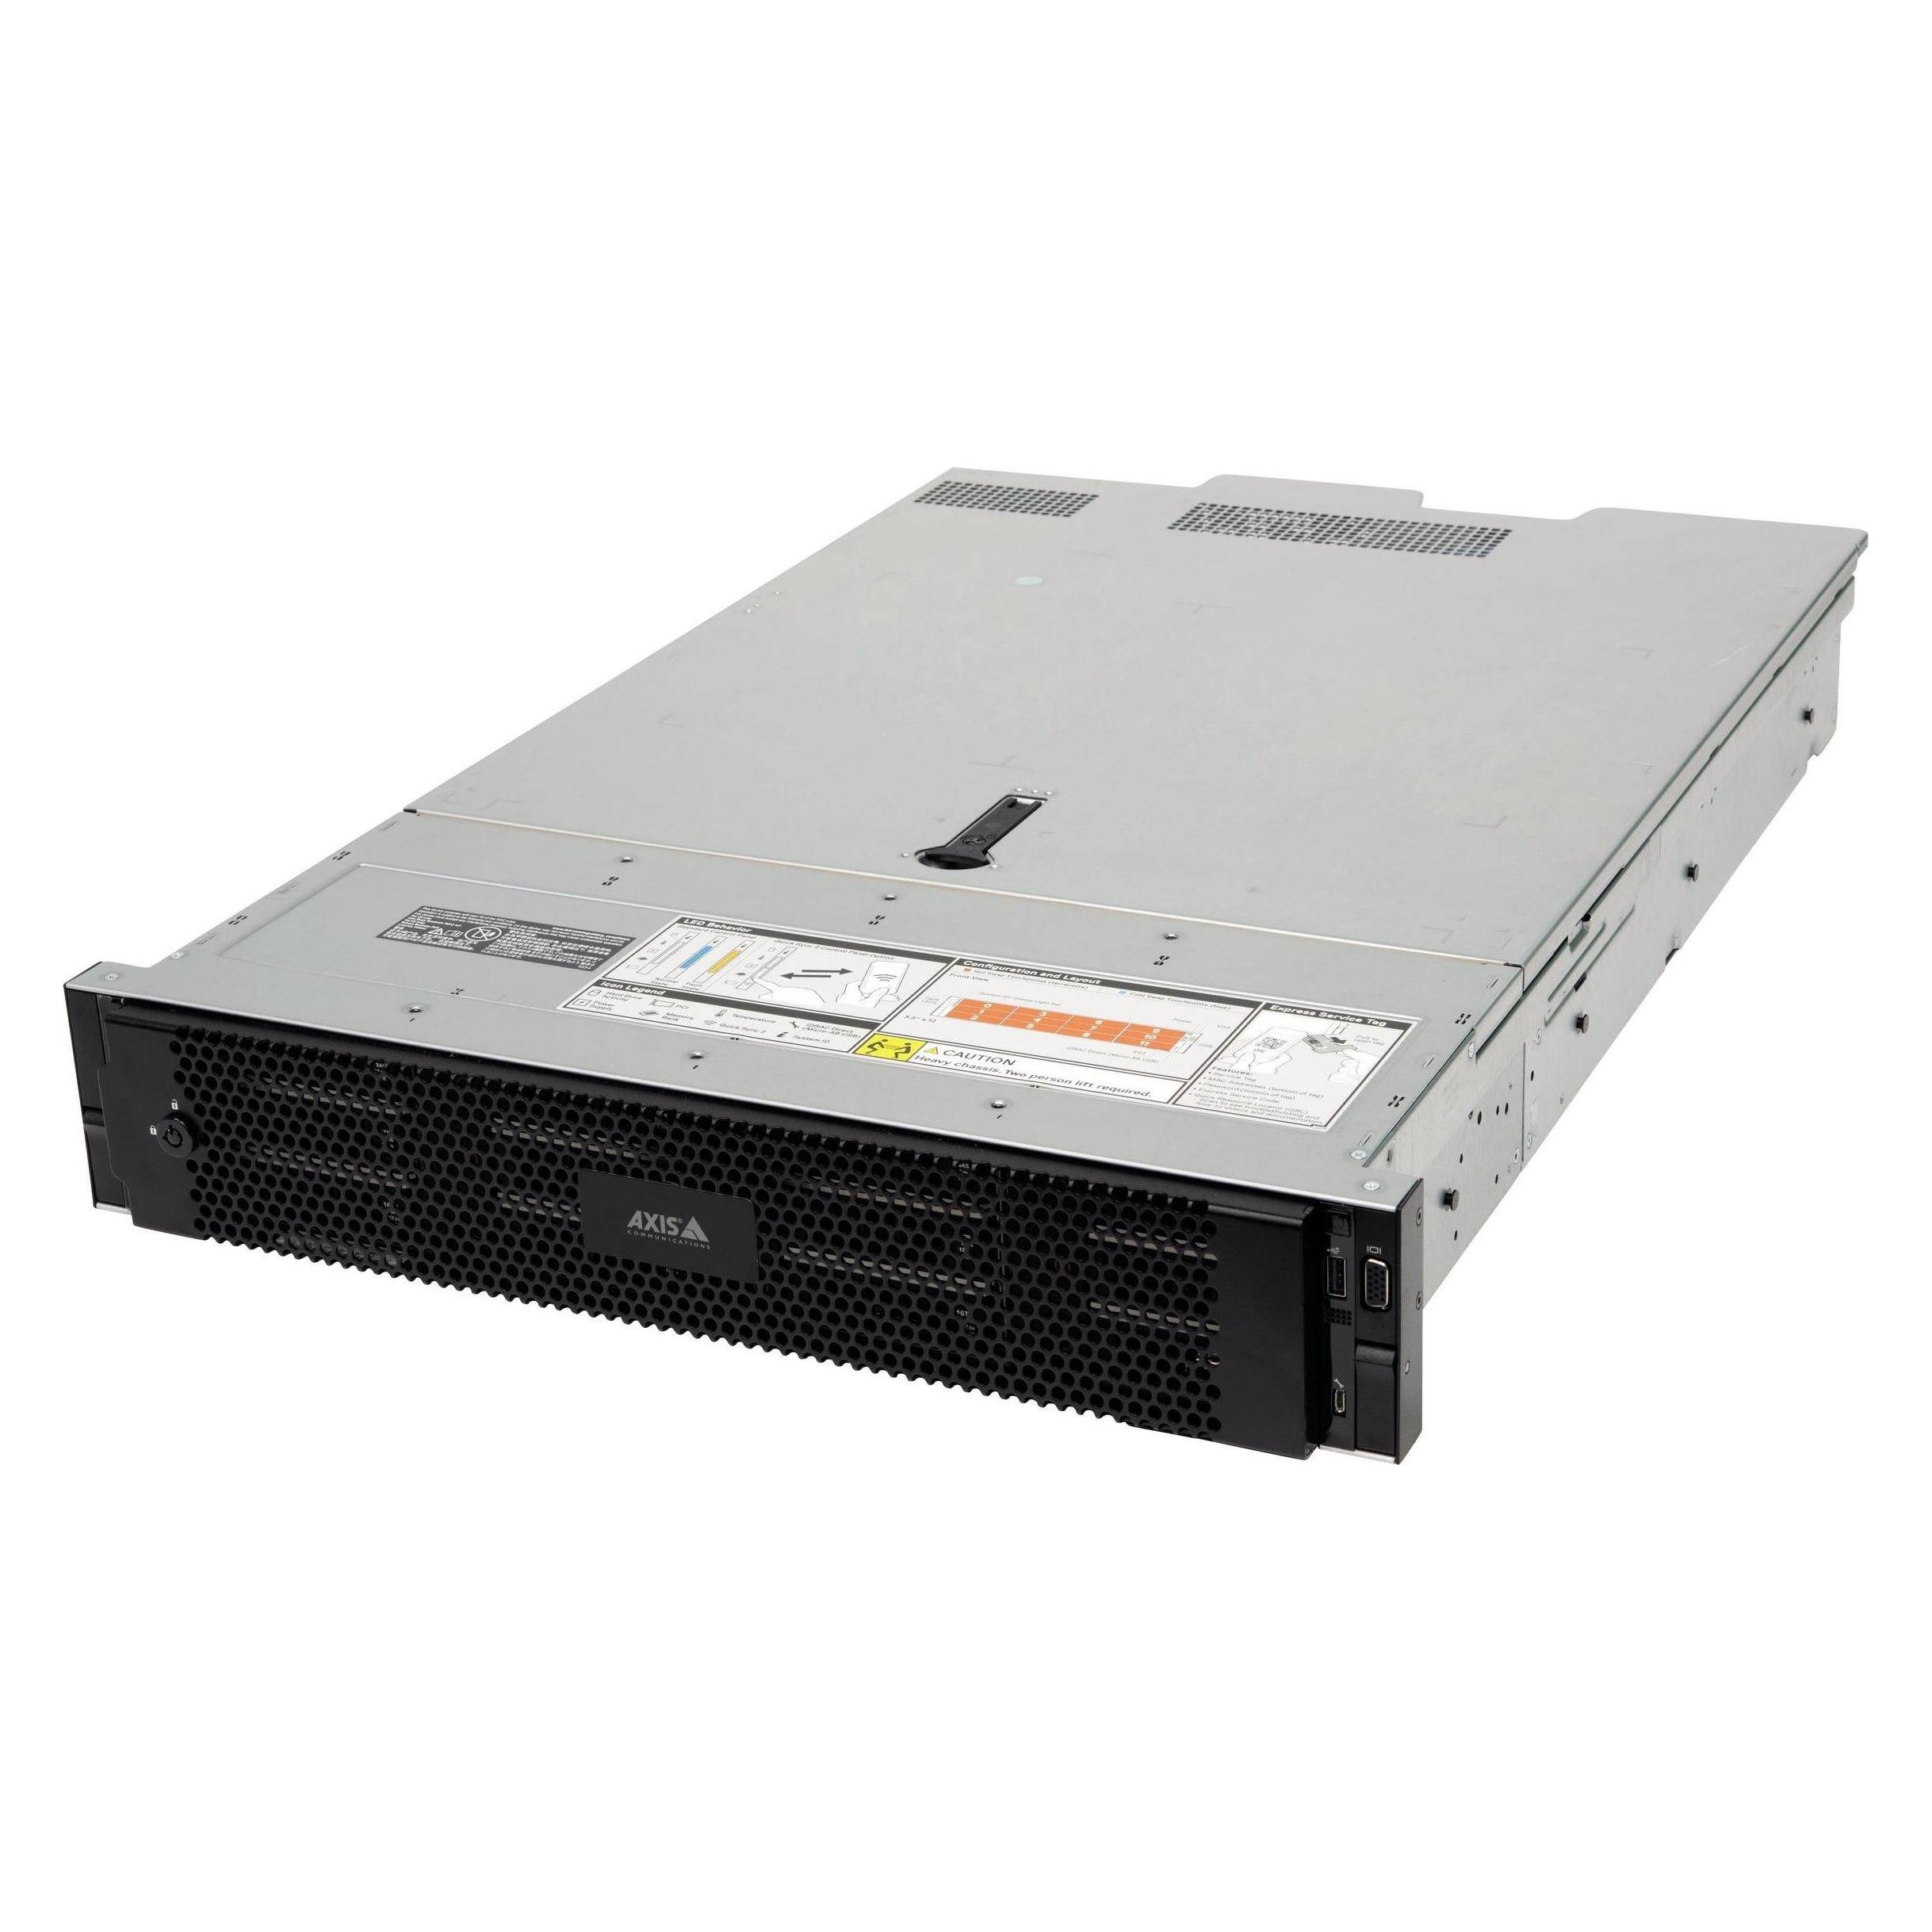
Axis Camera Station S1232 Rack Recording Server 16 TB (Intel Xeon E5, 16 GB), ServerDank leistungsstarker Komponenten bietet dieser sichere, skalierbare Aufzeichnungsserver eine hohe Performance und unterstützt leistungsstarke Anwendungen und Funktionen. Inklusive AXIS Camera Station-Lizenzen und verschiedenen RAID-Konfigurationen für flexible Speichermöglichkeiten und zahlreiche Redundanzkonfigurationen. Ein Trusted Platform Module (FIPS 140-2 Level 2-zertifiziert) gewährleistet eine sichere Speicherung aller kryptografischen Schlüssel und Zertifikate. Erhältlich in zwei Varianten mit verschiedenen Speichermöglichkeiten und bereits vorkonfigurierter Software. Alle unterstützten Produkte sind zudem über eine einzige Preisliste erhältlich, so dass Sie alles aus einer Hand beziehen können. Zusätzlich erhalten Sie weitere Serviceleistungen wie „Keep Your Hard Drive“, Vor-Ort-Support am nächsten Werktag und 5 Jahre Gewährleistung.17258,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie erstelle ich einen Teamspeak 3 Server Token auf Debian 7?
Um einen Teamspeak 3 Server Token auf Debian 7 zu erstellen, musst du zuerst den Teamspeak 3 Server auf deinem System installieren. Danach navigiere zum Installationsverzeichnis des Servers und führe das Skript "ts3server_create_token" aus. Dieses Skript erstellt einen neuen Token, den du dann verwenden kannst, um dich als Serveradministrator anzumelden. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Hanwha-WAVE-recording-server:
-
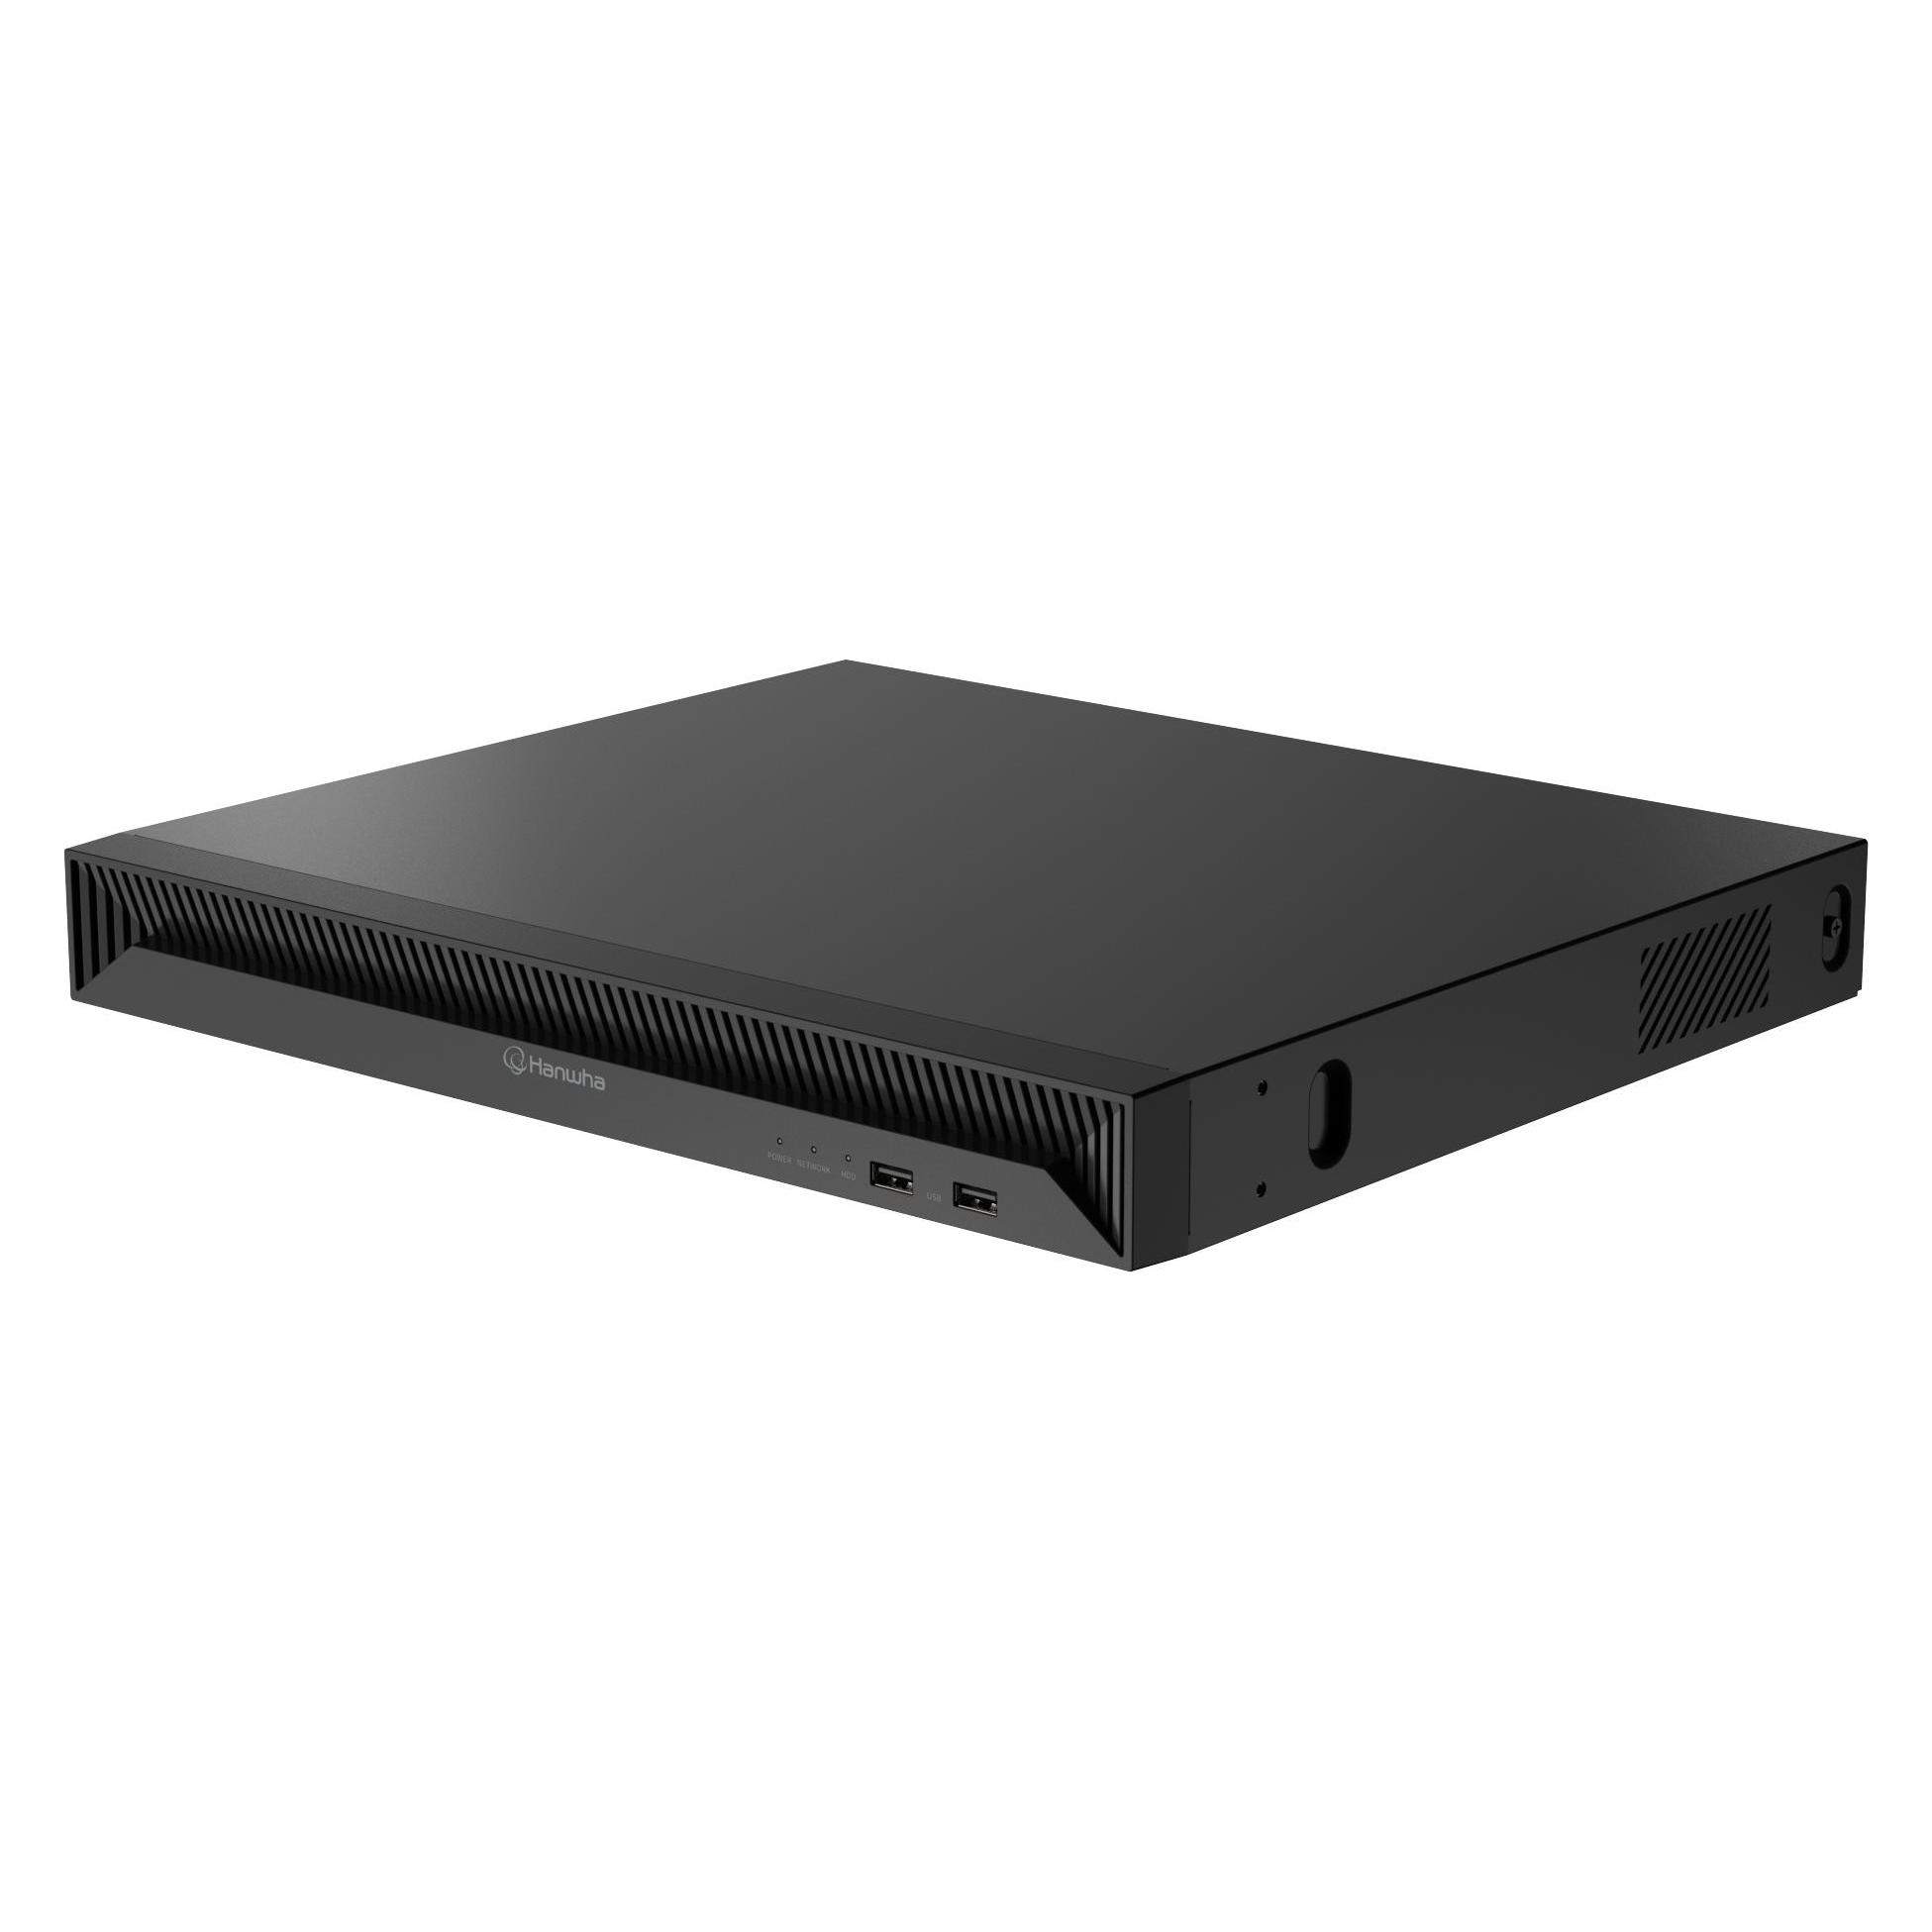
Hanwha WAVE recording server with (Netzwerk Videorecorder (NVR)), Netzwerkkamera ZubehörDer WAVE Recording Server von Hanwha ist ein leistungsstarker Netzwerkvideorecorder (NVR), der speziell für die Integration in moderne Sicherheitslösungen entwickelt wurde. Mit einem robusten Rack-Gehäuse bietet er Platz für bis zu zwei 3,5-Zoll-Festplatten, die eine flexible Speicherkapazität ermöglichen. Der Server ist mit einer Vielzahl von Schnittstellen ausgestattet, darunter HDMI, DisplayPort und mehrere RJ-45-Anschlüsse, die eine einfache Verbindung zu verschiedenen Geräten und Netzwerken gewährleisten. Der WAVE Recording Server ist kompatibel mit Hanwha Vision und unterstützt PoE, was die Installation und den Betrieb vereinfacht. Mit einer Aufzeichnungsbandbreite von 150 Mbit/s ist er in der Lage, hochauflösende Videoübertragungen effizient zu verarbeiten, was ihn zu einer idealen Wahl für anspruchsvolle Überwachungsanwendungen macht. - Rack-Gehäuse für einfache Integration in bestehende Systeme - Unterstützt bis zu zwei 3,5-Zoll-Festplatten für erweiterbare Speicherkapazität - Vielseitige Schnittstellen wie HDMI, DisplayPort und RJ-45 für flexible Konnektivität - Kompatibel mit Hanwha Vision für nahtlose Integration - PoE-Unterstützung für vereinfachte Installation und Betrieb.2284,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Axis Camera Station S1232 Rack Recording Server 16 TB (Intel Xeon E5, 16 GB), ServerDank leistungsstarker Komponenten bietet dieser sichere, skalierbare Aufzeichnungsserver eine hohe Performance und unterstützt leistungsstarke Anwendungen und Funktionen. Inklusive AXIS Camera Station-Lizenzen und verschiedenen RAID-Konfigurationen für flexible Speichermöglichkeiten und zahlreiche Redundanzkonfigurationen. Ein Trusted Platform Module (FIPS 140-2 Level 2-zertifiziert) gewährleistet eine sichere Speicherung aller kryptografischen Schlüssel und Zertifikate. Erhältlich in zwei Varianten mit verschiedenen Speichermöglichkeiten und bereits vorkonfigurierter Software. Alle unterstützten Produkte sind zudem über eine einzige Preisliste erhältlich, so dass Sie alles aus einer Hand beziehen können. Zusätzlich erhalten Sie weitere Serviceleistungen wie „Keep Your Hard Drive“, Vor-Ort-Support am nächsten Werktag und 5 Jahre Gewährleistung.17258,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Hanwha-WAVE-recording-server
-
Token, SteuersatzDer TOKEN Omega C Steuersatz ist eine hochwertige Komponente, die für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-System ausgestattet, bietet dieser Steuersatz eine einfache Installation und Anpassung. Er ist aus robustem Aluminium gefertigt, was sowohl Langlebigkeit als auch ein geringes Gewicht gewährleistet. Der Omega C ist für Gabeln mit einem oberen Durchmesser von 1 1/8" und einem unteren Durchmesser von 1.5" konzipiert, was ihn zu einer vielseitigen Wahl für verschiedene Fahrradtypen macht. Die semi-integrierte Lagerkonstruktion sorgt für eine reibungslose Funktion und eine verbesserte Leistung, während die schwarze Farbgebung eine zeitlose Ästhetik bietet. Dieser Steuersatz ist ideal für Radfahrende, die Wert auf Qualität und Zuverlässigkeit legen. - Ahead-System für einfache Installation und Anpassung - Hergestellt aus leichtem und langlebigem Aluminium - Semi-integrierte Lagerkonstruktion für reibungslose Funktion - Kompatibel mit Gabeln mit 1 1/8" und 1.5" Durchmesser.155,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rühmer, Dennis: Home ServerHome Server , Das eigene Netzwerk mit Intel NUC oder Raspberry Pi. Über 800 Seiten Praxiswissen und Tipps für Maker und Tekkies , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20201128, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Rühmer, Dennis, Seitenzahl/Blattzahl: 800, Themenüberschrift: COMPUTERS / General, Keyword: Hand-Buch Bücher Wissen Lernen Tutorials Workshops Kurse; Maker Smart-Home; Heim-Server; Raspberry Pi 4; Intel-NUC; Home Cloud; NextCloud openVPN Asterisk; Netzwerke zuhause einrichten; Computer PC macOS Windows Linux; Home-Cloud; Samba Datei-Server; Kodi; NAS Selbst-Bau; Pi-hole, Fachschema: Informatik~Informationstechnologie~IT~Technologie / Informationstechnologie~EDV / Theorie / Allgemeines~Internet / Client/Server~Client/Server, Fachkategorie: Informatik~Informationstechnik (IT), allgemeine Themen~Client-Server-Netzwerke, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Server, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 249, Breite: 184, Höhe: 50, Gewicht: 1587, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 237856544,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie erstelle ich einen Teamspeak 3 Server Token auf Debian 7?
Um einen Teamspeak 3 Server Token auf Debian 7 zu erstellen, musst du zuerst den Teamspeak 3 Server auf deinem System installieren. Danach navigiere zum Installationsverzeichnis des Servers und führe das Skript "ts3server_create_token" aus. Dieses Skript erstellt einen neuen Token, den du dann verwenden kannst, um dich als Serveradministrator anzumelden. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.