Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
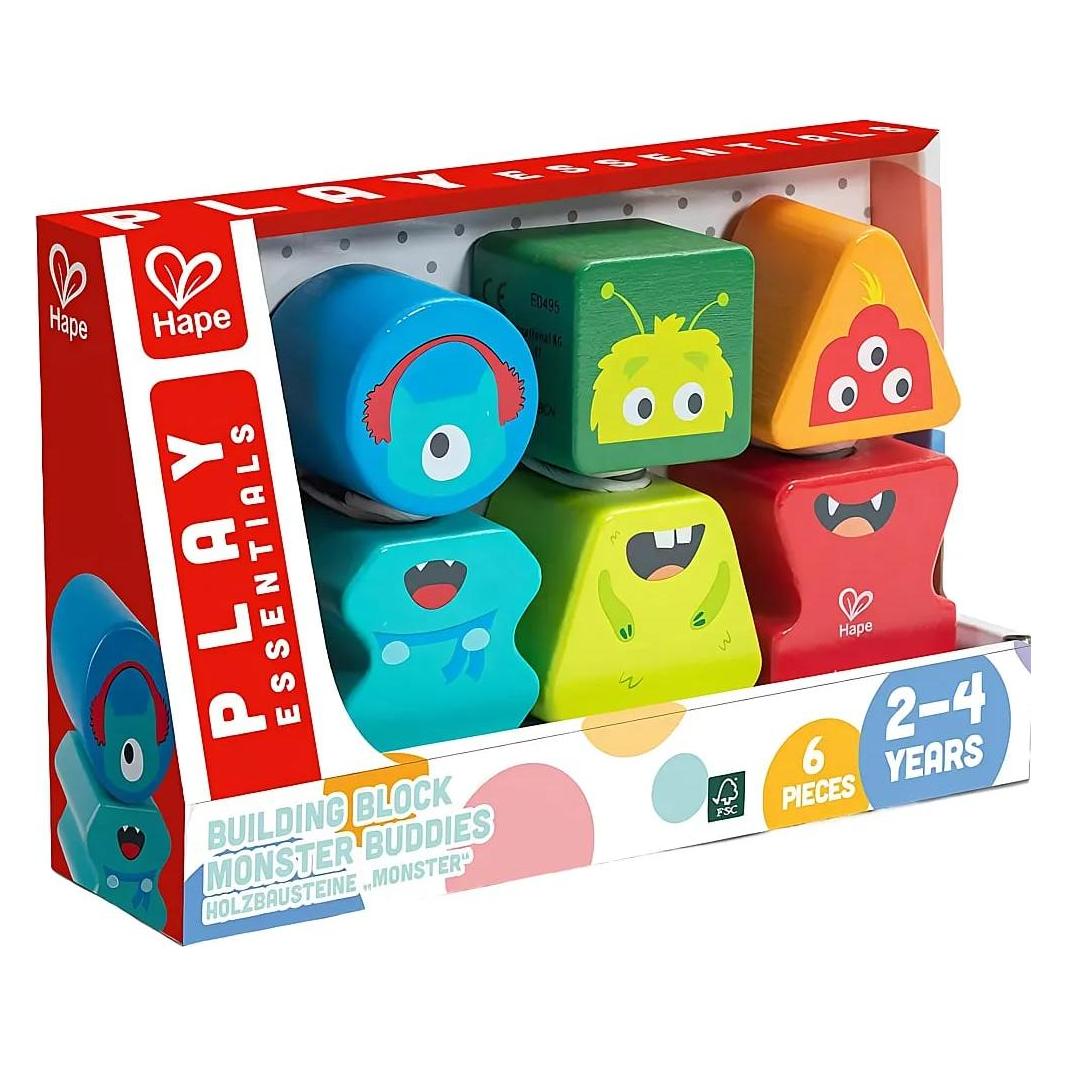
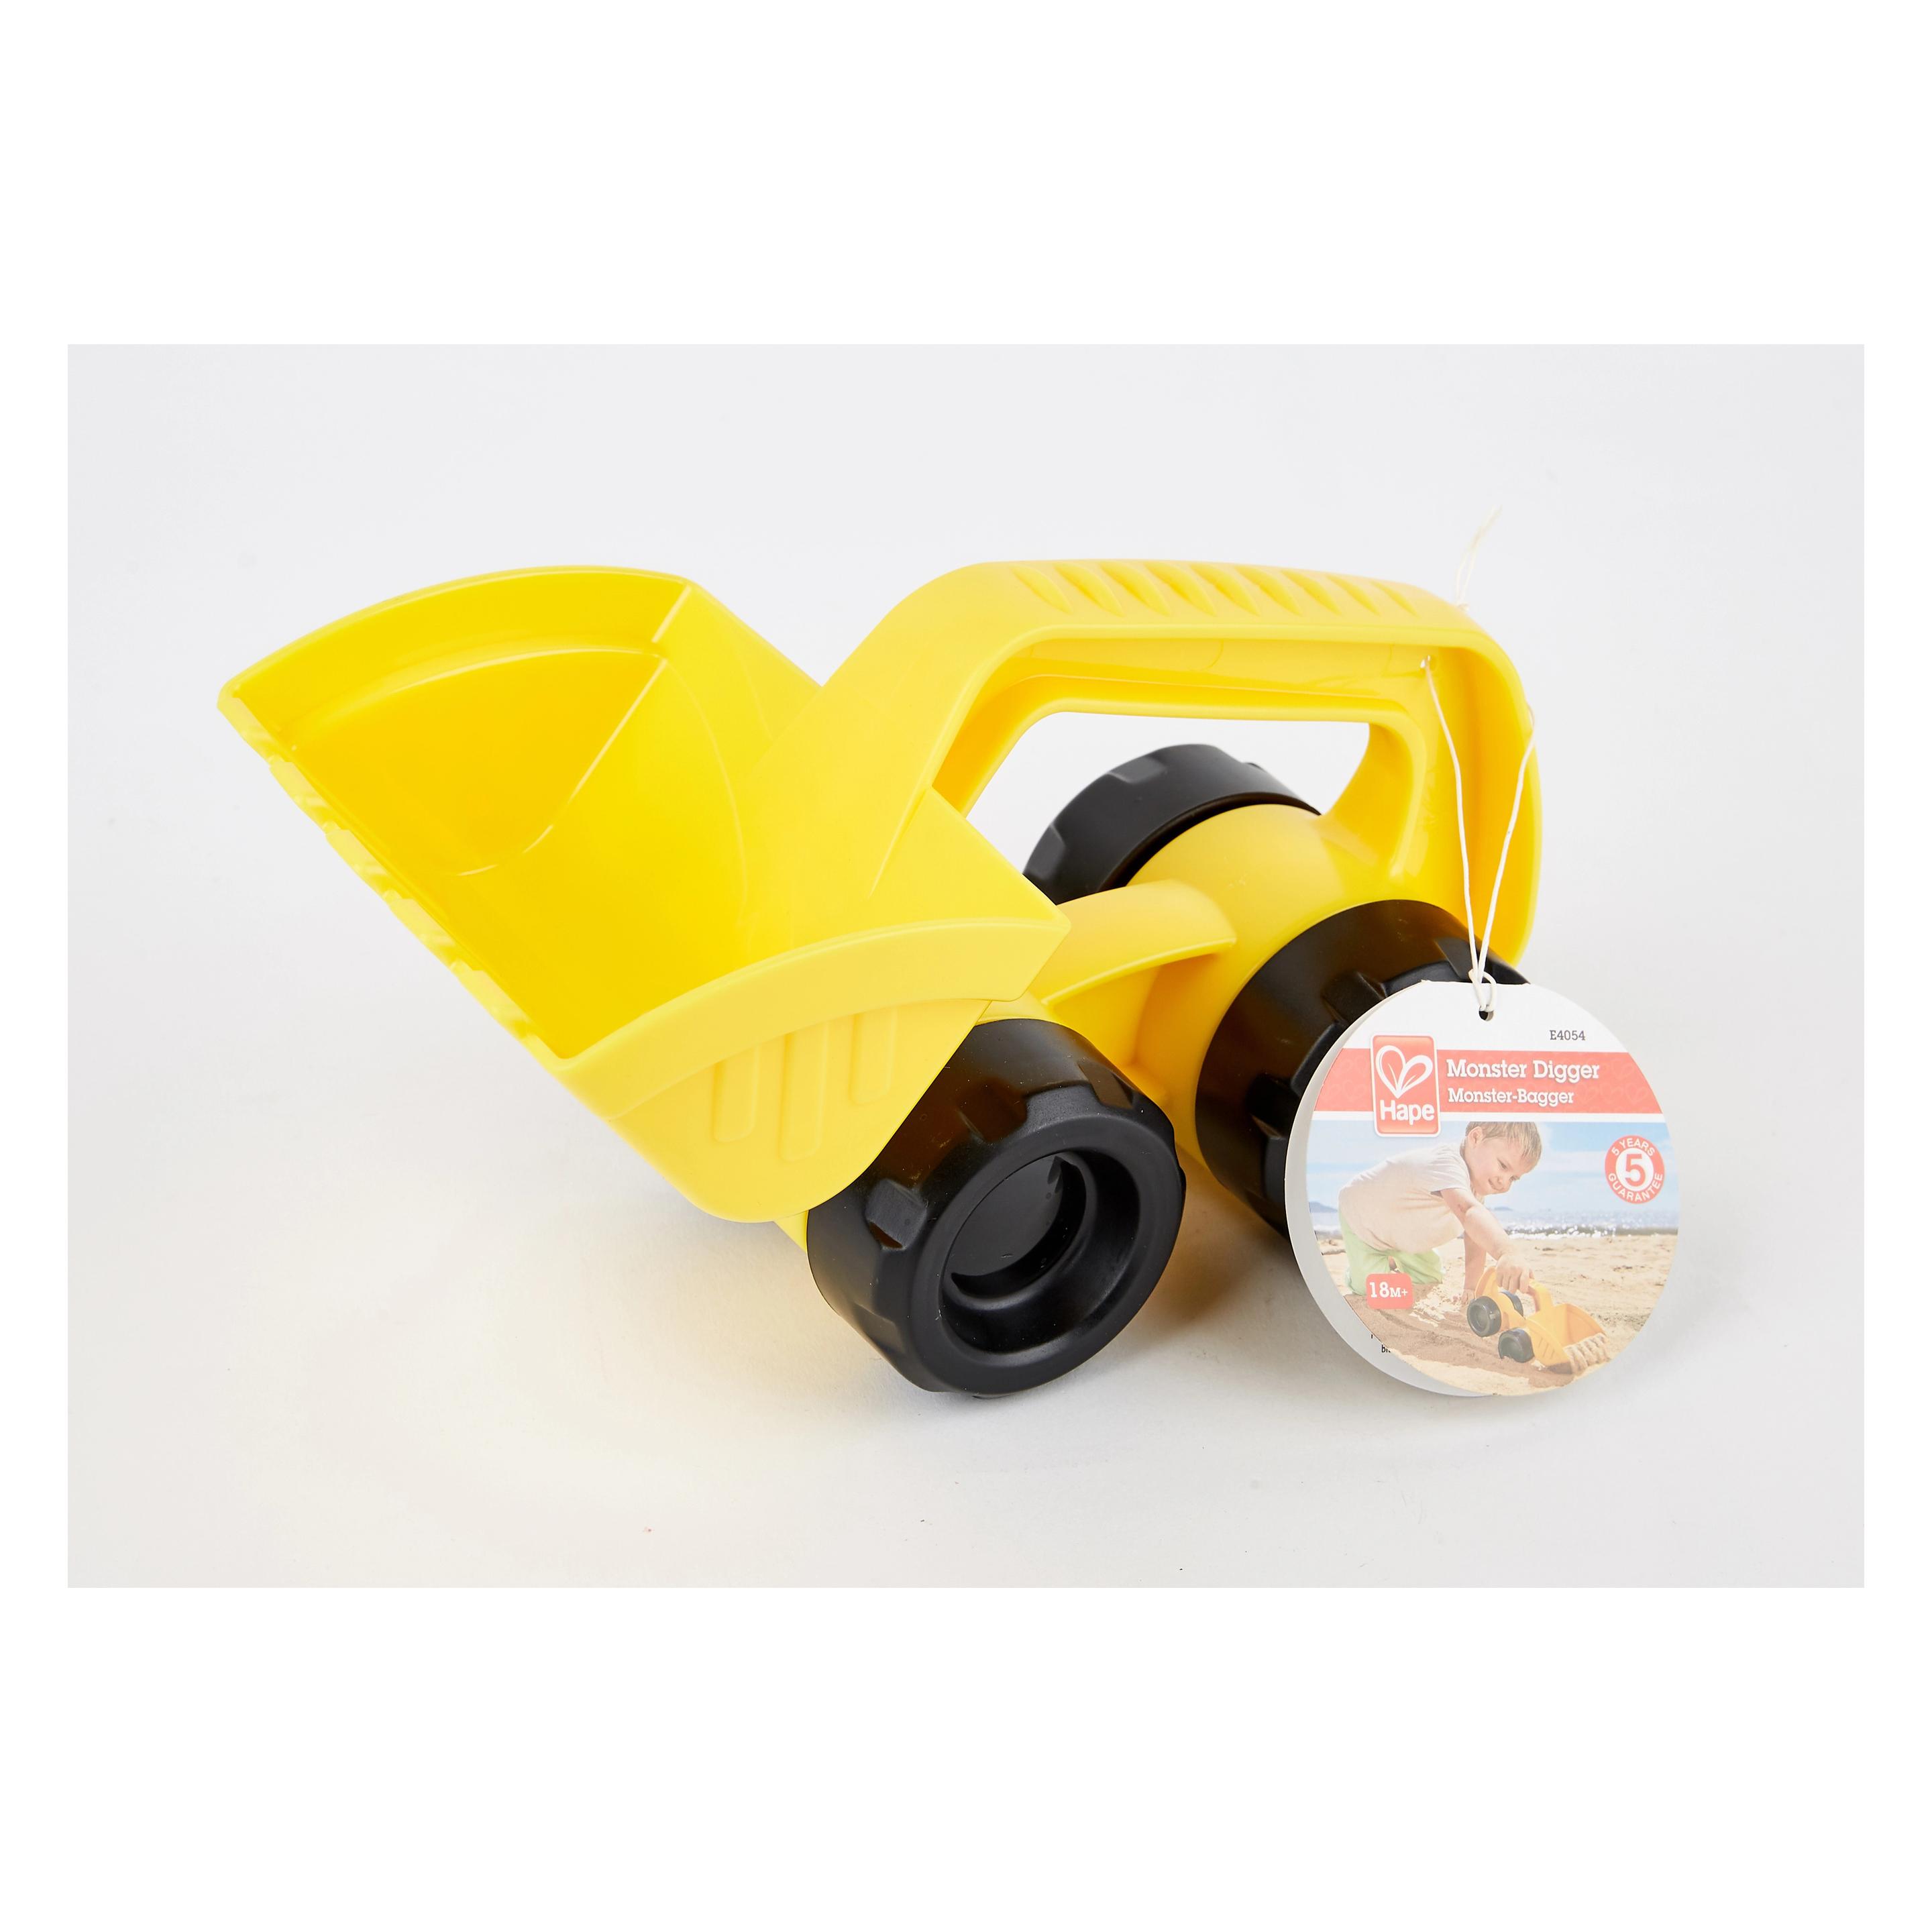
Ähnliche Suchbegriffe für Hape-Building-Block-Monster
Top-Angebote
Produkte zum Begriff Hape-Building-Block-Monster:
-
Paladone - Minecraft Block Building - LampeMinecrafters will love this amazing light up level scene with 16 separate conductive blocks that illuminate and can be arranged in any combination upon the bedrock base. The different blocks include grass, TNT, diamond ore, Redstone, gold and more. This Minecraft Block Building Light is supplied in a printed gift box and makes the perfect gift for any gamer or fan of Minecraft. It also makes a great, unique addition to any collection of Minecraft Memorabilia for those in the fandom. Supplied as a conductive block building light in a printed closed box. Stack any combinations of blocks to create a custom light up level scene. The light is mains powered and comes with a plug.36,99 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
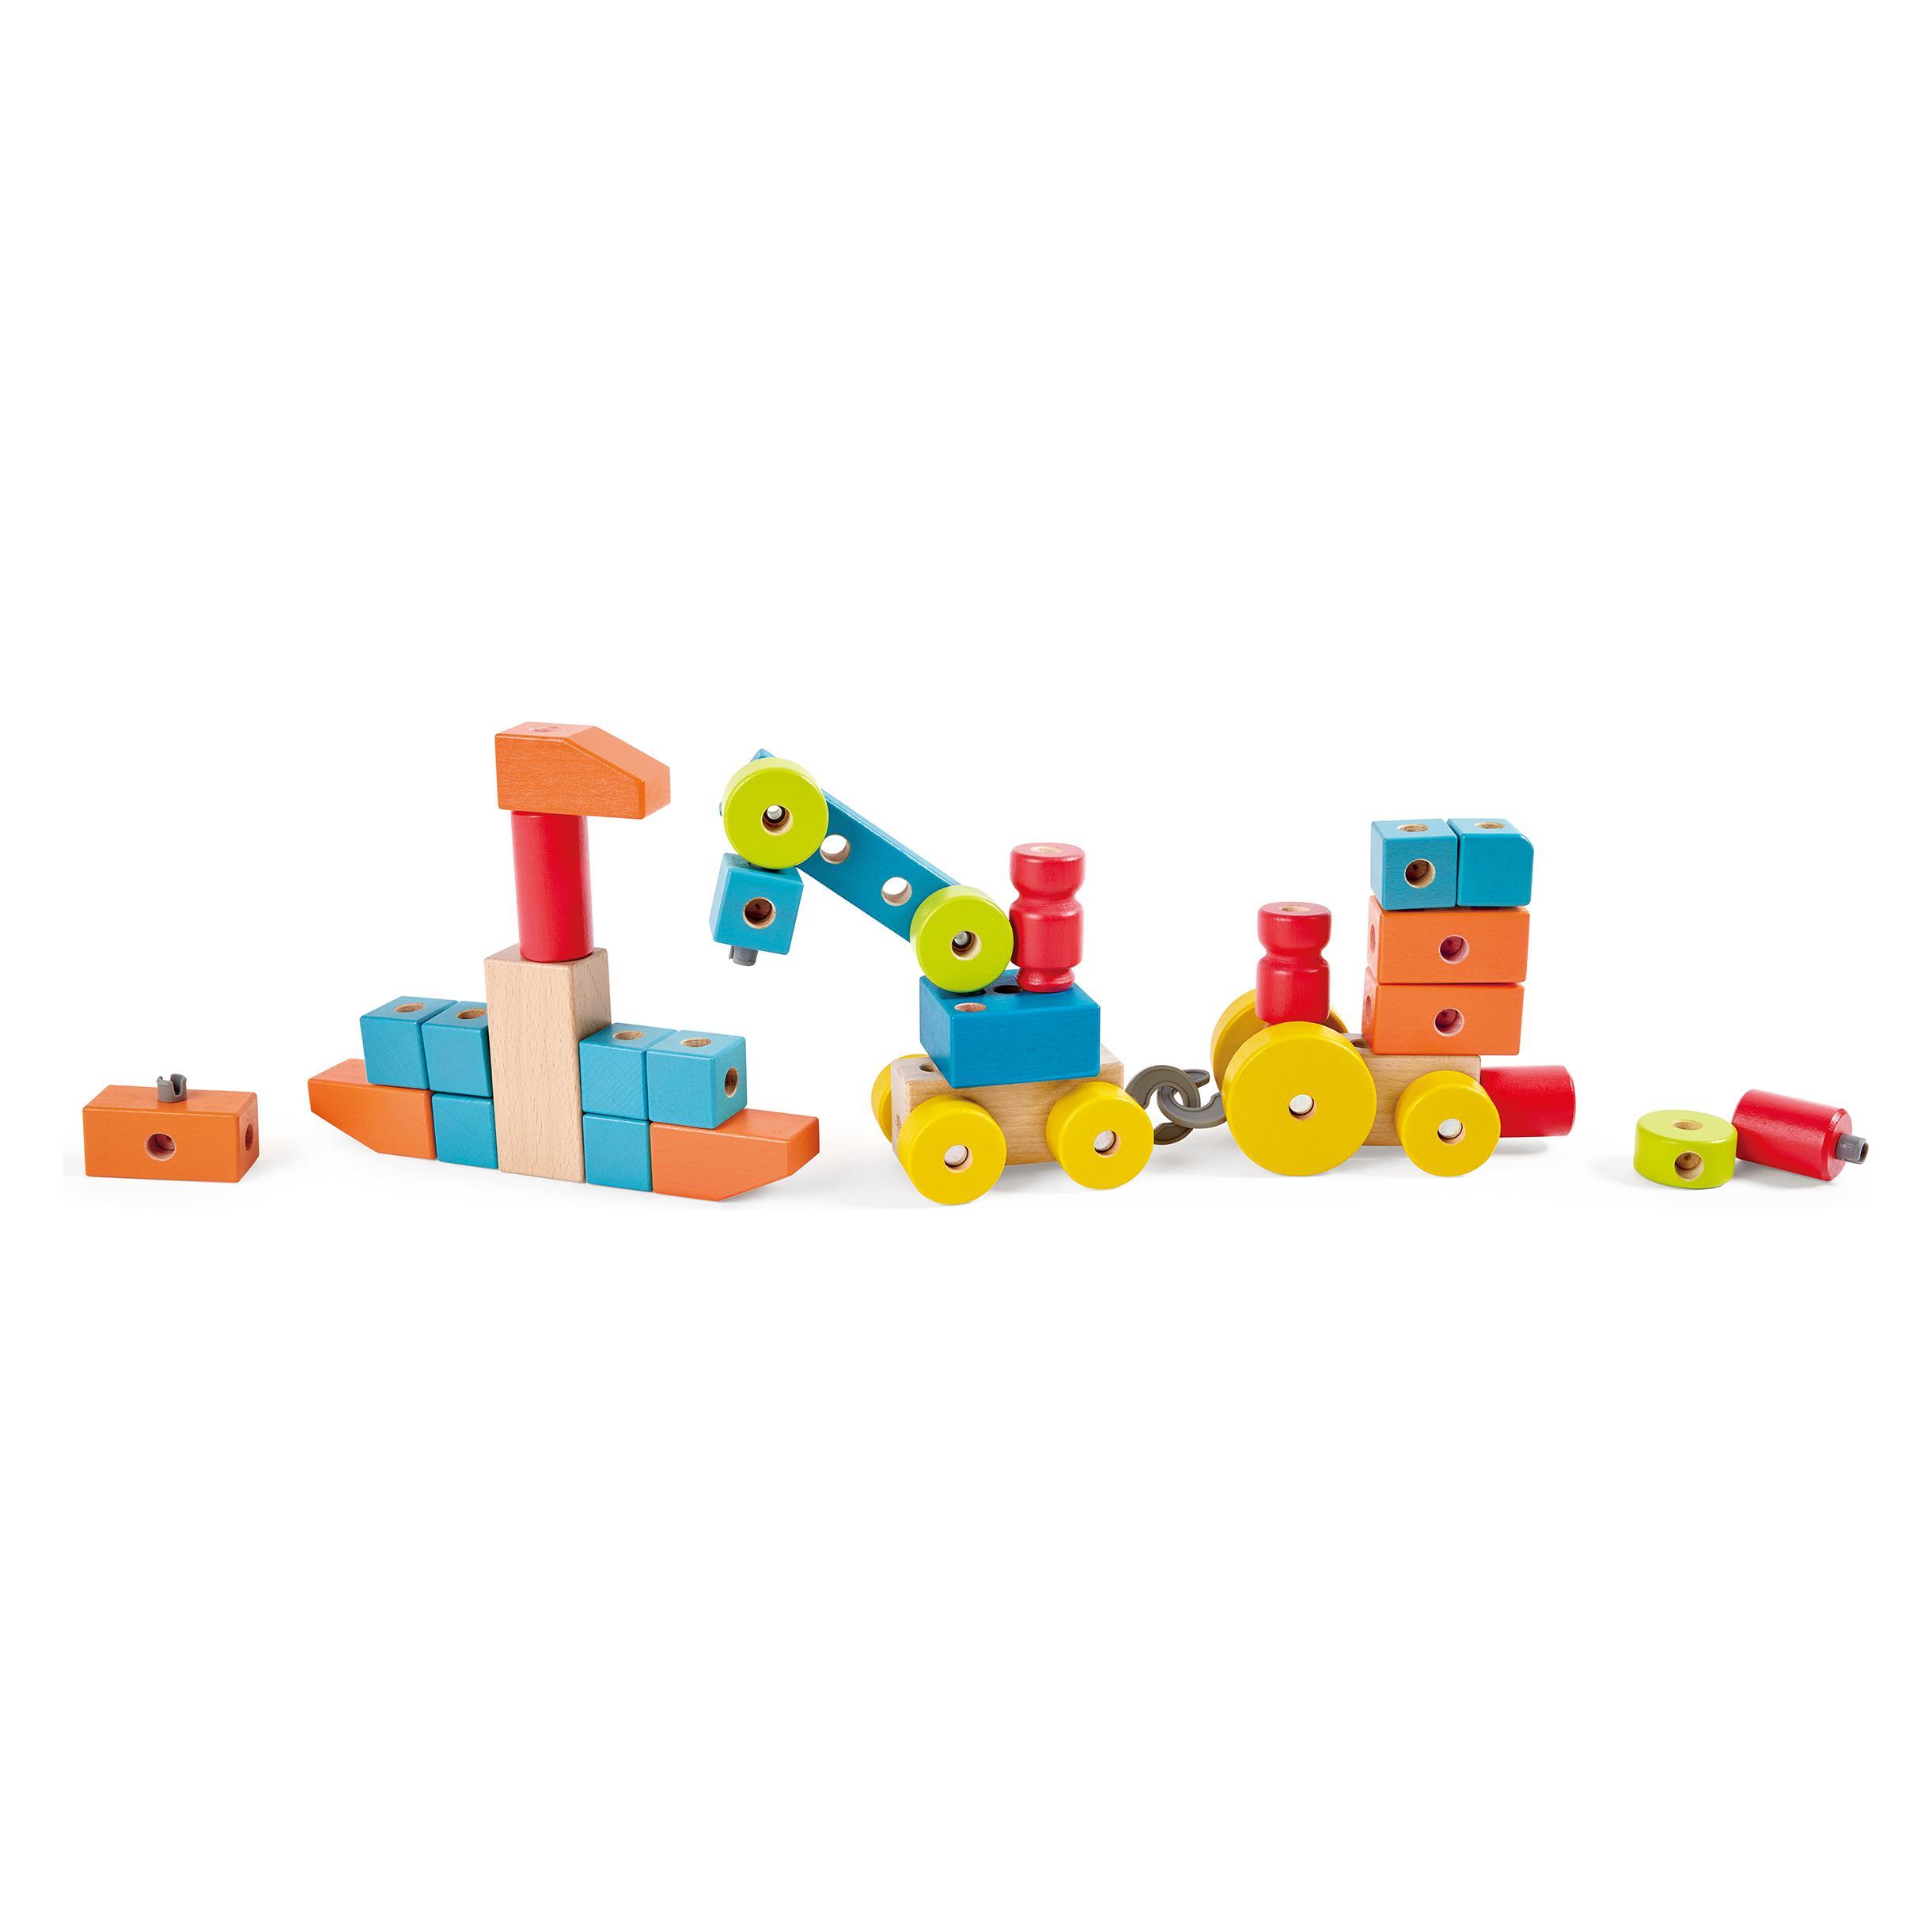


-
Auf welchem Block können keine Monster spawnen?
Auf welchem Block können keine Monster spawnen? In Minecraft können keine Monster auf einem beleuchteten Block spawnen. Das bedeutet, dass wenn ein Block ausreichend beleuchtet ist, keine feindlichen Kreaturen in der Nähe spawnen können. Spieler können dies nutzen, um ihre Basis oder ihr Dorf vor feindlichen Angriffen zu schützen, indem sie genügend Lichtquellen platzieren. Es ist daher wichtig, sicherzustellen, dass alle wichtigen Bereiche gut beleuchtet sind, um unerwünschte Monster zu vermeiden. So können Spieler eine sichere Umgebung schaffen, in der sie ungestört bauen und erkunden können. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Hape Kerkeling Bücher
Ich bin dann mal wegDer Junge muss an di...Ein Mann, ein FjordFrisch hapeziert...Mehr Ergebnisse **
Top-Angebote
Produkte zum Begriff Hape-Building-Block-Monster:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Auf welchem Block können keine Monster spawnen?
Auf welchem Block können keine Monster spawnen? In Minecraft können keine Monster auf einem beleuchteten Block spawnen. Das bedeutet, dass wenn ein Block ausreichend beleuchtet ist, keine feindlichen Kreaturen in der Nähe spawnen können. Spieler können dies nutzen, um ihre Basis oder ihr Dorf vor feindlichen Angriffen zu schützen, indem sie genügend Lichtquellen platzieren. Es ist daher wichtig, sicherzustellen, dass alle wichtigen Bereiche gut beleuchtet sind, um unerwünschte Monster zu vermeiden. So können Spieler eine sichere Umgebung schaffen, in der sie ungestört bauen und erkunden können. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Hape-Building-Block-Monster
-
Paladone - Minecraft Block Building - LampeMinecrafters will love this amazing light up level scene with 16 separate conductive blocks that illuminate and can be arranged in any combination upon the bedrock base. The different blocks include grass, TNT, diamond ore, Redstone, gold and more. This Minecraft Block Building Light is supplied in a printed gift box and makes the perfect gift for any gamer or fan of Minecraft. It also makes a great, unique addition to any collection of Minecraft Memorabilia for those in the fandom. Supplied as a conductive block building light in a printed closed box. Stack any combinations of blocks to create a custom light up level scene. The light is mains powered and comes with a plug.36,99 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Paladone Products - Minecraft Block Building - LeuchtenDie Minecraft Block Building Lampe ist ein offiziell lizenziertes Beleuchtungsaccessoire mit dem ikonischen Blockdesign aus dem beliebten Minecraft-Universum. Gefertigt aus langlebigem Polycarbonat-Material, misst diese Lampe etwa 15 cm in der Höhe und 10 cm in der Breite bei einem Gewicht von ungefähr 450 g. Das mehrfarbige Design repliziert präzise die klassische Minecraft-Block-Ästhetik und macht sie zu einem idealen Dekorationsstück für Gaming-Enthusiasten und Sammler. Dieses Unisex-Produkt ist besonders geeignet für Kinder und junge Erwachsene, die Minecraft-thematisierte Merchandise-Artikel schätzen. Die Lampe bietet indirekte Beleuchtung, die eine warme, einladende Atmosphäre in Schlafzimmern, Gaming-Räumen oder Vitrinen schafft. Ihre kompakten Abmessungen machen sie vielseitig für verschiedene Platzierungsoptionen, während sie die markante Minecraft-Optik beibehält. Die Polycarbonat-Konstruktion gewährleistet Langlebigkeit und Widerstandsfähigkeit gegen alltägliche Abnutzung, wodurch die lebendigen Farben und die strukturelle Integrität langfristig erhalten bleiben. Das Produkt trägt die Modellnummer PP6596MCF und wird unter offizieller Minecraft-Lizenz hergestellt, was Authentizität in Design und Qualitätsstandards sicherstellt. Die Lampe arbeitet mit Standard-Haushaltsstrom und verfügt über energieeffiziente LED-Technologie für dauerhafte Beleuchtung mit minimalem Stromverbrauch. Ihr neutrales Farbschema und universelles Design machen sie mit verschiedenen Raumdekorationen und persönlichen Stilen kompatibel. Das Produkt repräsentiert eine funktionale und dekorative Beleuchtungslösung, die praktische Illumination mit Sammlerwert für Minecraft-Fans verbindet. Pflegehinweise umfassen das Abwischen mit einem trockenen Tuch zur Reinigung und das Vermeiden von direkter Sonneneinstrahlung oder Feuchtigkeit, um die Materialqualität und Farbbrillanz zu erhalten.42,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Hape Kerkeling Bücher
Ich bin dann mal wegDer Junge muss an di...Ein Mann, ein FjordFrisch hapeziert...Mehr Ergebnisse **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.