Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Happy-Baby-Activity-Roller
Top-Angebote
Produkte zum Begriff Happy-Baby-Activity-Roller:
-
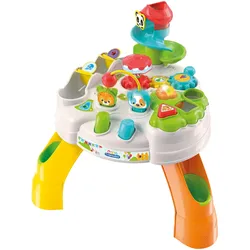
Clementoni baby Activity-Spieltisch Baby-Park, mehrfarbigDer Activity-Spieltisch Baby-Park von Clementoni macht das Kind sofort neugierig. Greifen, drücken, tasten und spielen – der Spieltisch bietet dem Nachwuchs beste Unterhaltung und fördert seine Sinne. Spieltisch von Clementoni Tasten, Kugelbahn, Zahnräder, Formen Lichter, Geräusche, Knopfzellen 3x LR44 / AG13 (1,5V) inklusive Kunststoff ab 12 Monaten Der vielseitige, interaktive und elektronische Spiel-Tisch ist ein bunter Themenpark. Der Formenbereich macht Kinder mit Lichtern und Geräuschen neugierig. Die Zahnräder drehen sich. Werden die Tasten gedrückt, bewegen sich die Figuren. Der Spieltisch beinhaltet eine lustige Bahn mit Bällen, die in den Füßen des Tisches endet. Aussparungen von Kreis, Dreieck und Viereck laden das Kind dazu ein, die richtigen Formen aufzusetzen. Der Spieltisch verbessert die Hand-Auge-Koordination und fördert die visuelle Wahrnehmung. Das Kind lernt, Farben und Formen zu unterscheiden. Es erforscht die Beziehungen von Ursachen und Wirkung.40,99 €*Versand: 1,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Happy-Baby-Activity-Roller:
-
Happy Baby Activity RollerAktivitätsrolle trainiert Motorik und Koordination des Kindes mit frischen Farben, kräftigen Mustern, einem spannenden Spiegel und herausfordernden Ringen zum Bewegen. HAPPY BABY Activity Roller ist ein multifunktionales Rollspielzeug, das Babys unterstützt, die immer mobiler werden, und die Entwicklung der Motorik durch praktisches Spielen fördert. Rollendes Aktivitätsspielzeug zum Koordinationstraining Frische Farben und kräftige Muster Integrierter Spiegel für visuelle Beschäftigung Ringe zum Bewegen für interaktives Spielen Geeignet ab 6 Monaten Fördert aktives Spielen, das frühe Bewegung und die Entwicklung von Fähigkeiten unterstützt.23,79 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Clementoni baby Activity-Spieltisch Baby-Park, mehrfarbigDer Activity-Spieltisch Baby-Park von Clementoni macht das Kind sofort neugierig. Greifen, drücken, tasten und spielen – der Spieltisch bietet dem Nachwuchs beste Unterhaltung und fördert seine Sinne. Spieltisch von Clementoni Tasten, Kugelbahn, Zahnräder, Formen Lichter, Geräusche, Knopfzellen 3x LR44 / AG13 (1,5V) inklusive Kunststoff ab 12 Monaten Der vielseitige, interaktive und elektronische Spiel-Tisch ist ein bunter Themenpark. Der Formenbereich macht Kinder mit Lichtern und Geräuschen neugierig. Die Zahnräder drehen sich. Werden die Tasten gedrückt, bewegen sich die Figuren. Der Spieltisch beinhaltet eine lustige Bahn mit Bällen, die in den Füßen des Tisches endet. Aussparungen von Kreis, Dreieck und Viereck laden das Kind dazu ein, die richtigen Formen aufzusetzen. Der Spieltisch verbessert die Hand-Auge-Koordination und fördert die visuelle Wahrnehmung. Das Kind lernt, Farben und Formen zu unterscheiden. Es erforscht die Beziehungen von Ursachen und Wirkung.40,99 €*Versand: 1,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Happy-Baby-Activity-Roller
-
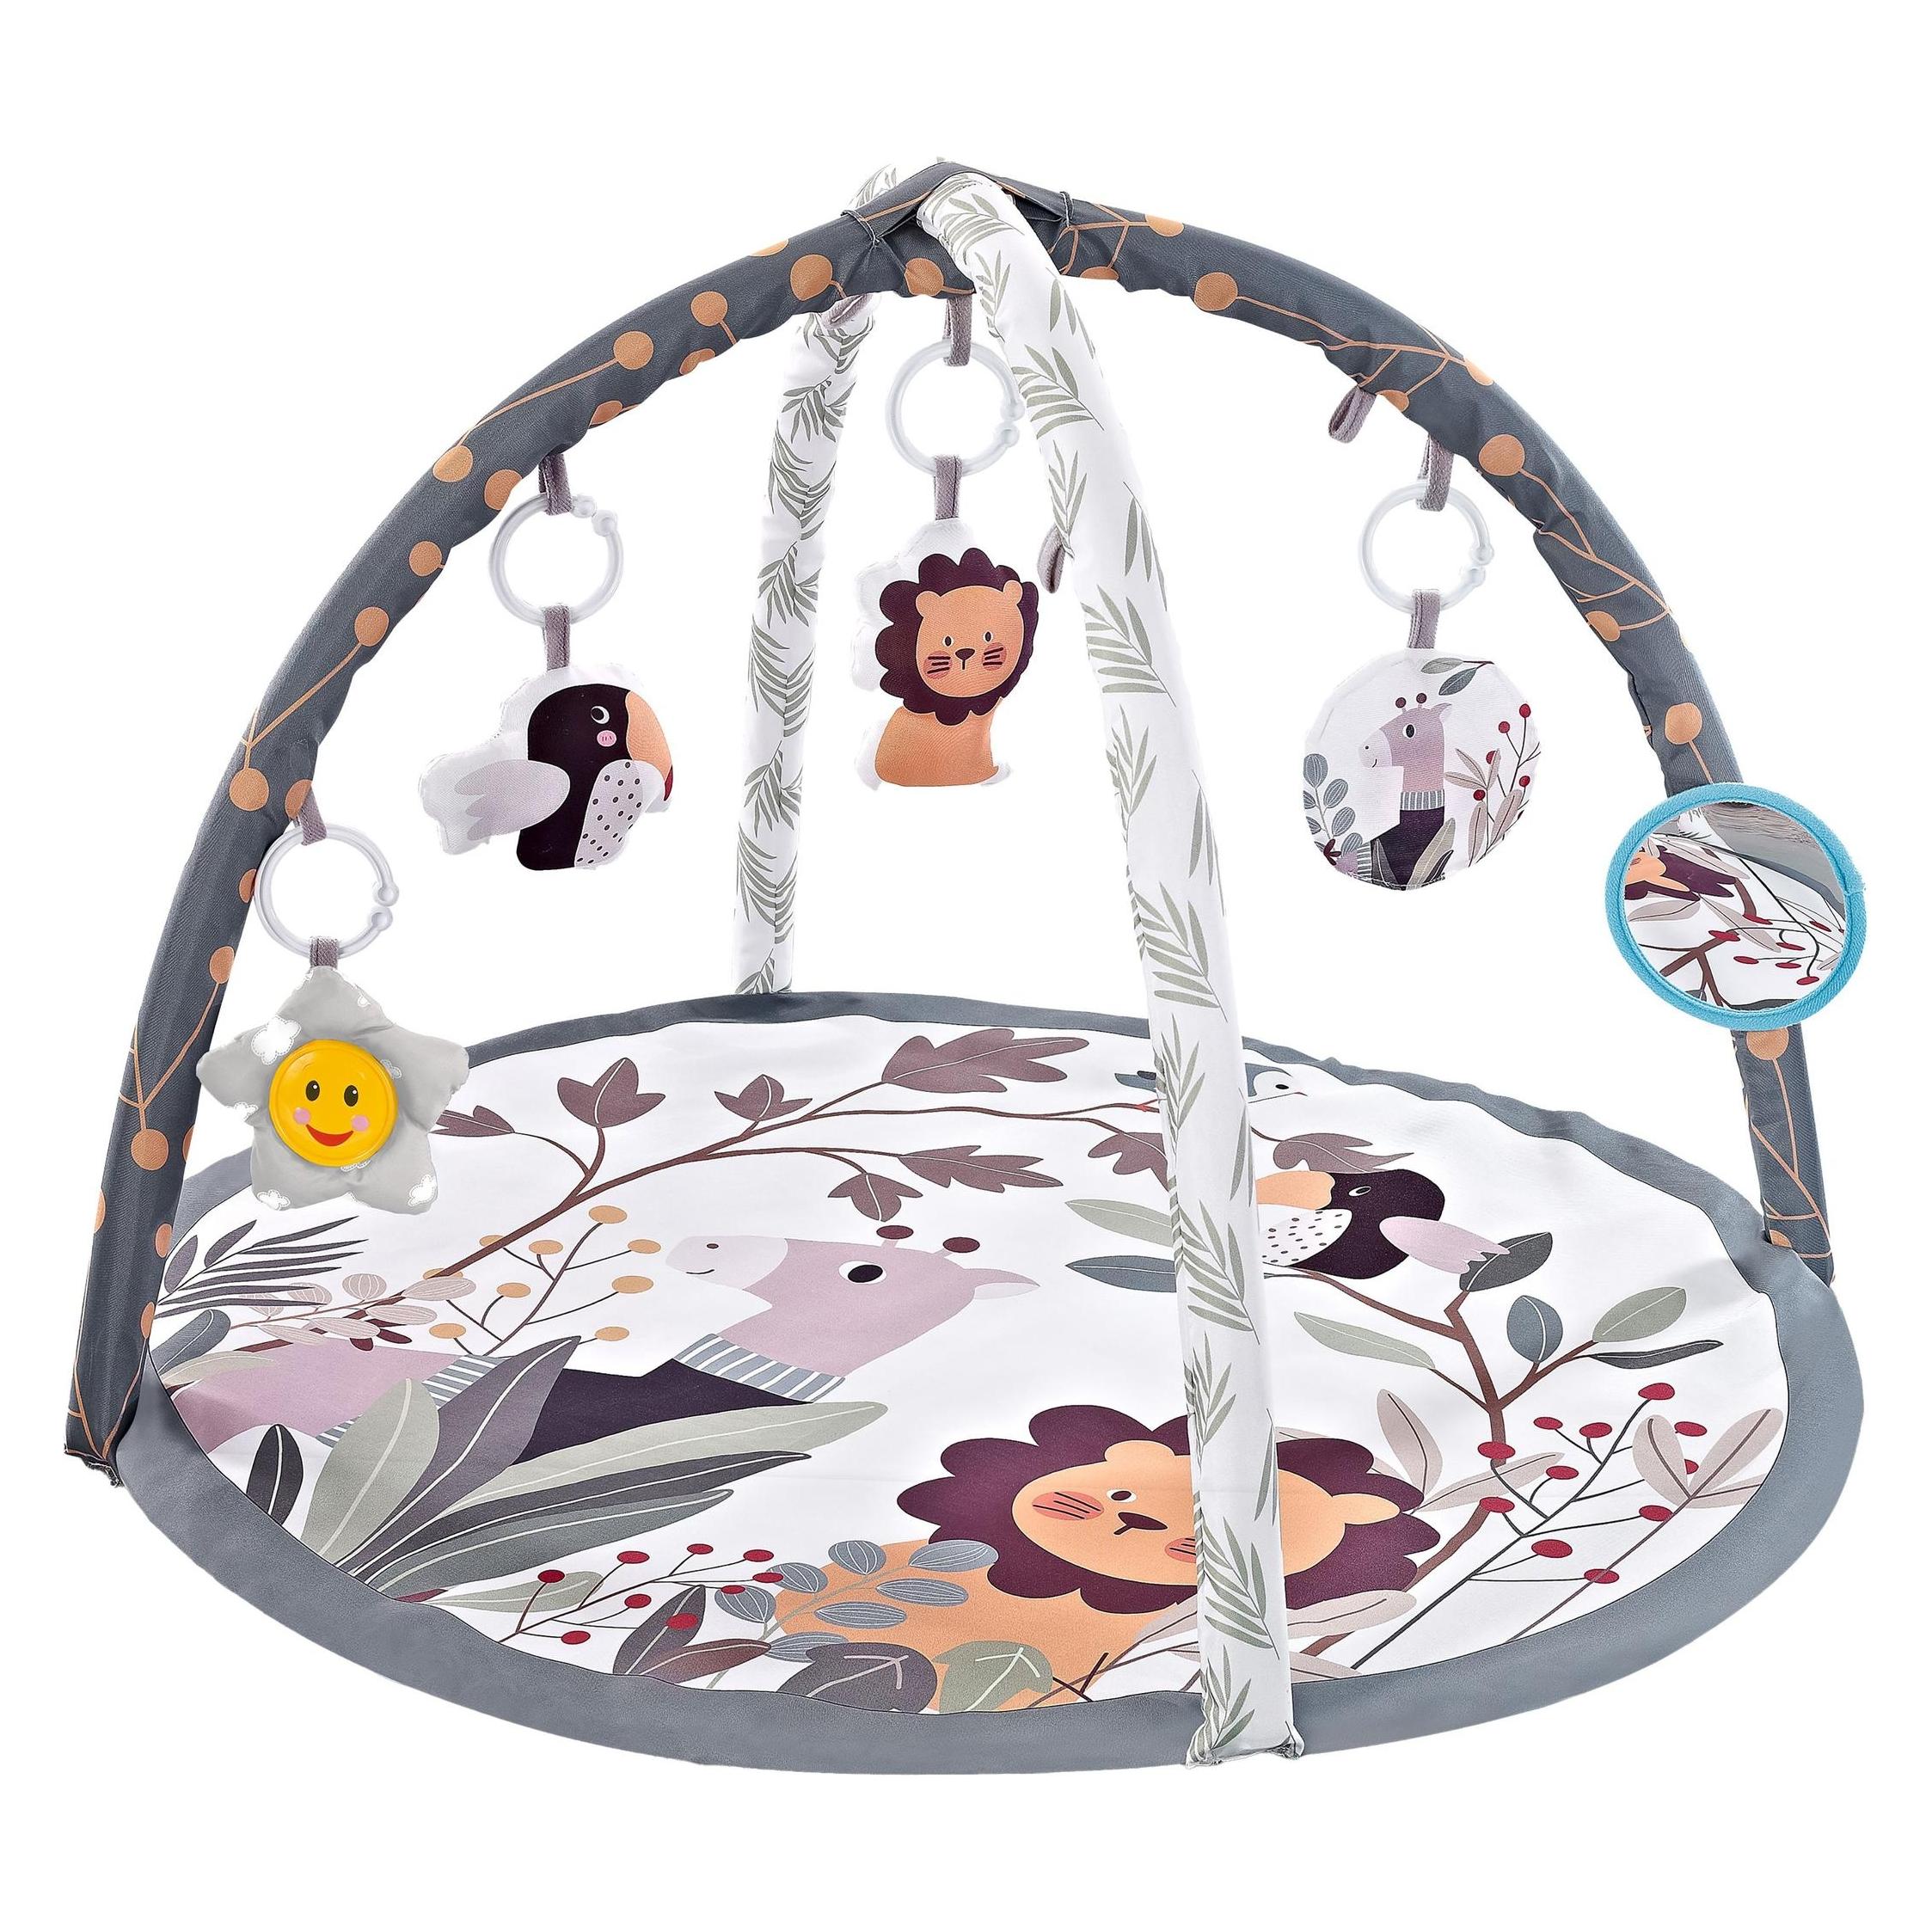
Baby's only, Krabbeldecke + Spielbogen, Baby ActivityDer Spielbogen ist weich gepolstert und bietet ein angenehmes Liegegefühl. Oberhalb der Liegefläche hängen die flauschigen Figuren. Durch sein modernes Design passt der Spielbogen in jede Wohnung bestens hinein.75,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Activity JuniorActivity Junior , Garantiert viel Spaß! Lachsalven und rauchende Köpfe, Aktionen mit Händen und Füßen - und die Zeit läuft! Activity-Spaß fordert die Kreativität der Spieler-jetzt auch für Kinder ab 8. Auch hier geht es darum, Wörter zu umschreiben, darzustellen oder zu zeichnen. M it 990 der Altersgruppe entsprechenden Begriffen. Hände, Füße und Lachmuskeln der Kids kommen unter Garantie nicht zur Ruhe. , > , Produktform: Spiele, Fachschema: Non Books / Spiele / Aktions- und Reaktionsspiele, Interesse Alter: empfohlenes Alter: ab 8 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 8, Warengruppe: NB/Kinderbücher/Kinderbeschäftigung/Spielgesch., Fachkategorie: Frühe Kindheit / Frühkindliche Bildung, Text Sprache: ger, UNSPSC: 95049080, Warenverzeichnis für die Außenhandelsstatistik: 95049080, Sender’s product category: NONBO, Verlag: Piatnik Deutschland GmbH, Verlag: Piatnik Deutschland GmbH, Warnung vor Sicherheitsrisiken in der EU: Achtung! Nicht für Kinder unter 36 Monaten geeignet! Erstickungsgefahr! Adresse aufbewahren!, Länge: 349, Breite: 222, Höhe: 44, Gewicht: 920, Produktform: Spiele, Genre: Importe, Genre: Importe, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Lagerartikel,31,48 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.