Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Happy-Friend-HF-Baby
Top-Angebote
Produkte zum Begriff Happy-Friend-HF-Baby:
-
Happy Friend StrollerPuppenbuggy HAPPY FRIEND für Puppen mit Sicherheitsgurt, damit die Puppe sicher sitzt, vier Rädern zum Rollen und einem faltbaren Design für einfachen Transport und Aufbewahrung. Fahre mit deiner Puppe in diesem Buggy spazieren, sichere die Puppe mit dem Sicherheitsgurt und macht euch gemeinsam auf zu neuen Abenteuern. Geeignet ab 3 Jahren. Der Sicherheitsgurt hält die Puppe sicher an ihrem Platz Rollt auf vier Rädern Lässt sich für Transport und Aufbewahrung zusammenklappen Empfohlenes Alter: ab 3 Jahren Leicht zu verstauen und bereit, wenn die Spielzeit nach einem Spaziergang ruft.16,46 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Happy Friend PramPuppenwagen HAPPY FRIEND Pram mit verstellbarem Verdeck und integriertem Stauraum, einschließlich eines Fachs unter dem Sitz und einer enthaltenen Tasche. Als realistischer Wagen für deine Lieblingspuppe gestaltet, können die Kleinen wie Mama und Papa spielen und dabei Puppenzubehör ordentlich verstauen. Verstellbares Verdeck Stauraumfach unter dem Sitz Inklusive Aufbewahrungstasche Geeignet ab 3 Jahren Praktischer Stauraum und realistisches Design machen das Puppenspiel organisierter und spannender.46,46 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was bedeutet HF?
HF steht für Hochfrequenz und bezeichnet elektromagnetische Wellen mit einer Frequenz zwischen 3 und 30 Megahertz. Diese Wellen werden unter anderem für den Rundfunk, Mobilfunk und Funkübertragungen verwendet. HF wird auch in der Medizin für die Hochfrequenztherapie eingesetzt, um Gewebe zu erwärmen und zu behandeln. Zudem spielt HF in der Technik eine wichtige Rolle, beispielsweise bei der drahtlosen Datenübertragung oder in der Radar- und Funktechnik. In der Physik bezeichnet HF auch die höchste Frequenz im hörbaren Bereich des menschlichen Gehörs. **
Top-Angebote
Produkte zum Begriff Happy-Friend-HF-Baby:
-
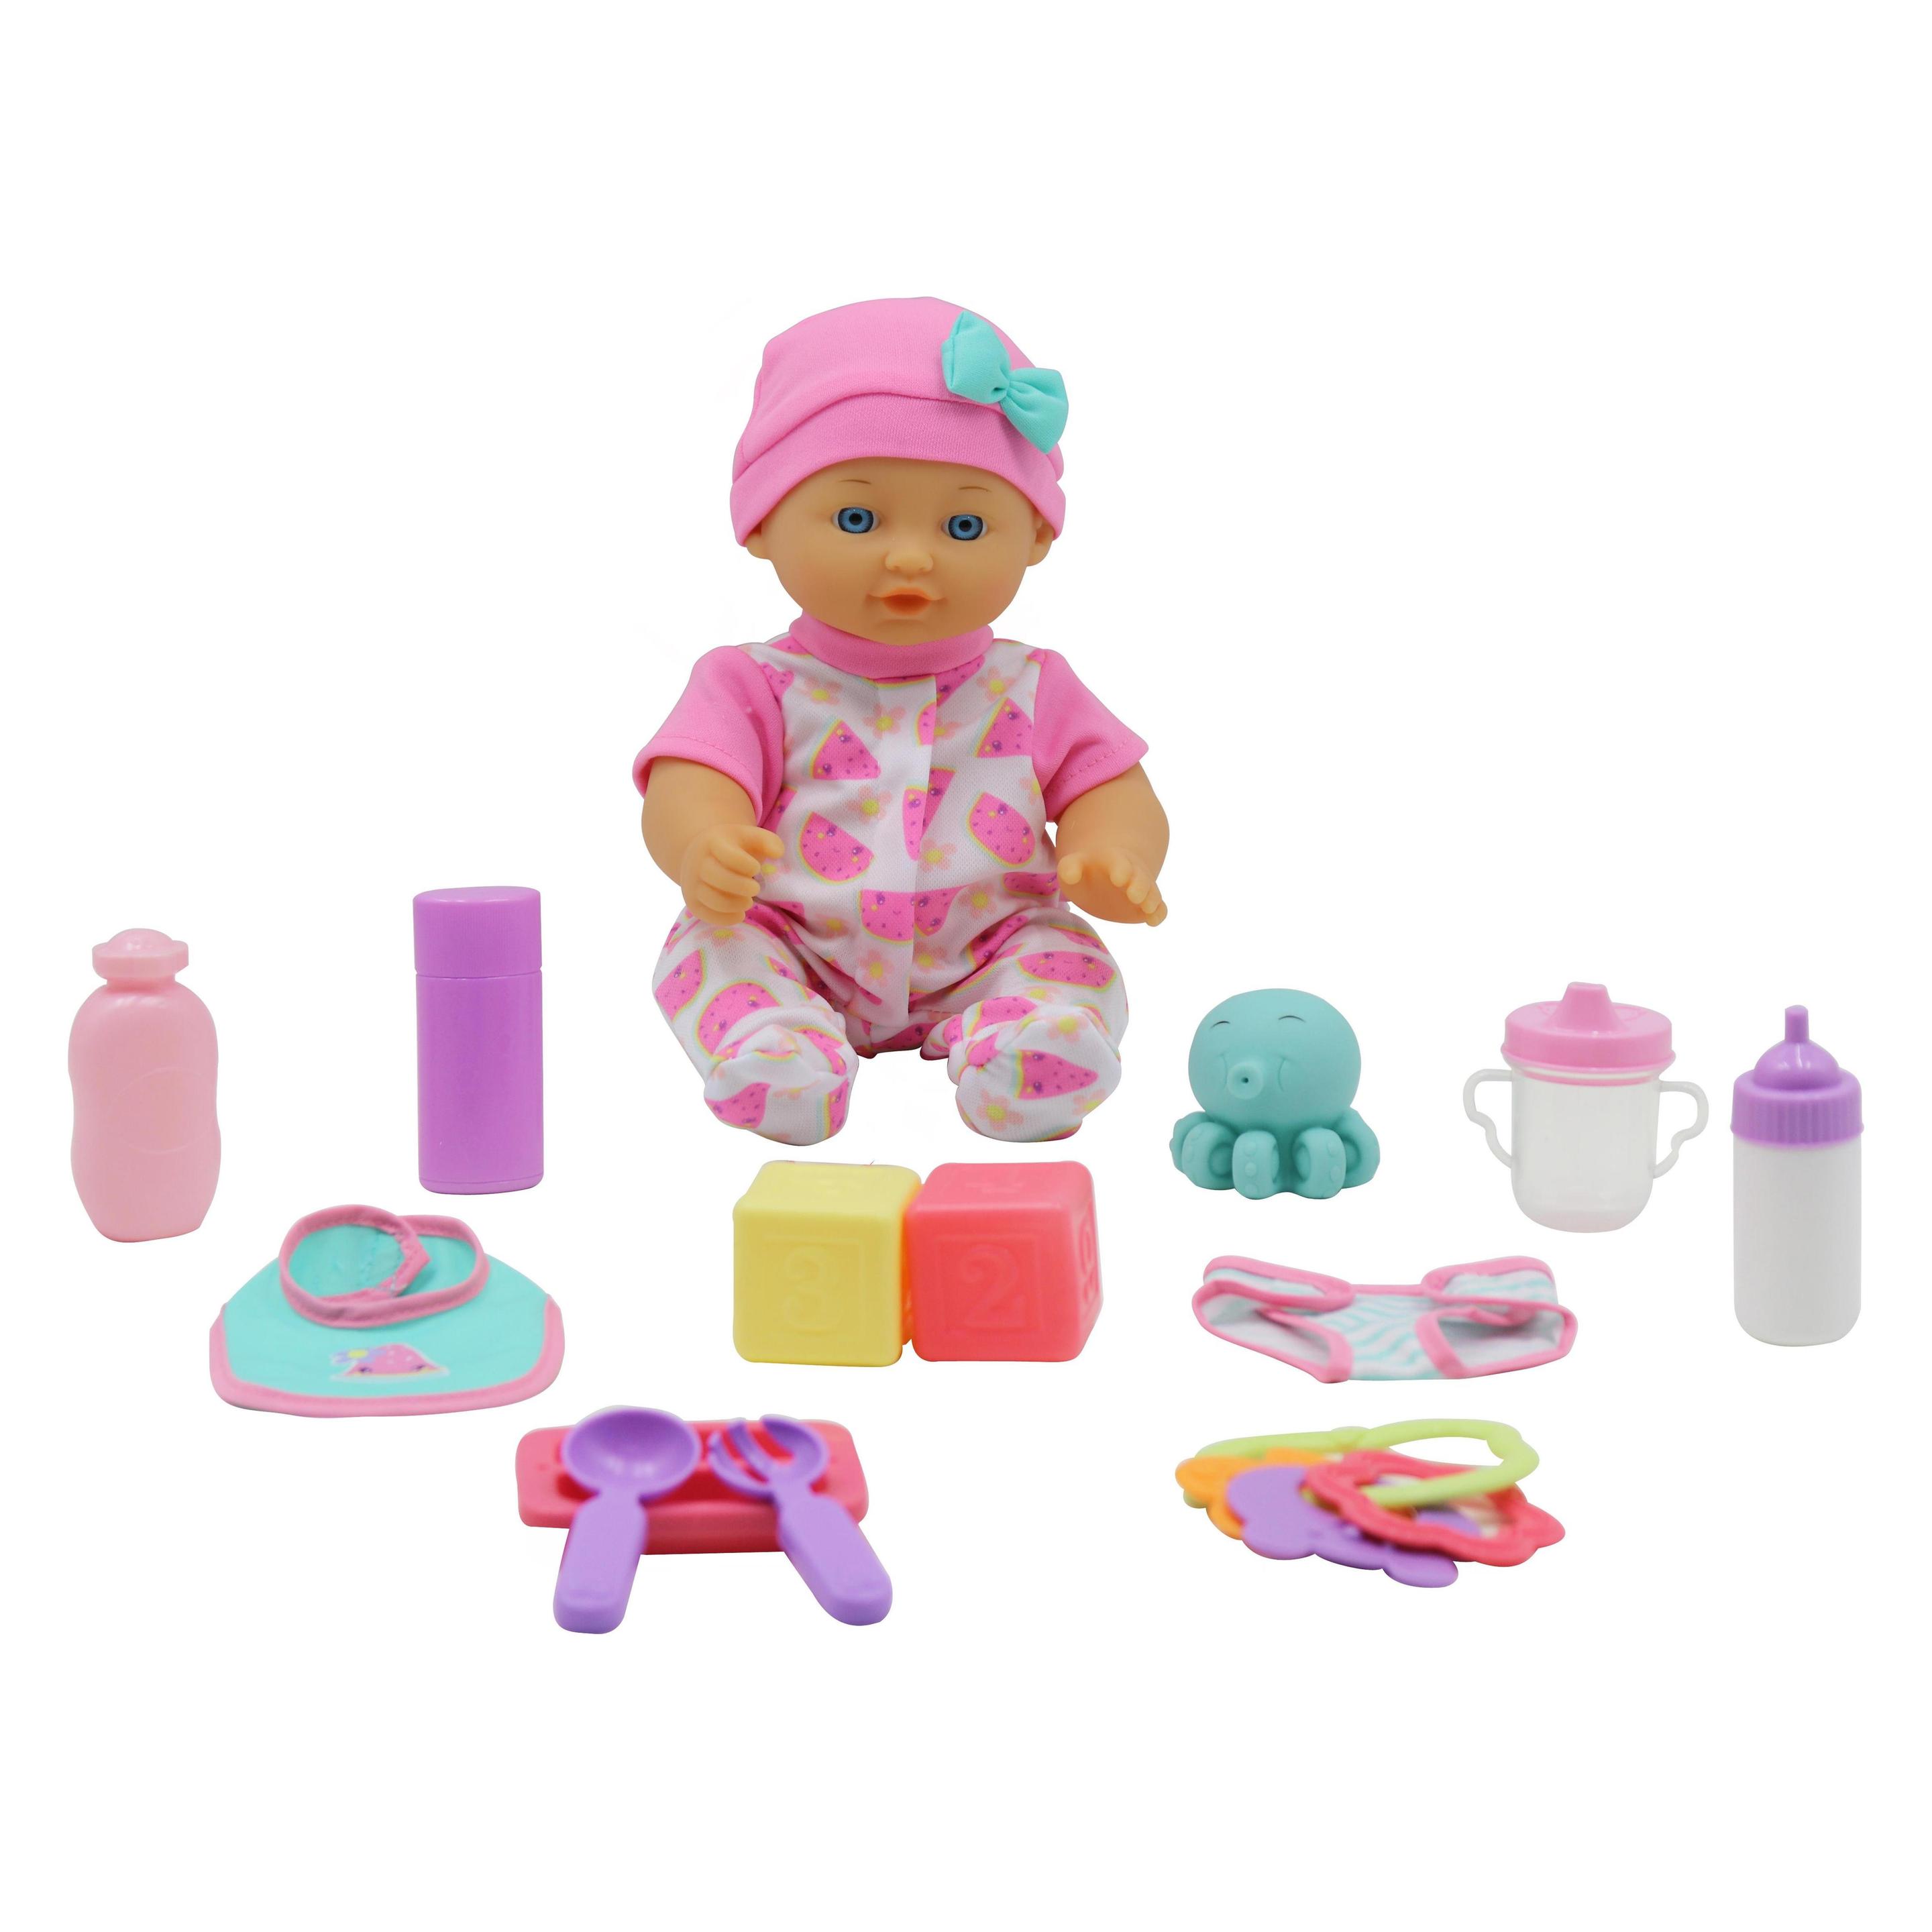
Happy Friend HF Baby Doll Starter SetBaby-Puppen-Starterset enthält eine HAPPY FRIEND Babypuppe mit beweglichen Armen und Beinen sowie Kleidung und Baby-Pflegezubehör für das Puppenspiel. HAPPY FRIEND Baby Doll 30cm Starter Set ist für kleine Puppeneltern konzipiert und enthält eine 31 cm Kunststoff-Babypuppe im Strampler und mit Mütze sowie alles, was man für Fütter- und Pflegeroutinen ab 24 Monaten braucht. 31 cm Kunststoff-Babypuppe mit beweglichen Armen und Beinen Enthält Strampler und Mütze sowie Babyhose Baby-Pflegeartikel für fürsorgliches Spielen Lätzchen, Teller, Löffel und Gabel für Fütter-Rollenspiele Trinkflasche und Becher enthalten Babyspielzeug enthalten Ermöglicht realistisches Puppen-Pflegespiel im Alltag mit einem kompletten Set an Essentials in einer Box.24,03 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Happy Friend HF Hairstyling Head Brown HairHairstyling-Kopf HAPPY FRIEND Hairstyling Head Brown Hair lässt Kinder Haare mit dem enthaltenen Zubehör auf unzählige Arten bürsten und stylen. Dieser Hairstyling-Kopf ist für kreatives Spielen gemacht und kommt mit Haaraccessoires zum Ausprobieren verschiedener Looks und zum Üben von Styling-Techniken, empfohlen ab 4 Jahren. Modell: HAPPY FRIEND Hairstyling Head Brown Hair Inklusive Haaraccessoires Haare auf viele Arten bürsten und stylen Empfohlenes Alter: ab 4 Jahren Perfekt für fantasievolles Hairstyling-Spiel und das Experimentieren mit neuen Haar-Looks.43,78 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Happy-Friend-HF-Baby
-
Happy Friend StrollerPuppenbuggy HAPPY FRIEND für Puppen mit Sicherheitsgurt, damit die Puppe sicher sitzt, vier Rädern zum Rollen und einem faltbaren Design für einfachen Transport und Aufbewahrung. Fahre mit deiner Puppe in diesem Buggy spazieren, sichere die Puppe mit dem Sicherheitsgurt und macht euch gemeinsam auf zu neuen Abenteuern. Geeignet ab 3 Jahren. Der Sicherheitsgurt hält die Puppe sicher an ihrem Platz Rollt auf vier Rädern Lässt sich für Transport und Aufbewahrung zusammenklappen Empfohlenes Alter: ab 3 Jahren Leicht zu verstauen und bereit, wenn die Spielzeit nach einem Spaziergang ruft.16,46 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Happy Friend PramPuppenwagen HAPPY FRIEND Pram mit verstellbarem Verdeck und integriertem Stauraum, einschließlich eines Fachs unter dem Sitz und einer enthaltenen Tasche. Als realistischer Wagen für deine Lieblingspuppe gestaltet, können die Kleinen wie Mama und Papa spielen und dabei Puppenzubehör ordentlich verstauen. Verstellbares Verdeck Stauraumfach unter dem Sitz Inklusive Aufbewahrungstasche Geeignet ab 3 Jahren Praktischer Stauraum und realistisches Design machen das Puppenspiel organisierter und spannender.46,46 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Happy Friend LiftPuppentrage HAPPY FRIEND Doll Lift hat ein realistisches, süßes Design zum Mitnehmen deiner Puppe und zur Unterstützung fantasievollen Spiels. Als ideale Ergänzung zum Puppenspiel von Kindern entwickelt, können Kinder mit dieser Puppentrage ihre Puppen auf eine lustige, rollenspielfreundliche Weise mitnehmen, geeignet ab 3 Jahren. Realistisches und süßes Design Für fantasievolles Spiel mit Puppen gemacht Geeignet ab 3 Jahren Erweitert die Spielmöglichkeiten bei alltäglichen Puppenabenteuern.17,00 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Happy Friend Feeding TimePuppen-Fütterset HAPPY FRIEND Feeding Time enthält Lätzchen, Milchflasche, Saftbecher und Schnuller für das Füttern im Rollenspiel. Damit die Fütterzeit Spaß macht, bietet dieses 4-teilige Set deiner Puppe das Wichtigste, damit sie sich satt und zufrieden fühlt - mit Zubehör in Größe für kleine Hände. 4 Teile: Milchflasche, Saftbecher, Lätzchen und Schnuller Enthält sowohl Flasche als auch Becher für abwechslungsreiches Fütterspiel Empfohlenes Alter: ab 2 Jahren Einfaches, komplettes Zubehörset, das alltägliche Rollenspiel-Routinen unterstützt.13,46 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was bedeutet HF?
HF steht für Hochfrequenz und bezeichnet elektromagnetische Wellen mit einer Frequenz zwischen 3 und 30 Megahertz. Diese Wellen werden unter anderem für den Rundfunk, Mobilfunk und Funkübertragungen verwendet. HF wird auch in der Medizin für die Hochfrequenztherapie eingesetzt, um Gewebe zu erwärmen und zu behandeln. Zudem spielt HF in der Technik eine wichtige Rolle, beispielsweise bei der drahtlosen Datenübertragung oder in der Radar- und Funktechnik. In der Physik bezeichnet HF auch die höchste Frequenz im hörbaren Bereich des menschlichen Gehörs. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.