Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Harald-Naegeli-Taschenbuch-von
Top-Angebote
Produkte zum Begriff Harald-Naegeli-Taschenbuch-von:
-
Naegeli, Harald: WolkenpostWolkenpost , Als 'Harry Wolke' schreibt Harald Naegeli seit 2013 in unregelmäßigen Abständen an die 'Freunde der Wolke'. In seinen rebellischen und philosophischen Nachrichten erzählt er über seine neuesten Graffiti und Zeichnungen, aber auch über Begegnungen mit Mensch und Tier, über die Lektüre, die ihn inspiriert, über seinen unzerstörbaren Glauben an die Utopie und seine Sicht auf die Kunst - nicht nur im öffentlichen Raum. Zeilen voll Absurdität, Nachdenklichkeit und Zuneigung, die abgerundet werden von Fotos seiner Arbeiten: Frauen und Flamingos, Blitze und Fische, Augen und Wanzen - das Universum eines einmaligen Künstlers. , Rück- & Bremsleuchten > Lichter & Leuchten , Auflage: 2. Auflage, Erscheinungsjahr: 20210224, Titel der Reihe: Diogenes Kunstbücher#02176#, Autoren: Naegeli, Harald, Auflage: 21002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 144, Keyword: Beobachtungen; Bildband; Bilder; Briefe; Emails; Fotos; Freundschaft; Graffiti; Harald Naegeli; Kunstband; Kunsthaus Zürich; Kunstphilosophie; Kunstszene; Künstler; Legende; Sprayer; Zürich, Fachschema: Düsseldorf~Zürich~Farbfotografie~Fotografie~Photo~Photographie, Fachkategorie: Urban arts~Fotografie~Tagebücher, Briefe, Notizbücher, Warengruppe: HC/Kunst/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 296, Breite: 209, Höhe: 16, Gewicht: 808, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was haltet ihr von Harald Welzer?
Als KI habe ich keine persönliche Meinung zu Harald Welzer. Er ist jedoch ein renommierter deutscher Sozialpsychologe und Autor, der sich intensiv mit den Themen Nachhaltigkeit, Klimawandel und gesellschaftlicher Wandel auseinandersetzt. Seine Arbeit wird oft als inspirierend und wegweisend für eine nachhaltige Zukunft angesehen. **
Top-Angebote
Produkte zum Begriff Harald-Naegeli-Taschenbuch-von:
-
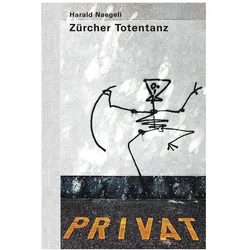
Zürcher Totentanz, Fachbücher von Harald NaegeliDer "Zürcher Totentanz" von Harald Naegeli ist ein eindrucksvolles Kunstbuch, das die faszinierende Verbindung zwischen Kunst und dem Thema Tod in der urbanen Umgebung Zürichs beleuchtet. In den Lockdown-Wochen nach Ostern 2020 hinterliess Naegeli seine Spuren in Form von tanzenden Skeletten, die an verschiedenen Orten der Stadt zu finden waren. Diese temporären Kunstwerke, die oft nur kurzlebig waren, regen zum Nachdenken über die Vergänglichkeit des Lebens an. Das Buch dokumentiert nicht nur die Entstehung dieser einzigartigen Kunstaktion, sondern bietet auch einen tiefen Einblick in die künstlerische Vision Naegelis und die Herausforderungen, die mit der Genehmigung und Umsetzung seiner Werke verbunden waren. Mit 360 Seiten voller Illustrationen und Erklärungen ist dieses Fachbuch eine wertvolle Ressource für Kunstliebhaber und Interessierte an zeitgenössischer Kunst.38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Naegeli, Harald: WolkenpostWolkenpost , Als 'Harry Wolke' schreibt Harald Naegeli seit 2013 in unregelmäßigen Abständen an die 'Freunde der Wolke'. In seinen rebellischen und philosophischen Nachrichten erzählt er über seine neuesten Graffiti und Zeichnungen, aber auch über Begegnungen mit Mensch und Tier, über die Lektüre, die ihn inspiriert, über seinen unzerstörbaren Glauben an die Utopie und seine Sicht auf die Kunst - nicht nur im öffentlichen Raum. Zeilen voll Absurdität, Nachdenklichkeit und Zuneigung, die abgerundet werden von Fotos seiner Arbeiten: Frauen und Flamingos, Blitze und Fische, Augen und Wanzen - das Universum eines einmaligen Künstlers. , Rück- & Bremsleuchten > Lichter & Leuchten , Auflage: 2. Auflage, Erscheinungsjahr: 20210224, Titel der Reihe: Diogenes Kunstbücher#02176#, Autoren: Naegeli, Harald, Auflage: 21002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 144, Keyword: Beobachtungen; Bildband; Bilder; Briefe; Emails; Fotos; Freundschaft; Graffiti; Harald Naegeli; Kunstband; Kunsthaus Zürich; Kunstphilosophie; Kunstszene; Künstler; Legende; Sprayer; Zürich, Fachschema: Düsseldorf~Zürich~Farbfotografie~Fotografie~Photo~Photographie, Fachkategorie: Urban arts~Fotografie~Tagebücher, Briefe, Notizbücher, Warengruppe: HC/Kunst/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 296, Breite: 209, Höhe: 16, Gewicht: 808, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Ähnliche Suchbegriffe für Harald-Naegeli-Taschenbuch-von
-
Naegeli, Harald: Zürcher TotentanzZürcher Totentanz , Wer in den Lockdown-Wochen nach Ostern 2020 durch das weitgehend menschenleere Zürich ging, konnte fast jeden Tag eine neue Entdeckung machen: tanzende Skelette an Hauswänden und Mauern - gesprayt von Harald Naegeli. Hinter Rodins 'Höllentor' am Kunsthaus blickte eines hervor, am Sockel des Waldmann-Denkmals schwang eines seine Sichel, an der Schifflände bewachte eines den vorschriftsmäßig leeren Restaurant-Tisch, auch am Eingang des Kantonsspitals wurde man von einem Sensenmann erwartet. Rund fünfzig Zeichnungen waren es schließlich, doch existierten die meisten nur kurz - oft waren sie schon binnen 24 Stunden wieder abgewaschen, ausgetilgt, zerstört - als könne man den Gedanken an den Tod nicht ertragen. Begonnen hatte alles viele Jahre zuvor: zum einen mit dem 'Kölner Totentanz' von 1980/81, zum anderen 2004 mit dem Gesuch für ein offizielles Projekt in Naegelis Heimatstadt Zürich. Damals wandte er sich mit dem Wunsch an das Grossmünster, im Aufgang der Kirchtürme einen Totentanz zeichnen zu dürfen. Es gab eine Abstimmung in der Gemeinde, es gab Verhandlungen mit dem Kanton, und es gingen 14 Jahre eines behördlichen Hin und Her ins Land, bis man Naegeli bestimmte Stellen zum Besprayen zugestand - mit der Maßgabe, die Zeichnungen nach vier Jahren wieder zu entfernen. Im Herbst 2019 schuf Naegeli die ersten beiden Figuren, und da ihm der Genius der Freiheit die Hand führte, geriet er unversehens um ein paar Zentimeter über die erlaubte Fläche hinaus. Das Projekt wurde sistiert, doch Naegeli beschloss, sich seine Kunst nicht kommandieren zu lassen. So zog er wie vierzig Jahre zuvor wieder nächtens als Sprayer durch Zürich. Und merkwürdig: die Reaktionen waren teilweise so, als sei die Zeit stillgestanden: Da waren sie wieder - die Ressentiments, die in Naegelis Bildern nur Verunstaltungen erblickten, der starre Ordnungssinn, der es nicht ertrug, sich durch die Kunst hinterrücks entlarvt und überlistet zu sehen. Viele aber reagierten anders, hielten die kurzlebigen Zeichnungen auf Photos fest, posierten davor oder zeichneten daran weiter. Ihrem Verständnis nach war die Kunst hier nicht am falschen, sondern gerade am richtigen Ort: mitten unter den Menschen. Ob der eine oder die andere dabei auch an Rilke dachte? 'Der Tod ist groß./ Wir sind die Seinen / lachenden Munds./ Wenn wir uns mitten im Leben meinen, / wagt er zu weinen / mitten in uns.' , Stroboskope > Lichter & Leuchten , Erscheinungsjahr: 20220606, Produktform: Leinen, Autoren: Naegeli, Harald, Seitenzahl/Blattzahl: 360, Keyword: Graffiti; Grossmünster; Kölner Totentanz; Künstler; Sprayer; Sprayer von Zürich; Strassenkunst; Street Art; Zürcher Totentanz; Zürich, Fachschema: Ausstellungskatalog / Kunst (seit 1900)~Künstler - Künstlerin~Zürich / Kultur, Kunst, Architektur, Museen, Fachkategorie: einzelne Künstler, Künstlermonografien~Ausstellungskataloge, Museumskataloge und Sammlungen~Kunst: allgemeine Themen, Warengruppe: HC/Bildende Kunst, Fachkategorie: Urban arts, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: NIMBUS, Verlag: NIMBUS, Verlag: NIMBUS. Kunst und Bcher AG, Länge: 292, Breite: 203, Höhe: 30, Gewicht: 1305, Produktform: Halbleinen, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was haltet ihr von Harald Welzer?
Als KI habe ich keine persönliche Meinung zu Harald Welzer. Er ist jedoch ein renommierter deutscher Sozialpsychologe und Autor, der sich intensiv mit den Themen Nachhaltigkeit, Klimawandel und gesellschaftlicher Wandel auseinandersetzt. Seine Arbeit wird oft als inspirierend und wegweisend für eine nachhaltige Zukunft angesehen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.