Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
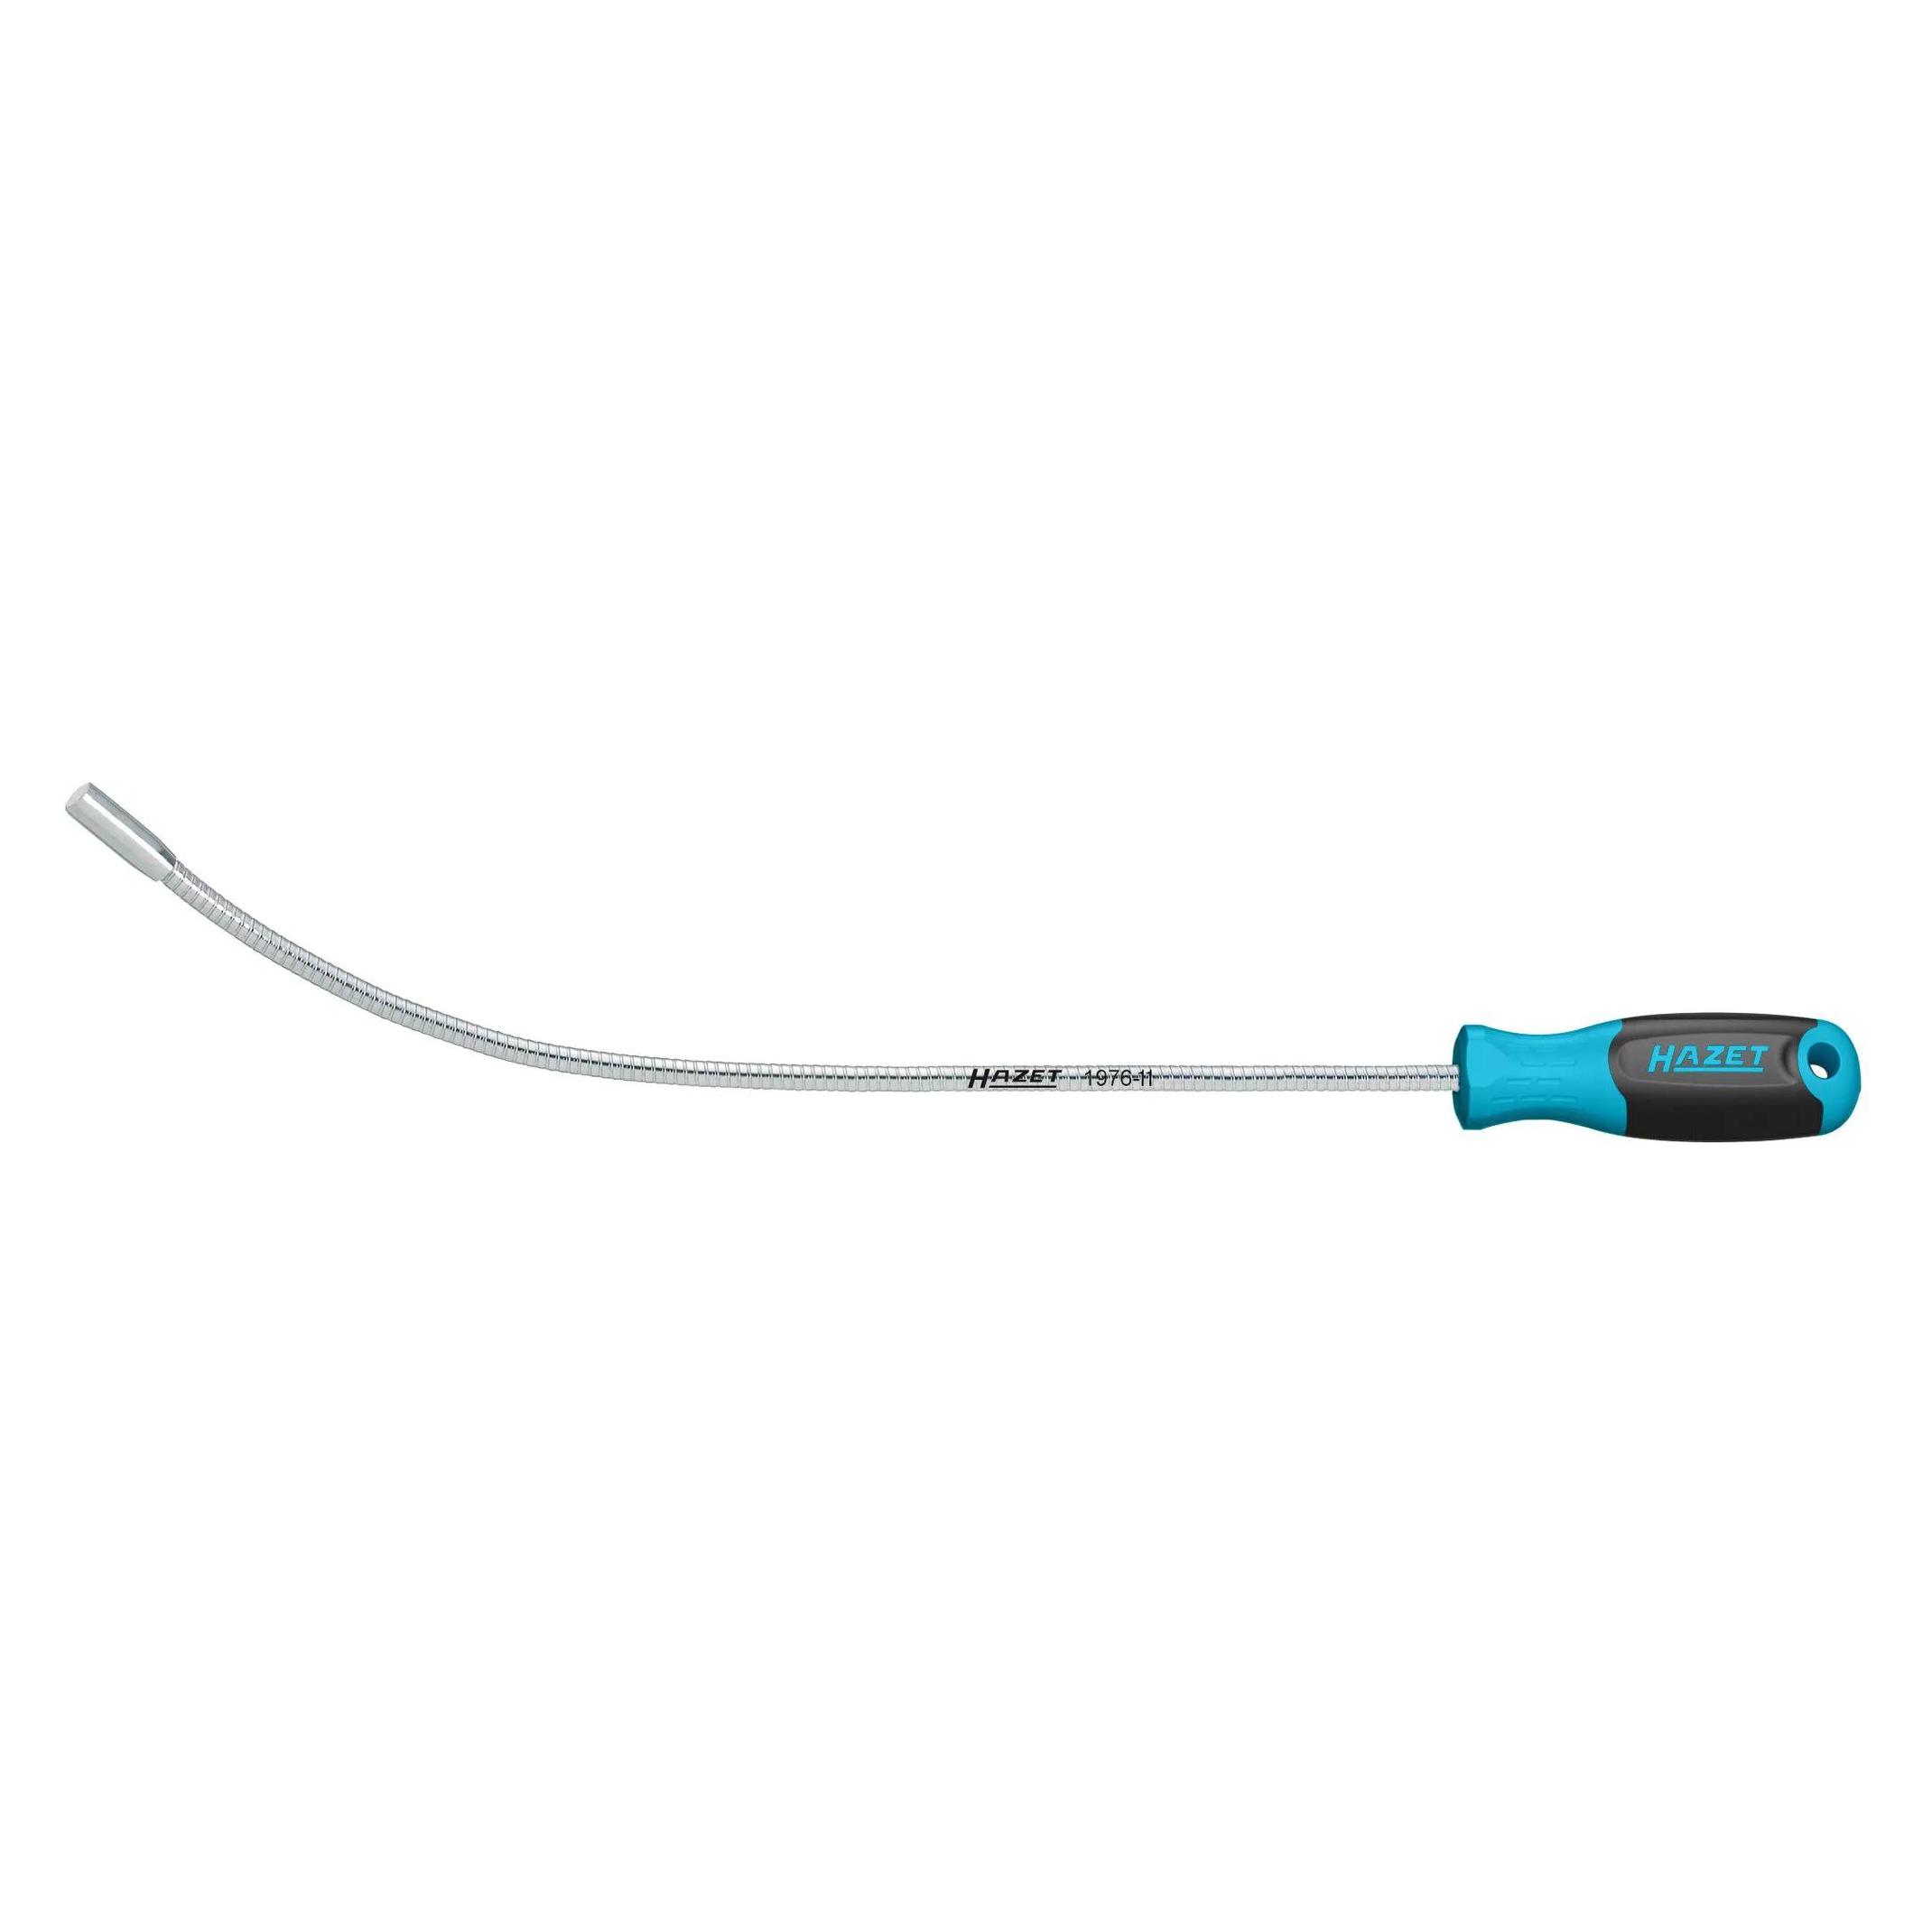
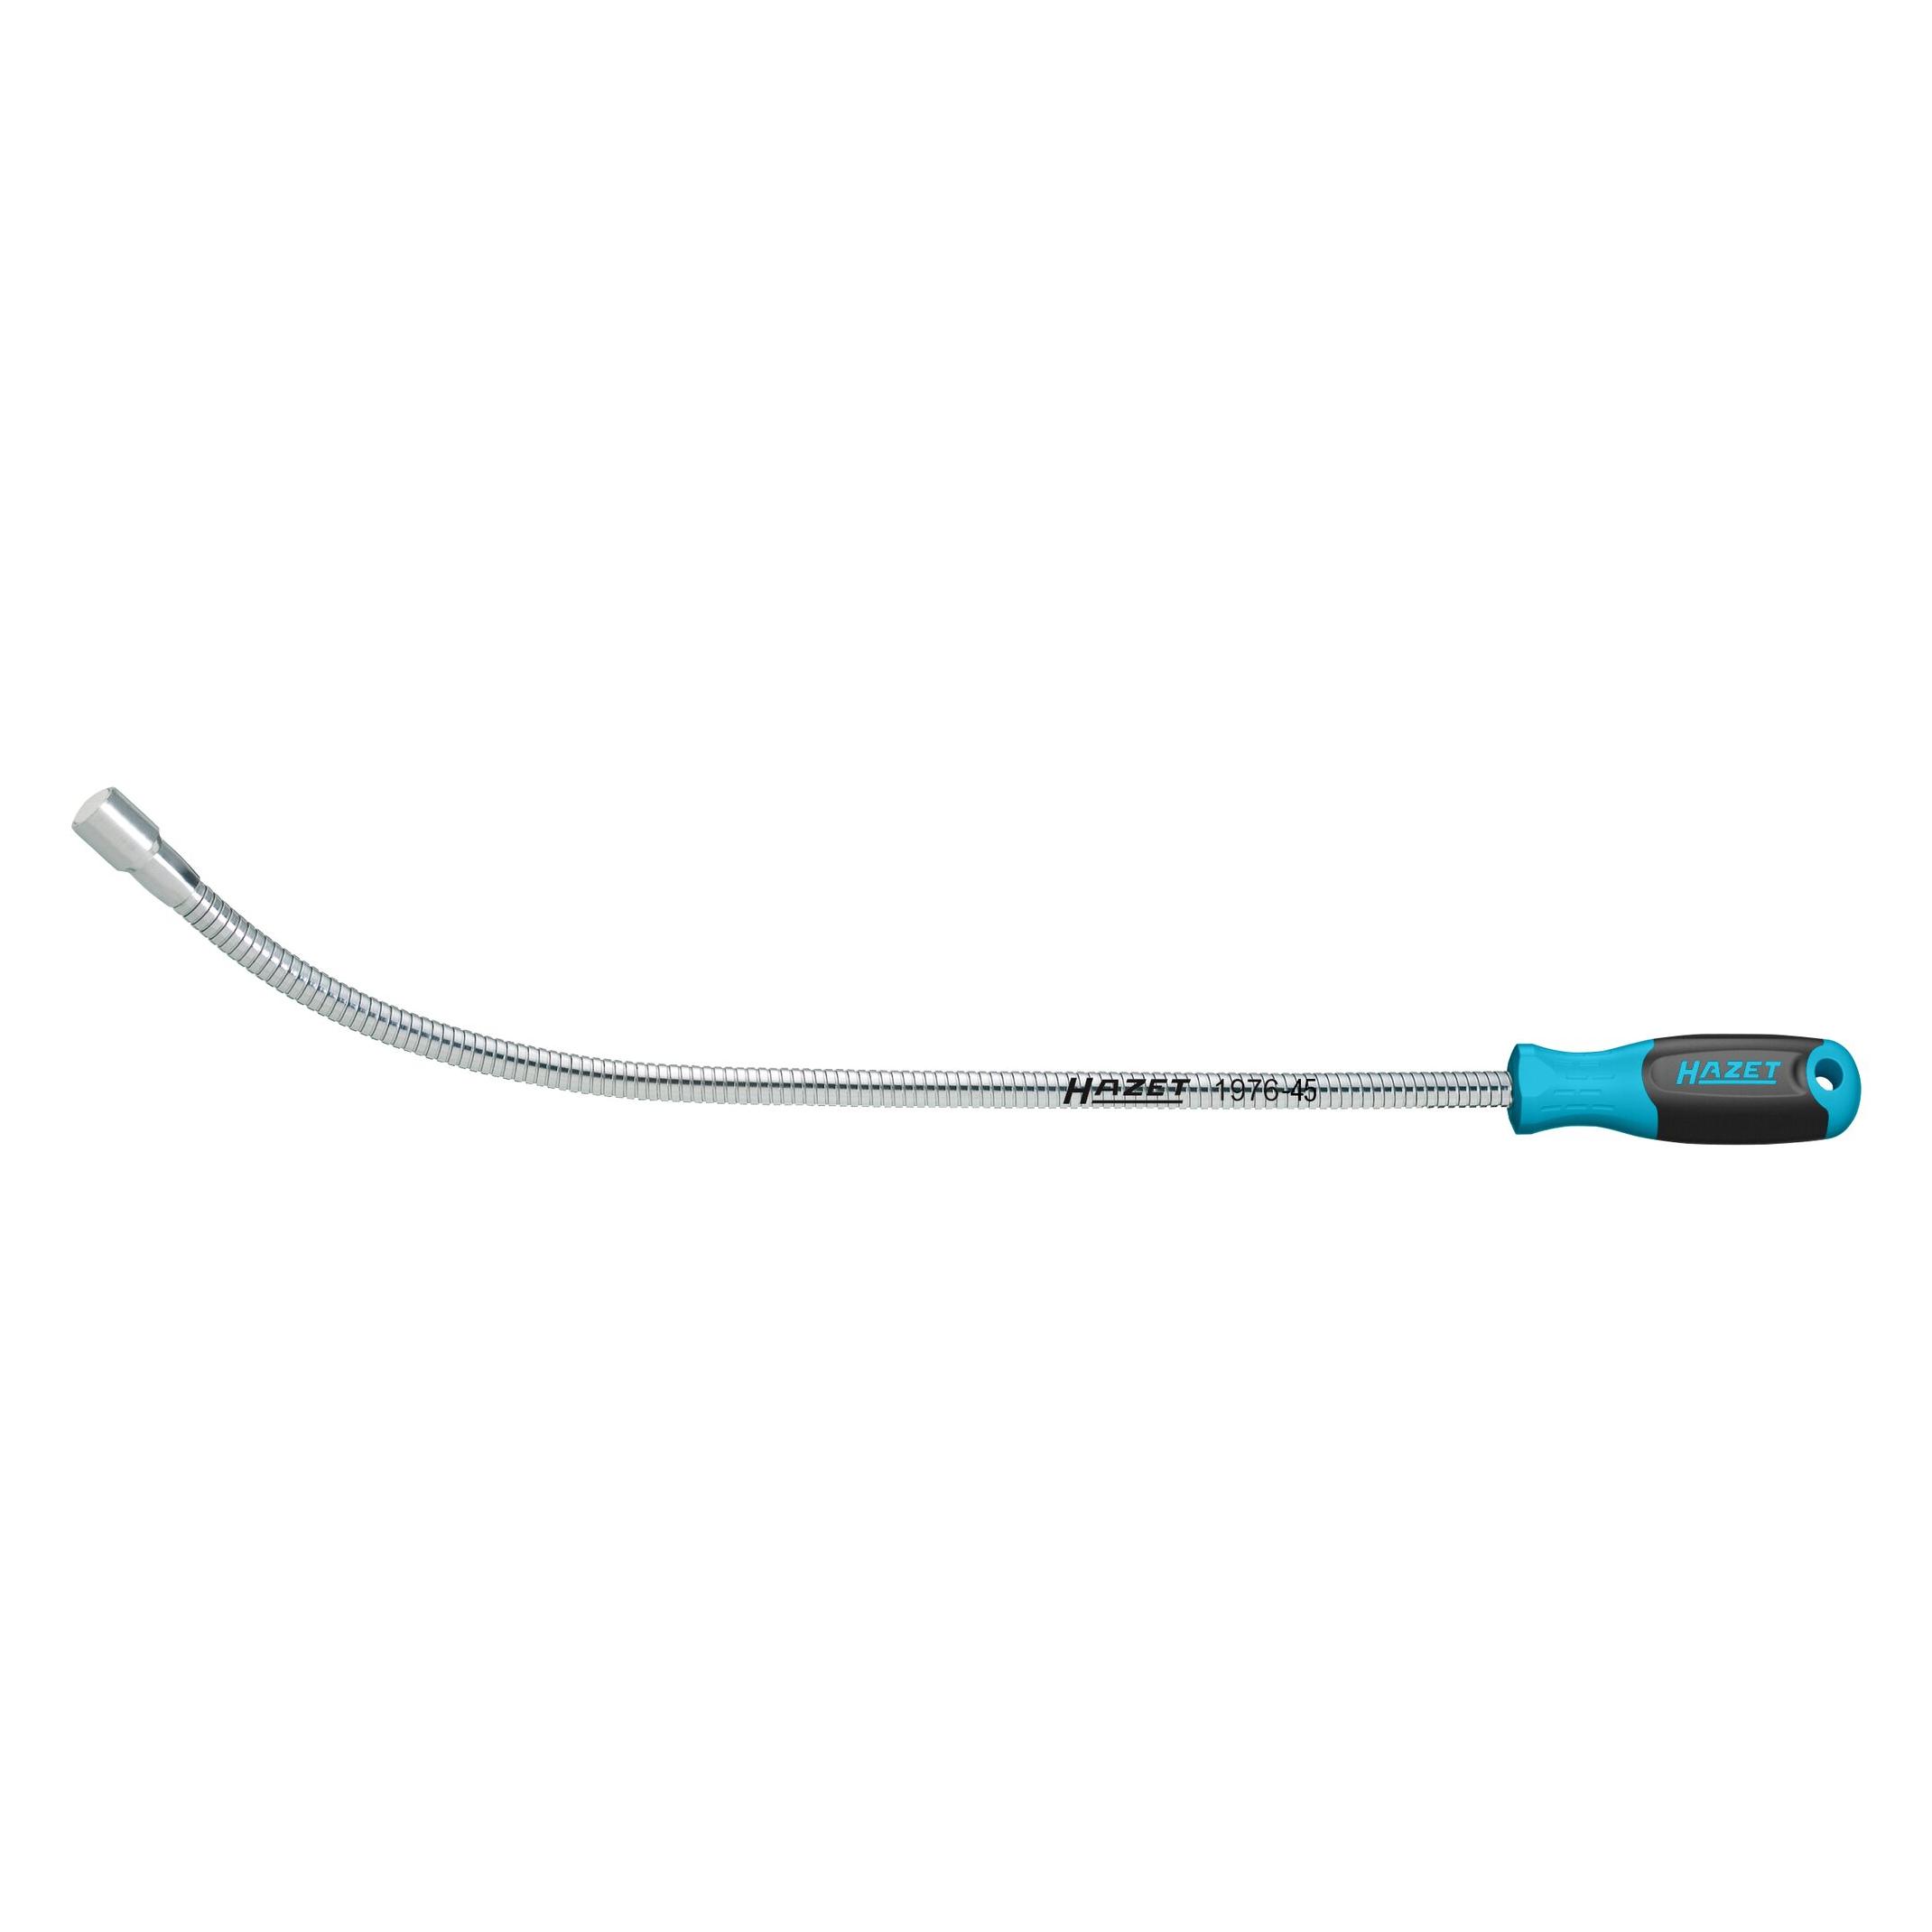
Ähnliche Suchbegriffe für Hazet-Magnetischer-Sucher-1976-11
Top-Angebote
Produkte zum Begriff Hazet-Magnetischer-Sucher-1976-11:
-
Sigma fp L Body + EVF-11 SucherDurch einen Crop-Zoom, der die Vorteile der hohen Pixelanzahl nutzt, bietet diese Kamera den Nutzern eine Bildqualität und einen kreativen Spielraum, der nur mit einer hochauflösenden Kamera möglich ist. Die neue fp L ist eine weitere Option innerhalb der fp-Serie, Aufnahmen nur mit den Funktionen zu erstellen, die Sie wirklich brauchen – nicht mehr und nicht weniger. Die fp L verfügt über einen Vollformat-Bayer-Sensor mit ca. 61 effektiven Megapixeln. Dank diesem 61MP-Bildsensor bietet sie ein außergewöhnliches Auflösungsvermögen und bleibt dabei dennoch den Entwicklungskonzepten der SIGMA fp treu - die „weltweit kleinste und leichteste Vollformatkamera zum Einstecken“ zu sein, sowie ein „reibungsloses Umschalten zwischen dem Foto- und Cine-Modus“ zu ermöglichen und nicht zuletzt die „hervorragende Anpassungs- und Wandlungsfähigkeit“ zu bieten. Vollformat für die Hosentasche K...2799,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Was ist der Unterschied zwischen Hazet Little A und den heutigen Hazet-Produkten?
Der Hauptunterschied zwischen dem Hazet Little A und den heutigen Hazet-Produkten liegt in der Größe und dem Anwendungsbereich. Der Hazet Little A ist ein kleiner, handlicher Schraubendreher, der für präzises Arbeiten in engen Räumen entwickelt wurde. Die heutigen Hazet-Produkte sind in der Regel größer und für den Einsatz in verschiedenen Bereichen wie Automobil- und Industrietechnik konzipiert. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Welche Generation 1976?
Welche Generation 1976? In welcher Generation wurden Menschen geboren, die 1976 das Licht der Welt erblickten? Gehören sie zur Generation X, die für ihre Unabhängigkeit und Anpassungsfähigkeit bekannt ist? Oder sind sie Teil der sogenannten Generation Jones, die zwischen Babyboomern und Generation X liegt und oft übersehen wird? Welche prägenden Ereignisse und Entwicklungen haben die Generation von 1976 geprägt und beeinflusst? Wie unterscheiden sich ihre Werte, Einstellungen und Lebenserfahrungen von anderen Generationen? **
Top-Angebote
Produkte zum Begriff Hazet-Magnetischer-Sucher-1976-11:
-
Sigma fp L Body + EVF-11 SucherDurch einen Crop-Zoom, der die Vorteile der hohen Pixelanzahl nutzt, bietet diese Kamera den Nutzern eine Bildqualität und einen kreativen Spielraum, der nur mit einer hochauflösenden Kamera möglich ist. Die neue fp L ist eine weitere Option innerhalb der fp-Serie, Aufnahmen nur mit den Funktionen zu erstellen, die Sie wirklich brauchen – nicht mehr und nicht weniger. Die fp L verfügt über einen Vollformat-Bayer-Sensor mit ca. 61 effektiven Megapixeln. Dank diesem 61MP-Bildsensor bietet sie ein außergewöhnliches Auflösungsvermögen und bleibt dabei dennoch den Entwicklungskonzepten der SIGMA fp treu - die „weltweit kleinste und leichteste Vollformatkamera zum Einstecken“ zu sein, sowie ein „reibungsloses Umschalten zwischen dem Foto- und Cine-Modus“ zu ermöglichen und nicht zuletzt die „hervorragende Anpassungs- und Wandlungsfähigkeit“ zu bieten. Vollformat für die Hosentasche K...2799,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Hazet-Magnetischer-Sucher-1976-11
-
Was ist der Unterschied zwischen Hazet Little A und den heutigen Hazet-Produkten?
Der Hauptunterschied zwischen dem Hazet Little A und den heutigen Hazet-Produkten liegt in der Größe und dem Anwendungsbereich. Der Hazet Little A ist ein kleiner, handlicher Schraubendreher, der für präzises Arbeiten in engen Räumen entwickelt wurde. Die heutigen Hazet-Produkte sind in der Regel größer und für den Einsatz in verschiedenen Bereichen wie Automobil- und Industrietechnik konzipiert. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Welche Generation 1976?
Welche Generation 1976? In welcher Generation wurden Menschen geboren, die 1976 das Licht der Welt erblickten? Gehören sie zur Generation X, die für ihre Unabhängigkeit und Anpassungsfähigkeit bekannt ist? Oder sind sie Teil der sogenannten Generation Jones, die zwischen Babyboomern und Generation X liegt und oft übersehen wird? Welche prägenden Ereignisse und Entwicklungen haben die Generation von 1976 geprägt und beeinflusst? Wie unterscheiden sich ihre Werte, Einstellungen und Lebenserfahrungen von anderen Generationen? **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.