Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Herdade-de-Sao-Miguel
Top-Angebote
Produkte zum Begriff Herdade-de-Sao-Miguel:
-
Miguel de Cervantes, Belletristik von Miguel de CervantesMiguel de Cervantes Saavedras Lebensweg war abenteuerlich. Er schlug sich als Steuereinnehmer und Soldat durch, wurde bei Lepanto schwer verwundet und von Piraten gefangen. Mit 69 Jahren starb er hochverschuldet am 23. April 1616.25,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
The Spiritual Guide of Miguel Molinos, Sachbücher von Miguel de Molinos"The Spiritual Guide of Miguel Molinos" ist ein bedeutendes Werk, das die persönliche Beziehung des Individuums zu Gott durch intensive Hingabe, innere Reflexion und Meditation thematisiert. Ursprünglich von der Inquisition auf den Index der verbotenen Bücher gesetzt, wurde Molinos für seine Ansichten zu einem Leben in Gefangenschaft verurteilt. Diese Ausgabe enthält ein Inhaltsverzeichnis zu Beginn, was die Navigation durch die Kapitel erleichtert. Zudem wird der historische Text in seiner ursprünglichen Form beibehalten, um die Authentizität zu wahren. Ob Sie sich für wissenschaftlichen Illuminismus, vergleichende Religionswissenschaft oder religiöse Geschichte interessieren, diese Ausgabe wird einen bleibenden Eindruck hinterlassen.27,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
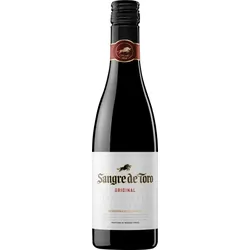
Sangre De Toro Miguel Torres 2024Miguel Torres Sangre de Toro Ein legendäres RotweinCuvée aus dem Herzen Kataloniens Die Familie Torres gehört zweifellos zu den glanzvollsten Ikonen der spanischen Weinwelt. Seit Generationen versteht es das visionäre Weingut mit Sitz im katalonischen Penedès wie kaum ein anderes Tradition und Moderne in perfekten Einklang zu bringen. Aus dieser tiefen Verwurzelung mit der Heimat entstand einst ein Wein der heute weltweit Kultstatus genießt der Sangre de Toro. Das Anbaugebiet Katalonien lie...6,99 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Hat Miguel Pablo Autismus?
Als KI habe ich keinen Zugriff auf persönliche Informationen über Einzelpersonen, es sei denn, diese Informationen wurden mir im Verlauf der Konversation mitgeteilt. Daher kann ich nicht sagen, ob Miguel Pablo Autismus hat. Autismus ist eine neurologische Entwicklungsstörung, die von einem Facharzt diagnostiziert werden sollte. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Herdade-de-Sao-Miguel:
-
Herdade de Sao Miguel Ciconia Branco?Ciconia? ist der Weißstorch im Lateinischen. Die Wälder rund um Alentejo sind die Heimat vieler Weißstörche. Sie gelten nicht nur in Portugal als besonderes Glückssymbol. Der Weißwein Ciconia präsentiert sich freundlich hellgelb im Glas. Er überzeugt durch einen zarten Duft nach Honig und intensive Aromen exotischer Früchte wie Passionsfrucht und Melone.6,45 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Herdade de Sao Miguel Ciconia Reserva BarriqueCiconia präsentiert sich im Glas tiefrubinrot mit violetten Reflexen. Aromen von roten Früchten und wilden Blumen entsrömen dem Glas. Am Gaumen Mocca und Balsamnoten, ausgewogen, schöne Tannine und ein kräftiger langer Abgang machen diesen Reserva zum Geschmackserlebnis. Ein idealer Begleiter zu dunklem Braten, BBQ und herzhaften Tapas.8,95 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Miguel de Cervantes, Belletristik von Miguel de CervantesMiguel de Cervantes Saavedras Lebensweg war abenteuerlich. Er schlug sich als Steuereinnehmer und Soldat durch, wurde bei Lepanto schwer verwundet und von Piraten gefangen. Mit 69 Jahren starb er hochverschuldet am 23. April 1616.25,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Herdade-de-Sao-Miguel
-
The Spiritual Guide of Miguel Molinos, Sachbücher von Miguel de Molinos"The Spiritual Guide of Miguel Molinos" ist ein bedeutendes Werk, das die persönliche Beziehung des Individuums zu Gott durch intensive Hingabe, innere Reflexion und Meditation thematisiert. Ursprünglich von der Inquisition auf den Index der verbotenen Bücher gesetzt, wurde Molinos für seine Ansichten zu einem Leben in Gefangenschaft verurteilt. Diese Ausgabe enthält ein Inhaltsverzeichnis zu Beginn, was die Navigation durch die Kapitel erleichtert. Zudem wird der historische Text in seiner ursprünglichen Form beibehalten, um die Authentizität zu wahren. Ob Sie sich für wissenschaftlichen Illuminismus, vergleichende Religionswissenschaft oder religiöse Geschichte interessieren, diese Ausgabe wird einen bleibenden Eindruck hinterlassen.27,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sangre De Toro Miguel Torres 2024Miguel Torres Sangre de Toro Ein legendäres RotweinCuvée aus dem Herzen Kataloniens Die Familie Torres gehört zweifellos zu den glanzvollsten Ikonen der spanischen Weinwelt. Seit Generationen versteht es das visionäre Weingut mit Sitz im katalonischen Penedès wie kaum ein anderes Tradition und Moderne in perfekten Einklang zu bringen. Aus dieser tiefen Verwurzelung mit der Heimat entstand einst ein Wein der heute weltweit Kultstatus genießt der Sangre de Toro. Das Anbaugebiet Katalonien lie...6,99 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Sangre de Toro Miguel Torres 2024Sangre de Toro Ein Spanisches Meisterwerk von Miguel Torres Ein samtig roter Wein voller Geschichte und Innovation erwartet Sie mit dem Sangre de Toro von Miguel Torres. Dieser Rotwein verführt mit einer reichen Fülle und einer einzigartigen Struktur die die Essenz der spanischen Reben zum Ausdruck bringt. Vom ersten Schluck an entfaltet sich ein Spektrum von Aromen die tief und komplex sind und dennoch eine bemerkenswerte Balance bewahren. Der Sangre de Toro ist ein Zeugnis der langen Trad...7,59 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Herdade do Rocim Alicante Bouschet Herdade do Rocim 2023Herdade do Rocim Alicante Bouschet Ein charakterstarker MonumentalRotwein aus dem Alentejo Im tiefen Süden Portugals in der prestigeträchtigen Subregion Vidigueira im Alentejo liegt die Wiege dieses außergewöhnlichen Rotweins. Vidigueira ist gesegnet mit einem ganz besonderen Mikroklima. Obwohl die Region von der intensiven portugiesischen Sonne verwöhnt wird sorgen kühle Atlantikwinde und die nahegelegene Bergkette Serra de Portel für signifikante Temperaturabfälle in den Nächten. Diese gr...15,49 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Hat Miguel Pablo Autismus?
Als KI habe ich keinen Zugriff auf persönliche Informationen über Einzelpersonen, es sei denn, diese Informationen wurden mir im Verlauf der Konversation mitgeteilt. Daher kann ich nicht sagen, ob Miguel Pablo Autismus hat. Autismus ist eine neurologische Entwicklungsstörung, die von einem Facharzt diagnostiziert werden sollte. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.