Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Hermanns-Wim-GOT
Top-Angebote
Produkte zum Begriff Hermanns-Wim-GOT:
-
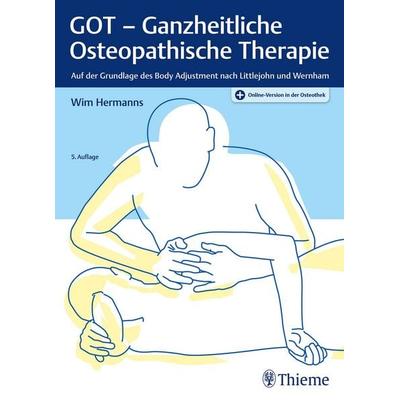
Hermanns, Wim: GOT - Ganzheitliche Osteopathische TherapieGOT - Ganzheitliche Osteopathische Therapie , Auf der Grundlage des Body Adjustment nach Littlejohn und Wernham , Seife > Autopflege & Aufbereitung , Auflage: 5., aktualisierte und erweiterte Auflage, Erscheinungsjahr: 20230125, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Mixed Media Product, Autoren: Hermanns, Wim, Auflage: 23005, Auflage/Ausgabe: 5., aktualisierte und erweiterte Auflage, Seitenzahl/Blattzahl: 145, Abbildungen: 166 Abbildungen, Keyword: posturale Modelle, Fachschema: Osteopathie~Wirbelsäule / Osteopathie~Physikalische Medizin~Chiropraktik~Manuelle Medizin / Chiropraktik, Warengruppe: HC/Alternative Medizin/Naturmedizin/Homöopathie, Fachkategorie: Chiropraktik und Osteopathie, Text Sprache: ger, Sender’s product category: BUNDLE, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Produktverfügbarkeit: 02, Länge: 266, Breite: 191, Höhe: 11, Gewicht: 484, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Beinhaltet: B0000061863001 9783132451506-2 B0000061863002 9783132451506-1, Vorgänger: 4327403, Vorgänger EAN: 9783132420977 9783830475064 9783830454243 9783830453529, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie heißt der Iceman, Wim Hof?
Der Iceman heißt Wim Hof. Er ist ein niederländischer Extremsportler, der für seine Fähigkeit bekannt ist, extreme Kälte zu überleben. Wim Hof hat verschiedene Rekorde aufgestellt, darunter das längste Eisbad und das Laufen eines Halbmarathons barfuß im Schnee. Sein Spitzname "Iceman" bezieht sich auf seine Fähigkeit, extremen Temperaturen zu trotzen. **
Top-Angebote
Produkte zum Begriff Hermanns-Wim-GOT:
-
GOT - Ganzheitliche Osteopathische Therapie, Fachbücher von Wim HermannsVielseitig, effektiv und schonend. Lassen Sie sich Schritt für Schritt durch die Grundlagen und Prinzipien der ganzheitlichen osteopathischen Therapie (GOT) führen und erlernen Sie die Techniken und deren Anwendungsmöglichkeiten. Mit ihrem rhythmisch mobilisierenden Konzept wirkt die GOT einfühlend und schonend auf die Gewebe. Steigen Sie leicht in die Therapie ein: Überblick über die Behandlungsoptionen Kombination mit anderen Methoden, z.B. Triggerpunktbehandlung, MET Zahlreiche Anwendungen, direkt in der Praxis umsetzbar Methodenhandbuch für Studierende und Postgraduierte Mehr als eine reine Technikanleitung: Sie lernen Ursprünge und Philosophie des Konzepts kennen und werden dadurch zur freien und individuellen Anwendung der GOT angeleitet. Sorgen Sie mit der Therapie für Nachhaltigkeit und Stabilität der Resultate. Informieren Sie sich über die Sichtweisen von Littlejohn und Wernham, die beide zur Entwicklung der GOT beigetragen haben. Neu in dieser Auflage ist die Diagnostik nach F.X. Mayr. Die GOT – eingängig erklärt und einfach anwendbar. Jederzeit zugreifen: Der Inhalt des Buches steht Ihnen ohne weitere Kosten digital in der Wissensplattform Osteothek zur Verfügung.65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hermanns, Wim: GOT - Ganzheitliche Osteopathische TherapieGOT - Ganzheitliche Osteopathische Therapie , Auf der Grundlage des Body Adjustment nach Littlejohn und Wernham , Seife > Autopflege & Aufbereitung , Auflage: 5., aktualisierte und erweiterte Auflage, Erscheinungsjahr: 20230125, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Mixed Media Product, Autoren: Hermanns, Wim, Auflage: 23005, Auflage/Ausgabe: 5., aktualisierte und erweiterte Auflage, Seitenzahl/Blattzahl: 145, Abbildungen: 166 Abbildungen, Keyword: posturale Modelle, Fachschema: Osteopathie~Wirbelsäule / Osteopathie~Physikalische Medizin~Chiropraktik~Manuelle Medizin / Chiropraktik, Warengruppe: HC/Alternative Medizin/Naturmedizin/Homöopathie, Fachkategorie: Chiropraktik und Osteopathie, Text Sprache: ger, Sender’s product category: BUNDLE, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Produktverfügbarkeit: 02, Länge: 266, Breite: 191, Höhe: 11, Gewicht: 484, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Beinhaltet: B0000061863001 9783132451506-2 B0000061863002 9783132451506-1, Vorgänger: 4327403, Vorgänger EAN: 9783132420977 9783830475064 9783830454243 9783830453529, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Hermanns-Wim-GOT
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie heißt der Iceman, Wim Hof?
Der Iceman heißt Wim Hof. Er ist ein niederländischer Extremsportler, der für seine Fähigkeit bekannt ist, extreme Kälte zu überleben. Wim Hof hat verschiedene Rekorde aufgestellt, darunter das längste Eisbad und das Laufen eines Halbmarathons barfuß im Schnee. Sein Spitzname "Iceman" bezieht sich auf seine Fähigkeit, extremen Temperaturen zu trotzen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.