Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für HiFiBerry-RPI-HB-DAC2
Top-Angebote
Produkte zum Begriff HiFiBerry-RPI-HB-DAC2:
-
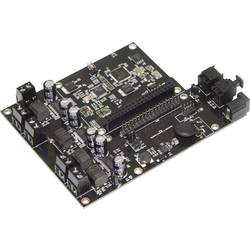
HiFiBerry BeoCreate AMP Raspberry Pi® Soundkarte Hifiberry-BeocreateMit dem HiFi-Berry Beocreate erhalten Sie ein universelles High End Soundboard für den Raspberry PI. Durch das integrierte EPROM können Sie das Modul konfigurieren und dann Stand Alone betreiben indem Sie es zum Beispiel in eiem Speaker integrieren. Das Beocreate liefert dabei bis zu 180 Watt Ausgangsleistung über 4 Ausgänge. Mehrere Geräte können über SPDIF verkettet werden (z. B. um ein aktives 4-Wege-Stereosystem zu implementieren). Der 4-Kanal-DAC unterstützt Abtastraten von 44,1 kHz bis 192 kHz. Erweiterungsanschluss ermöglicht den Anschluss zusätzlicher Hardware (Zugriff auf Raspberry Pi und DSP GPIOs) kann als 2-Kanal-Soundkarte vom Raspberry Pi verwendet werden. Mehrere Geräte können über SPDIF verkettet werden (z. B. um ein aktives 4-Wege-Stereosystem zu implementieren).239,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HOUSE RULES_WILD CARDS HBHOUSE RULES_WILD CARDS HB , A stunning anthology of connected tales set in Wild Cards universe created by the global bestselling author of A Game of Thrones . The island of Keun lies off the coast of Cornwall, connected to the mainland only by an ancient, tidal causeway. It is a magical place, where anything can happen. The mansion crowning the island is owned by Lord Branok, a mysterious billionaire who is also a wild card of some sort-but whether he is an ace, a joker or a knave, no one is quite sure. Parties at Loveday House are legendary - for adventure, for intrigue, for love, for danger - and guests may take on whatever personae and masks they choose when they attend. Parts of the house seem to exist out of time, and the Wild Hunt is reputed to ride the island. And haunting the house is its original owner: a woman determined to regain control over her domain, by any means necessary. This third volume in The British Arc (following Knaves Over Queens and Three Kings ) includes stories by: Stephen Leigh, Mary Anne Mohanraj, Caroline Spector, Kevin Andrew Murphy, Peter Newman, and Peadar Ó Guilín. , > , Erscheinungsjahr: 20241205, Titel der Reihe: Wild Cards##, Redaktion: Martin, George R. R., Seitenzahl/Blattzahl: 384, Themenüberschrift: FICTION / Science Fiction / Action & Adventure, Keyword: wild cards;science fiction;SFF;GOT;Game of Thrones;HBO;Cornwall;superhero;superheroes;dystopia;dystopian;short stories;anthology;collection;Stephen Leigh;Mary Anne Mohanraj;Caroline Spector;Kevin Andrew Murphy;Peter Newman;Peadar Ó Guilín, Fachschema: Anthologie / Belletristik / Science Fiction~Englische Bücher / Belletristik / Anthologie~Englische Bücher / Belletristik / Science Fiction, Fachkategorie: Fantasyliteratur, Imprint-Titels: HarperVoyager, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 159, Höhe: 27, Gewicht: 270, Produktform: Gebunden, Genre: Importe,22,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
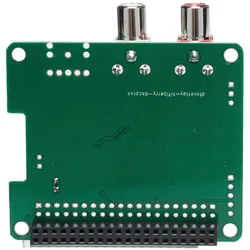
HiFiBerry Dac+, Entwicklungsboard + KitDer HiFiBerry DAC+ ist ein hochauflösender Digital-Analog-Wandler für das Raspberry Pi 2 Model B sowie die A+ und B+ Modelle. Dieses Produkt funktioniert auch mit dem Pi 3. Es handelt sich um eine spezielle Soundkarte für den Raspberry Pi, die für einen bestimmten Anwendungsfall optimiert ist: die hervorragende Audiowiedergabequalität. Dies ist die Standard-Cinch-Version, die Cinch-Anschlüsse verwendet, die Sie von Ihrer normalen Stereoanlage kennen. Die HiFiBerry sitzt, wie alle Pi HATs, direkt auf den GPIO-Pins Ihres Pi, ohne dass zusätzliche Kabel benötigt werden, und verfügt über ein integriertes EEPROM für die automatische Konfiguration.38,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was bedeutet "rpi no module named ctypes"?
Die Fehlermeldung "rpi no module named ctypes" bedeutet, dass das Modul "ctypes" auf dem Raspberry Pi nicht gefunden werden konnte. Möglicherweise wurde das Modul nicht korrekt installiert oder es fehlt in der Python-Umgebung. Um das Problem zu beheben, sollte das Modul "ctypes" installiert oder korrekt konfiguriert werden. Es könnte auch sein, dass die richtige Python-Version verwendet werden muss, um das Modul zu importieren. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff HiFiBerry-RPI-HB-DAC2:
-
HiFiBerry RPI HB DAC2 PRO Raspberry Pi Shield, Entwicklungsboard + KitDer HiFiBerry DAC2 Pro ist ein hochauflösender Digital/Analog- und Analog-Digital-Wandler für alle neueren Raspberry-Pi-Modelle (mit 40-poligen GPIO-Pins). Diese Soundkarte ist für einen spezifischen Anwendungsfall optimiert: erschwingliche Audiowiedergabe in hoher Qualität. Eigenschaften * Stereo-Ausgang * Integrierter Kopfhörerverstärker * Kann zur flexiblen Audioverarbeitung mit einem zusätzlichen digitalen Signalprozessor (DSP) ausgestattet werden * Dedizierter hochqualitativer 192kHz/24bit Burr-Brown DAC * Hardware-Lautstärkeregelung für DAC. Eingangs- und Ausgangsparameter können mit alsamixer oder einem anderen ALSA-Mixer-kompatiblen Programm gesteuert werden * Wird direkt an den Raspberry Pi angeschlossen, keine zusätzlichen Kabel notwendig * Kein Löten erforderlich, wird als vorgefertigter Bausatz geliefert. Er wird einfach auf den Raspberry Pi aufgesteckt. * HAT-konform, EEPROM für automatische Konfiguration * Kompatibel mit allen Raspberry Pi-Modellen mit einer 40-poligen GPIO-Schnittstelle * Wird vom Raspberry Pi gespeist, keine zusätzliche Stromversorgung notwendig * Zwei extrem rauscharme lineare Spannungsregler für optimale Tonqualität * Low-Jitter Dual-Domain-Takt für optimierte Taktleistung (unabhängig von Raspberry-Pi-Taktquellen) * Vergoldete RCA-Ausgangsanschlüsse * Wird mit allen zur Montage erforderlichen Komponenten geliefert. Inklusive vier M2,5x12mm Abstandshalter zur Befestigung des Boards auf dem Raspberry Pi * Audioanschluss zum Anschluss eines analogen Audioverstärkers.54,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HiFiBerry RPI HB AAMP60 - Raspberry Pi Shield - AAmp60, Entwicklungsboard + KitDer AAmp ist eine analoge Verstärkererweiterung für einige HiFiBerry-Boards. Er wird an Ihre HiFiBerry-DAC-Platine angeschlossen und erweitert diese um einen 60-W-Analogverstärker. Über eine 12-20V-Stromversorgung versorgt er nicht nur den Verstärker, sondern auch den DAC und den Raspberry Pi. Sie können ihn mit den folgenden HiFiBerry-Boards verwenden, die über den erforderlichen analogen Ausgangsanschluss verfügen: * DAC2 HD * DAC+ ADC * DAC+ ADC Pro Dies ist kein HAT, der eigenständig mit dem Raspberry Pi verwendet werden kann! Er wird nicht direkt mit dem Raspberry Pi verbunden, sondern benötigt ein zusätzliches unterstütztes HiFiBerry DAC-Board.61,26 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HiFiBerry BeoCreate AMP Raspberry Pi® Soundkarte Hifiberry-BeocreateMit dem HiFi-Berry Beocreate erhalten Sie ein universelles High End Soundboard für den Raspberry PI. Durch das integrierte EPROM können Sie das Modul konfigurieren und dann Stand Alone betreiben indem Sie es zum Beispiel in eiem Speaker integrieren. Das Beocreate liefert dabei bis zu 180 Watt Ausgangsleistung über 4 Ausgänge. Mehrere Geräte können über SPDIF verkettet werden (z. B. um ein aktives 4-Wege-Stereosystem zu implementieren). Der 4-Kanal-DAC unterstützt Abtastraten von 44,1 kHz bis 192 kHz. Erweiterungsanschluss ermöglicht den Anschluss zusätzlicher Hardware (Zugriff auf Raspberry Pi und DSP GPIOs) kann als 2-Kanal-Soundkarte vom Raspberry Pi verwendet werden. Mehrere Geräte können über SPDIF verkettet werden (z. B. um ein aktives 4-Wege-Stereosystem zu implementieren).239,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HOUSE RULES_WILD CARDS HBHOUSE RULES_WILD CARDS HB , A stunning anthology of connected tales set in Wild Cards universe created by the global bestselling author of A Game of Thrones . The island of Keun lies off the coast of Cornwall, connected to the mainland only by an ancient, tidal causeway. It is a magical place, where anything can happen. The mansion crowning the island is owned by Lord Branok, a mysterious billionaire who is also a wild card of some sort-but whether he is an ace, a joker or a knave, no one is quite sure. Parties at Loveday House are legendary - for adventure, for intrigue, for love, for danger - and guests may take on whatever personae and masks they choose when they attend. Parts of the house seem to exist out of time, and the Wild Hunt is reputed to ride the island. And haunting the house is its original owner: a woman determined to regain control over her domain, by any means necessary. This third volume in The British Arc (following Knaves Over Queens and Three Kings ) includes stories by: Stephen Leigh, Mary Anne Mohanraj, Caroline Spector, Kevin Andrew Murphy, Peter Newman, and Peadar Ó Guilín. , > , Erscheinungsjahr: 20241205, Titel der Reihe: Wild Cards##, Redaktion: Martin, George R. R., Seitenzahl/Blattzahl: 384, Themenüberschrift: FICTION / Science Fiction / Action & Adventure, Keyword: wild cards;science fiction;SFF;GOT;Game of Thrones;HBO;Cornwall;superhero;superheroes;dystopia;dystopian;short stories;anthology;collection;Stephen Leigh;Mary Anne Mohanraj;Caroline Spector;Kevin Andrew Murphy;Peter Newman;Peadar Ó Guilín, Fachschema: Anthologie / Belletristik / Science Fiction~Englische Bücher / Belletristik / Anthologie~Englische Bücher / Belletristik / Science Fiction, Fachkategorie: Fantasyliteratur, Imprint-Titels: HarperVoyager, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 159, Höhe: 27, Gewicht: 270, Produktform: Gebunden, Genre: Importe,22,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für HiFiBerry-RPI-HB-DAC2
-
HiFiBerry Dac+, Entwicklungsboard + KitDer HiFiBerry DAC+ ist ein hochauflösender Digital-Analog-Wandler für das Raspberry Pi 2 Model B sowie die A+ und B+ Modelle. Dieses Produkt funktioniert auch mit dem Pi 3. Es handelt sich um eine spezielle Soundkarte für den Raspberry Pi, die für einen bestimmten Anwendungsfall optimiert ist: die hervorragende Audiowiedergabequalität. Dies ist die Standard-Cinch-Version, die Cinch-Anschlüsse verwendet, die Sie von Ihrer normalen Stereoanlage kennen. Die HiFiBerry sitzt, wie alle Pi HATs, direkt auf den GPIO-Pins Ihres Pi, ohne dass zusätzliche Kabel benötigt werden, und verfügt über ein integriertes EEPROM für die automatische Konfiguration.38,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HiFiBerry Amp2, Entwicklungsboard Zubehör, SchwarzMit dem Amp2 bietet HiFiBerry nun den lang erwarteten Nachfolger des beliebten HiFiBerry Amp+. Die Platine ist nun schwarz und auch im Inneren wurde Einiges verbessert.So kommt der neue Verstärker jetzt mit vollen 60 Watt Power daher und konnte somit im Vergleich zu seinem Vorgänger mit zwei 25 Watt Ausgängen satte 10 Watt Leistung hinzugewinnen. Ausserdem leitet der Amp2 zusätzlich mehr Strom an den Raspberry Pi als sein Vorgänger.Somit ist es nicht nur weiterhin möglich den Pi und den Amp mit nur einer Stromversorgung zu betreiben, sondern sogar weitere Geräte wie Displays oder USB-Speicher anzuschliessen ohne sich um niedrigen Strom sorgen zu müssen.Ausserdem bietet diese neue Verstärker-Platine ganze 192KHz/24bit als maximale Abtastrate und ist somit auch für HD Audio hervorragend geeignet.Der Amp2 wurde entworfen um 4-8 Ohm Lautsprecher ideal zu unterstützen. Damit bietet er sich in Verbindung mit dem Raspberry Pi absolut an um jegliche Passivlautsprecher anzusteuern.Aber damit hören die Besserungen immer noch nicht auf. Der Amp2 nun eine erhöhte Spannungsbereich von 19 bis zu 24 Volt. Damit lassen sich sogar grössere Netzteile mit 19-20 Volt ohne Probleme nutzen um mit dem Amp2 Räume mit Musik zu füllen.64,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HiFiBerry HB CASE4 DAC+BK2 - Gehäuse für Raspberry Pi 4 & DAC+ sw, Entwicklungsboard Zubehör, SchwarzDas HB CASE4 DAC+BK2 ist ein speziell für den Raspberry Pi 4 entwickeltes Gehäuse, das sowohl Funktionalität als auch Schutz bietet. Es handelt sich um ein zweigeteiltes Gehäuse in der klassischen Farbe Schwarz, das eine ansprechende und moderne Optik gewährleistet. Mit einem Gewicht von 210 Gramm ist es leicht und dennoch robust, was es ideal für den Einsatz in verschiedenen Umgebungen macht. Das Gehäuse ist mit rutschfesten Unterlegscheiben und Kupferdichtungen ausgestattet, die im Lieferumfang enthalten sind, um eine stabile und sichere Montage zu gewährleisten. Die Abmessungen des Gehäuses betragen 110 mm in der Länge, 90 mm in der Breite und 70 mm in der Höhe, was eine kompakte und platzsparende Lösung darstellt. Darüber hinaus werden 12 Schrauben mitgeliefert, um eine einfache und schnelle Installation zu ermöglichen. Dieses Gehäuse ist eine ausgezeichnete Wahl für alle, die ihren Raspberry Pi 4 optimal schützen und gleichzeitig eine ansprechende Präsentation gewährleisten möchten.29,66 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet "rpi no module named ctypes"?
Die Fehlermeldung "rpi no module named ctypes" bedeutet, dass das Modul "ctypes" auf dem Raspberry Pi nicht gefunden werden konnte. Möglicherweise wurde das Modul nicht korrekt installiert oder es fehlt in der Python-Umgebung. Um das Problem zu beheben, sollte das Modul "ctypes" installiert oder korrekt konfiguriert werden. Es könnte auch sein, dass die richtige Python-Version verwendet werden muss, um das Modul zu importieren. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.