Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Hikvision-DS-KH6000-E1-Innenstation-ohne
Top-Angebote
Produkte zum Begriff Hikvision-DS-KH6000-E1-Innenstation-ohne:
-
HIKVISION DS-KABH9510-T Innenstation TischhalterungAuf einen BlickProdukttypSchelleProduktfarbeWeißMarkenkompatibilitätHikvisionMaterialStahlBefestigungstypOberfläche/SchreibtischTemperaturbereich in Betrieb-10 - 55 °CAlle technischen Daten anzeigen (9 Angaben)MerkmaleProdukttypSchelleProduktfarbeWeißMarkenkompatibilitätHikvisionMaterialStahlBefestigungstypOberfläche/SchreibtischBetriebsbedingungenTemperaturbereich in Betrieb-10 - 55 °CGewicht und AbmessungenBreite122 mmTiefe64 mmHöhe86 mmTechnische Daten laut Hersteller. Änderungen und Irrtümer vorbehalten.60,64 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
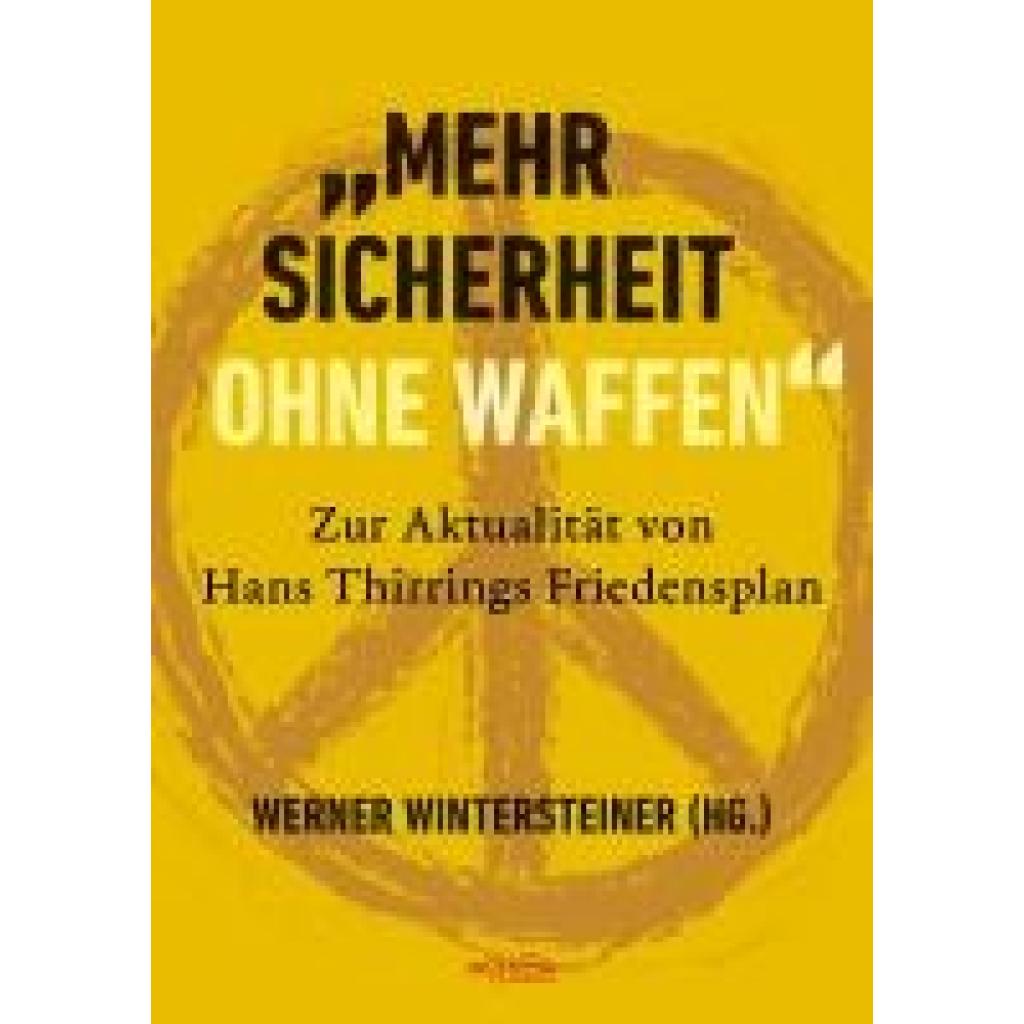
Bader, Ernst: "Mehr Sicherheit ohne Waffen""Mehr Sicherheit ohne Waffen" , Dieses Buch diskutiert den sogenannten Thirring-Plan von 1963 zur einseitigen Abrüstung Österreichs aus aktueller Perspektive. Der Vorschlag des Wiener Physikers und Friedensaktivisten Hans Thirring - "Mehr Sicherheit ohne Waffen" - war als Beitrag zur Entspannung im Kalten Krieg gedacht. Das neutrale Österreich sollte als "Testobjekt der Möglichkeit friedlicher Koexistenz" einen weltweiten Abrüstungsprozess anstoßen. Diese Idee ist heute wieder höchst relevant. Denn angesichts globaler Kriegsherde, die das Risiko eines Weltkriegs bergen, dominiert gerade auch in der EU immer stärker eine Logik zur Vorbereitung von "Kriegstauglichkeit". Zugleich wird jeder Diskurs über Frieden diskriminiert und tabuisiert. , Lufteinlass- & Kraftstoffsensoren > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 202502, Autoren: Bader, Ernst~Gabriel, Leo~Greindl, Günther~Gross, Andreas~Gärtner, Heinz~Matznetter, Christoph, Redaktion: Wintersteiner, Werner, Seitenzahl/Blattzahl: 240, Keyword: Abrüstung; Land ohne Armee; Pugwash Bewegung, Fachschema: Politik / Politikwissenschaft~Politikwissenschaft~Politologie, Warengruppe: TB/Politikwissenschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 25, Gewicht: 330, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was ist e1?
Was ist e1? e1 ist eine Bezeichnung, die in verschiedenen Kontexten verwendet werden kann, wie zum Beispiel in der Mathematik, der Elektronik oder der Musik. In der Mathematik kann e1 beispielsweise für die Basis des natürlichen Logarithmus e stehen. In der Elektronik könnte e1 für einen bestimmten Schaltkreis oder eine Komponente stehen. In der Musik könnte e1 für eine bestimmte Tonhöhe oder einen Akkord stehen. Es kommt also darauf an, in welchem Zusammenhang die Bezeichnung e1 verwendet wird, um genau zu bestimmen, was damit gemeint ist. **
Top-Angebote
Produkte zum Begriff Hikvision-DS-KH6000-E1-Innenstation-ohne:
-
Hikvision, Klingel + Türsprechanlage, DS-KH6000-E1 Innenstation ohne Monitor IP (Drahtgebunden, Ethernet)Was wir bieten Suchen Sie nach einer effizienten und komfortablen Video-Gegensprechanlage für Ihre Einrichtungen? Sie suchen ein einfach zu bedienendes und intelligentes System, das Ihr Leben und Arbeiten verbessert? In jeder Umgebung - ob Wohnung, Villa oder Bürogebäude - finden Sie mit den leistungsstarken Intercom-Produkten von Hikvision eine hervorragende Lösung. Mit IP-basierten, 2-Draht- und 4-Draht-Gegensprechanlagen bietet Hikvision alles an.85,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HIKVISION DS-KABH9510-T Innenstation TischhalterungAuf einen BlickProdukttypSchelleProduktfarbeWeißMarkenkompatibilitätHikvisionMaterialStahlBefestigungstypOberfläche/SchreibtischTemperaturbereich in Betrieb-10 - 55 °CAlle technischen Daten anzeigen (9 Angaben)MerkmaleProdukttypSchelleProduktfarbeWeißMarkenkompatibilitätHikvisionMaterialStahlBefestigungstypOberfläche/SchreibtischBetriebsbedingungenTemperaturbereich in Betrieb-10 - 55 °CGewicht und AbmessungenBreite122 mmTiefe64 mmHöhe86 mmTechnische Daten laut Hersteller. Änderungen und Irrtümer vorbehalten.60,64 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Bader, Ernst: "Mehr Sicherheit ohne Waffen""Mehr Sicherheit ohne Waffen" , Dieses Buch diskutiert den sogenannten Thirring-Plan von 1963 zur einseitigen Abrüstung Österreichs aus aktueller Perspektive. Der Vorschlag des Wiener Physikers und Friedensaktivisten Hans Thirring - "Mehr Sicherheit ohne Waffen" - war als Beitrag zur Entspannung im Kalten Krieg gedacht. Das neutrale Österreich sollte als "Testobjekt der Möglichkeit friedlicher Koexistenz" einen weltweiten Abrüstungsprozess anstoßen. Diese Idee ist heute wieder höchst relevant. Denn angesichts globaler Kriegsherde, die das Risiko eines Weltkriegs bergen, dominiert gerade auch in der EU immer stärker eine Logik zur Vorbereitung von "Kriegstauglichkeit". Zugleich wird jeder Diskurs über Frieden diskriminiert und tabuisiert. , Lufteinlass- & Kraftstoffsensoren > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 202502, Autoren: Bader, Ernst~Gabriel, Leo~Greindl, Günther~Gross, Andreas~Gärtner, Heinz~Matznetter, Christoph, Redaktion: Wintersteiner, Werner, Seitenzahl/Blattzahl: 240, Keyword: Abrüstung; Land ohne Armee; Pugwash Bewegung, Fachschema: Politik / Politikwissenschaft~Politikwissenschaft~Politologie, Warengruppe: TB/Politikwissenschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 25, Gewicht: 330, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Hikvision-DS-KH6000-E1-Innenstation-ohne
-
Hikvision 7" Innenstation DS-KH6320Y-WTE2O-STDEurope BVAuf einen BlickProdukttypMaster-StationProduktfarbeSchwarz, GrauMarkenkompatibilitätHikvisionBefestigungstypOberflächeBildschirmdiagonale17,8 cm (7 Zoll)Display-TypTFTAlle technischen Daten anzeigen (24 Angaben)MerkmaleProdukttypMaster-StationProduktfarbeSchwarz, GrauMarkenkompatibilitätHikvisionBefestigungstypOberflächeBildschirmdiagonale17,8 cm (7 Zoll)Display-TypTFTTouchscreenJaBildschirmauflösung1024 x 600 PixelEingebaute LautsprecherJaEingebautes MikrofonJaBetriebsbedingungenTemperaturbereich in Betrieb-10 - 50 °CLuftfeuchtigkeit in Betrieb10 - 90%Gewicht und AbmessungenBreite200 mmTiefe140 mmHöhe23,6 mmGewicht327 gAnschlüsse und SchnittstellenWLANJaWLAN-Standards802.11b, 802.11g, Wi-Fi 4 (802.11n)Alarmeingabe/-ausgabeJaAlarm-Eingangskanäle8RJ-45 Anschlüsse Menge1Ethernet LAN Datentransferraten10,100 Mbit/sAnzahl der 2-Kabel-Schnittstellen1LeistungStromverbrauch (typisch)4 WTechnische Daten laut Hersteller. Änderungen und Irrtümer vorbehalten.238,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist e1?
Was ist e1? e1 ist eine Bezeichnung, die in verschiedenen Kontexten verwendet werden kann, wie zum Beispiel in der Mathematik, der Elektronik oder der Musik. In der Mathematik kann e1 beispielsweise für die Basis des natürlichen Logarithmus e stehen. In der Elektronik könnte e1 für einen bestimmten Schaltkreis oder eine Komponente stehen. In der Musik könnte e1 für eine bestimmte Tonhöhe oder einen Akkord stehen. Es kommt also darauf an, in welchem Zusammenhang die Bezeichnung e1 verwendet wird, um genau zu bestimmen, was damit gemeint ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.