Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Hikvision-Zutrittskontrolle-DS-KD-MFB-S
Top-Angebote
Produkte zum Begriff Hikvision-Zutrittskontrolle-DS-KD-MFB-S:
-
Babu, Mahesh: PP/DS with SAP S/4HANAPP/DS with SAP S/4HANA , Looking to tap into advanced planning and scheduling? Then this is the book for you! Get detailed guidance for setting up and using PP-DS in SAP S/4HANA. Follow step-by-step instructions for configuring master data, heuristics, planning procedures, data transfer, and detailed scheduling. Then put your system to use: trigger planning runs, evaluate results, perform alert monitoring, and more. With insights into deployment, migration, and advancements in the simplified system, this is the comprehensive guide you need! , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2. Auflage, Erscheinungsjahr: 20231202, Produktform: Leinen, Titel der Reihe: SAP Press##, Autoren: Babu, Mahesh, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 636, Themenüberschrift: COMPUTERS / General, Keyword: Production planning and detailed scheduling (PP/DS); Data transfer; Planning runs; PP-DS optimizer; Alert monitor; Planning heuristics; Scheduling heuristics; Configuration; Administration; SAP Digital Supply Chain Management, Fachschema: CAM - Computer Aided Manufacturing ~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung~SAP - mySAP, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Anwendungs-Software, Fachkategorie: SAP (Systeme, Anwendungen und Produkte in Datenbanken), Thema: Verstehen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Publishing Inc., Länge: 260, Breite: 187, Höhe: 41, Gewicht: 1488, Produktform: Gebunden, Genre: Importe, Genre: Importe, Vorgänger: 2227288, Vorgänger EAN: 9781493218721, Herkunftsland: DEUTSCHLAND (DE), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 287415099,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hikvision, Zutrittskontrolle, DS-K4H250SDas Hikvision DS-K4H250S ist ein hochmodernes elektromagnetisches Schloss, das für die Zutrittskontrolle in verschiedenen Anwendungen konzipiert wurde. Mit einer Haftkraft von bis zu 300 kg bietet es eine zuverlässige und sichere Lösung für den Schutz von Eingängen. Das Schloss arbeitet mit einer Eingangsspannung von 12 bis 24 V und hat einen Stromverbrauch von 500 mA bei 12 V, was es zu einer energieeffizienten Wahl macht. Die kompakten Abmessungen des Elektromagneten, mit einer Breite von 24 cm, einer Tiefe von 4,9 cm und einer Höhe von 2,55 cm, ermöglichen eine einfache Installation in unterschiedlichen Umgebungen. Das DS-K4H250S ist ideal für den Einsatz in gewerblichen und privaten Bereichen, wo Sicherheit und Zugangsmanagement von höchster Bedeutung sind. - Hohe Haftkraft von 300 kg für maximale Sicherheit - Eingangsspannung von 12 - 24 V für flexible Anwendungen - Energieeffizienter Betrieb mit nur 500 mA Stromverbrauch.119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Hikvision-Zutrittskontrolle-DS-KD-MFB-S:
-
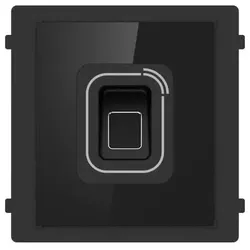
Hikvision, Zutrittskontrolle, DS-KD-MFB/S Fingerprint & Kartenleser (Fingerabdruck, Schlüsselkarte)Das Hikvision DS-KD-MFB/S Fingerprint & Kartenleser ist ein fortschrittliches Zutrittssystem, das sowohl Fingerabdruck- als auch Kartenlesefunktionen bietet. Dieses Gerät ist ideal für den Einsatz in sicherheitsrelevanten Bereichen, in denen ein zuverlässiger und schneller Zugang erforderlich ist. Mit seiner robusten Bauweise und der hohen Schutzart IP65 ist es für verschiedene Umgebungen geeignet und bietet Schutz gegen Staub und Wasser. Die Montage kann sowohl als Aufputz- als auch als Unterputz-Variante erfolgen, was eine flexible Installation ermöglicht. Das elegante Design in Silber fügt sich nahtlos in verschiedene architektonische Stile ein und sorgt für eine moderne Optik. Die Benutzerfreundlichkeit wird durch die schnelle Erkennung von Fingerabdrücken und die einfache Handhabung des Kartenlesers unterstützt, was eine effiziente Zutrittskontrolle gewährleistet. - Zutrittssystem mit Fingerabdruck- und Kartenlesefunktion - Hohe Schutzart IP65 für den Einsatz in anspruchsvollen Umgebungen - Flexible Montageoptionen: Aufputz und Unterputz - Robuste Bauweise für erhöhte Sicherheit und Langlebigkeit.228,65 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HIKVISION DS-KD-MFB Fingerprint & KartenleserAuf einen BlickTyp der AuthentifizierungskarteDESfire, M1Fingerabdruck-Kapazität1000RFID-Ableseabstand2 cmRFID-Frequenz13,56 MHzUnterstützte SprachenMultiInternationale Schutzart (IP-Code)IP65Alle technischen Daten anzeigen (16 Angaben)Technische DetailsTyp der AuthentifizierungskarteDESfire, M1Fingerabdruck-Kapazität1000RFID-Ableseabstand2 cmRFID-Frequenz13,56 MHzUnterstützte SprachenMultiInternationale Schutzart (IP-Code)IP65Kartenkapazität6000 KartenTypEingangskontrollterminalAutentifizierungstypZugangschip/Karte, biometrischFingerabdruckscannerJaZugriffschip/KartenleserJaEnergieEingangsspannung12 VStromverbrauch (max.)4 WGewicht und AbmessungenHöhe100 mmTiefe35 mmBreite100 mmTechnische Daten laut Hersteller. Änderungen und Irrtümer vorbehalten.166,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Babu, Mahesh: PP/DS with SAP S/4HANAPP/DS with SAP S/4HANA , Looking to tap into advanced planning and scheduling? Then this is the book for you! Get detailed guidance for setting up and using PP-DS in SAP S/4HANA. Follow step-by-step instructions for configuring master data, heuristics, planning procedures, data transfer, and detailed scheduling. Then put your system to use: trigger planning runs, evaluate results, perform alert monitoring, and more. With insights into deployment, migration, and advancements in the simplified system, this is the comprehensive guide you need! , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2. Auflage, Erscheinungsjahr: 20231202, Produktform: Leinen, Titel der Reihe: SAP Press##, Autoren: Babu, Mahesh, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 636, Themenüberschrift: COMPUTERS / General, Keyword: Production planning and detailed scheduling (PP/DS); Data transfer; Planning runs; PP-DS optimizer; Alert monitor; Planning heuristics; Scheduling heuristics; Configuration; Administration; SAP Digital Supply Chain Management, Fachschema: CAM - Computer Aided Manufacturing ~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung~SAP - mySAP, Fachkategorie: Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Anwendungs-Software, Fachkategorie: SAP (Systeme, Anwendungen und Produkte in Datenbanken), Thema: Verstehen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Publishing Inc., Länge: 260, Breite: 187, Höhe: 41, Gewicht: 1488, Produktform: Gebunden, Genre: Importe, Genre: Importe, Vorgänger: 2227288, Vorgänger EAN: 9781493218721, Herkunftsland: DEUTSCHLAND (DE), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 287415099,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Hikvision-Zutrittskontrolle-DS-KD-MFB-S
-
Hikvision, Zutrittskontrolle, DS-K4H250SDas Hikvision DS-K4H250S ist ein hochmodernes elektromagnetisches Schloss, das für die Zutrittskontrolle in verschiedenen Anwendungen konzipiert wurde. Mit einer Haftkraft von bis zu 300 kg bietet es eine zuverlässige und sichere Lösung für den Schutz von Eingängen. Das Schloss arbeitet mit einer Eingangsspannung von 12 bis 24 V und hat einen Stromverbrauch von 500 mA bei 12 V, was es zu einer energieeffizienten Wahl macht. Die kompakten Abmessungen des Elektromagneten, mit einer Breite von 24 cm, einer Tiefe von 4,9 cm und einer Höhe von 2,55 cm, ermöglichen eine einfache Installation in unterschiedlichen Umgebungen. Das DS-K4H250S ist ideal für den Einsatz in gewerblichen und privaten Bereichen, wo Sicherheit und Zugangsmanagement von höchster Bedeutung sind. - Hohe Haftkraft von 300 kg für maximale Sicherheit - Eingangsspannung von 12 - 24 V für flexible Anwendungen - Energieeffizienter Betrieb mit nur 500 mA Stromverbrauch.119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hikvision, Zutrittskontrolle, DS-K4G100Das Hikvision DS-K4G100 ist ein elektromagnetisches Schloss der Pro-Serie, das für eine Vielzahl von Türen konzipiert ist. Es ermöglicht ein sicheres Öffnen und Schliessen von Türen und bietet zusätzliche Funktionen wie Türstatusanzeigen, um den aktuellen Zustand der Tür zu überwachen. Das Schloss ist aus hochwertigem Edelstahl gefertigt, was für Langlebigkeit sorgt und eine ansprechende Optik bietet. Mit einem kompakten Design eignet sich das DS-K4G100 ideal für verschiedene Anwendungen in Wohn- und Geschäftsräumen. Die Montage erfolgt unterputz, was eine saubere und unauffällige Installation ermöglicht. Dieses Produkt ist eine zuverlässige Lösung für alle, die Wert auf Sicherheit und Funktionalität legen. - Vielseitige Anwendung für verschiedene Türtypen - Türstatusanzeigen für bessere Überwachung - Hochwertige Edelstahlkonstruktion für Langlebigkeit - Unterputzmontage für unauffällige Installation.91,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hikvision, Zutrittskontrolle, DS-K1108AEKWas wir bieten Zutrittskontrollsysteme spielen eine entscheidende Rolle in allen sensiblen Bereichen, da sie nur berechtigten Personen zu einem bestimmten Zeitpunkt den Zutritt gewähren. Mehrere Konfigurationen decken unterschiedliche Budgets und Bedürfnisse ab, vom einfachsten Kartenleser über die heute gebräuchlichen Fingerabdruck-Terminals bis hin zum algorithmengesteuerten Gesichtserkennungs-Terminal. Mit den Geräten von Hikvision, die unter anderem Steuerungen, Kartenleser, Drehkreuze und Türverriegelungen umfassen, profitieren Sie von einem kompletten und sicheren Zutrittskontrollsystem. Mit zunehmender Komplexität der Kundenanforderungen kann eine einzige Lösung nicht mehr alle Anforderungen erfüllen. Deshalb können Sie unsere Zutrittskontrollsysteme mit verschiedenen Authentifizierungsmethoden kombinieren, wie Ausweiskarten, Fingerabdrücke, Passwörter, Gesichtsaufnahmen und QR-Codes. Neben den grundlegenden Funktionen bietet die Hikvision-Hardware ein innovatives Zugangsmanagement über Funktionen wie Anti-Passback, kombinierte Authentifizierung, Schaltsperren und mehr. Zudem vereinfacht die professionelle Managementsoftware die Registrierung und Verwaltung von Geräten und Mitarbeitern.94,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.