Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Hirse---Feinkorn-500g
Top-Angebote
Produkte zum Begriff Hirse---Feinkorn-500g:
-
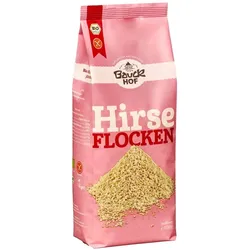
Flocken - Hirse 500gDie Bauck GmbH wurde 1969 gegründet, um Bio- und Demeter-Erzeugnisse der Region zu vermarkten. Noch heute ist die Förderung der biologisch-dynamischen Landwirtschaft eines der wichtigsten Ziele des Naturkostherstellers. Vollwertige Müslis, erlesene Mehle, Backmischungen für saftige Torten, Kuchen und Brote, nahrhafte Porridges und herzhafte Veggie-Mischungen, alles oft glutenfrei, weizenfrei und vegan – unter der Marke Bauck Mühle vertreibt die Bauck GmbH heute rund 150 Produkte. Immer unter dem Motto: „Bio. Aus Liebe zur Zukunft.“ Die Bauck Mühle steht für innovative Rezepturen, in denen ausschließlich Bio- und Demeter-Rohstoffe verarbeitet werden und die einfach zuzubereiten sind. Seit 2005 ist der Mühlenbetrieb außerdem auf glutenfreie Produkte, die der ganzen Familie schmecken, spezialisiert. Dazu tragen eine eigene Glutenfrei-Mühle, glutenfreie Mischanlangen sowie ein eigenes Glutenfrei-Labor bei.3,79 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
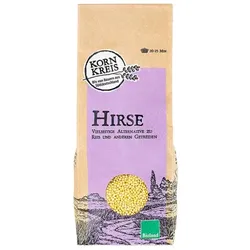
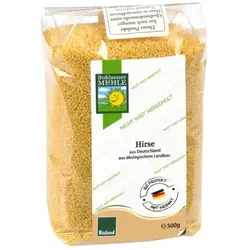
Kornkreis Hirse bio 500gHirse ist eine alte Getreidesorte mit vielen wertvollen Inhaltsstoffen. Unsere Hirse wird in Deutschland nach den Richtlinien des Bioland Verbandes angebaut. Sie kann süß, aber auch herzhaft verwendet werden. Zum Beispiel als Frühstücksporridge, Salat, Reisalternative, für Aufläufe oder Bratlinge.4,99 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Ist das Hirse? - Ist das Hirse?
Ja, das ist Hirse. Hirse ist ein glutenfreies Getreide, das in vielen Teilen der Welt als Nahrungsmittel verwendet wird. Es ist reich an Nährstoffen wie Eisen, Magnesium und Vitamin B6. Hirse kann in verschiedenen Gerichten wie Brei, Salaten oder Beilagen verwendet werden. **
Top-Angebote
Produkte zum Begriff Hirse---Feinkorn-500g:
-
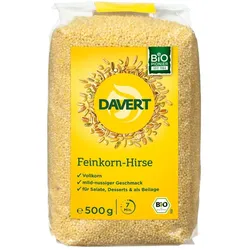
Hirse - Feinkorn 500gDie Hirse mit ihrem sehr feinen Korn hat eine Garzeit von nur 10 Minuten. Sie ist mild im Geschmack und eine köstliche und schnelle Beilage zu vielen Gerichten. Besonders beliebt sind süße oder pikante Aufläufe, Salate und Desserts. Hinweise zur Handhabung und Lagerung Vor Wärme geschützt und trocken lagern.3,79 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
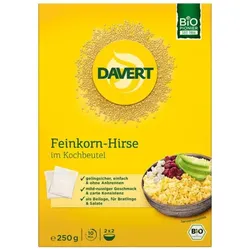
Davert Feinkorn-Hirse Kochbeutel bioDavert Feinkorn-Hirse hat ein besonders kleines Korn und ist nach nur 10 Minuten locker und körnig gegart. Sie passt besonders gut zu orientalischen Gerichten und bereichert als Beilage, Salat oder Pfannengericht auch die heimische Küche.2,23 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Flocken - Hirse 500gDie Bauck GmbH wurde 1969 gegründet, um Bio- und Demeter-Erzeugnisse der Region zu vermarkten. Noch heute ist die Förderung der biologisch-dynamischen Landwirtschaft eines der wichtigsten Ziele des Naturkostherstellers. Vollwertige Müslis, erlesene Mehle, Backmischungen für saftige Torten, Kuchen und Brote, nahrhafte Porridges und herzhafte Veggie-Mischungen, alles oft glutenfrei, weizenfrei und vegan – unter der Marke Bauck Mühle vertreibt die Bauck GmbH heute rund 150 Produkte. Immer unter dem Motto: „Bio. Aus Liebe zur Zukunft.“ Die Bauck Mühle steht für innovative Rezepturen, in denen ausschließlich Bio- und Demeter-Rohstoffe verarbeitet werden und die einfach zuzubereiten sind. Seit 2005 ist der Mühlenbetrieb außerdem auf glutenfreie Produkte, die der ganzen Familie schmecken, spezialisiert. Dazu tragen eine eigene Glutenfrei-Mühle, glutenfreie Mischanlangen sowie ein eigenes Glutenfrei-Labor bei.3,79 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Hirse---Feinkorn-500g
-
Kornkreis Hirse bio 500gHirse ist eine alte Getreidesorte mit vielen wertvollen Inhaltsstoffen. Unsere Hirse wird in Deutschland nach den Richtlinien des Bioland Verbandes angebaut. Sie kann süß, aber auch herzhaft verwendet werden. Zum Beispiel als Frühstücksporridge, Salat, Reisalternative, für Aufläufe oder Bratlinge.4,99 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
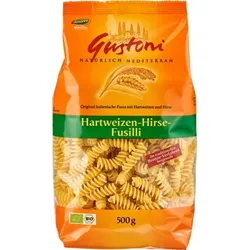
Gustoni Hartweizen-Hirse-Fusilli bio 500gHirse gilt als die älteste von Menschen kultivierte Getreideart, die ihren Ursprung in Zentralasien hat. Sie zeichnet sich durch ihr feines, herzhaft-würziges Aroma aus. Eine Besonderheit ist die Herstellung unter Verwendung einer Ausformscheibe aus Bronze. Dadurch wird die Oberfläche der Pasta aufgeraut und Saucen können besonders gut aufgenommen werden.2,29 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Ist das Hirse? - Ist das Hirse?
Ja, das ist Hirse. Hirse ist ein glutenfreies Getreide, das in vielen Teilen der Welt als Nahrungsmittel verwendet wird. Es ist reich an Nährstoffen wie Eisen, Magnesium und Vitamin B6. Hirse kann in verschiedenen Gerichten wie Brei, Salaten oder Beilagen verwendet werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.