Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
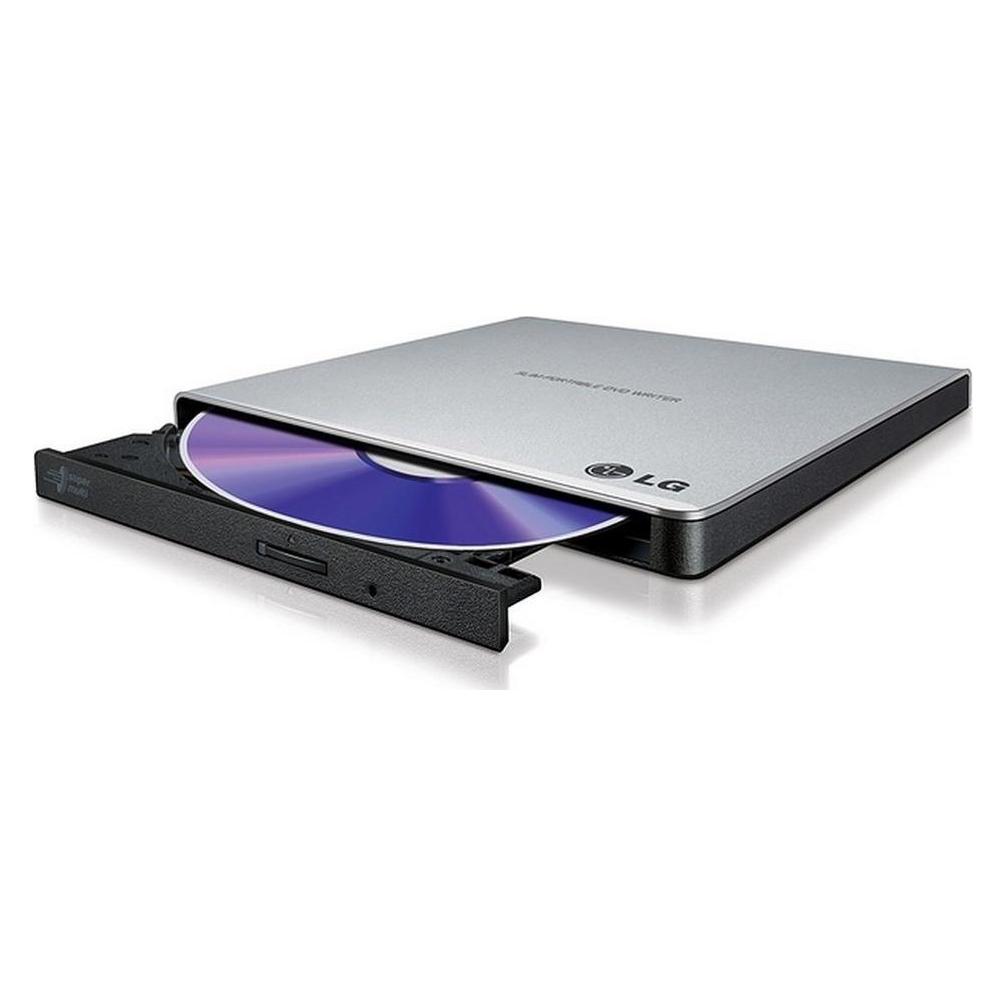
Ähnliche Suchbegriffe für Hitachi---LG-GP57ES40
Top-Angebote
Produkte zum Begriff Hitachi---LG-GP57ES40:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
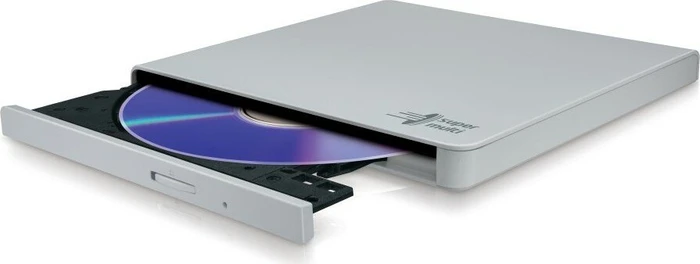
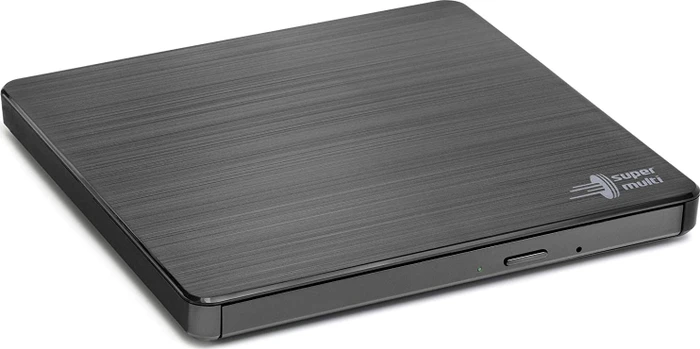
LG Gp57es40 (DVD Brenner), Optisches Laufwerk, SilberSicher sichern – für 1000 Jahre! Alle Laufwerke von LG unterstützen die neuen Millenniata Rohlinge, die ihren DVD-Kollegen nur noch in der Form gleichen. Durch die Materialverbindung der neuen Disk und das damit verbundene Einbrennen der Daten können Feuchtigkeit und hohe Temperaturen der Datenlesbarkeit nichts anhaben – und das 1.000 Jahre lang! M-DISC Funktionen: - Dauerhaftes Speichern von Dateien - Physikalische statt chemische Veränderungen - Bleibt unbeeinträchtigt von Licht, Temperatur, Luftfeuchtigkeit und Umwelteinflüssen - Eingraviert in patentiertes, steinähnliches Material - Schützt Ihre Daten ein Leben lang - Getestet vom U.S. Verteidigungsministerium – M-DISC ist die einzige Disk, die diesen Test bestanden hat - Hohe Sicherheit bei einfacher Handhabung Stromversorgung über USB: Dieser Brenner braucht keinen separaten Stromanschluss: Der Strom kommt direkt über USB, so dass Sie sich ein Kabel sparen können. Silent Play: Diese Technologie löst eines der offenkundigsten Laufwerkprobleme: Die teilweise hohen Geräuschpegel. Silent Play sorgt ausnahmslos für eine leise Wiedergabe und so für einen ungetrübten Musik- oder Filmgenuss. Jamless Play: Jamless Play verhindert Sprünge und Ruckeln beim Abspielen einer Disc. Diese werden häufig durch Kratzer oder Fingerabdrücke hervorgerufen und dank der speziellen Wiedergabefunktion einfach übersprungen. Der ultra portable Slim DVD-Brenner GP57ES40 besticht durch sein schlichtes und elegantes Design. Das nur 200 Gramm leichte Laufwerk brennt alle gängigen DVD- und CD-Formate und unterstützt ausserdem die neuen M-Disk Medien für 1000 Jahre Datensicherheit. Die Stromversorgung erfolgt ausschliesslich über die USB Schnittstelle, wodurch das Gerät noch flexibler einsetzbar ist.28,33 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Hitachi-LG GP57 slim, silberExterner Brenner M-Disc, Format: DVD und CD Der externe Brenner Hitachi-LG GP57 slim verwendet eine patentierte, steinähnliche Aufzeichnungsoberfläche anstelle von Farbstoff, um Daten auf eine Disc zu schreiben. Die Silent Play-Technologie hilf27,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wer baut Hitachi Fernseher?
Hitachi Fernseher werden von der Hitachi Ltd. hergestellt, einem japanischen Unternehmen, das eine Vielzahl von Elektronikprodukten produziert. Hitachi ist bekannt für seine hochwertigen und zuverlässigen Fernseher, die in verschiedenen Größen und Ausführungen erhältlich sind. Das Unternehmen hat eine lange Geschichte in der Elektronikbranche und ist weltweit für seine innovativen Technologien und Produkte bekannt. Wer baut Hitachi Fernseher? - Hitachi Ltd. ist der Hersteller von Hitachi Fernsehern. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Hitachi---LG-GP57ES40:
-
HITACHI-LG Data Storage GP57ES40 silber, USB 2.0Produktbeschreibung : LG GP57ES40 - DVD±RW (±R DL) / DVD-RAM-Laufwerk - USB 2.0 - externGerätetyp : DVD±RW (±R DL) / DVD-RAM-Laufwerk - externSchnittstelle : USB 2.0Abmessungen (Breite x Tiefe x Höhe) : 14.4 cm x 1.4 cm x 13.75 cmGewicht : 200 gOptischer Speicher : DVD±RW (±R DL) / DVD-RAMLesegeschwindigkeit : 24x (CD) / 8x (DVD)Schreibgeschwindigkeit : 24x (CD) / 6x (DVD-R) / 8x (DVD+R) / 6x (DVD±R DL)Geschwindigkeit bei wiederbeschreibbaren Medien : 24x (CD) / 6x (DVD-RW) / 8x (DVD+RW) / 5x (DVD-RAM)Medienzuführungstyp : Tablett28,30 €*Versand: 5,85 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Hitachi---LG-GP57ES40
-
LG Gp57es40 (DVD Brenner), Optisches Laufwerk, SilberSicher sichern – für 1000 Jahre! Alle Laufwerke von LG unterstützen die neuen Millenniata Rohlinge, die ihren DVD-Kollegen nur noch in der Form gleichen. Durch die Materialverbindung der neuen Disk und das damit verbundene Einbrennen der Daten können Feuchtigkeit und hohe Temperaturen der Datenlesbarkeit nichts anhaben – und das 1.000 Jahre lang! M-DISC Funktionen: - Dauerhaftes Speichern von Dateien - Physikalische statt chemische Veränderungen - Bleibt unbeeinträchtigt von Licht, Temperatur, Luftfeuchtigkeit und Umwelteinflüssen - Eingraviert in patentiertes, steinähnliches Material - Schützt Ihre Daten ein Leben lang - Getestet vom U.S. Verteidigungsministerium – M-DISC ist die einzige Disk, die diesen Test bestanden hat - Hohe Sicherheit bei einfacher Handhabung Stromversorgung über USB: Dieser Brenner braucht keinen separaten Stromanschluss: Der Strom kommt direkt über USB, so dass Sie sich ein Kabel sparen können. Silent Play: Diese Technologie löst eines der offenkundigsten Laufwerkprobleme: Die teilweise hohen Geräuschpegel. Silent Play sorgt ausnahmslos für eine leise Wiedergabe und so für einen ungetrübten Musik- oder Filmgenuss. Jamless Play: Jamless Play verhindert Sprünge und Ruckeln beim Abspielen einer Disc. Diese werden häufig durch Kratzer oder Fingerabdrücke hervorgerufen und dank der speziellen Wiedergabefunktion einfach übersprungen. Der ultra portable Slim DVD-Brenner GP57ES40 besticht durch sein schlichtes und elegantes Design. Das nur 200 Gramm leichte Laufwerk brennt alle gängigen DVD- und CD-Formate und unterstützt ausserdem die neuen M-Disk Medien für 1000 Jahre Datensicherheit. Die Stromversorgung erfolgt ausschliesslich über die USB Schnittstelle, wodurch das Gerät noch flexibler einsetzbar ist.28,33 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Hitachi-LG GP57 slim, silberExterner Brenner M-Disc, Format: DVD und CD Der externe Brenner Hitachi-LG GP57 slim verwendet eine patentierte, steinähnliche Aufzeichnungsoberfläche anstelle von Farbstoff, um Daten auf eine Disc zu schreiben. Die Silent Play-Technologie hilf27,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Hitachi-LG GP57 slim, weißExterner Brenner M-Disc, Format: DVD und CD Der externe Brenner Hitachi-LG GP57 slim verwendet anstelle von Farbstoff eine patentierte, steinähnliche Aufzeichnungsoberfläche, um Daten auf eine Disc zu schreiben. Die Silent Play-Technologie hilf33,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Hitachi-LG GP60 slim, schwarzExterner Brenner M-Disc, Format: DVD und CD Der externe Brenner Hitachi-LG GP60 slim verwendet eine patentierte, steinähnliche Aufzeichnungsoberfläche anstelle von Farbstoff, um Daten auf eine Disc zu schreiben. Es wurde getestet und nachgewies26,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wer baut Hitachi Fernseher?
Hitachi Fernseher werden von der Hitachi Ltd. hergestellt, einem japanischen Unternehmen, das eine Vielzahl von Elektronikprodukten produziert. Hitachi ist bekannt für seine hochwertigen und zuverlässigen Fernseher, die in verschiedenen Größen und Ausführungen erhältlich sind. Das Unternehmen hat eine lange Geschichte in der Elektronikbranche und ist weltweit für seine innovativen Technologien und Produkte bekannt. Wer baut Hitachi Fernseher? - Hitachi Ltd. ist der Hersteller von Hitachi Fernsehern. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.