Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Hohner-Chromonica-Xpression-48
Top-Angebote
Produkte zum Begriff Hohner-Chromonica-Xpression-48:
-
Hohner Chromonica II M-270 48 C-Mundharmonika - chromatische MundharmonikaDie Hohner Chromonica II M-270 48 C-Mundharmonika zeichnet sich durch eine hervorragende Verarbeitung sowie einen angenehmen; weichen Klang und eine gleichmäßige Tonansprache aus. Sie bieten dem Spieler die Möglichkeit auf einem einzigen Instrument in allen Tonarten musizieren zu können. Ihr Einsatzgebiet reicht von Klassik über Volksmusik bis hin zu Jazz; Rock und Blues. Hohner Chromonica II M-270 48 C-Mundharmonika:175,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hohner Chromonica 270 C Deluxe - chromatische MundharmonikaDie Hohner Chromonica 270 C Deluxe ist eine chromatische Mundharmonika; die durch ihre Eigenschaften sowohl angenehm zu spielen ist als auch eine hohe Lebensdauer verspricht. Die fünffach verschraubten Messing-Stimmplatten sind luftdicht und wartungsfreundlich. Sowohl die abgerundeten Außenkanten des Kanzellenkörpers als auch die runden Tonlöcher tragen zum besseren Spielgefühl bei. Bei Bedarf kann das Instrument leicht auf Linkshänderbetrieb umgerüstet werden. Hohner Chromonica 270 C Deluxe:198,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hohner Chromonica CX-12 C Schwarz - chromatische MundharmonikaDie Hohner Chromonica CX-12 C Schwarz ist eine chromatische Mundharmonika mit einem Tonumfang von drei Oktaven. Neben einem ergonomischen Kunststoff-Gehäuse mit integriertem Mundstück verfügt das Instrument über ein zweiteiliges Schieberkonzept; das dem Harmonika-Spieler zahlreiche Möglichkeiten im Bereich Rock; Pop; Blues und Folk ermöglicht. Durch die hohe Luftdichtigkeit erhält die Chromonica CX-12 zudem eine ausgeprägte Dynamik sowie eine gute Ansprache. Hohner Chromonica CX-12 C Schwarz:154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Welche Hohner Mundharmonika?
Welche Hohner Mundharmonika spielst du gerne? Hast du eine bestimmte Vorliebe für ein bestimmtes Modell oder eine bestimmte Serie von Hohner Mundharmonikas? Gibt es einen speziellen Grund, warum du dich für diese Marke entschieden hast? Wie lange spielst du schon Mundharmonika und wie hat sich deine Erfahrung mit den Hohner Mundharmonikas im Laufe der Zeit entwickelt? Hast du vielleicht Tipps oder Empfehlungen für andere, die sich für den Kauf einer Hohner Mundharmonika interessieren? **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Hohner-Chromonica-Xpression-48:
-
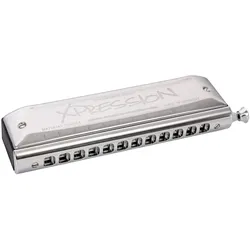
Hohner Chromonica Xpression 48 C - chromatische MundharmonikaDie neue Chromonica „XPRESSION“ bietet neben herausragenden technischen Eigenschaften auch beeindruckende musikalische Möglichkeiten; um ausdrucksstark und komfortabel auf ihr zu spielen.Bei ihrer Entwicklung wurde höchster Wert auf eine servicefreundliche Konstruktion sowie bestmögliche Dichtigkeit gelegt. Durch ihre robuste Bauweise kann sie problemlos auch bei schwierigen klimatischen Bedingungen eingesetzt werden. Sie ist gleichermaßen für Beginner wie auch fortgeschrittene Spieler geeignet.48 StimmzungenStimmplatten aus 1;2 mm MessingDeckel aus EdelstahlCNC gefrästes Mundstück aus Edelstahl mit hervorragenden Gleiteigenschaften und integrierter Präzisions-Schieberführung für höchsten SpielkomfortErgonomisch geformte Edelstahl Deckel sorgen für komfortables HandlingKlangoptimierter; formstabiler Kanzellenkörper aus KunststoffStimmplatten gefertigt mit den engsten Toleranzen für maximale LuftdichtigkeitPräzisionsgefräste Messing-Stimmzungen; geeignet für höchste BeanspruchungAlle Ko175,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hohner Super Chromonica 48 (Mundharmonika, Gerade), Blasinstrumente, BraunManchmal ist es eine Melodie aus einem längst vergessenen Film, ein andermal ein Lied aus der Kindheit das durch den Kopf geht - alle haben bestimmte Songs, die auf eine Zeitreise entführen und sich in Gedächtnis eingeprägt haben. Mit der Super Chromonica können diese Momente erleben. Sie wird heute noch fast unverändert so gebaut wie zu Zeiten ihrer Erfindung und ist als original Chromonica ein Favorit für Generationen von Klassik-Spielern, Jazz- und Pop-Musikern oder Folk- und Blues-Liebhabern.210,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hohner Chromonica II M-270 48 C-Mundharmonika - chromatische MundharmonikaDie Hohner Chromonica II M-270 48 C-Mundharmonika zeichnet sich durch eine hervorragende Verarbeitung sowie einen angenehmen; weichen Klang und eine gleichmäßige Tonansprache aus. Sie bieten dem Spieler die Möglichkeit auf einem einzigen Instrument in allen Tonarten musizieren zu können. Ihr Einsatzgebiet reicht von Klassik über Volksmusik bis hin zu Jazz; Rock und Blues. Hohner Chromonica II M-270 48 C-Mundharmonika:175,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hohner Chromonica 270 C Deluxe - chromatische MundharmonikaDie Hohner Chromonica 270 C Deluxe ist eine chromatische Mundharmonika; die durch ihre Eigenschaften sowohl angenehm zu spielen ist als auch eine hohe Lebensdauer verspricht. Die fünffach verschraubten Messing-Stimmplatten sind luftdicht und wartungsfreundlich. Sowohl die abgerundeten Außenkanten des Kanzellenkörpers als auch die runden Tonlöcher tragen zum besseren Spielgefühl bei. Bei Bedarf kann das Instrument leicht auf Linkshänderbetrieb umgerüstet werden. Hohner Chromonica 270 C Deluxe:198,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Hohner-Chromonica-Xpression-48
-
Hohner Chromonica CX-12 C Schwarz - chromatische MundharmonikaDie Hohner Chromonica CX-12 C Schwarz ist eine chromatische Mundharmonika mit einem Tonumfang von drei Oktaven. Neben einem ergonomischen Kunststoff-Gehäuse mit integriertem Mundstück verfügt das Instrument über ein zweiteiliges Schieberkonzept; das dem Harmonika-Spieler zahlreiche Möglichkeiten im Bereich Rock; Pop; Blues und Folk ermöglicht. Durch die hohe Luftdichtigkeit erhält die Chromonica CX-12 zudem eine ausgeprägte Dynamik sowie eine gute Ansprache. Hohner Chromonica CX-12 C Schwarz:154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hohner Chromonica III M-280 64 C-Mundharmonika - chromatische MundharmonikaDie Hohner Chromonica III M-280 64 C-Mundharmonika zeichnet sich durch eine hervorragende Verarbeitung sowie einen angenehmen; weichen Klang aus. Sie bietet dem Spieler die Möglichkeit auf einem einzigen Instrument in allen Tonarten musizieren zu können. Sie sind so konstruiert; dass in jedem Instrument zwei Tonarten; die einen Halbton auseinander liegen; enthalten sind. Durch die Betätigung eines eingebauten Schiebers können nun die beiden Tonreihen miteinander kombiniert werden. Dadurch ergeben sich vielfältige Möglichkeiten der musikalischen Gestaltung. Ihr Einsatzgebiet reicht von Klassik über Volksmusik bis hin zu Jazz; Rock und Blues. Hohner Chromonica III M-280 64 C-Mundharmonika:198,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Hohner Mundharmonika?
Welche Hohner Mundharmonika spielst du gerne? Hast du eine bestimmte Vorliebe für ein bestimmtes Modell oder eine bestimmte Serie von Hohner Mundharmonikas? Gibt es einen speziellen Grund, warum du dich für diese Marke entschieden hast? Wie lange spielst du schon Mundharmonika und wie hat sich deine Erfahrung mit den Hohner Mundharmonikas im Laufe der Zeit entwickelt? Hast du vielleicht Tipps oder Empfehlungen für andere, die sich für den Kauf einer Hohner Mundharmonika interessieren? **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.