Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Hopfen-trifft-Alaaf
Top-Angebote
Produkte zum Begriff Hopfen-trifft-Alaaf:
-
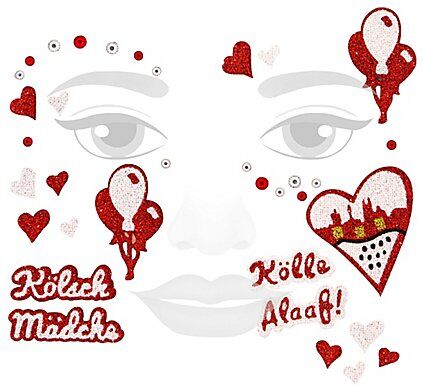
Face-Art-Tattoo "Alaaf"Face-Art-Tattoo Alaaf – ärgern Sie sich nicht über misslungene Schmink-Aktionen; probieren Sie lieber unsere angesagten Face-Art-Gesichtstattoos aus!Besonderheiten: glitzerndes Face-Art-Tattoo mit Strasssteinchen, Herzen, Luftballone und verschiedenen SchriftzügenLieferumfang: 1 Gesichtstattoo (wie abgebildet)Details: selbstklebendFarbe: rot / weißHinweis: Tattoo hält besser auf gereinigter, fettfreier Haut. Für einen noch besseren Halt das Tattoo mit Kosmetikkleber fixieren.Sie möchten mit einem farbenfrohen und außergewöhnlichen Look auffallen, aber Ihnen fehlt noch die zündende Idee für Ihr Make-up? Wie wär’s mit diesem bunten Gesichtstattoo? Zeigen Sie Ihre Liebe zum Karneval und bringen Sie die selbstklebenden Elemente einfach auf Ihre Haut auf – so entsteht ein strahlender, kreativer Look! Natürlich lässt sich das Face-Art-Tattoo auch wunderbar mit Karnevalsschminke kombinieren. Werden Sie jeck und machen Sie Ihren Look zu einem echten Hingucker!3,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Hopfen wirklich Hopfen?
Ja, Hopfen ist eine Pflanze, die zur Familie der Hanfgewächse gehört. Sie wird vor allem in der Bierherstellung verwendet, um dem Bier seinen charakteristischen Geschmack und sein Aroma zu verleihen. Hopfen enthält auch bestimmte Inhaltsstoffe, die eine konservierende Wirkung haben und das Bier länger haltbar machen. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Hopfen-trifft-Alaaf:
-
Alaaf you-Maschine16 Komplimente Für Jede Situation. Dem Gegenüber Spontan Seine Zuneigung Kundtun – Das Ist Mit Dieser Soundmaschine Ganz Einfach. 16 Originelle Komplimente Und Kölsche Liebeserklärungen Erklingen Auf Knopfdruck Und Lassen Die Herzen Der Kölner Höher...7,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Face-Art-Tattoo "Alaaf"Face-Art-Tattoo Alaaf – ärgern Sie sich nicht über misslungene Schmink-Aktionen; probieren Sie lieber unsere angesagten Face-Art-Gesichtstattoos aus!Besonderheiten: glitzerndes Face-Art-Tattoo mit Strasssteinchen, Herzen, Luftballone und verschiedenen SchriftzügenLieferumfang: 1 Gesichtstattoo (wie abgebildet)Details: selbstklebendFarbe: rot / weißHinweis: Tattoo hält besser auf gereinigter, fettfreier Haut. Für einen noch besseren Halt das Tattoo mit Kosmetikkleber fixieren.Sie möchten mit einem farbenfrohen und außergewöhnlichen Look auffallen, aber Ihnen fehlt noch die zündende Idee für Ihr Make-up? Wie wär’s mit diesem bunten Gesichtstattoo? Zeigen Sie Ihre Liebe zum Karneval und bringen Sie die selbstklebenden Elemente einfach auf Ihre Haut auf – so entsteht ein strahlender, kreativer Look! Natürlich lässt sich das Face-Art-Tattoo auch wunderbar mit Karnevalsschminke kombinieren. Werden Sie jeck und machen Sie Ihren Look zu einem echten Hingucker!3,95 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Hopfen-trifft-Alaaf
-
Orient trifft veganOrient trifft vegan , Orient trifft Vegan - das sind Rezepte, die Geschichten erzählen. Mit über 80 zauberhaften Gerichten, die dich in eine andere Welt eintauchen lassen. Der Orient fasziniert mit seinen leuchtenden Farben und verführerischen Düften auf den bunten Märkten wie auf dem Teller. Natürlich kann die orientalische Küche viel mehr als nur Falafel und Döner! Sie steht für fantastische Gewürze, aromatische Kräuter, unzählige Kreationen aus Hülsenfrüchte und frischem Gemüse sowie himmlische Desserts. In diesem Buch stelle ich dir meine Lieblinge aus 1001 Nacht vor vom allseits geschätzten Biryani-Reis über Klassiker wie Lahmacun oder Adana Kebap bis hin zu Shaybiyat, einer wahrhaft königlichen Süßspeise. Dazu ein kleiner Ausflug in meinen veganen Orient und ein praktischer Einkaufszettel mit den Basics für deine orientalische Küche. Lass dich inspirieren von den Köstlichkeiten des Morgenlands! Mit ohne Tier und einer Vielfalt, die einfach wundervoll schmeckt. Orientküche für Einsteiger. Jedes Rezept enthält: Angabe des Schwierigkeitsgrads Übersichtliche Zutatenliste Gut gegliederte Anleitung Zubereitungstipps der Autorin Die Zutaten: 'Orient trifft vegan' besticht mit unkomplizierten Rezepten und leicht zu beschaffenden Zutaten. Die Mehrheit der Zutaten lässt sich ganz einfach im Supermarkt finden. Die Zutaten, die eventuell einen Besuch im orientalischen Supermarkt nötig machen, werden übersichtlich vorgestellt und auf einem praktischen Einkaufszettel zusammengefasst. So steht dem Einstieg in die wundervolle Welt der orientalischen Küche nichts mehr im Wege. Die Gerichte: Die Gerichte reichen von köstlichen, meist kalten, Vorspeisen überherzhafte Klassiker und All-time Favorites bis hin zu verlockenden süßen Nachspeisen und traditionellen Heiß- und Kaltgetränken. Dabei gestaltet sich die Auswahl so vielfältig wie der Orient selbst und ermöglicht somit das ganze Jahr über einen orientalischen, veganen Hochgenuss. Das Buch: 'Orient trifft vegan' macht die orientalische Küche für alle Menschen zugänglich. Die mehr als 80 authentischen und zeitgleich einfachen Rezepte mit frischen Zutaten, aromatischen Kräutern und einzigartigen Gewürzkombinationen ermöglichen es auch unerfahrenen Köch*innen, die ebenso faszinierenden wie köstlichen Speisen des Orients zu entdecken. Die wunderschönen Fotos und die edle und traditionelle Gestaltung des Buches mit goldener Prägeschrift auf dem Cover runden dieses Meisterwerk ab und machen es auch als Geschenk zu einem wahren Hingucker. , Zündverteilerläufer > Zünd- & Glühanlagen , Erscheinungsjahr: 202404, Autoren: Serayi, Redaktion: Serayi, Seitenzahl/Blattzahl: 204, Themenüberschrift: COOKING / Vegetarian, Keyword: Backen und Desserts; Dessert; Diäten zum Abnehmen; Einkaufsführer; Ernährung; Ernährung für Sportler; Feinschmecker & Gourmet; Food-Fotografie; Getränke; Gewürze; Gewürze und Kräuter; Grundwissen und Lexika des Kochens; Kochbuch; Kochbuch vegan; Kochbuch vegetarisch; Kochen für Feste und Partys; Kochen für die Familie; Kochen mit Reis; Kochen nach Art der Zubereitung; Kochen nach Ländern; Kochen nach Zutaten; Lebensmittel; Low Carb Kochbuch; Mezze; Nährwerte & Kalorien; Orient; Orient trifft Fit; Orient trifft vegan; Orient vegan; Saucen, Dips & Salsa; Serayi; Serayi Kochbuch; Serayi fit; Serayi vegan; Single-Küche; Spiegel Bestseller; Suppe; Vollwertküche; Vorspeise, Fachschema: Kochen / Prominente kochen, TV-Küche~Kochen / vegetarisch, vegan, Fachkategorie: TV-, Starkoch-Kochbücher~Vegetarische Küche~Kochen und Rezepte allgemein, Warengruppe: HC/Allg. Kochbücher, Grundkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 269, Breite: 203, Höhe: 23, Gewicht: 1028, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Hopfen wirklich Hopfen?
Ja, Hopfen ist eine Pflanze, die zur Familie der Hanfgewächse gehört. Sie wird vor allem in der Bierherstellung verwendet, um dem Bier seinen charakteristischen Geschmack und sein Aroma zu verleihen. Hopfen enthält auch bestimmte Inhaltsstoffe, die eine konservierende Wirkung haben und das Bier länger haltbar machen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.