Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Horror-Dinner---Ruf
Top-Angebote
Produkte zum Begriff Horror-Dinner---Ruf:
-
Horror Dinner - Haunted HotelDas Horror Dinner - Haunted Hotel Ist Ein Spannendes Spiel, Das Sie In Die Unheimliche Atmosphäre Eines Verlassenen Hotels Entführt. Erleben Sie Eine Packende Geschichte Voller Rätsel Und Geheimnisse, Die Es Zu Lösen Gilt. Ideal Für Einen...29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tynion Iv, James: DC-Horror: Angriff der VampireDC-Horror: Angriff der Vampire , JAMES TYNION IV wurde 1987 in New York geboren und wuchs in Milwaukee, Wisconsin auf. Am College belegte er einen Creative-Writing-Kurs bei Scott Snyder, der gerade seine Laufbahn als Comic- Autor begonnen hatte. Snyder holte ihn 2012 dann als Co-Autor für Back-up-Geschichten für die Serie BATMAN an Bord. Es war der Beginn einer langjährigen Beschäftigung mit dieser Figur und ihrem Umfeld, für das Tynion u. a. TALON MEGABAND, BATMAN - DETECTIVE COMICS, DER JOKER und zusammen mit Snyder BATMAN ETERNAL und BATMAN & ROBIN ETERNAL schrieb, bevor er die Top-Serie BATMAN übernahm. Jenseits von DC verfasste er auch selbst kreierte Serien aus dem Horror- und Mystery-Genre wie Something Is Killing the Children und DC-SCHOCKER: DAS HAUS AM SEE. MATTHEW ROSENBERG wurde in New York geboren. Er besaß und betreute früher ein Label für Punk-Rock-Musik und schrieb 2014 gemeinsam mit Ghostface Killah von der legendären Hip-Hop-Gruppe Wu-Tang Clan das Multimedia-Projekt 36 Seasons. 2015 explodierte er förmlich in der US-Comic-Landschaft mit den Szenarien für die Miniserien We Can Never Go Home und 4 Kids Walk into a Bank, die beim Kleinverlag Black Mask erschienen. Marvel engagierte das Talent ab 2017 u. a. für Geschichten mit den X-Men, den Guardians of the Galaxy und Spider-Man. Für Image Comics schrieb Rosenberg 2021/22 die Miniserie What's the Furthest Place from Here?. Seit 2021 arbeitet er vor allem für DC Comics, wo er u. a. DER JOKER: DER MANN, DER NICHT MEHR LACHT, BATMAN - DETECTIVE COMICS, DER JOKER: DIE GEHEIMNISVOLLE RÄTSELBOX sowie die Zombie-Superhelden-Serie TASK FORCE Z verfasste. OTTO SCHMIDT wurde 1972 in Sibirien geboren und lebt auf Zypern. Für die großen US-Comic-Verlage zeichnete er u. a. GREEN ARROW MEGABAND (mit Autor Benjamin Percy), HARLEY QUINN (mit Sam Humphries), Hawkeye: Held im freien Fall (mit Matthew Rosenberg) und Avengers - Die Korvac-Saga (mit Dan Abnett). Dazu kommen Storys in BATMAN, BATMAN SONDERBAND: DIE VORGESCHICHTE ZUR HOCHZEIT, DC CELEBRATION: GREEN ARROW, BATMAN UND DIE JUSTICE LEAGUE: WEIHNACHTSGESCHICHTEN und HARLEY QUINN: SCHWARZ, WEISS UND ROT. , Federung & Lenkung > Quad-, SSV- & UTV-Teile & -Zubehör , Erscheinungsjahr: 20230822, Produktform: Kartoniert, Autoren: Tynion Iv, James~Schmidt, Otto~Rosenberg, Matthew~Googe, Neil~Bowden, Mike~Mortarino, Francesco~Di Nucuolo, Danilele~Mello, Eduardo, Übersetzung: Faßbender, Jörg, Seitenzahl/Blattzahl: 212, Abbildungen: Durchgehend vierfarbig, Keyword: Batgirl; Blutsauger; Catwoman; Comic; Comics; DC Comics; DC vs. Vampires; DC-Horror; Gotham City; Harley Quinn; Horror-Comic; König der Vampire; Nightwing; Panini; Panini Comics; Paninicomics; Superman; Vampir; Vampire; Wonder Woman; f23, Fachschema: Horror - Horrorfilm~Comic, Fachkategorie: Comics im europäischen Stil / Tradition, Interesse Alter: empfohlenes Alter: ab 16 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 16, Warengruppe: TB/Belletristik/Humor/Cartoons/Comics, Fachkategorie: Graphic Novel / Comic: Horror, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Panini Verlags GmbH, Verlag: Panini Verlags GmbH, Verlag: Panini Verlags GmbH, Länge: 257, Breite: 176, Höhe: 14, Gewicht: 644, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Horror Dinner - Zombieapokalypse - Der Anfang vom EndeErleben Sie Ein Spannendes Horror Dinner Mit Dem Thema Zombieapokalypse. Tauchen Sie Ein In Eine Packende Geschichte, In Der Sie Und Ihre Gäste Teil Des Geschehens Werden. Ideal Für Einen Aufregenden Abend Voller Nervenkitzel Und Unterhaltung....29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
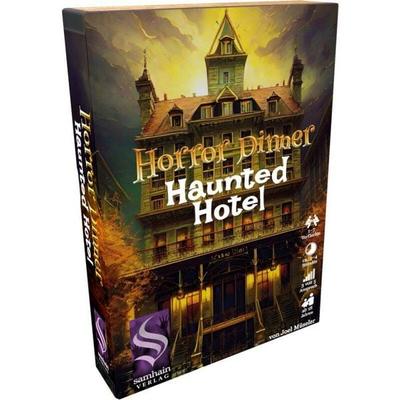
Samhain Verlag Horror Dinner - Haunted Hotel - deutsch 302021San Antonio, ein dunkles Fleckchen Erde. Willkommen im Black Moor Hotel. Wer wagte es, an diesem heimgesuchten Ort Blut zu vergießen? Ein Geist ... 1 x Horror Dinner - Haunted Hotel - deutsch Sprache: deutsche Version Anleitung in: Typ: Kri23,98 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Horror-Dinner---Ruf:
-
Horror Dinner - Ruf der TiefenTauchen Sie Ein In Ein Spannendes Horror-dinner-erlebnis Mit 'ruf Der Tiefen'. Diese Spielware Bietet Eine Aufregende Und Unvergessliche Atmosphäre Für Fans Von Mystery Und Horror. Ideal Für Einen Unterhaltsamen Abend Mit Freunden Oder Familie.29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Samhain Verlag Horror Dinner- Ruf der Tiefen - deutsch 297842Lass den Wahnsinn hinein. Mache ihn mit deinen Gästen bekannt. Niemand von euch wird das Mahl bei geistiger Gesundheit überstehen! ?HORROR DINNER ? Der ... 1 x Horror Dinner- Ruf der Tiefen - deutsch Sprache: deutsche Version Anleitung in23,98 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Horror Dinner - Haunted HotelDas Horror Dinner - Haunted Hotel Ist Ein Spannendes Spiel, Das Sie In Die Unheimliche Atmosphäre Eines Verlassenen Hotels Entführt. Erleben Sie Eine Packende Geschichte Voller Rätsel Und Geheimnisse, Die Es Zu Lösen Gilt. Ideal Für Einen...29,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tynion Iv, James: DC-Horror: Angriff der VampireDC-Horror: Angriff der Vampire , JAMES TYNION IV wurde 1987 in New York geboren und wuchs in Milwaukee, Wisconsin auf. Am College belegte er einen Creative-Writing-Kurs bei Scott Snyder, der gerade seine Laufbahn als Comic- Autor begonnen hatte. Snyder holte ihn 2012 dann als Co-Autor für Back-up-Geschichten für die Serie BATMAN an Bord. Es war der Beginn einer langjährigen Beschäftigung mit dieser Figur und ihrem Umfeld, für das Tynion u. a. TALON MEGABAND, BATMAN - DETECTIVE COMICS, DER JOKER und zusammen mit Snyder BATMAN ETERNAL und BATMAN & ROBIN ETERNAL schrieb, bevor er die Top-Serie BATMAN übernahm. Jenseits von DC verfasste er auch selbst kreierte Serien aus dem Horror- und Mystery-Genre wie Something Is Killing the Children und DC-SCHOCKER: DAS HAUS AM SEE. MATTHEW ROSENBERG wurde in New York geboren. Er besaß und betreute früher ein Label für Punk-Rock-Musik und schrieb 2014 gemeinsam mit Ghostface Killah von der legendären Hip-Hop-Gruppe Wu-Tang Clan das Multimedia-Projekt 36 Seasons. 2015 explodierte er förmlich in der US-Comic-Landschaft mit den Szenarien für die Miniserien We Can Never Go Home und 4 Kids Walk into a Bank, die beim Kleinverlag Black Mask erschienen. Marvel engagierte das Talent ab 2017 u. a. für Geschichten mit den X-Men, den Guardians of the Galaxy und Spider-Man. Für Image Comics schrieb Rosenberg 2021/22 die Miniserie What's the Furthest Place from Here?. Seit 2021 arbeitet er vor allem für DC Comics, wo er u. a. DER JOKER: DER MANN, DER NICHT MEHR LACHT, BATMAN - DETECTIVE COMICS, DER JOKER: DIE GEHEIMNISVOLLE RÄTSELBOX sowie die Zombie-Superhelden-Serie TASK FORCE Z verfasste. OTTO SCHMIDT wurde 1972 in Sibirien geboren und lebt auf Zypern. Für die großen US-Comic-Verlage zeichnete er u. a. GREEN ARROW MEGABAND (mit Autor Benjamin Percy), HARLEY QUINN (mit Sam Humphries), Hawkeye: Held im freien Fall (mit Matthew Rosenberg) und Avengers - Die Korvac-Saga (mit Dan Abnett). Dazu kommen Storys in BATMAN, BATMAN SONDERBAND: DIE VORGESCHICHTE ZUR HOCHZEIT, DC CELEBRATION: GREEN ARROW, BATMAN UND DIE JUSTICE LEAGUE: WEIHNACHTSGESCHICHTEN und HARLEY QUINN: SCHWARZ, WEISS UND ROT. , Federung & Lenkung > Quad-, SSV- & UTV-Teile & -Zubehör , Erscheinungsjahr: 20230822, Produktform: Kartoniert, Autoren: Tynion Iv, James~Schmidt, Otto~Rosenberg, Matthew~Googe, Neil~Bowden, Mike~Mortarino, Francesco~Di Nucuolo, Danilele~Mello, Eduardo, Übersetzung: Faßbender, Jörg, Seitenzahl/Blattzahl: 212, Abbildungen: Durchgehend vierfarbig, Keyword: Batgirl; Blutsauger; Catwoman; Comic; Comics; DC Comics; DC vs. Vampires; DC-Horror; Gotham City; Harley Quinn; Horror-Comic; König der Vampire; Nightwing; Panini; Panini Comics; Paninicomics; Superman; Vampir; Vampire; Wonder Woman; f23, Fachschema: Horror - Horrorfilm~Comic, Fachkategorie: Comics im europäischen Stil / Tradition, Interesse Alter: empfohlenes Alter: ab 16 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 16, Warengruppe: TB/Belletristik/Humor/Cartoons/Comics, Fachkategorie: Graphic Novel / Comic: Horror, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Panini Verlags GmbH, Verlag: Panini Verlags GmbH, Verlag: Panini Verlags GmbH, Länge: 257, Breite: 176, Höhe: 14, Gewicht: 644, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Horror-Dinner---Ruf
-
Horror Dinner - Zombieapokalypse - Der Anfang vom EndeErleben Sie Ein Spannendes Horror Dinner Mit Dem Thema Zombieapokalypse. Tauchen Sie Ein In Eine Packende Geschichte, In Der Sie Und Ihre Gäste Teil Des Geschehens Werden. Ideal Für Einen Aufregenden Abend Voller Nervenkitzel Und Unterhaltung....29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Samhain Verlag Horror Dinner - Haunted Hotel - deutsch 302021San Antonio, ein dunkles Fleckchen Erde. Willkommen im Black Moor Hotel. Wer wagte es, an diesem heimgesuchten Ort Blut zu vergießen? Ein Geist ... 1 x Horror Dinner - Haunted Hotel - deutsch Sprache: deutsche Version Anleitung in: Typ: Kri23,98 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Alea Aquarius - Ruf des Wassers,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.11,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Samhain Verlag Horror Dinner - Zombieapokalypse - Der Anfang vom Ende - deutsch 302020Zombies überrennen die Stadt. Wer hat das Chaos verursacht? Wie konnte es so weit kommen? In diesem Horrordinner schlüpfen die Gäste in die ... 1 x Horror Dinner - Zombieapokalypse - Der Anfang vom Ende - deutsch Sprache: deutsche Version An23,98 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.