Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für IF-Bookaroo-Travel
Top-Angebote
Produkte zum Begriff IF-Bookaroo-Travel:
-
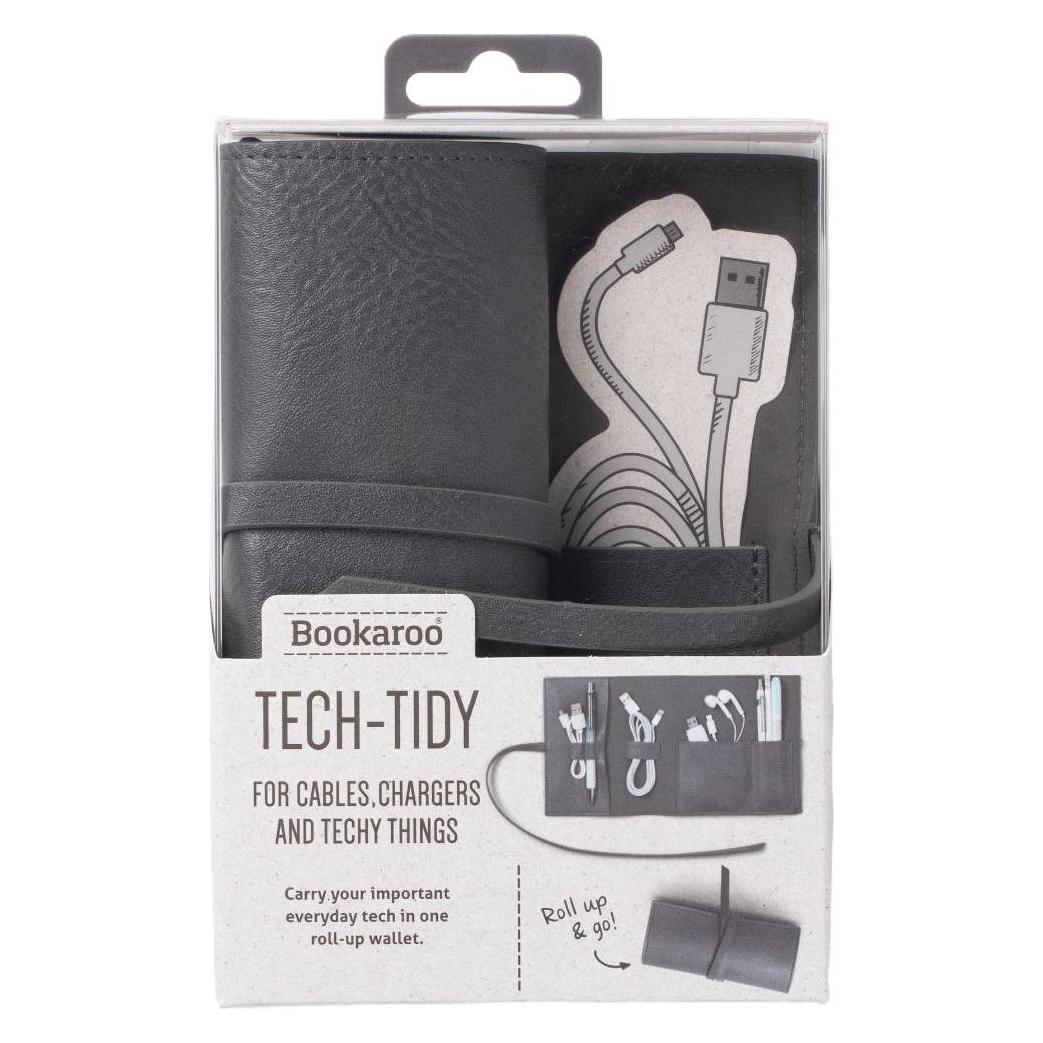
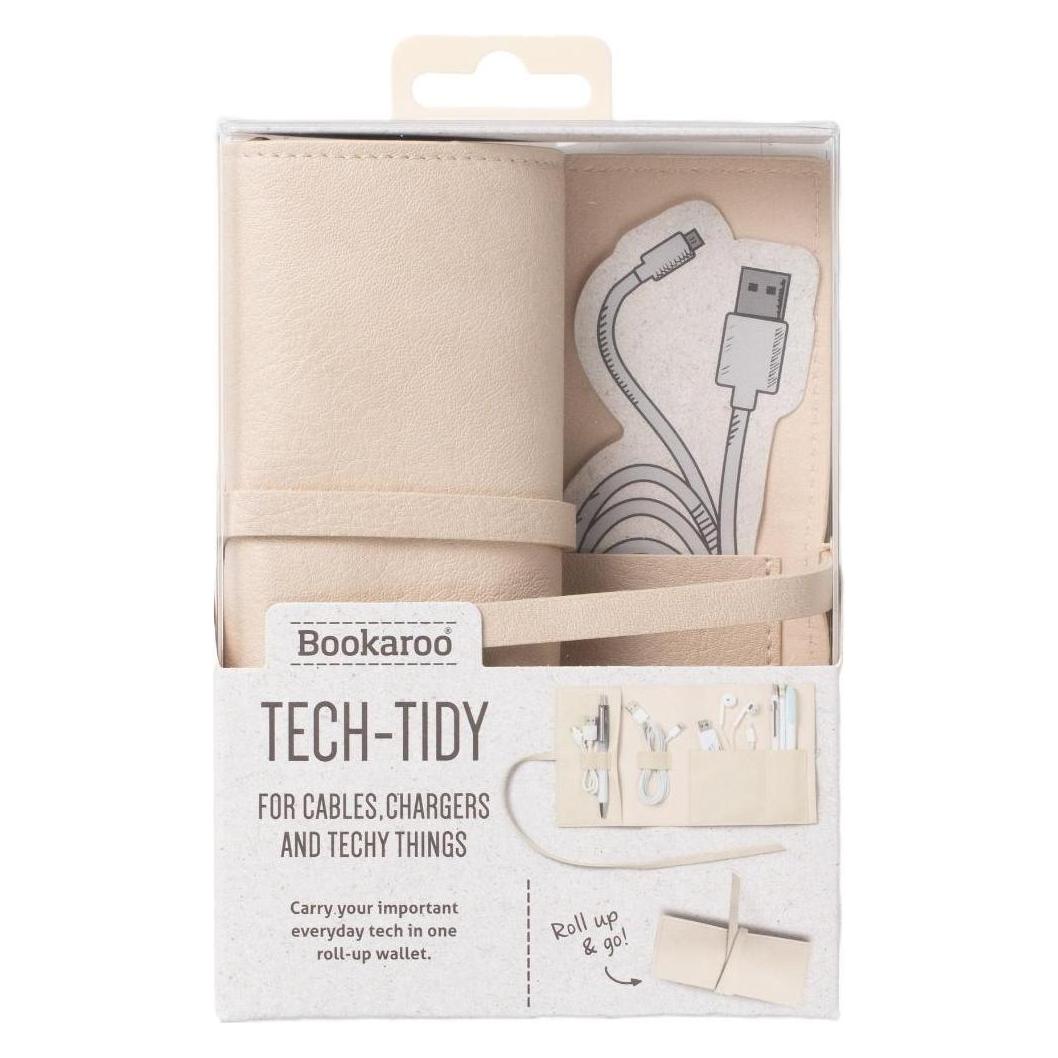
IF, Etui, Penalas Bookaroo Travel Tech-Tidy Organizer kelioninis rudaRollen Sie Kabel, Ladegeräte, Kopfhörer und andere Gegenstände sorgfältig auf und lagern Sie sie. Organisieren Sie diese Gegenstände mit diesem eleganten und vielseitigen Koffer. Er verfügt über verschiedene Taschen und Griffe und eignet sich auch perfekt zum Reisen. Das Produkt enthält kein Zubehör.52,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pierre Huyghe. If the SnakePierre Huyghe. If the Snake , Both artist book and guide to the works presented at the Okayama Art Summit 2019, convened by Pierre Huyghe as artistic director. Participating artists included Matthew Barney, Tino Sehgal, Tarek Atoui, Pamela Rosenkranz and others. The publication "If the Snake" guides you through the 20 exhibiting artists and collaborative projects behind the Okayama Art Summit 2019 convened by Pierre Huyghe as artistic director. The book distinguishes itself as an artist book with concept, text, and images chosen by Pierre Huyghe, allowing the reader to experience the exhibition. It is an entity, a being-milieu affecting the city through invisible presences, different intelligent forms, chemical, biological, and algorithmic processes. Each feature within this situated entity has inherently dynamic qualities that, due to the conditions of their co-presence, endlessly grow as particular and contingent modes of continuity. , Stroboskope > Lichter & Leuchten , Erscheinungsjahr: 20240719, Redaktion: Stenne, Anne~Gamst, Helene, Seitenzahl/Blattzahl: 128, Keyword: Okayama Art Summit; Pierre Huyghe; Roulette Russe; bildende Kunst; zeitgenössische Kunst, Fachschema: Zeichnung (Kunst)~Künstler - Künstlerin~Ausstellungskatalog, Fachkategorie: einzelne Künstler, Künstlermonografien~Ausstellungskataloge, Museumskataloge und Sammlungen~Kunst: allgemeine Themen, Warengruppe: HC/Bildende Kunst, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 285, Breite: 203, Höhe: 12, Gewicht: 614, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wann verwendet man "if if if else" oder "if elseif"?
Man verwendet "if if if else", wenn man mehrere Bedingungen nacheinander überprüfen möchte und nur die erste erfüllte Bedingung ausgeführt werden soll. "if elseif" wird verwendet, wenn man mehrere Bedingungen hat, aber nur eine davon ausgeführt werden soll, je nachdem welche Bedingung erfüllt ist. **
Top-Angebote
Produkte zum Begriff IF-Bookaroo-Travel:
-
IF, Etui, Penalas Bookaroo Travel Tech-Tidy Organizer kelioninis rudaRollen Sie Kabel, Ladegeräte, Kopfhörer und andere Gegenstände sorgfältig auf und lagern Sie sie. Organisieren Sie diese Gegenstände mit diesem eleganten und vielseitigen Koffer. Er verfügt über verschiedene Taschen und Griffe und eignet sich auch perfekt zum Reisen. Das Produkt enthält kein Zubehör.52,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pierre Huyghe. If the SnakePierre Huyghe. If the Snake , Both artist book and guide to the works presented at the Okayama Art Summit 2019, convened by Pierre Huyghe as artistic director. Participating artists included Matthew Barney, Tino Sehgal, Tarek Atoui, Pamela Rosenkranz and others. The publication "If the Snake" guides you through the 20 exhibiting artists and collaborative projects behind the Okayama Art Summit 2019 convened by Pierre Huyghe as artistic director. The book distinguishes itself as an artist book with concept, text, and images chosen by Pierre Huyghe, allowing the reader to experience the exhibition. It is an entity, a being-milieu affecting the city through invisible presences, different intelligent forms, chemical, biological, and algorithmic processes. Each feature within this situated entity has inherently dynamic qualities that, due to the conditions of their co-presence, endlessly grow as particular and contingent modes of continuity. , Stroboskope > Lichter & Leuchten , Erscheinungsjahr: 20240719, Redaktion: Stenne, Anne~Gamst, Helene, Seitenzahl/Blattzahl: 128, Keyword: Okayama Art Summit; Pierre Huyghe; Roulette Russe; bildende Kunst; zeitgenössische Kunst, Fachschema: Zeichnung (Kunst)~Künstler - Künstlerin~Ausstellungskatalog, Fachkategorie: einzelne Künstler, Künstlermonografien~Ausstellungskataloge, Museumskataloge und Sammlungen~Kunst: allgemeine Themen, Warengruppe: HC/Bildende Kunst, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 285, Breite: 203, Höhe: 12, Gewicht: 614, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für IF-Bookaroo-Travel
-
IF, Schreibtisch Accessoire, Bookaroo – Schwarzer StthalterStellen Sie sicher, dass Ihre Schreibutensilien an Ihrem Buch befestigt sind. Bookaroo ist eine sehr praktische, kleine Tasche auf der Vorderseite Ihres Buchs, die dafür sorgt, dass Ihr Kugelschreiber oder Bleistift dort ist, wo Sie ihn brauchen.48,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wann verwendet man "if if if else" oder "if elseif"?
Man verwendet "if if if else", wenn man mehrere Bedingungen nacheinander überprüfen möchte und nur die erste erfüllte Bedingung ausgeführt werden soll. "if elseif" wird verwendet, wenn man mehrere Bedingungen hat, aber nur eine davon ausgeführt werden soll, je nachdem welche Bedingung erfüllt ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.