Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann ich VGA zu HDMI mit der Icy Box IB-AC512 verbinden?
Um VGA zu HDMI mit der Icy Box IB-AC512 zu verbinden, benötigen Sie einen VGA-zu-HDMI-Adapter. Schließen Sie den VGA-Anschluss des Computers an den VGA-Eingang des Adapters an und verbinden Sie den HDMI-Ausgang des Adapters mit dem HDMI-Eingang der Icy Box IB-AC512. Stellen Sie sicher, dass die Icy Box IB-AC512 mit einem HDMI-fähigen Display verbunden ist, um das Videosignal anzeigen zu können. **
Ähnliche Suchbegriffe für Icy-Box-Heart-RAID
Top-Angebote
Produkte zum Begriff Icy-Box-Heart-RAID:
-
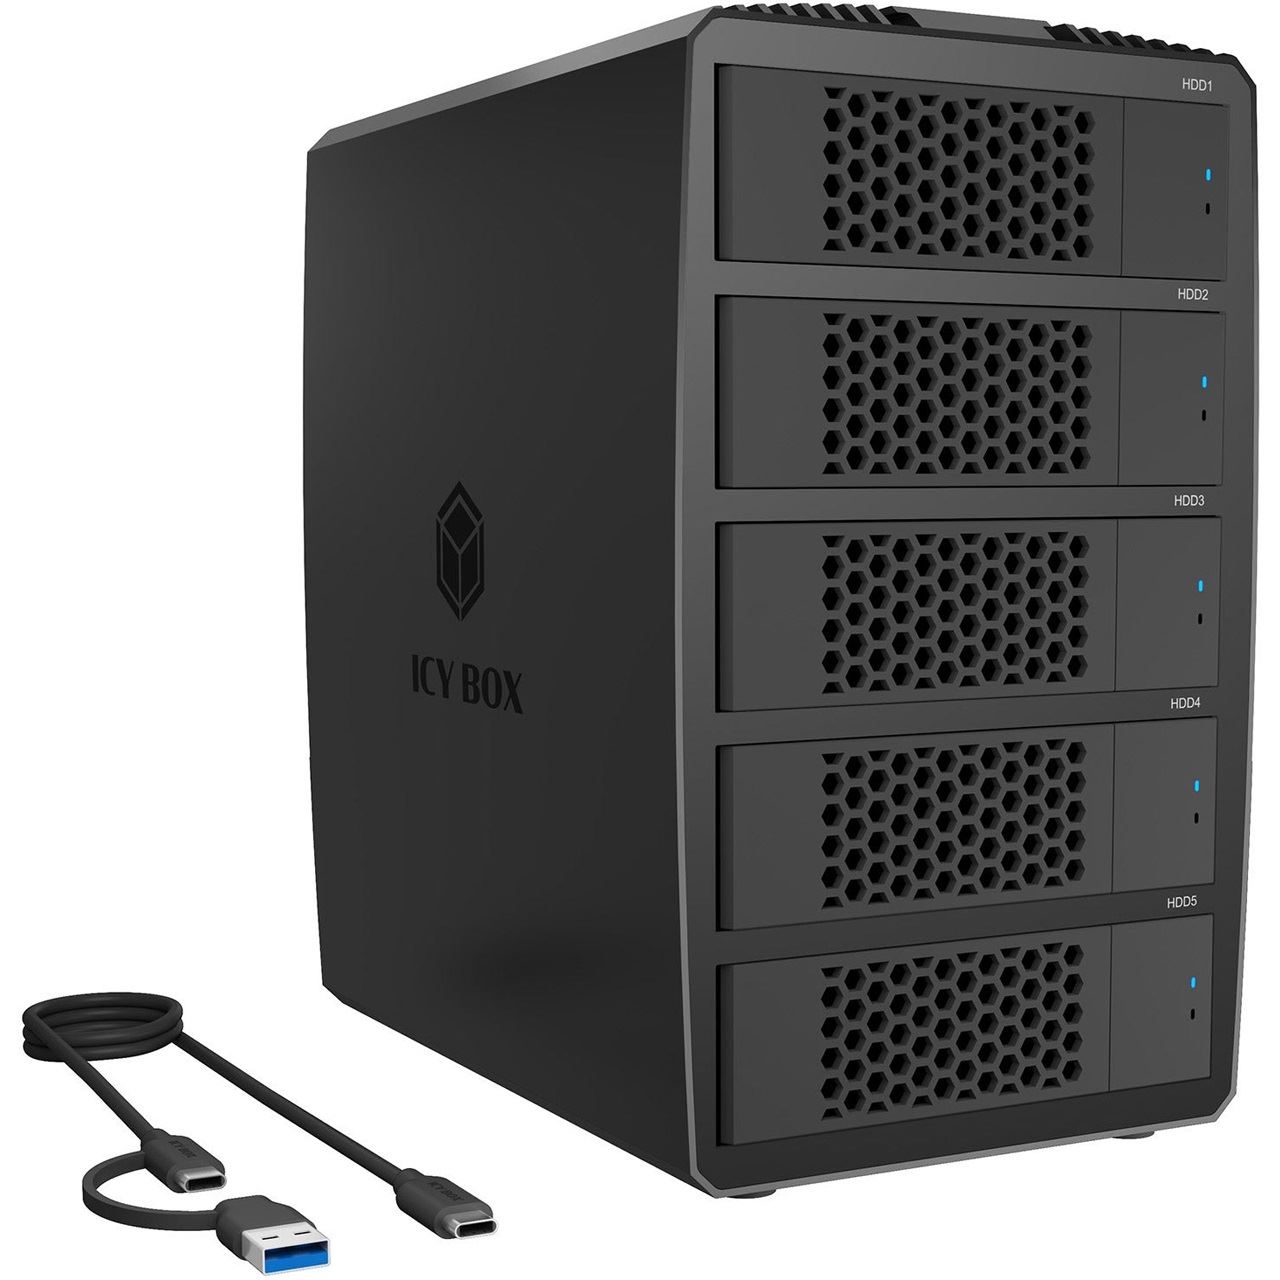
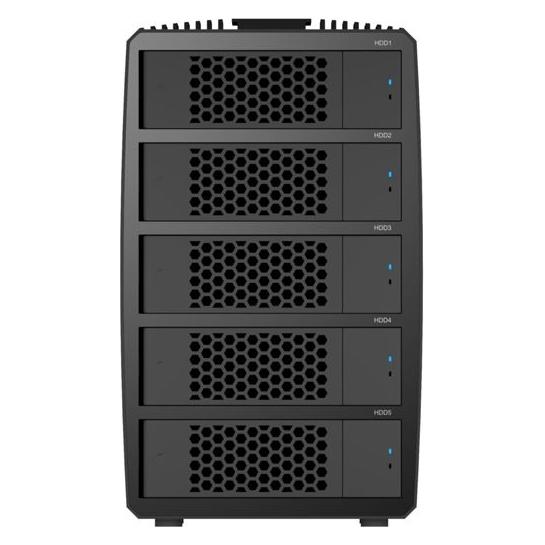
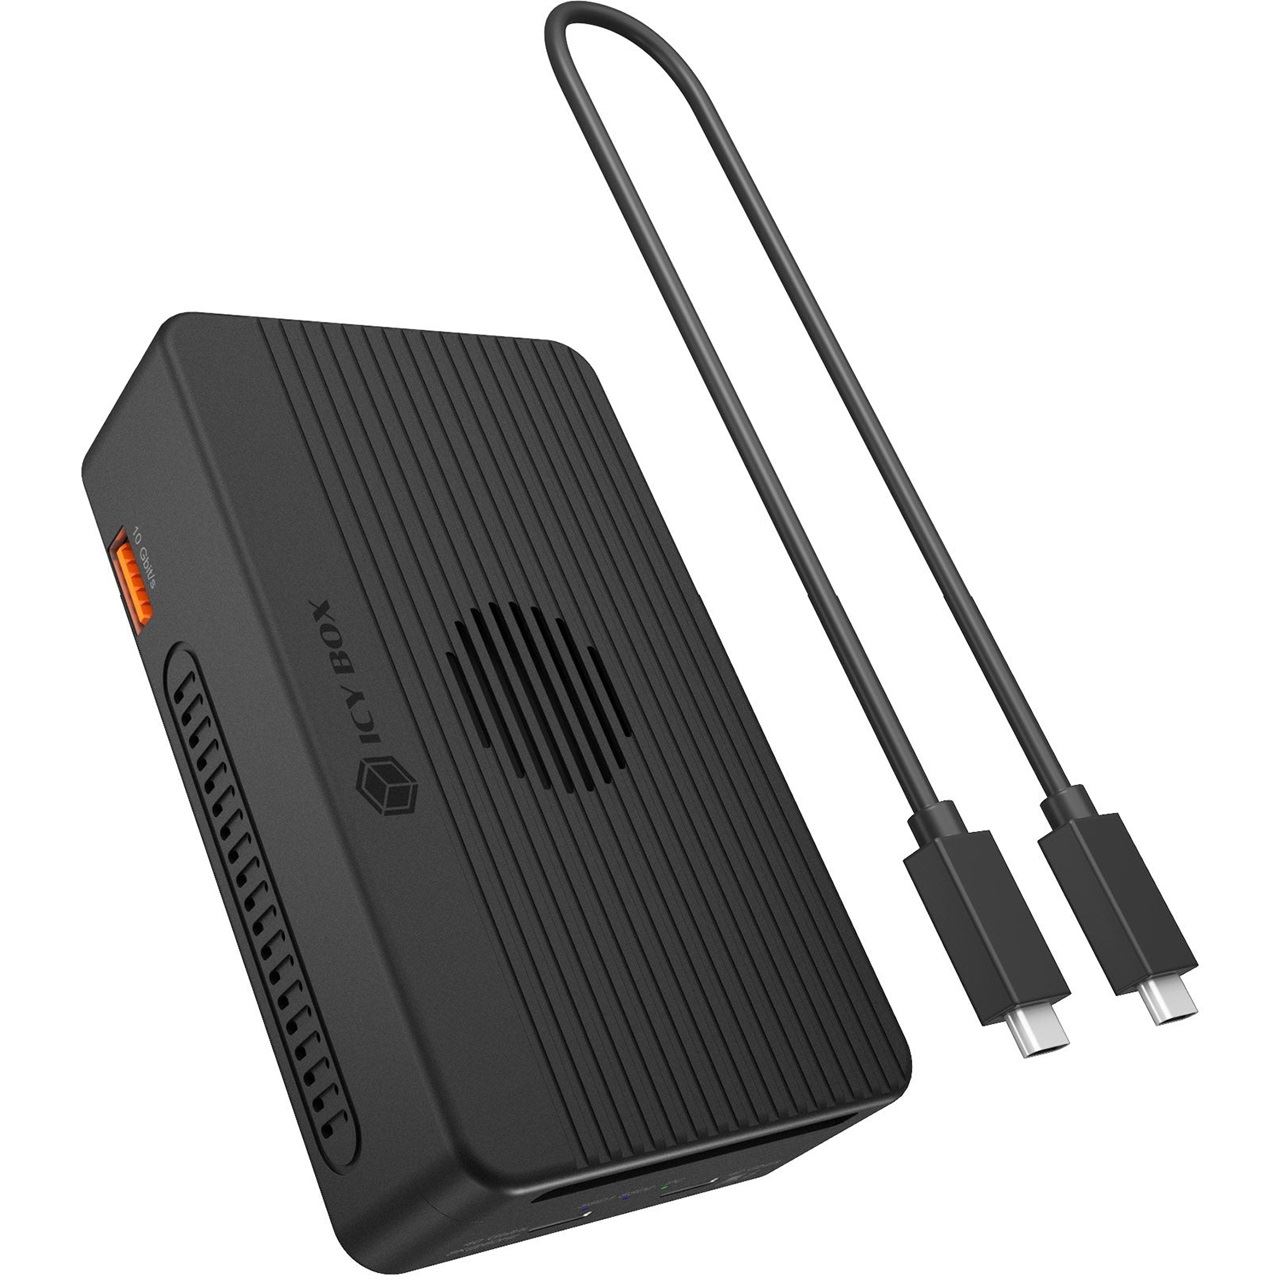
Icy Box Heart RAID 3705 – 5-Bay RAID 0/1/5/10, Festplattengehäuse, SchwarzDas ICY BOX Heart RAID 3705 RAID-System bietet Platz für bis zu fünf 2,5′′/3,5′′ SATA HDDs oder SSDs mit je bis zu 30 TB Kapazität – ideal für Backups, Medienarchive oder Langzeitspeicherung ohne mehrere externe Laufwerke jonglieren zu müssen. Dank Unterstützung für RAID 0, RAID 1, RAID 3, RAID 5, RAID 10, SINGLE und LARGE lässt sich das System flexibel an Geschwindigkeit, Datensicherheit oder maximale Kapazität anpassen. Der Wechsel zwischen den RAID-Modi erfolgt einfach über einen integrierten Hardware-Schalter – ganz ohne komplizierte Software oder lange Einrichtung: Modus wählen, System zurücksetzen, fertig. Ein eingebauter Lüfter sorgt auch bei allen fünf Laufwerken im Dauerbetrieb für stabile Kühlung und zuverlässige Performance bei grossen Datenmengen. Die Verbindung erfolgt über USB Type-C® und Type-A, kompatibel mit modernen wie älteren Computern für reibungslose Datenübertragung im Alltag. Kompatibel mit Windows®, macOS® und Linux® eignet sich das Heart RAID 3705 für Home-Office, Büro oder gemischte Systemumgebungen ohne spezielle Konfiguration. Im Lieferumfang enthalten sind Kabel, Schraubendreher, Schrauben, RAID-Schalter-Werkzeug sowie ein 100-W-Netzteil. Perfekt für IT-Profis, Systemhäuser und Anwender in Deutschland und der Schweiz, die zuverlässige, skalierbare RAID-Speicherlösungen suchen.222,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wovon handelt der Song "Heart Shaped Box" von Nirvana?
"Heart Shaped Box" von Nirvana handelt von einer komplexen und verwirrenden Beziehung. Der Text ist metaphorisch und beschreibt eine Art emotionales Gefängnis oder eine manipulative Beziehung, in der der Sänger sich gefangen fühlt. Es ist ein Song über Verwirrung, Schmerz und die Suche nach Erlösung. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Icy-Box-Heart-RAID:
-
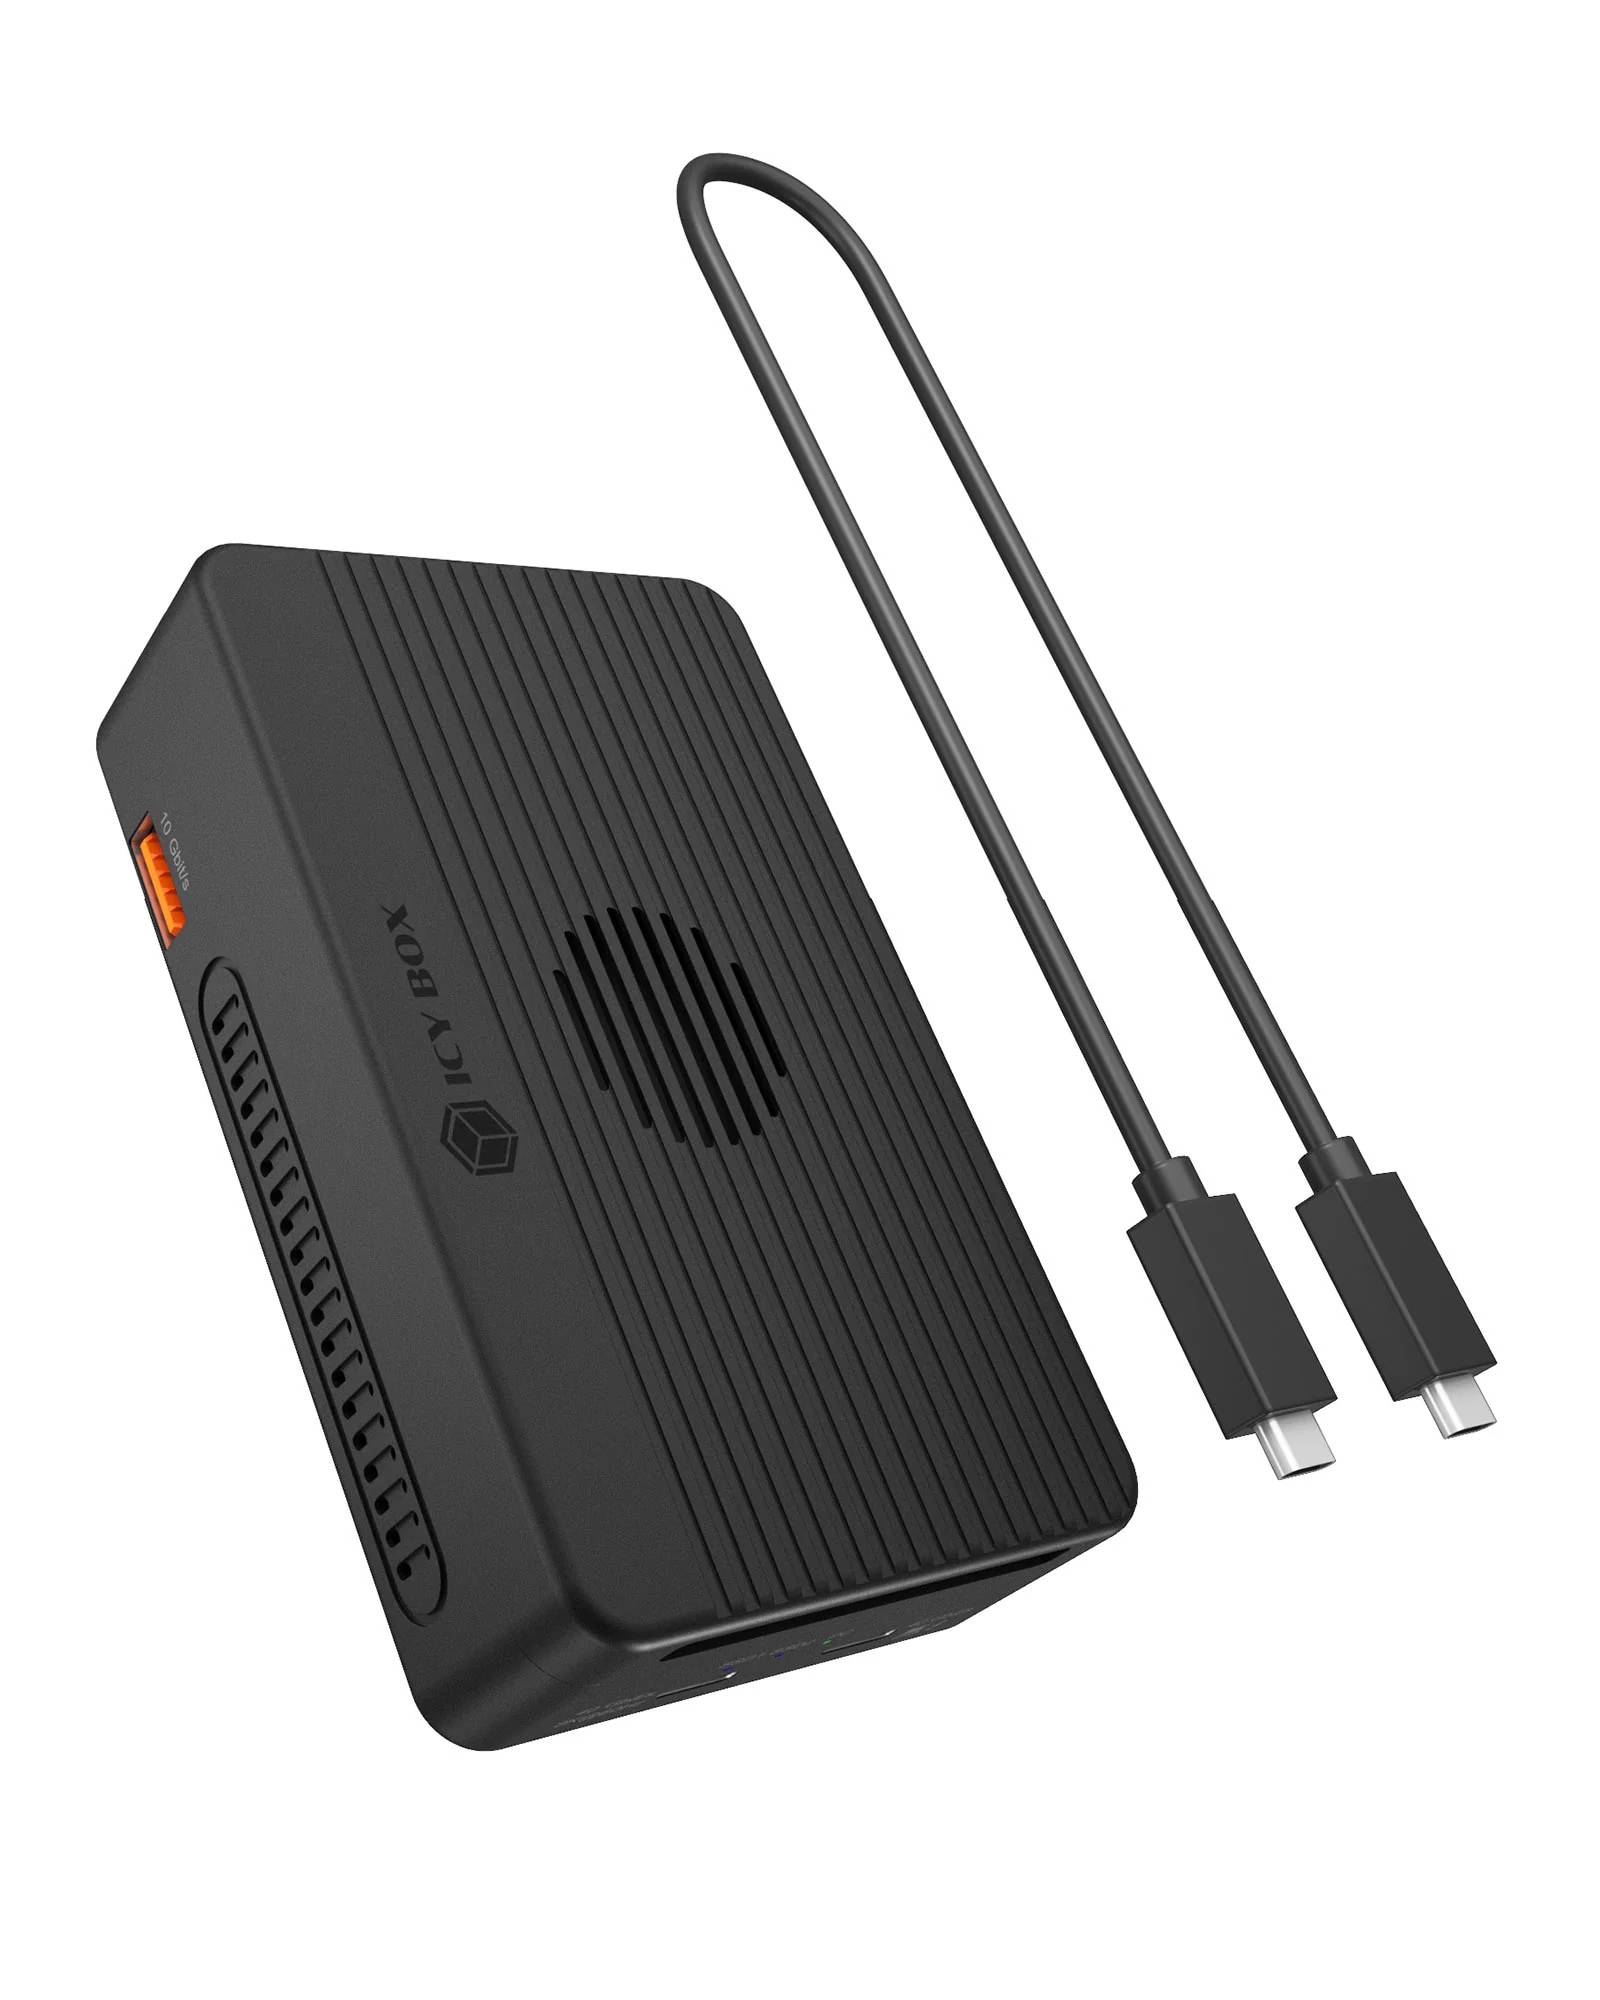
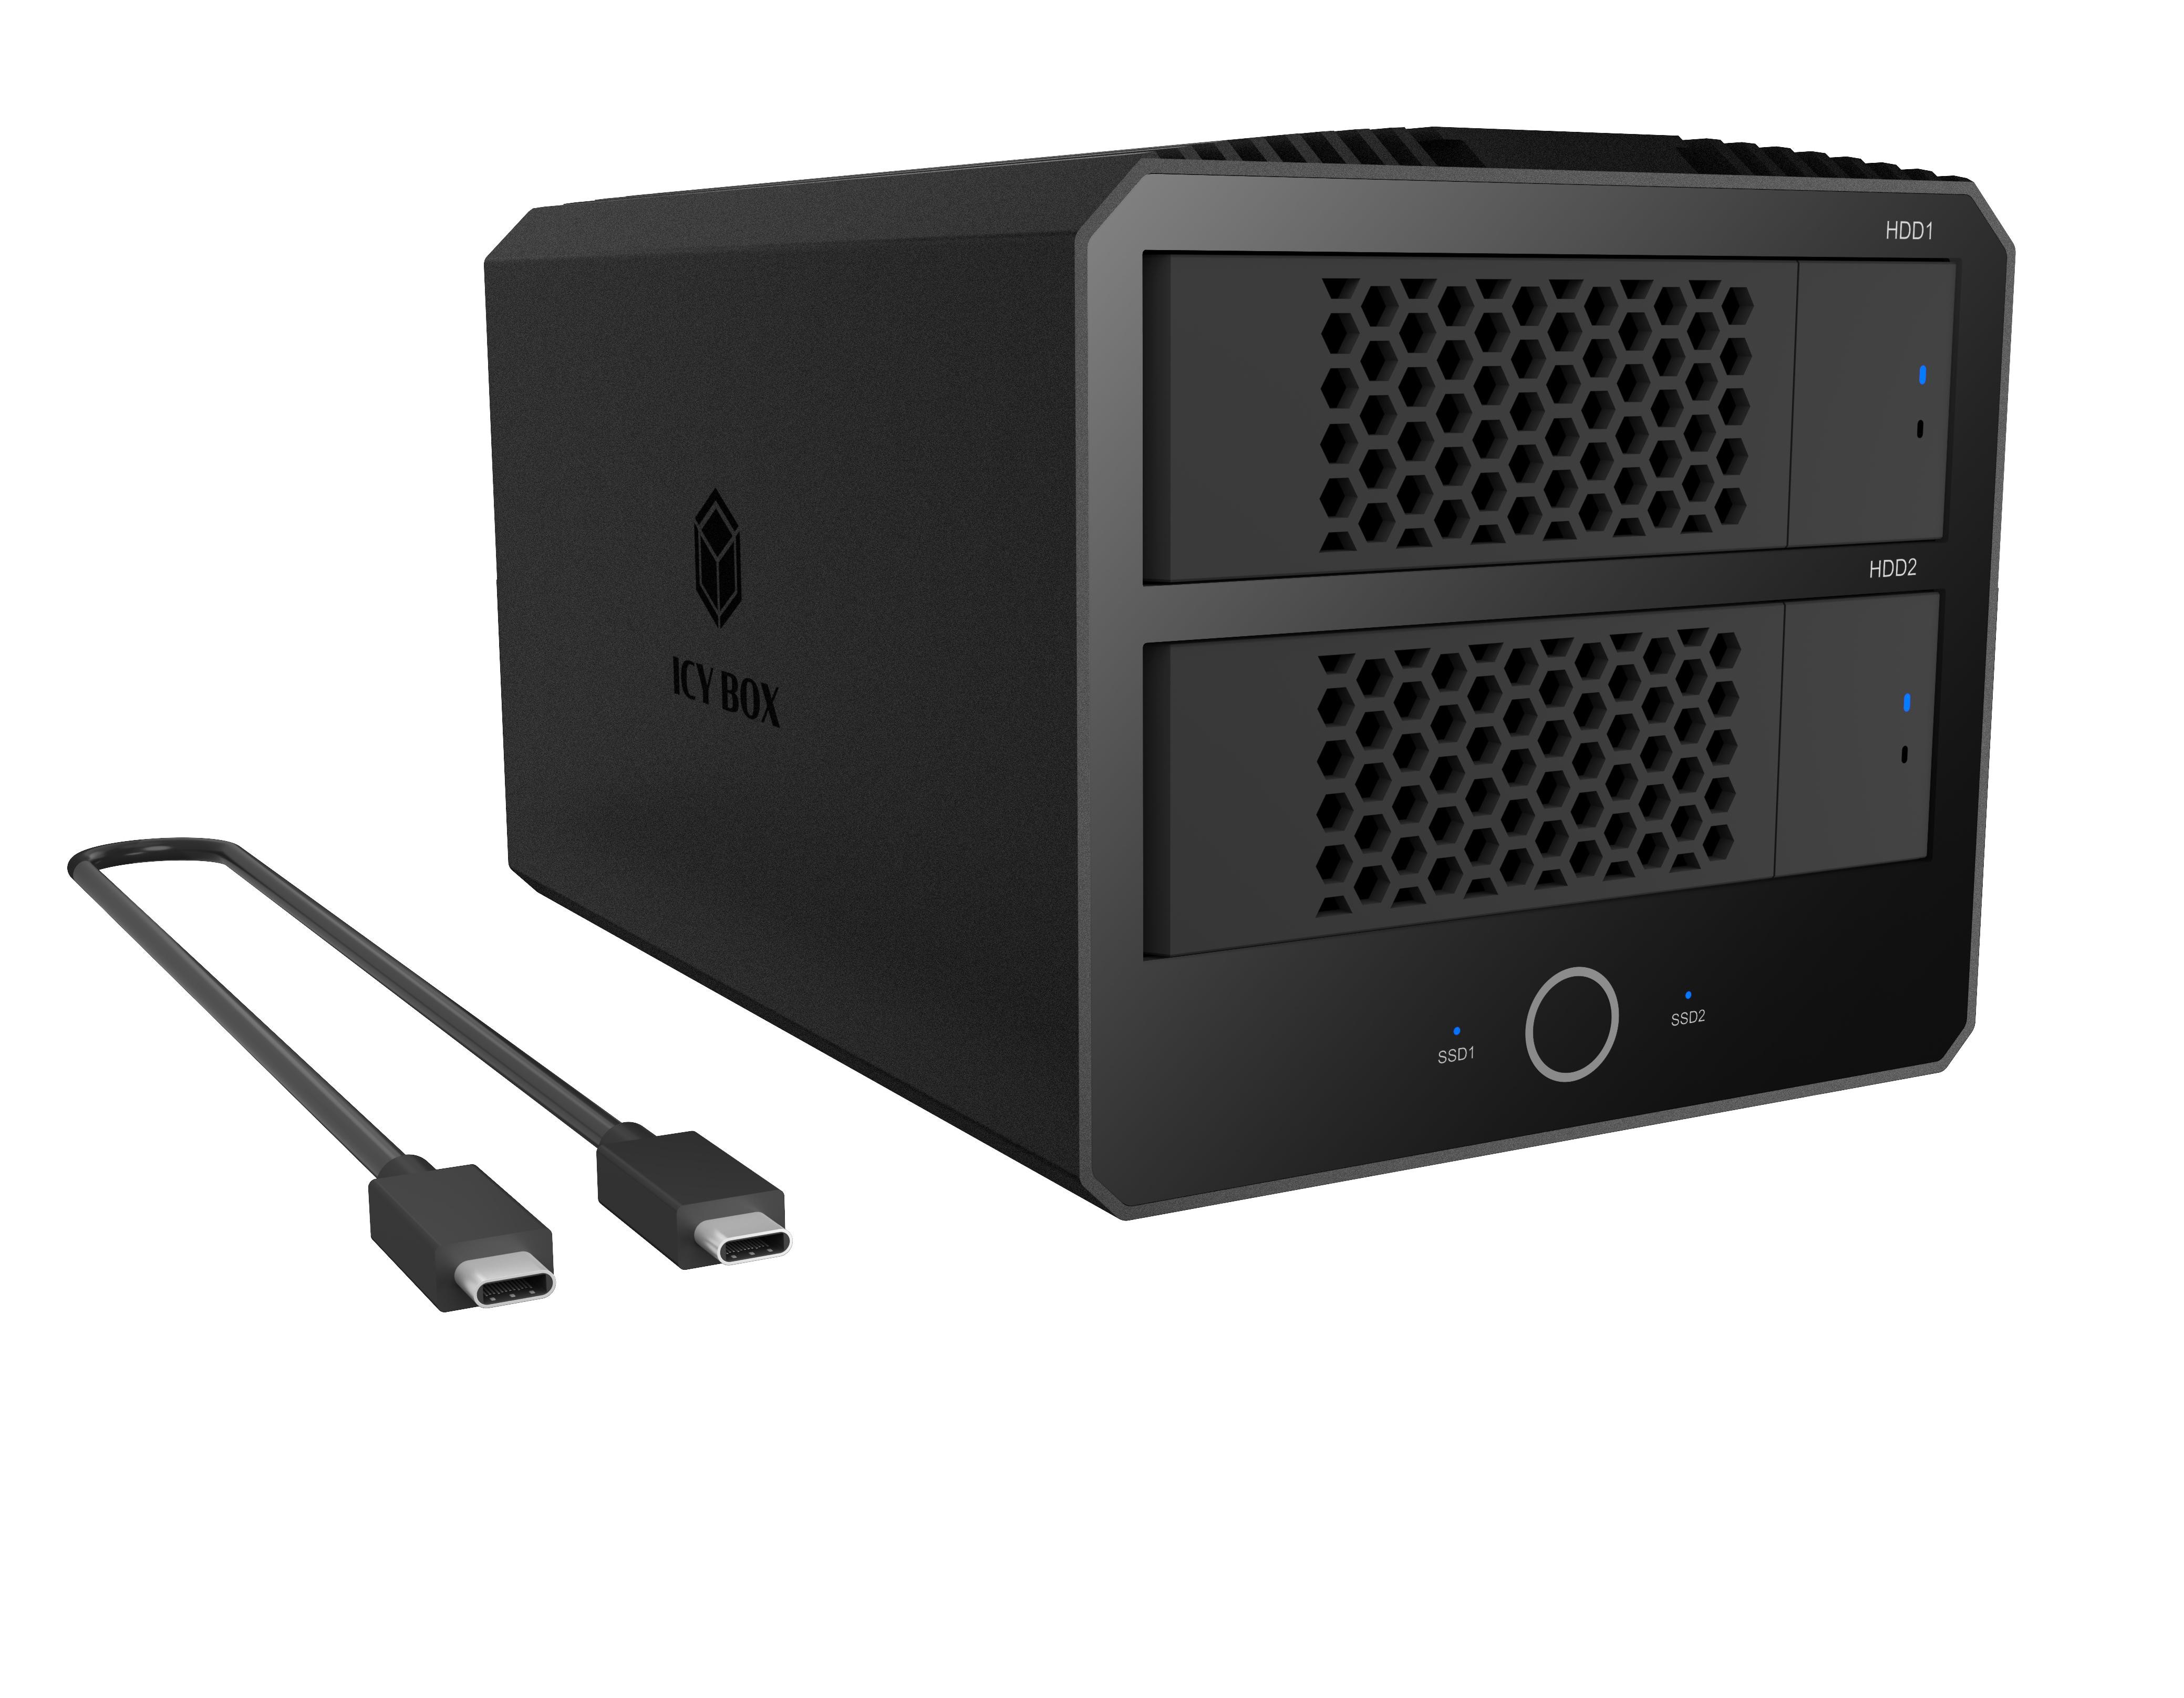
ICY BOX Festplatten-Dockingstation ICY BOX Heart RAID 2818 RAID & DockingStation für 2x M.2 NVMe SSDICY BOX Festplatten-Dockingstation ICY BOX Heart RAID 2818 RAID & DockingStation für 2x M.2 NVMe SSD. Technische Daten WEEE-Reg.-Nr. DE , 31707681,239,92 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann ich VGA zu HDMI mit der Icy Box IB-AC512 verbinden?
Um VGA zu HDMI mit der Icy Box IB-AC512 zu verbinden, benötigen Sie einen VGA-zu-HDMI-Adapter. Schließen Sie den VGA-Anschluss des Computers an den VGA-Eingang des Adapters an und verbinden Sie den HDMI-Ausgang des Adapters mit dem HDMI-Eingang der Icy Box IB-AC512. Stellen Sie sicher, dass die Icy Box IB-AC512 mit einem HDMI-fähigen Display verbunden ist, um das Videosignal anzeigen zu können. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wovon handelt der Song "Heart Shaped Box" von Nirvana?
"Heart Shaped Box" von Nirvana handelt von einer komplexen und verwirrenden Beziehung. Der Text ist metaphorisch und beschreibt eine Art emotionales Gefängnis oder eine manipulative Beziehung, in der der Sänger sich gefangen fühlt. Es ist ein Song über Verwirrung, Schmerz und die Suche nach Erlösung. **
Ähnliche Suchbegriffe für Icy-Box-Heart-RAID
-
Icy Box Heart RAID 3705 – 5-Bay RAID 0/1/5/10, Festplattengehäuse, SchwarzDas ICY BOX Heart RAID 3705 RAID-System bietet Platz für bis zu fünf 2,5′′/3,5′′ SATA HDDs oder SSDs mit je bis zu 30 TB Kapazität – ideal für Backups, Medienarchive oder Langzeitspeicherung ohne mehrere externe Laufwerke jonglieren zu müssen. Dank Unterstützung für RAID 0, RAID 1, RAID 3, RAID 5, RAID 10, SINGLE und LARGE lässt sich das System flexibel an Geschwindigkeit, Datensicherheit oder maximale Kapazität anpassen. Der Wechsel zwischen den RAID-Modi erfolgt einfach über einen integrierten Hardware-Schalter – ganz ohne komplizierte Software oder lange Einrichtung: Modus wählen, System zurücksetzen, fertig. Ein eingebauter Lüfter sorgt auch bei allen fünf Laufwerken im Dauerbetrieb für stabile Kühlung und zuverlässige Performance bei grossen Datenmengen. Die Verbindung erfolgt über USB Type-C® und Type-A, kompatibel mit modernen wie älteren Computern für reibungslose Datenübertragung im Alltag. Kompatibel mit Windows®, macOS® und Linux® eignet sich das Heart RAID 3705 für Home-Office, Büro oder gemischte Systemumgebungen ohne spezielle Konfiguration. Im Lieferumfang enthalten sind Kabel, Schraubendreher, Schrauben, RAID-Schalter-Werkzeug sowie ein 100-W-Netzteil. Perfekt für IT-Profis, Systemhäuser und Anwender in Deutschland und der Schweiz, die zuverlässige, skalierbare RAID-Speicherlösungen suchen.222,54 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.