Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Idea-Factory-Dusk-Diver
Top-Angebote
Produkte zum Begriff Idea-Factory-Dusk-Diver:
-
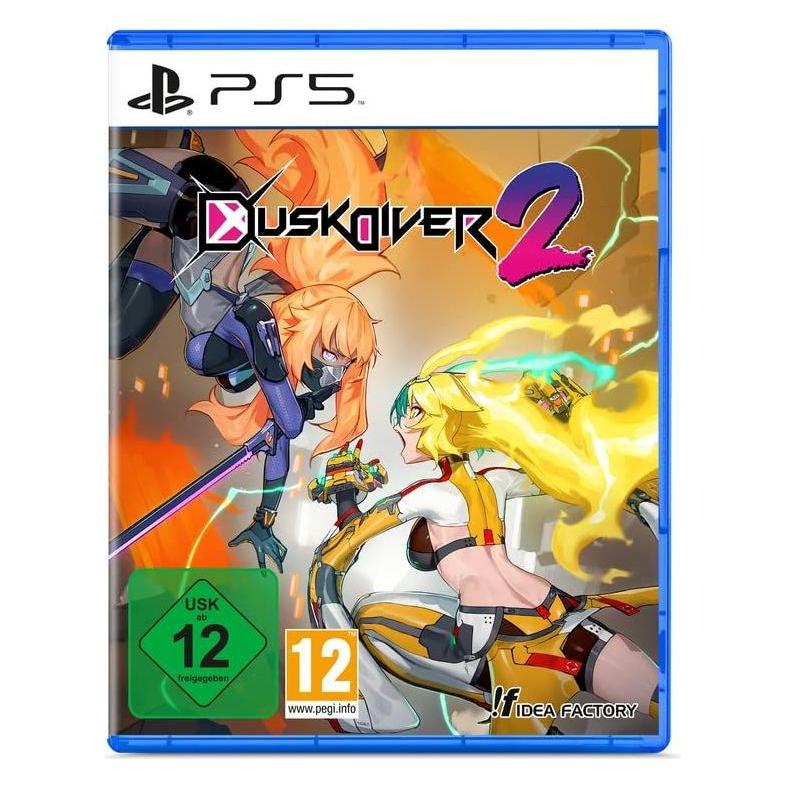
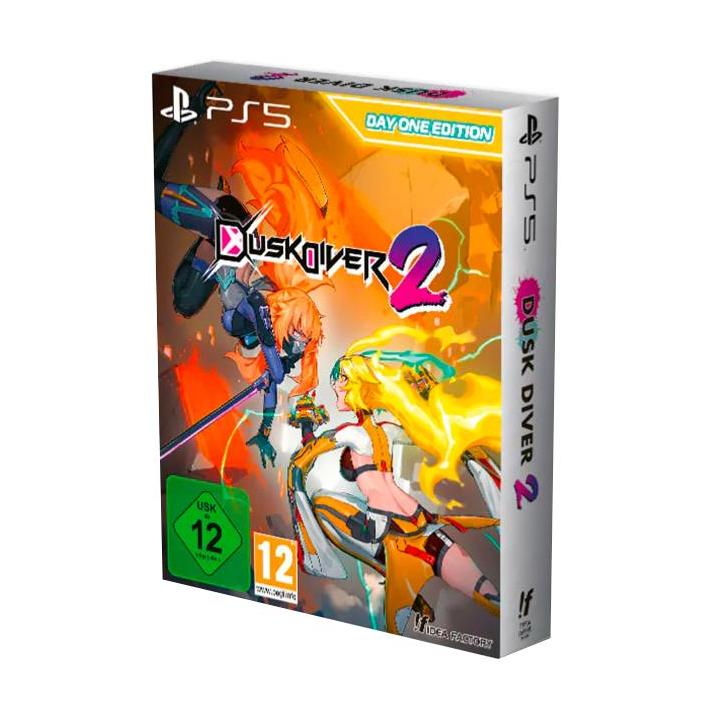
Dusk Diver 2 (D1 Edition)Die vollständig überarbeitete Fortsetzung des Actionspiels Ximending wartet nur auf dich. Neue Charaktere, neue Szenen, neue Gameplay-Anpassungen - das brandneue Dusk Diver 2 ist da! Das spannende Spiel setzt die Geschichte von Yumo und ihren Freunden fort, die erneut zu den Waffen greifen, um das menschliche Reich vor dem dimensionalen Bösen zu schützen, das sich in Taipehs geschäftigem Stadtteil Ximending und seiner dunklen Unterwelt Youshanding breitmacht. Wem können Yumo und die Wächter von Kunlun vertrauen? Welche Konsequenzen aus ihrer Vergangenheit werden sie tragen müssen? Kämpfen Sie, um die Wahrheit herauszufinden und die Stadt noch einmal zu retten! ANGRIFFSKOMBINATIONEN Wechsle nahtlos die Kontrolle über vier Charaktere, jeder mit seinen eigenen Bewegungen und Stärken. Kombinieren Sie verschiedene Unterstützungsfähigkeiten mit Ihren eigenen, um Ihre Gegner auf Trab zu halten und die Anzahl Ihrer Combos so hoch wie möglich zu halten! NEUE ABENTEUER Erkunde die reale Stadt Xi9999,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
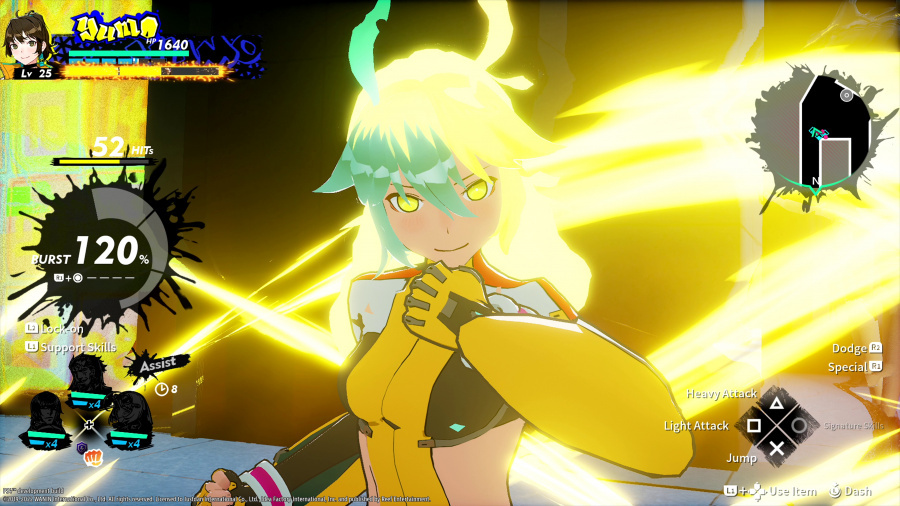
Dusk Diver 2 - Sony PlayStation 4 - RPG - PEGI 12Dusk Diver 2 continues the story of Yumo and her friends, taking up arms once again to protect the Human Realm from dimensional evils that are converging on Taipei's bustling Ximending neighbourhood and its dark underworld, Youshanding. Who can Yumo and the Guardians of Kunlun trust? What consequences of their past will they face? Fight to find the truth and save the city once again!51,86 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was ist eine Diver?
Was ist eine Diver? Eine Diver ist eine Person, die sich professionell oder als Hobby unter Wasser bewegt, entweder zum Tauchen, Schnorcheln oder für andere Unterwasseraktivitäten. Diese Personen sind oft gut ausgebildet und verfügen über spezielle Kenntnisse in Bezug auf Sicherheit, Ausrüstung und Techniken für das Tauchen. Divers können in verschiedenen Umgebungen wie Seen, Ozeanen oder Höhlen tauchen und haben oft eine Leidenschaft für die Erkundung der Unterwasserwelt. Sie müssen auch in der Lage sein, sich in unvorhersehbaren Situationen zurechtzufinden und angemessen zu reagieren, um ihre Sicherheit zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Idea-Factory-Dusk-Diver:
-
Dusk Diver 2 (D1 Edition)Die vollständig überarbeitete Fortsetzung des Actionspiels Ximending wartet nur auf dich. Neue Charaktere, neue Szenen, neue Gameplay-Anpassungen - das brandneue Dusk Diver 2 ist da! Das spannende Spiel setzt die Geschichte von Yumo und ihren Freunden fort, die erneut zu den Waffen greifen, um das menschliche Reich vor dem dimensionalen Bösen zu schützen, das sich in Taipehs geschäftigem Stadtteil Ximending und seiner dunklen Unterwelt Youshanding breitmacht. Wem können Yumo und die Wächter von Kunlun vertrauen? Welche Konsequenzen aus ihrer Vergangenheit werden sie tragen müssen? Kämpfen Sie, um die Wahrheit herauszufinden und die Stadt noch einmal zu retten! ANGRIFFSKOMBINATIONEN Wechsle nahtlos die Kontrolle über vier Charaktere, jeder mit seinen eigenen Bewegungen und Stärken. Kombinieren Sie verschiedene Unterstützungsfähigkeiten mit Ihren eigenen, um Ihre Gegner auf Trab zu halten und die Anzahl Ihrer Combos so hoch wie möglich zu halten! NEUE ABENTEUER Erkunde die reale Stadt Xi9999,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Idea-Factory-Dusk-Diver
-
Dusk Diver 2 - Sony PlayStation 4 - RPG - PEGI 12Dusk Diver 2 continues the story of Yumo and her friends, taking up arms once again to protect the Human Realm from dimensional evils that are converging on Taipei's bustling Ximending neighbourhood and its dark underworld, Youshanding. Who can Yumo and the Guardians of Kunlun trust? What consequences of their past will they face? Fight to find the truth and save the city once again!51,86 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Idea Art Ideen Clementoni Pen Factory 18780Idea Art Ideen Clementoni Pen Factory 18780 Ein originelles Kreativlabor, in dem das Gestalten vieler bunter Stifte großen Spaß macht! Ein neues Ideenset, mit dem Kinder Stifte mit vielen Accessoires und Dekorationen gestalten und personalisieren können. Ein praktischer Übungstisch und ein umfangreiches Instrumentarium zur Spielunterstützung erzielen einen erstaunlichen Effekt! Kinder können viel mehr tun, als nur einen Stift zu personalisieren: Sie können sich an einem wirklich kreativen Projekt beteiligen! Entworfen und entwickelt in Italien. Abmessungen: 41,8 x 29 x 7 cmAlter 7+26,37 €*Versand: 9,90 €Sichere Weiterleitung zum Anbieter
-
Anders, Rafael: Smart Factory mit SAPSmart Factory mit SAP , Aktuelle Tools und Ansätze für Industrie 4.0 und IoT , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20250306, Titel der Reihe: SAP Press##, Autoren: Anders, Rafael~Holzschuh, Sebastian~Metzner, Andreas~Vitzthum, Tobias, Seitenzahl/Blattzahl: 450, Themenüberschrift: COMPUTERS / Internet of Things (IoT), Keyword: Digital Thread; Digital Twin; Engineering; Industrie 4.0; Internet of Things; PLM; Product Lifecycle Management; SAP BTP; SAP Digital Manufacturing Cloud; SAP EWM; SAP Manufacturing Execution; SAP Manufacturing Integration and Intelligence; SAP PLM; SAP Plant Connectivity; SAP S/4HANA, Fachschema: SAP - mySAP, Fachkategorie: Vernetzte 'smarte' Technologien~Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 168, Höhe: 30, Gewicht: 914, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist eine Diver?
Was ist eine Diver? Eine Diver ist eine Person, die sich professionell oder als Hobby unter Wasser bewegt, entweder zum Tauchen, Schnorcheln oder für andere Unterwasseraktivitäten. Diese Personen sind oft gut ausgebildet und verfügen über spezielle Kenntnisse in Bezug auf Sicherheit, Ausrüstung und Techniken für das Tauchen. Divers können in verschiedenen Umgebungen wie Seen, Ozeanen oder Höhlen tauchen und haben oft eine Leidenschaft für die Erkundung der Unterwasserwelt. Sie müssen auch in der Lage sein, sich in unvorhersehbaren Situationen zurechtzufinden und angemessen zu reagieren, um ihre Sicherheit zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.