Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Igloohome-Keyfob-Bluetooth-IEF1
Top-Angebote
Produkte zum Begriff Igloohome-Keyfob-Bluetooth-IEF1:
-
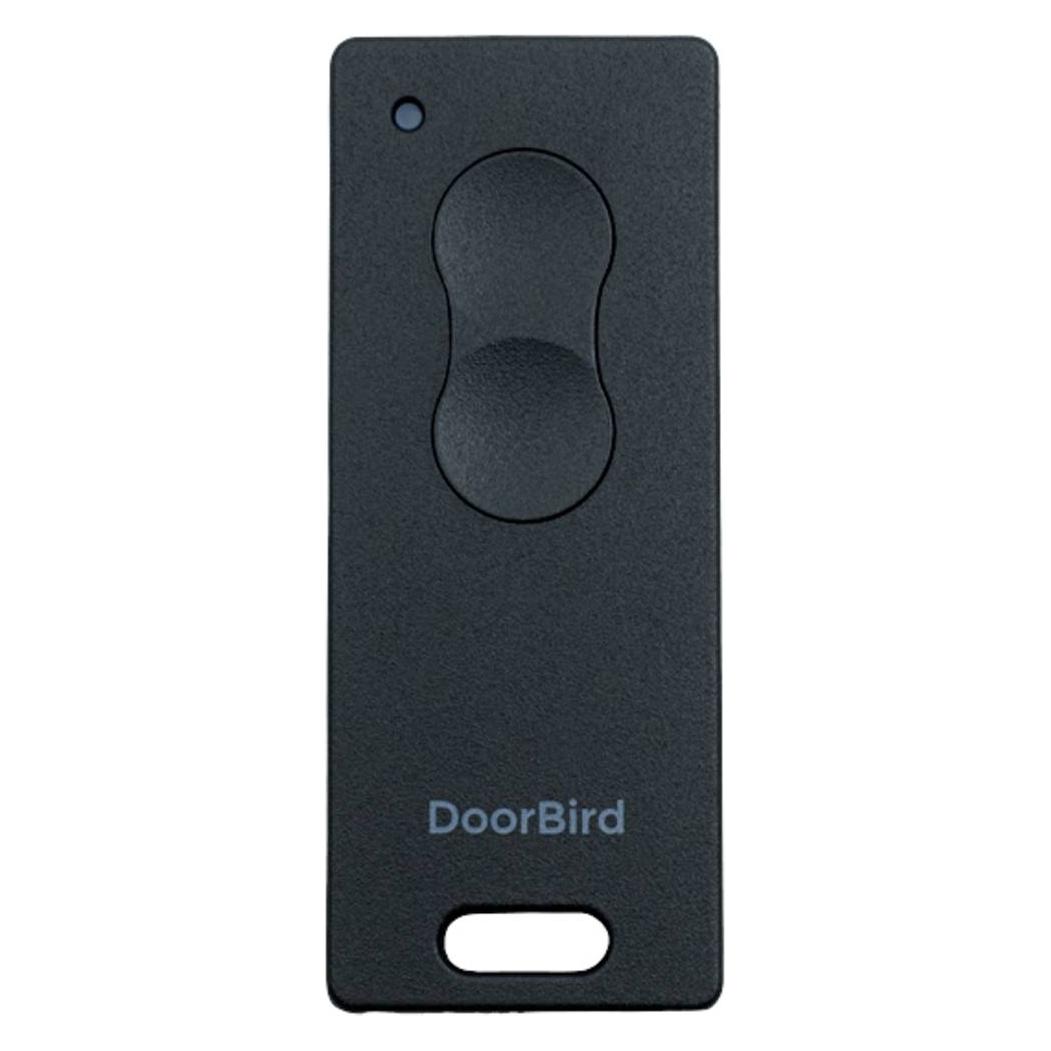
DoorBird Bluetooth Keyfob Fernbedienung A8007Vielseitige Bluetooth Keyfob Fernbedienung Die Bluetooth Keyfob Fernbedienung ist eine kompakte und robuste Lösung für die Steuerung von Zugängen in Ein- und Mehrfamilienhäusern sowie Bürogebäuden. Mit zwei frei programmierbaren Tasten ermöglicht sie die flexible Verwaltung von Berechtigungen und Zeitprofilen, ideal für private und gewerbliche Anwendungen. Technische Merkmale Schutzart: IP56, staub- und wasserfest Reichweite: Bis zu 15 Meter, abhängig von der Umgebung Frequenz: Bluetooth 2.4 GHz (BLE, low-energy) Stromversorgung: Batterie CR1632 (nicht im Lieferumfang enthalten) Kompatibilität: DoorBird D11x, D31x, A1121, A1122, D1812 Serien Betriebstemperatur: 0 bis +55°C Gewicht: 11,3 g (ohne Batterie) Individuelle Konfiguration Die Fernbedienung kann über die DoorBird App einfach konfiguriert werden. Dies ermöglicht die Anpassung von Tastenevents, Berechtigungen und Zeitprofilen. Die App bietet zudem die Möglichkeit, verlorene Fernbedienungen schnell zu löschen, um unbefugten Zugriff zu verhindern. Robustes Design Gefertigt aus einem hochwertigen Aluminiumrahmen, ist die Fernbedienung nicht nur robust, sondern auch kompakt und leicht. Sie kann als Schlüsselanhänger genutzt oder mit der mitgelieferten Autohalterung an der Sonnenblende befestigt werden. Praktische Einsatzmöglichkeiten Ideal für die Weitergabe an Freunde, Verwandte oder Dienstleister, ermöglicht die Fernbedienung eine einfache und sichere Zugangskontrolle. Die mehrfarbige Status-LED gibt sofort Rückmeldung über den Erfolg der ausgeführten Befehle. Technisches Datenblatt als PDF ansehen Technische Informationen Marke Doorbird Produkttyp Zubehör Serie A8007 schutzart IP56 reichweite 15 m frequenz Bluetooth 2.4 GHz (BLE) stromversorgung Batterie CR1632 kompatibilitaet DoorBird D11x, D31x, A1121, A1122, D1812 betriebstemperatur 0 bis +55°C59,38 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Vervloesem, Koen: Develop your own Bluetooth Low Energy ApplicationsDevelop your own Bluetooth Low Energy Applications , Bluetooth Low Energy (BLE) radio chips are ubiquitous from Raspberry Pi to light bulbs. BLE is an elaborate technology with a comprehensive specification, but the basics are quite accessible. A progressive and systematic approach will lead you far in mastering this wireless communication technique, which is essential for working in low power scenarios. In this book, you'll learn how to: Discover BLE devices in the neighborhood by listening to their advertisements. Create your own BLE devices advertising data. Connect to BLE devices such as heart rate monitors and proximity reporters. Create secure connections to BLE devices with encryption and authentication. Understand BLE service and profile specifications and implement them. Reverse engineer a BLE device with a proprietary implementation and control it with your own software. Make your BLE devices use as little power as possible. This book shows you the ropes of BLE programming with Python and the Bleak library on a Raspberry Pi or PC, with C++ and NimBLE-Arduino on Espressif's ESP32 development boards, and with C on one of the development boards supported by the Zephyr real-time operating system, such as Nordic Semiconductor's nRF52 boards. Starting with a very little amount of theory, you'll develop code right from the beginning. After you've completed this book, you'll know enough to create your own BLE applications. , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Erscheinungsjahr: 20220606, Produktform: Kartoniert, Autoren: Vervloesem, Koen, Seitenzahl/Blattzahl: 257, Abbildungen: farbige Abbildungen, Keyword: Arduino; Bluetooth; Bluetooth LE; ESP32; Raspberry Pi, Fachschema: Mikrocomputer~Mikrorechner, Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, Fachkategorie: Elektronik, Thema: Verstehen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Elektor Verlag, Verlag: Elektor Verlag, Verlag: Elektor Verlag GmbH, Länge: 234, Breite: 173, Höhe: 17, Gewicht: 491, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: NIEDERLANDE (NL), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,32,76 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Igloohome-Keyfob-Bluetooth-IEF1:
-
DoorBird Bluetooth Keyfob Fernbedienung A8007Vielseitige Bluetooth Keyfob Fernbedienung Die Bluetooth Keyfob Fernbedienung ist eine kompakte und robuste Lösung für die Steuerung von Zugängen in Ein- und Mehrfamilienhäusern sowie Bürogebäuden. Mit zwei frei programmierbaren Tasten ermöglicht sie die flexible Verwaltung von Berechtigungen und Zeitprofilen, ideal für private und gewerbliche Anwendungen. Technische Merkmale Schutzart: IP56, staub- und wasserfest Reichweite: Bis zu 15 Meter, abhängig von der Umgebung Frequenz: Bluetooth 2.4 GHz (BLE, low-energy) Stromversorgung: Batterie CR1632 (nicht im Lieferumfang enthalten) Kompatibilität: DoorBird D11x, D31x, A1121, A1122, D1812 Serien Betriebstemperatur: 0 bis +55°C Gewicht: 11,3 g (ohne Batterie) Individuelle Konfiguration Die Fernbedienung kann über die DoorBird App einfach konfiguriert werden. Dies ermöglicht die Anpassung von Tastenevents, Berechtigungen und Zeitprofilen. Die App bietet zudem die Möglichkeit, verlorene Fernbedienungen schnell zu löschen, um unbefugten Zugriff zu verhindern. Robustes Design Gefertigt aus einem hochwertigen Aluminiumrahmen, ist die Fernbedienung nicht nur robust, sondern auch kompakt und leicht. Sie kann als Schlüsselanhänger genutzt oder mit der mitgelieferten Autohalterung an der Sonnenblende befestigt werden. Praktische Einsatzmöglichkeiten Ideal für die Weitergabe an Freunde, Verwandte oder Dienstleister, ermöglicht die Fernbedienung eine einfache und sichere Zugangskontrolle. Die mehrfarbige Status-LED gibt sofort Rückmeldung über den Erfolg der ausgeführten Befehle. Technisches Datenblatt als PDF ansehen Technische Informationen Marke Doorbird Produkttyp Zubehör Serie A8007 schutzart IP56 reichweite 15 m frequenz Bluetooth 2.4 GHz (BLE) stromversorgung Batterie CR1632 kompatibilitaet DoorBird D11x, D31x, A1121, A1122, D1812 betriebstemperatur 0 bis +55°C59,38 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Vervloesem, Koen: Develop your own Bluetooth Low Energy ApplicationsDevelop your own Bluetooth Low Energy Applications , Bluetooth Low Energy (BLE) radio chips are ubiquitous from Raspberry Pi to light bulbs. BLE is an elaborate technology with a comprehensive specification, but the basics are quite accessible. A progressive and systematic approach will lead you far in mastering this wireless communication technique, which is essential for working in low power scenarios. In this book, you'll learn how to: Discover BLE devices in the neighborhood by listening to their advertisements. Create your own BLE devices advertising data. Connect to BLE devices such as heart rate monitors and proximity reporters. Create secure connections to BLE devices with encryption and authentication. Understand BLE service and profile specifications and implement them. Reverse engineer a BLE device with a proprietary implementation and control it with your own software. Make your BLE devices use as little power as possible. This book shows you the ropes of BLE programming with Python and the Bleak library on a Raspberry Pi or PC, with C++ and NimBLE-Arduino on Espressif's ESP32 development boards, and with C on one of the development boards supported by the Zephyr real-time operating system, such as Nordic Semiconductor's nRF52 boards. Starting with a very little amount of theory, you'll develop code right from the beginning. After you've completed this book, you'll know enough to create your own BLE applications. , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Erscheinungsjahr: 20220606, Produktform: Kartoniert, Autoren: Vervloesem, Koen, Seitenzahl/Blattzahl: 257, Abbildungen: farbige Abbildungen, Keyword: Arduino; Bluetooth; Bluetooth LE; ESP32; Raspberry Pi, Fachschema: Mikrocomputer~Mikrorechner, Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, Fachkategorie: Elektronik, Thema: Verstehen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Elektor Verlag, Verlag: Elektor Verlag, Verlag: Elektor Verlag GmbH, Länge: 234, Breite: 173, Höhe: 17, Gewicht: 491, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: NIEDERLANDE (NL), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,32,76 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Igloohome-Keyfob-Bluetooth-IEF1
-
Doorbird, Zubehör Gebäudesicherheit, A8007 Bluetooth Keyfob FernbedienungNutzen Sie Ihre DoorBird Bluetooth Keyfob Fernbedienung für all Ihre Zugänge, die mit DoorBird Geräten ausgestattet sind. Die zwei Tasten können individuell programmiert werden, um per Tastendruck bequem Tür und Tor zu öffnen, das Licht einzuschalten, den Aufzug zu rufen und vieles mehr. Für alle DoorBird Geräte, die an Ihren Zugängen und Gebäuden installiert sind, können Sie verschiedene Aktionen, Berechtigungen und Zeitprofile individuell einstellen. Befehle an die Hausautomation sind ebenfalls möglich. Highlights: - Fernbedienung mit zwei frei programmierbaren Tasten - Für Ein- und Mehrfamilienhäuser sowie Bürogebäude - Für private und gewerbliche Nutzung - Berechtigungen und Zeiten flexibel verwalten - Staubdicht und wasserfest für hohe Langlebigkeit - Robuster Aluminiumrahmen und kompaktes Format - An allen Zugängen mit kompatiblen DoorBird Geräten individuell konfigurierbar - Batterietyp CR1632 (nicht enthalten) Produkttyp: - Smart Home Zubehör - ElektroG Kategorie: relevant, Kategorie 5: Kleingeräte unter 50 cm (alle Seiten), Kleingeräte B2C Spezifikationen: - Schutzklasse: IP56 - Staubgeschützt, Strahlwassergeschützt - Montageort: Frei platzierbar Stromversorgung: - Akkutyp: Knopfzelle - Akku verbaut: Nein - Batterie Datenübertragung: - Funkstandard: Bluetooth Grundeigenschaften: - Farbe: Schwarz - Höhe: 7 mm - Länge/Tiefe: 65 mm - Breite: 26 mm - Gewicht: 11.3 g Lieferumfang: - DoorBird Bluetooth Keyfob Fernbedienung - Autohalterung für die Sonnenblende - Installationsanleitung - Hinweistext Lieferumfang: Die benötigte CR1632 Batterie ist nicht im Lieferumfang enthalten.76,45 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.