Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

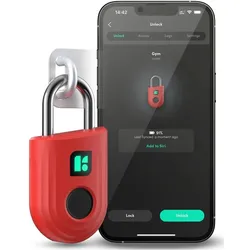
Ähnliche Suchbegriffe für Igloohome-Vorhängeschloss-Padlock-2
Top-Angebote
Produkte zum Begriff Igloohome-Vorhängeschloss-Padlock-2:
-
Yogis, Jaimal: City Of Dragons (Band 2) - Angriff der SchattenfeuerCity Of Dragons (Band 2) - Angriff der Schattenfeuer , Tauche ein in dieses Fantasy-Abenteuer voller Drachen, Sagen und Mythen - Comic-Buch im Manga-Stil für Kinder ab 11 Jahren , Sicherheit im Autoinnenbereich > Innenausstattung , Erscheinungsjahr: 20240417, Produktform: Leinen, Titel der Reihe: City of Dragons#2#, Autoren: Yogis, Jaimal, Illustrator: Truong, Vivian, Redaktion: Loewe Graphix, Übersetzung: Scheweling, Nina, Seitenzahl/Blattzahl: 224, Keyword: Abenteuergeschichten ab 11 Jahren; Bücher wie Amulett; Bücher wie Wings of Fire; City of Dragons Reihe; Comicbücher für Kinder zum Selberlesen; Comics für Jungen ab 11 Jahren; Comics für Mädchen ab 11 Jahren; Comics über Drachen; Drachenfantasy Comics; Fantasy Graphic Novel; Loewe Graphix; Manga Comics für Kinder; Spannende Comics für Kinder ab 11 Jahren, Fachschema: Manga~Comic / Kindercomic, Jugendcomic~Comic / Abenteuer~Comic / Fantasy~Abenteuer / Kinderliteratur, Jugendliteratur~Tier / Kinderliteratur, Jugendliteratur~Selbstbewusstsein / Kindersachbuch, Jugendsachbuch, Fachkategorie: Mangas und ostasiatische Comic-Stile / -Traditionen~Graphic Novel / Comic: Action und Abenteuer~Graphic Novel / Comic: Fantasy~Kinder/Jugendliche: Action- und Abenteuergeschichten~Kinder/Jugendliche: Natur- & Tiergeschichten~Kinder/Jugendliche: Sachbuch: Hexen & Geister~Kinder/Jugendliche: Persönliche und soziale Themen: Selbstwahrnehmung und Selbstbewusstsein~Kinder/Jugendliche: Persönliche und soziale Themen. Freunde und Freundschaft, Region: China, Bildungszweck: für die Sekundarstufe I, Interesse Alter: geeignet für leseschwache Kinder, Altersempfehlung / Lesealter: 18, ab Alter: 11, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, Fachkategorie: Kinder/Jugendliche: Allgemeine Interessen: Drachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Loewe Verlag GmbH, Verlag: Loewe Verlag GmbH, Verlag: Loewe Verlag GmbH, Länge: 243, Breite: 175, Höhe: 22, Gewicht: 718, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Igloohome, Werkzeugkoffer, Halterung Padlock SchutzhülleDie Halterung Padlock Schutzhülle ist eine praktische Lösung zur sicheren Aufbewahrung und zum Schutz von Werkzeugen. Diese Klarsichttasche bietet eine robuste Schutzhülle, die speziell für Padlocks konzipiert wurde. Mit kompakten Abmessungen von 7,5 cm in der Höhe, 3,5 cm in der Breite und 6,5 cm in der Länge ist sie ideal für die Organisation in einem Werkzeugkoffer. Das Gewicht von 250 Gramm macht sie leicht und handlich, während das Volumen von 0,00017063 Kubikmetern eine effiziente Nutzung des verfügbaren Platzes ermöglicht. Die Schutzhülle ist in einem klassischen Schwarz gehalten, was nicht nur für eine ansprechende Optik sorgt, sondern auch eine zeitlose Eleganz bietet. Diese Halterung ist ein unverzichtbares Zubehör für alle, die Wert auf eine ordentliche und sichere Aufbewahrung ihrer Werkzeuge legen. Sie trägt dazu bei, die Lebensdauer der Werkzeuge zu verlängern und deren Einsatzbereitschaft zu gewährleisten.38,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Igloohome-Vorhängeschloss-Padlock-2:
-
Igloohome, Vorhängeschloss, Padlock 2Diese militärtaugliche Hardware wurde entwickelt, um rauen Umgebungsbedingungen zu widerstehen. Gekoppelt mit einem intelligenten Kern, dank der algoPIN-Technologie, können Sie sicher sein, dass Ihre Werte überall und jederzeit sicher sind. Das Schloss verriegelt automatisch, sobald der Bügel befestigt ist. Der Zugriff auf das Vorhängeschloss wird nach mehreren falschen Zugriffsversuchen deaktiviert, um zu gewährleisten, dass Ihre Vermögenswerte gesichert sind. Eine LED-Warnung erinnert den Benutzer daran, den Bügel zu schliessen. Die intuitive LED-Warnung fordert Sie auf, die Batterien aufzuladen, wenn sie leer sind. Wenn die Batterien leer sind, kann das Schloss mit einem USB-C-Kabel, das an eine Powerbank angeschlossen ist, einfach wieder in Gang gesetzt werden. Laden Sie das Schloss einfach mit einem USB-C-Kabel auf, wenn der Batteriestand niedrig ist. Es bietet eine Nutzungsdauer von 9 Monaten in weniger als einer Stunde Ladezeit. Stellen Sie die Lautstärke nach Ihren Vorlieben ein. Wählen Sie zwischen den Stufen 0 (stumm) bis 5 (am lautesten).159,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Igloohome, Vorhängeschloss, Padlock LiteLässt sich per Fingerabdruck oder Bluetooth öffnen. Verriegelt automatisch, sobald der Bügel befestigt ist. Kompatibel mit Apple Watch (3 und höher). Der Zugang zum Vorhängeschloss wird nach mehreren falschen Zugriffsversuchen deaktiviert.79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Yogis, Jaimal: City Of Dragons (Band 2) - Angriff der SchattenfeuerCity Of Dragons (Band 2) - Angriff der Schattenfeuer , Tauche ein in dieses Fantasy-Abenteuer voller Drachen, Sagen und Mythen - Comic-Buch im Manga-Stil für Kinder ab 11 Jahren , Sicherheit im Autoinnenbereich > Innenausstattung , Erscheinungsjahr: 20240417, Produktform: Leinen, Titel der Reihe: City of Dragons#2#, Autoren: Yogis, Jaimal, Illustrator: Truong, Vivian, Redaktion: Loewe Graphix, Übersetzung: Scheweling, Nina, Seitenzahl/Blattzahl: 224, Keyword: Abenteuergeschichten ab 11 Jahren; Bücher wie Amulett; Bücher wie Wings of Fire; City of Dragons Reihe; Comicbücher für Kinder zum Selberlesen; Comics für Jungen ab 11 Jahren; Comics für Mädchen ab 11 Jahren; Comics über Drachen; Drachenfantasy Comics; Fantasy Graphic Novel; Loewe Graphix; Manga Comics für Kinder; Spannende Comics für Kinder ab 11 Jahren, Fachschema: Manga~Comic / Kindercomic, Jugendcomic~Comic / Abenteuer~Comic / Fantasy~Abenteuer / Kinderliteratur, Jugendliteratur~Tier / Kinderliteratur, Jugendliteratur~Selbstbewusstsein / Kindersachbuch, Jugendsachbuch, Fachkategorie: Mangas und ostasiatische Comic-Stile / -Traditionen~Graphic Novel / Comic: Action und Abenteuer~Graphic Novel / Comic: Fantasy~Kinder/Jugendliche: Action- und Abenteuergeschichten~Kinder/Jugendliche: Natur- & Tiergeschichten~Kinder/Jugendliche: Sachbuch: Hexen & Geister~Kinder/Jugendliche: Persönliche und soziale Themen: Selbstwahrnehmung und Selbstbewusstsein~Kinder/Jugendliche: Persönliche und soziale Themen. Freunde und Freundschaft, Region: China, Bildungszweck: für die Sekundarstufe I, Interesse Alter: geeignet für leseschwache Kinder, Altersempfehlung / Lesealter: 18, ab Alter: 11, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, Fachkategorie: Kinder/Jugendliche: Allgemeine Interessen: Drachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Loewe Verlag GmbH, Verlag: Loewe Verlag GmbH, Verlag: Loewe Verlag GmbH, Länge: 243, Breite: 175, Höhe: 22, Gewicht: 718, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Igloohome, Werkzeugkoffer, Halterung Padlock SchutzhülleDie Halterung Padlock Schutzhülle ist eine praktische Lösung zur sicheren Aufbewahrung und zum Schutz von Werkzeugen. Diese Klarsichttasche bietet eine robuste Schutzhülle, die speziell für Padlocks konzipiert wurde. Mit kompakten Abmessungen von 7,5 cm in der Höhe, 3,5 cm in der Breite und 6,5 cm in der Länge ist sie ideal für die Organisation in einem Werkzeugkoffer. Das Gewicht von 250 Gramm macht sie leicht und handlich, während das Volumen von 0,00017063 Kubikmetern eine effiziente Nutzung des verfügbaren Platzes ermöglicht. Die Schutzhülle ist in einem klassischen Schwarz gehalten, was nicht nur für eine ansprechende Optik sorgt, sondern auch eine zeitlose Eleganz bietet. Diese Halterung ist ein unverzichtbares Zubehör für alle, die Wert auf eine ordentliche und sichere Aufbewahrung ihrer Werkzeuge legen. Sie trägt dazu bei, die Lebensdauer der Werkzeuge zu verlängern und deren Einsatzbereitschaft zu gewährleisten.38,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Igloohome-Vorhängeschloss-Padlock-2
-
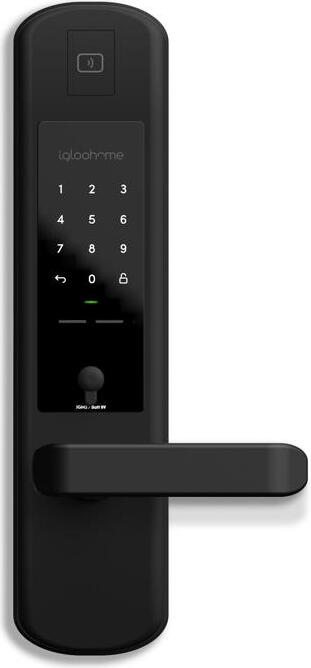
Igloohome - Holztür -Einbindung 2 Schlossigloohome Mortise 2. Produkttyp: Intelligentes Torschloss, Schloss Art: Bluetooth, Code, Schlüssel, RF card, Produktfarbe: Schwarz. Akku-/Batterietyp: AA, Batterie Lebensdauer: 1,5 Jahr(e), Akku-/Batteriespannung: 9 V. Minimale Türstärke: 4 cm, Maximale Türstärke: 7 cm, Gewicht: 3,44 kg. Paketgewicht: 3,56 kg. Ursprungsland: Singapur, ChinaMerkmaleProduktfarbeSchwarzSchloss ArtBluetooth, Code, Schlüssel, RF cardAutomatische VerriegelungJaInternationale Schutzart (IP-Code)IP64WeckerfunktionJaAkustische SignaleJaAnwendungsunterstützendJaProdukttypIntelligentes TorschlossMaterialABS, ZinkAkku/BatterieAkku-/BatterietypAABatterie Lebensdauer1,5 Jahr(e)Akku-/Batteriespannung9 VBetriebsbedingungenBetriebstemperatur-20 - 50 °CGewicht und AbmessungenMinimale Türstärke4 cmMaximale Türstärke7 cmGewicht3,44 kgSmartLock-Abmessungen (B x T x H)85 x 355 x 68 mmVerpackungsdatenPaketgewicht3,56 kgSonstige FunktionenUrsprungslandSingapur, China In Smart Lock mit integrierter Holztastetastatur können Sie367,97 €*Versand: 18,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung?
Das Sicherheitsrisiko bei der 2-Faktor-Authentifizierung besteht darin, dass ein Angreifer möglicherweise Zugriff auf beide Faktoren erlangen kann. Zum Beispiel könnte ein Angreifer den Besitzfaktor (z.B. ein gestohlenes Smartphone) und den Wissensfaktor (z.B. ein gehacktes Passwort) kombinieren, um Zugriff auf ein Konto zu erhalten. Es ist daher wichtig, dass beide Faktoren gut geschützt sind, um das Risiko zu minimieren. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.