Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Qual è il numero CRO del bonifico che hai fatto?
Mi dispiace, ma come assistente virtuale non ho accesso a informazioni personali o transazioni finanziarie. Ti consiglio di controllare la conferma del bonifico o di contattare direttamente la tua banca per ottenere il numero CRO. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Il-figlio-del-tempo
Top-Angebote
Produkte zum Begriff Il-figlio-del-tempo:
-
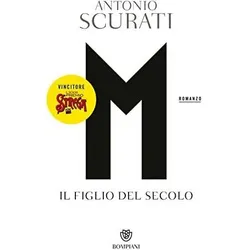
M. Il figlio del secolo, Belletristik von Antonio ScuratiIm Jahr 1919 gleicht Italien einem politischen Trümmerfeld. Der Erste Weltkrieg hat die italienische Regierung massiv geschwächt, sozialistische sowie rechtsnationale Gruppen erleben einen noch nie dagewesenen Aufstieg und stellen politische Institutionen radikal in Frage, während frustrierte Kriegsheimkehrer durch die Strassen des Landes ziehen. Getrieben von ihrem Unmut lassen sich die ehemaligen Kämpfer bald von einem Mann einen, der sie zu gemeinsamen Aktionen gegen die politische Linke aufruft: Benito Mussolini, Gründer des Il Popolo d'Italia und ehemaliger Chef des linksextremen Flügels der sozialistischen Partei Italiens. Dem Fünfunddreissigjährigen gelingt es, sich in Zeiten politischer Unsicherheit Gehör zu verschaffen und unterschiedlichste Gruppierungen unter einem gemeinsamen Banner zu versammeln. Bis zum berühmten Marsch auf Rom 1922 und darüber hinaus wird Mussolini seine Macht in Italien rasant ausbauen und den Faschismus als Staatsideologie unwiderruflich festschreiben.29,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gresser, August: Il Manuale del Birraio PraticoIl Manuale del Birraio Pratico , Teoria e Pratica della preparazione del Malto Fabricazione della Birra , Zündkerzen > Zünd- & Glühanlagen , Auflage: Nachdruck der 1. Auflage 2010, Erscheinungsjahr: 201401, Produktform: Leinen, Autoren: Gresser, August, Auflage/Ausgabe: Nachdruck der 1. Auflage 2010, Seitenzahl/Blattzahl: 1030, Abbildungen: zahlreiche Abbildungen und Tabellen, Keyword: descrizione delle materie prime; risultato della fermentazione e della maturazione; tecnologia birraria, Fachschema: Chemie~Ingenieurwissenschaft - Ingenieurwissenschaftler~Technologie, Fachkategorie: Chemie~Technologie, Ingenieurswissenschaft, Landwirtschaft, Industrieprozesse, Warengruppe: HC/Getränke, Fachkategorie: Essen und Trinken: Getränke, Thema: Verstehen, Text Sprache: ita, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachverlag Hans Carl, Verlag: Fachverlag Hans Carl, Verlag: CARL, HANS, FACHVERLAG, GmbH, Länge: 250, Breite: 182, Höhe: 62, Gewicht: 2030, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,127,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Warum gibt es das Parfum "Trussardi Essenza del Tempo" nicht mehr?
Es könnte verschiedene Gründe geben, warum das Parfum "Trussardi Essenza del Tempo" nicht mehr erhältlich ist. Möglicherweise wurde die Produktion eingestellt, weil es nicht mehr rentabel war oder weil Trussardi sich auf andere Parfums konzentrieren wollte. Es könnte auch sein, dass das Parfum reformuliert und unter einem anderen Namen vermarktet wurde. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Il vestito non fa il monaco?
Il detto "il vestito non fa il monaco" significa che l'aspetto esteriore di una persona non riflette necessariamente la sua vera natura o personalità. Non si può giudicare una persona solo in base al suo abbigliamento o all'apparenza, ma bisogna conoscere anche il suo carattere e le sue azioni. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Il-figlio-del-tempo:
-
M. Il figlio del secolo, Belletristik von Antonio ScuratiIm Jahr 1919 gleicht Italien einem politischen Trümmerfeld. Der Erste Weltkrieg hat die italienische Regierung massiv geschwächt, sozialistische sowie rechtsnationale Gruppen erleben einen noch nie dagewesenen Aufstieg und stellen politische Institutionen radikal in Frage, während frustrierte Kriegsheimkehrer durch die Strassen des Landes ziehen. Getrieben von ihrem Unmut lassen sich die ehemaligen Kämpfer bald von einem Mann einen, der sie zu gemeinsamen Aktionen gegen die politische Linke aufruft: Benito Mussolini, Gründer des Il Popolo d'Italia und ehemaliger Chef des linksextremen Flügels der sozialistischen Partei Italiens. Dem Fünfunddreissigjährigen gelingt es, sich in Zeiten politischer Unsicherheit Gehör zu verschaffen und unterschiedlichste Gruppierungen unter einem gemeinsamen Banner zu versammeln. Bis zum berühmten Marsch auf Rom 1922 und darüber hinaus wird Mussolini seine Macht in Italien rasant ausbauen und den Faschismus als Staatsideologie unwiderruflich festschreiben.29,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gresser, August: Il Manuale del Birraio PraticoIl Manuale del Birraio Pratico , Teoria e Pratica della preparazione del Malto Fabricazione della Birra , Zündkerzen > Zünd- & Glühanlagen , Auflage: Nachdruck der 1. Auflage 2010, Erscheinungsjahr: 201401, Produktform: Leinen, Autoren: Gresser, August, Auflage/Ausgabe: Nachdruck der 1. Auflage 2010, Seitenzahl/Blattzahl: 1030, Abbildungen: zahlreiche Abbildungen und Tabellen, Keyword: descrizione delle materie prime; risultato della fermentazione e della maturazione; tecnologia birraria, Fachschema: Chemie~Ingenieurwissenschaft - Ingenieurwissenschaftler~Technologie, Fachkategorie: Chemie~Technologie, Ingenieurswissenschaft, Landwirtschaft, Industrieprozesse, Warengruppe: HC/Getränke, Fachkategorie: Essen und Trinken: Getränke, Thema: Verstehen, Text Sprache: ita, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachverlag Hans Carl, Verlag: Fachverlag Hans Carl, Verlag: CARL, HANS, FACHVERLAG, GmbH, Länge: 250, Breite: 182, Höhe: 62, Gewicht: 2030, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,127,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Qual è il numero CRO del bonifico che hai fatto?
Mi dispiace, ma come assistente virtuale non ho accesso a informazioni personali o transazioni finanziarie. Ti consiglio di controllare la conferma del bonifico o di contattare direttamente la tua banca per ottenere il numero CRO. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Warum gibt es das Parfum "Trussardi Essenza del Tempo" nicht mehr?
Es könnte verschiedene Gründe geben, warum das Parfum "Trussardi Essenza del Tempo" nicht mehr erhältlich ist. Möglicherweise wurde die Produktion eingestellt, weil es nicht mehr rentabel war oder weil Trussardi sich auf andere Parfums konzentrieren wollte. Es könnte auch sein, dass das Parfum reformuliert und unter einem anderen Namen vermarktet wurde. **
Ähnliche Suchbegriffe für Il-figlio-del-tempo
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Il vestito non fa il monaco?
Il detto "il vestito non fa il monaco" significa che l'aspetto esteriore di una persona non riflette necessariamente la sua vera natura o personalità. Non si può giudicare una persona solo in base al suo abbigliamento o all'apparenza, ma bisogna conoscere anche il suo carattere e le sue azioni. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.