Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für In-the-Unlikely-Event
Top-Angebote
Produkte zum Begriff In-the-Unlikely-Event:
-
Oddworld Anthology: The Unlikely Heroes Collection - Nintendo Switch - Abenteuer - PEGI 12Immerse yourself in the legendary and atypical world of Oddworld in this unique collection of 4 games for Nintendo Switch, now enhanced with the latest installment: Oddworld: Soulstorm. Join Abe on his epic quest for freedom and discover unforgettable worlds. Fans of adventure games and dystopian universes, this collection is made for you! . Oddworld: New'N'TastyOddworld: New 'n' Tasty is a remake of the fantastic puzzle-platforming adventure Oddworld: Abe's Oddysee. It delivers the atmosphere of a much-loved classic in a beautiful HD aesthetic that appeals to the sensibilities of modern gamers. . Oddworld: Munch's Oddysee: Switch between Abe and Munch and use special powers, cool power-ups and other special abilities to recover the last Gabbiteggs in Oddworld, which have been wrapped in a can of Gabbiar. May Odd help you! . Oddworld: Stranger'sWrath: Oddworld: Stranger's Wrath features a unique hybrid perspective, where the player switches between first and third person at will, depending on the situation. First person for combat situations, third person for traversing the world. . Oddworld: Soulstorm (New Entry) This is the bigger, badder, bolder action-adventure platformer sequel to the acclaimed video game series and the explosive second installment in the quintology following Oddworld: New 'n' Tasty. You play as Abe, the reluctant Mudokon hero who inadvertently sparked a rebellion and must now lead his fellow Mudokons in their fight for freedom against the planet's leaders.30,70 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
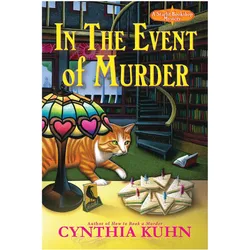
In the Event of Murder, Belletristik von Cynthia KuhnEs ist das glanzvolle Ereignis der Saison in Silvercrest, Colorado, doch einige der Gäste könnten es nicht lebend zum letzten Tanz schaffen in der zweiten charmanten Folge der Starlit Bookshop-Mysterien von der mit dem Agatha Award ausgezeichneten Autorin Cynthia Kuhn. Eingebettet am Ufer eines atemberaubenden Rocky Mountain Flusses und gespickt mit entzückenden Boutiquen und Galerien, ist Silvercrest, Colorado, ein Paradies für Buchliebhaber. Die Buchhändlerin und Veranstaltungsplanerin Emma Starrs freut sich darauf, an der jährlichen Silvercrest Library Gala teilzunehmen, einem glamourösen Abend mit Prominenten, darunter die legendäre Whitney Willton, die derzeit in der erfolgreichen Krimiserie Chasers zu sehen ist, und ihre Nichte, die Partyplanerin für Stars, Lyra Willton. Die Gala-Woche ist voller aufregender Aktivitäten, die sowohl das Buch als auch die Leinwand ehren, und die Präsidentin des Bibliotheksvorstands, Tabitha Baxter, sonnt sich im Glanz ihrer erfolgreichen Eröffnung, bis Lyra tot aufgefunden wird. Da die Gala nur noch wenige Tage entfernt ist, bittet der Vorstand Emma um Hilfe, trotz Tabithas, ihrer langjährigen Rivalin, die über die Wahl verärgert ist. Emma stimmt zu, obwohl sie bereits für ein klassisches Krimipanel in der Buchhandlung ihrer Familie, Starlit Books, verantwortlich ist, was sich als eigene Herausforderung herausstellt. In der Zwischenzeit bittet Whitney, die von Emmas Spürfähigkeiten weiss, sie, den Mörder zu finden. Der Fall wird komplizierter mit dem Verschwinden mehrerer unbezahlbarer Objekte, einem Angriff auf einen der anwesenden Prominenten und anderen Schwierigkeiten. Emma sucht nach Hinweisen, während sie jede unerwartete Wendung und Drehung bis zu dem extravaganten Ereignis bewältigt. Doch als die Gäste den roten Teppich betreten, lauert ein Mörder noch immer im Schatten, und Mord könnte zum Hauptakt werden.40,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff In-the-Unlikely-Event:
-
Oddworld Anthology: The Unlikely Heroes Collection - Nintendo Switch - Abenteuer - PEGI 12Immerse yourself in the legendary and atypical world of Oddworld in this unique collection of 4 games for Nintendo Switch, now enhanced with the latest installment: Oddworld: Soulstorm. Join Abe on his epic quest for freedom and discover unforgettable worlds. Fans of adventure games and dystopian universes, this collection is made for you! . Oddworld: New'N'TastyOddworld: New 'n' Tasty is a remake of the fantastic puzzle-platforming adventure Oddworld: Abe's Oddysee. It delivers the atmosphere of a much-loved classic in a beautiful HD aesthetic that appeals to the sensibilities of modern gamers. . Oddworld: Munch's Oddysee: Switch between Abe and Munch and use special powers, cool power-ups and other special abilities to recover the last Gabbiteggs in Oddworld, which have been wrapped in a can of Gabbiar. May Odd help you! . Oddworld: Stranger'sWrath: Oddworld: Stranger's Wrath features a unique hybrid perspective, where the player switches between first and third person at will, depending on the situation. First person for combat situations, third person for traversing the world. . Oddworld: Soulstorm (New Entry) This is the bigger, badder, bolder action-adventure platformer sequel to the acclaimed video game series and the explosive second installment in the quintology following Oddworld: New 'n' Tasty. You play as Abe, the reluctant Mudokon hero who inadvertently sparked a rebellion and must now lead his fellow Mudokons in their fight for freedom against the planet's leaders.30,70 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für In-the-Unlikely-Event
-
In the Event of Murder, Belletristik von Cynthia KuhnEs ist das glanzvolle Ereignis der Saison in Silvercrest, Colorado, doch einige der Gäste könnten es nicht lebend zum letzten Tanz schaffen in der zweiten charmanten Folge der Starlit Bookshop-Mysterien von der mit dem Agatha Award ausgezeichneten Autorin Cynthia Kuhn. Eingebettet am Ufer eines atemberaubenden Rocky Mountain Flusses und gespickt mit entzückenden Boutiquen und Galerien, ist Silvercrest, Colorado, ein Paradies für Buchliebhaber. Die Buchhändlerin und Veranstaltungsplanerin Emma Starrs freut sich darauf, an der jährlichen Silvercrest Library Gala teilzunehmen, einem glamourösen Abend mit Prominenten, darunter die legendäre Whitney Willton, die derzeit in der erfolgreichen Krimiserie Chasers zu sehen ist, und ihre Nichte, die Partyplanerin für Stars, Lyra Willton. Die Gala-Woche ist voller aufregender Aktivitäten, die sowohl das Buch als auch die Leinwand ehren, und die Präsidentin des Bibliotheksvorstands, Tabitha Baxter, sonnt sich im Glanz ihrer erfolgreichen Eröffnung, bis Lyra tot aufgefunden wird. Da die Gala nur noch wenige Tage entfernt ist, bittet der Vorstand Emma um Hilfe, trotz Tabithas, ihrer langjährigen Rivalin, die über die Wahl verärgert ist. Emma stimmt zu, obwohl sie bereits für ein klassisches Krimipanel in der Buchhandlung ihrer Familie, Starlit Books, verantwortlich ist, was sich als eigene Herausforderung herausstellt. In der Zwischenzeit bittet Whitney, die von Emmas Spürfähigkeiten weiss, sie, den Mörder zu finden. Der Fall wird komplizierter mit dem Verschwinden mehrerer unbezahlbarer Objekte, einem Angriff auf einen der anwesenden Prominenten und anderen Schwierigkeiten. Emma sucht nach Hinweisen, während sie jede unerwartete Wendung und Drehung bis zu dem extravaganten Ereignis bewältigt. Doch als die Gäste den roten Teppich betreten, lauert ein Mörder noch immer im Schatten, und Mord könnte zum Hauptakt werden.40,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.